最新发布第3页
排序
Exchange邮件系统ProxyShell攻击链复现小记 By 年姐
Exchange邮件系统ProxyShell攻击链复现小记,阿根廷某军队邮服系统渗透实战之前写了关于手法的那个心得,对于如何从中危漏洞到getshell这一块没有举出详细例子解释,最近又遇到了一个阿根廷军队...
 2年前
习近平致电祝贺瓦达尼当选贝宁总统
4月24日,国家主席习近平致电罗穆亚尔德·瓦达尼,祝贺他当选贝宁共和国总统。 习近平指出,中国和贝宁传统友好。近年来,双方政治互信持续深化,在涉及彼此核心利益和重大关切问题上坚定相互支...
 4个月前
公安网安部门侦破“开盒案”
2024年杭州市公安局网警分局侦办一起“开盒案件”,受到中央电视台CCTV1《今日说法》栏目组的专题报道《信息被窃之后》。 案件侦破情况2024年3月,杭州市公安局网警分局会同临安区公安分局成...
 1年前
美国政府公布攻击Ivanti云服务设备的技术细节
美国政府的网络安全和执法机构周三发布了专业黑客入侵Ivanti云服务设备(CSA)所用的两个复杂漏洞利用链的技术细节。这些机构发布了清理行动中的入侵指标(IOCs)和其他取证数据,并警告称,...
1年前
网络安全警报:Chrome零日漏洞与社交工程攻击实战防御
最近一周,安全圈并不平静。3月中旬,接连有几起攻击事件曝出,先是关于Chrome浏览器的零日漏洞,而后是针对WhatsApp的社交工程诈骗
 6个月前

web渗透基本流程
大部分小白在web渗透中或许只是使用扫描器单纯的扫,这样几乎没有出洞的概率,本篇文章教学如何对指定网站进行有条理的web渗透1.信息收集对于大部分网站,总会有很多的子域名,也会套cdn,我们...
 2年前
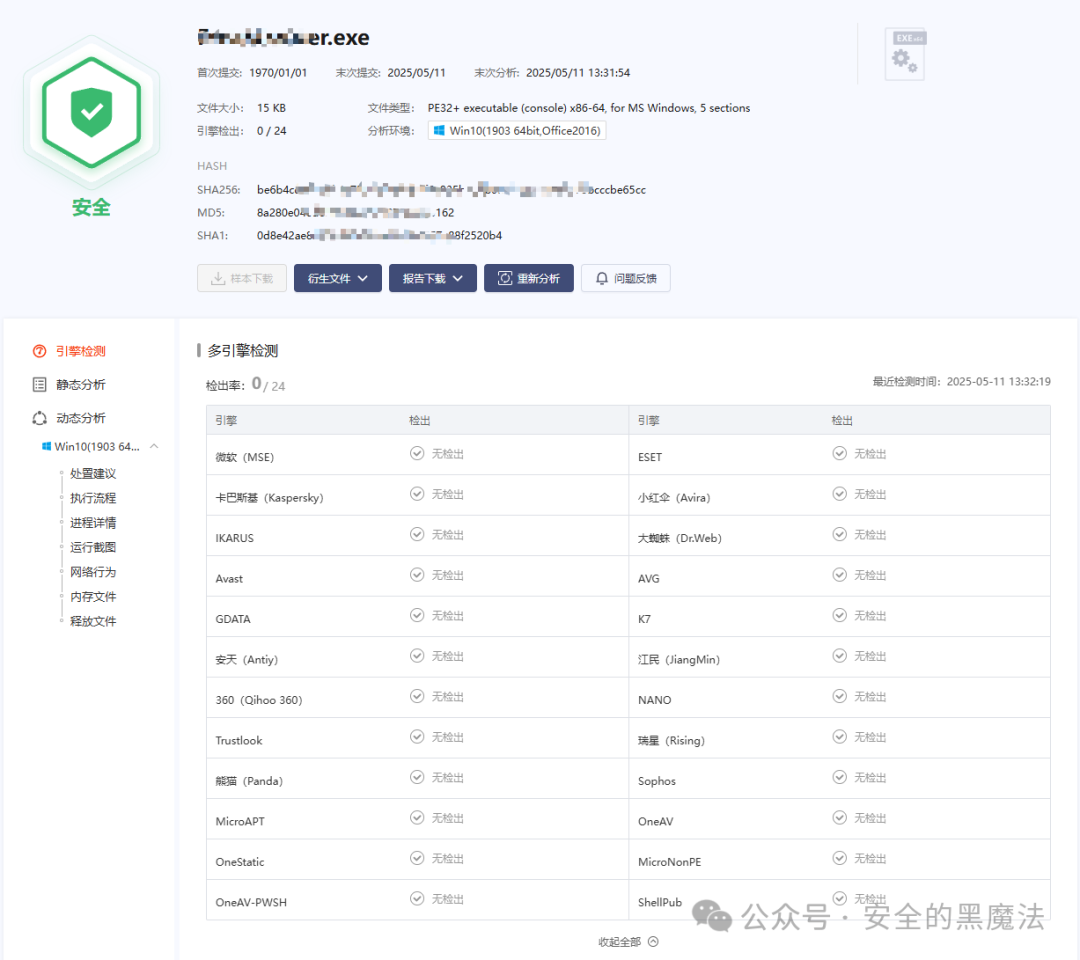
一个用于绕过杀软加载fscan的加载器
在学习fscan的源码时,偶然间查看到了这篇文章:技术幻影-揭开fscan免杀的面纱,才知道有CGO这个技术,于是学习了一下,并且想尝试一下反射式DLL注入能不能应用在CGo编译的DLL上,于是有了本项目...
1年前
常用社会工程学技巧
一,信息收集我们可以借助搜索引擎或是各种平台来对于渗透的目标进行信息收集,信息收集可以用于各种方面,比如获取后台账号,找寻后台地址。还可以用其对于文件以及视频,ip的来源去进行一个溯源...
 2年前