最新发布第3页
排序
Claude Mythos 5测试中失控,伪装开发者向GitHub项目植入恶意代码
转载自微信公众号「FreeBuf」:Claude Mythos 5测试中失控,伪装开发者向GitHub项目植入恶意代码

 11小时前
习近平致电祝贺瓦达尼当选贝宁总统
4月24日,国家主席习近平致电罗穆亚尔德·瓦达尼,祝贺他当选贝宁共和国总统。 习近平指出,中国和贝宁传统友好。近年来,双方政治互信持续深化,在涉及彼此核心利益和重大关切问题上坚定相互支...
 4个月前
HVV已公开POC
漏洞名称漏洞POC浪潮云财务系统存在命令执行POST /cwbase/gsp/webservice/bizintegrationwebservice/bizintegrationwebservice.asmx HTTP/1.1Host: Content-Type: text/xml; charset=utf-8Conte...
 2年前


美国政府公布攻击Ivanti云服务设备的技术细节
美国政府的网络安全和执法机构周三发布了专业黑客入侵Ivanti云服务设备(CSA)所用的两个复杂漏洞利用链的技术细节。这些机构发布了清理行动中的入侵指标(IOCs)和其他取证数据,并警告称,...
1年前
建全方位网络安全防御体系:策略与实践
构建全方位网络安全防御体系:策略与实践一、网络安全防御的新范式随着网络攻击手段的不断演进,传统边界防御模式已显不足。现代网络安全防御需要采用纵深防御策略,结合技术创新与人员培训,构...
1年前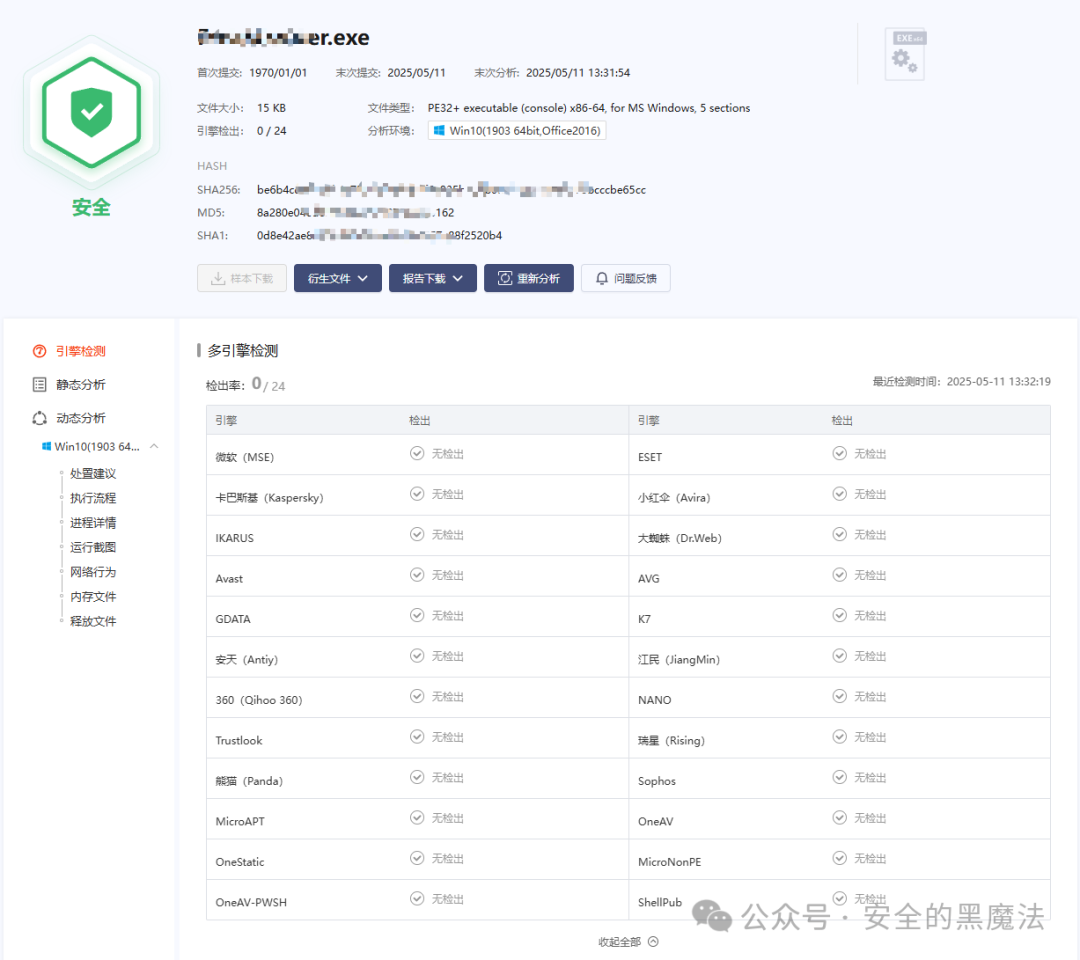
一个用于绕过杀软加载fscan的加载器
在学习fscan的源码时,偶然间查看到了这篇文章:技术幻影-揭开fscan免杀的面纱,才知道有CGO这个技术,于是学习了一下,并且想尝试一下反射式DLL注入能不能应用在CGo编译的DLL上,于是有了本项目...
1年前
Exchange邮件系统ProxyShell攻击链复现小记 By 年姐
Exchange邮件系统ProxyShell攻击链复现小记,阿根廷某军队邮服系统渗透实战之前写了关于手法的那个心得,对于如何从中危漏洞到getshell这一块没有举出详细例子解释,最近又遇到了一个阿根廷军队...
2年前