

本文转载自微信公众号「长亭安全应急响应中心」
原文标题:【已复现 UAF】php2shell:PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
PHP 是一种广泛使用的开源服务器端脚本语言,主要用于 Web 应用与动态网站开发,通常以 PHP-FPM、CGI 或 Apache 模块方式部署,是内容管理系统、电商、论坛、控制面板及各类业务系统的常见运行环境。
2026 年 10 月,长亭安全应急响应中心监测到 PHP Core 存在两处远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),公开讨论中以 php2shell 指代该组漏洞。PHP 官方已确认两处漏洞,评级均为 CVSS v4.0 9.2(Critical),并计划于 2026 年 10 月 21 日 14:00 UTC 发布安全更新。长亭已在实验环境完成漏洞触发验证。截至通告发布,官方尚未公布技术细节、受影响版本和修复版本。建议所有使用 PHP 的用户立即清点资产、准备补丁窗口,并对已停止安全支持的版本采取隔离或迁移措施。
01
漏洞成因
PHP Core 的 session 上传进度处理机制会在 multipart 请求解析过程中触发多次会话状态切换。长亭实验分析表明,在特定请求顺序与应用会话状态组合下,相关内存对象可能在后续处理到达前被提前释放,并在上传进度更新过程中被再次访问,形成释放后重用(UAF),进而可能导致进程崩溃甚至任意代码执行。release 构建表现为进程崩溃,debug/ASAN 构建可观察到引用计数异常。
长亭源码分析还发现该路径存在对象生命周期与引用计数管理不一致的问题。由于官方尚未发布补丁与 root cause,具体触发条件、受影响代码路径和利用方式暂不展开,最终以官方公告为准。
漏洞影响
若完整利用链达成,攻击者可在 PHP 进程权限下执行任意代码,可能导致服务器被完全控制、敏感数据泄露、业务中断,或被用于部署 WebShell、建立持久化访问及向内网横向移动。
长亭实验已确认内存破坏与进程崩溃,并观察到 worker 级拒绝服务原语;社区公开视频演示 php2shell 针对 WordPress、MediaWiki、phpBB、Magento、Laravel、Symfony、Drupal 等常见 PHP 应用进行了展示,实现RCE。
处置优先级:高
02
长亭已在 PHP 8.5.11(NTS)+ Apache 2.4.68(mod_php)环境验证触发。
PHP 官方将在 2026 年 10 月 21 日 14:00 UTC 的安全发布中公布完整受影响版本与修复版本。公开泄露信息称 PHP 5 及之后版本均可能受影响,该范围尚未获得官方确认。PHP 8.2 之前的版本已结束安全支持,预计不会获得官方修复;仍在使用 PHP 5.x、7.x 及 8.0/8.1 的环境应优先迁移或隔离。
03
升级修复方案
PHP 官方计划于 2026 年 10 月 21 日 14:00 UTC 发布安全更新,修复版本以官方发布为准(https://www.php.net/archive/2026.php)。补丁发布后应优先升级互联网暴露的 Web 服务器、共享主机及控制面板/CMS 环境,并确认发行版和主机商的回溯更新;PHP 8.1 及更早版本已停止支持,应尽快迁移或下线隔离。
临时缓解方案
以下方案为应急临时措施,可能影响业务功能,升级完成后应及时评估是否保留。
-
若业务不使用上传进度条,在 php.ini、.user.ini 或 .htaccess 中设置 session.upload_progress.enabled = Off,并重新加载 PHP-FPM 或 Web 服务器。该措施可切断本次已验证的中途 session 生命周期路径,但不能替代官方补丁。
-
在 WAF、反向代理或网关层收紧对 multipart/form-data 请求的检查与速率限制,重点保护不需要文件上传的业务端点;相关限制可能影响正常上传业务。
-
启用 session.use_strict_mode = 1,降低攻击者指定任意会话 ID 的风险;审计会话包装类与自定义 save handler 的重入风险,避免在清理路径中重入 session API。
-
对 PHP 8.1 及更早的停止支持版本,采取下线、网络隔离、VPN 或白名单访问等措施,直至完成迁移。
-
监控 PHP 工作进程异常退出、Web 服务器崩溃日志,以及 PHP 进程启动的异常子进程和异常文件写入,保留 Web 服务器与 PHP 日志。
-
提前准备升级窗口、回滚方案及主机商、面板厂商的联络渠道,补丁发布后尽快完成更新。
04
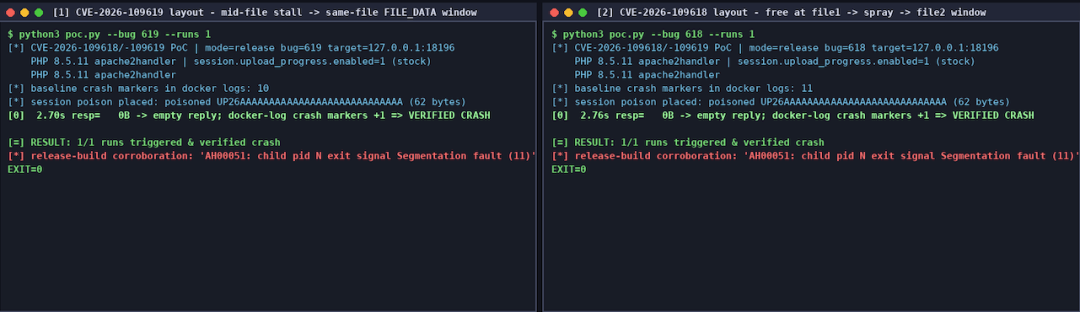
长亭安全应急响应中心已完成 UAF 导致崩溃的复现验证,在 PHP 8.5.11 + Apache 2.4.68 环境 3/3 稳定触发 SIGSEGV,debug/ASAN 构建观察到引用计数异常,完整利用链验证正在进行中。
05
2026 年 10 月 21 日 长亭安全应急响应中心发布通告
参考资料
[1]. https://www.php.net/archive/2026.php
[2]. https://watchtowr.com/intelligence/php-cve-2026-109618-faq/
[3]. https://x.com/k_firsov/status/2112641845926989944
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com
— 阅读原文请访问微信公众号「长亭安全应急响应中心」 · 原文链接 —


暂无评论内容