最新发布第34页
排序

今天来给大家分享源码
import requestsimport jsonimport randomimport reimport timefrom datetime import datetimefrom tqdm import tqdmfrom colorama import Fore, Back, Style, init # 初始化颜色库init(autore...
 1年前
强网杯青少年专项赛 2024 WriteUp
WEBezGetFlag当我们点击Get Flag时,提示我们请求方式错误F12打开浏览器调试工具,查看数据包发现当点击此按钮时,会对/backend.php文件发起get请求们换成POST请求方式试试curl -X POST http://...
 1年前

【成功复现】Gladinet CentreStack反序列化漏洞(CVE-2025-30406)
网安引领时代,弥天点亮未来 0x00写在前面 本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责! 0x01漏洞介绍 Gladinet Centre...
 1年前
某CMS前台SQL注入
免责申明本文章仅用于信息安全防御技术分享,因用于其他用途而产生不良后果,作者不承担任何法律责任,请严格遵循中华人民共和国相关法律法规,禁止做一切违法犯罪行为。 一、前言 这个CMS...
1年前
某地市HW绕WAF后BYpass
到了3月底,又到了攻防演练的时候了,这不,领导又安排我参加某地市hw的红队,虽然百般不情愿,但还是来了。 收集一波资产之后,发现了一个登录页面(我最喜欢登录页面了) 用户名:admin 开...
1年前
某礼品卡电子券收卡系统存在前台SQL注入漏洞
点击上方蓝字关注我们 并设为星标0x00 前言 一个先进、稳定、功能完善的回收交易平台, 通过技术对接,全面实现线上回收各类虚拟卡。销卡速度快,到账稳定。 解决浪费:直接面对用户回收 出户即...
1年前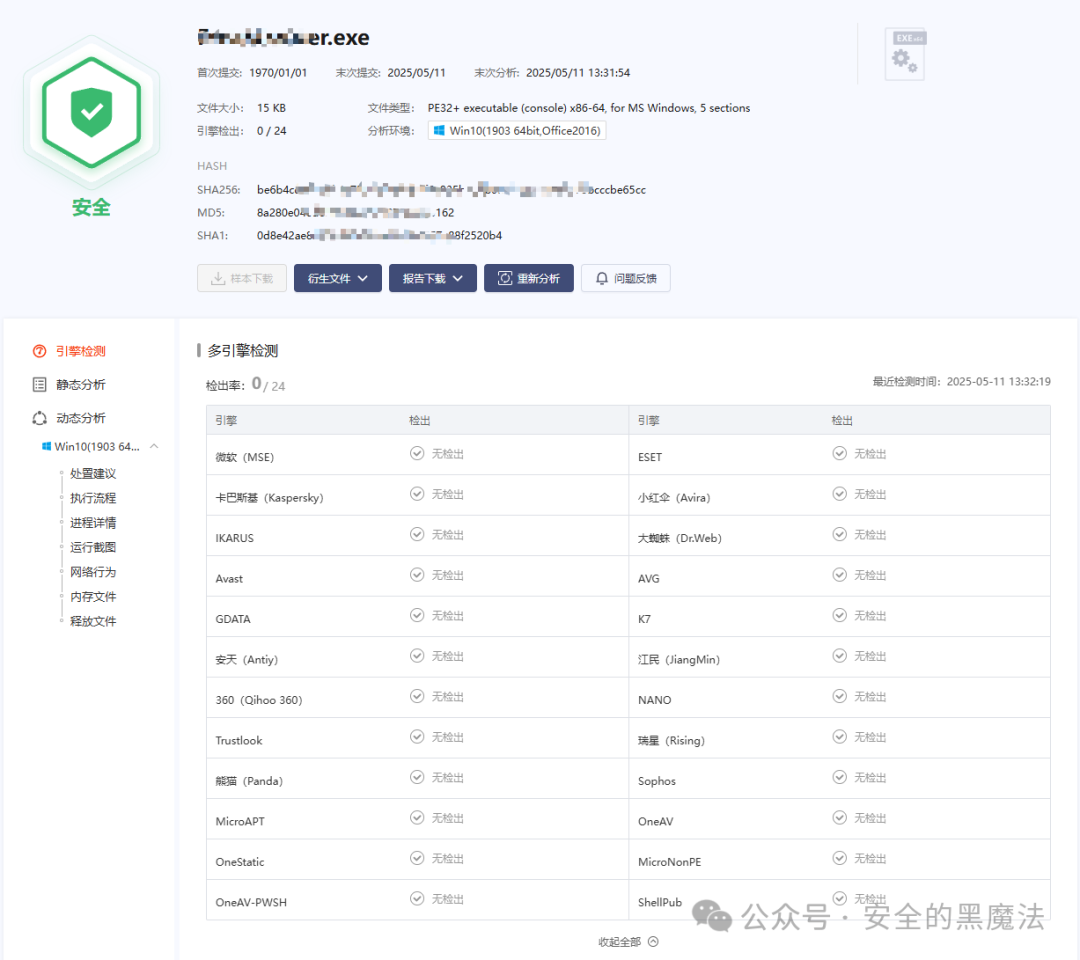
一个用于绕过杀软加载fscan的加载器
在学习fscan的源码时,偶然间查看到了这篇文章:技术幻影-揭开fscan免杀的面纱,才知道有CGO这个技术,于是学习了一下,并且想尝试一下反射式DLL注入能不能应用在CGo编译的DLL上,于是有了本项目...
1年前
JavaSec | jackson反序列化通杀链
扫码领资料获网安教程 本文由掌控安全学院 - fupanc 投稿 来Track安全社区投稿~ 千元稿费!还有保底奖励~(https://bbs.zkaq.cn) 前面简单了解了一下jackson反序列化,可以知道在序...
1年前
企业网络安全策略指南提升防护能力
随着企业对数字化和信息技术需求的增长,网络安全已成为企业管理层必须优先考虑的重要事项之一。攻击者越来越狡猾,威胁越来越复杂,因此,建立一个全面的网络安全策略不仅可以保护企业资产,还...
1年前探讨网络安全法律法规及合规性要求
在当今数字化高速发展的时代,网络安全已成为全球关注的重点。随着信息交流和数据传输的常态化,确保网络安全不仅是企业和组织的责任,更是法律规定的强制性要求。本文将探讨网络安全法律法规及...
1年前