

各位雨云用户:
近日PHP安全团队发布紧急安全预告,确认将修复两项严重级远程代码执行漏洞,漏洞编号为 CVE-2026-109618、CVE-2026-109619,CVSS v4.0评分均高达9.2,整体危害极高。官方计划于 2026年10月21日22:00(北京时间) 发布正式安全修复版本,若漏洞细节提前泄露或出现野外利用迹象,官方可能提前发布补丁。
本次漏洞疑似源于PHP会话上传进度(session.upload_progress)处理路径的堆内存释放后使用(UAF)缺陷,该功能自PHP 5.4版本起引入并默认开启,攻击逻辑执行于应用脚本执行之前。攻击者无需任何登录验证,仅需构造特制的multipart/form-data请求即可触发内存破坏,最终实现远程代码执行,完全接管目标服务器。
一旦攻击成功,将造成网站页面篡改、核心数据泄露、恶意代码植入、业务全面瘫痪,甚至服务器被控、产生重大经济损失与合规风险。
为保障您的网站与数据安全,请立即开展自查与漏洞防护,执行以下操作:
1. 官方补丁升级
待PHP官方于今日22:00发布安全修复版本后,请根据业务环境使用的PHP分支,第一时间升级至对应安全修复版本;使用宝塔面板、容器镜像或其他运维服务的用户,待服务商同步更新后及时完成升级。
升级前请务必做好全站数据与配置备份,升级后重启PHP服务并验证业务可用性。
2. 临时应急防护
一是修改php.ini配置文件,添加或调整以下配置项,关闭会话上传进度功能并开启严格模式:
session.upload_progress.enabled = 0
session.use_strict_mode = 1
修改完成后重启PHP-FPM或对应Web服务,确认配置生效。
二是通过WAF、反向代理等边缘程序,收紧multipart/form-data类型POST请求的检测规则,对无需文件上传的业务端点限制或拦截上传请求,收缩攻击面。
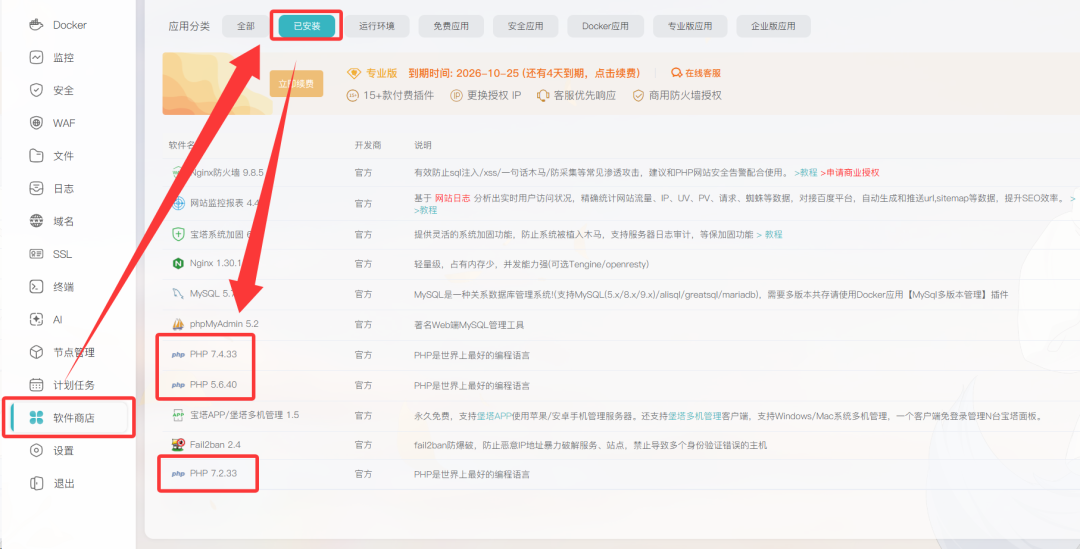
特别的,对于宝塔面板用户,具体操作步骤如下:
-
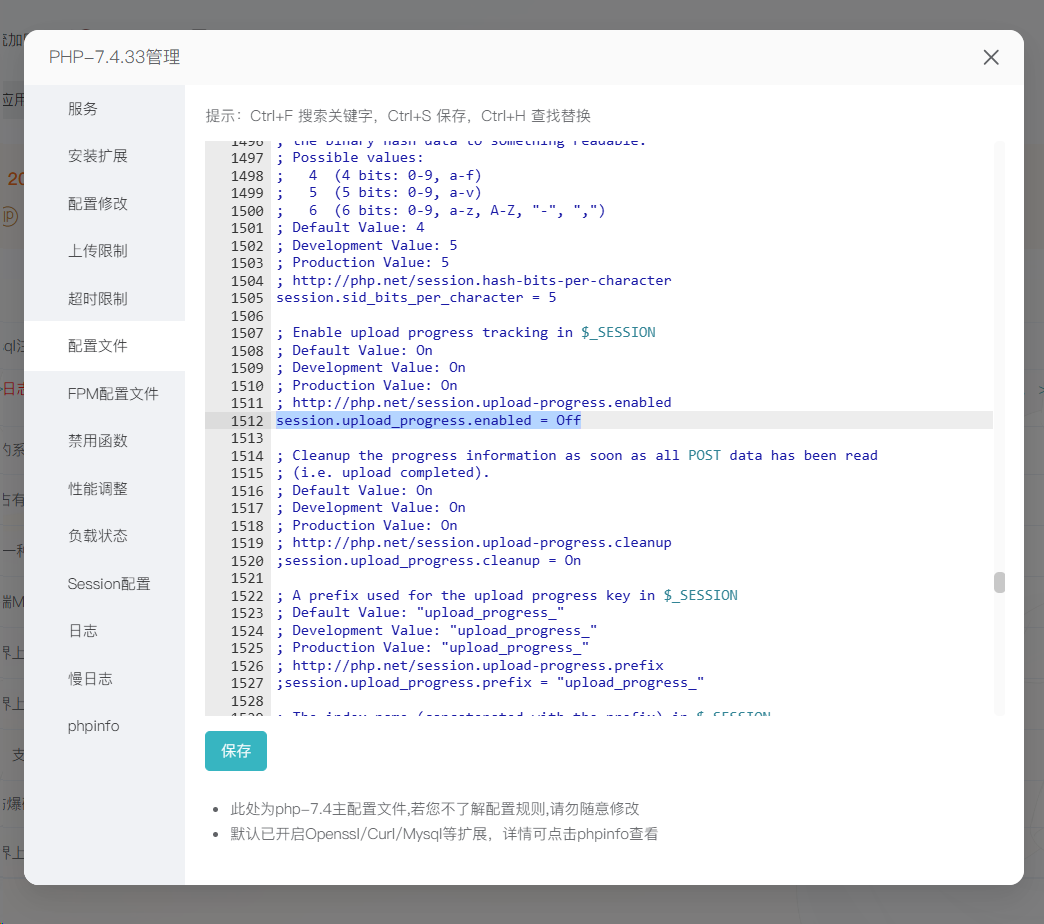
打开软件商店,选择已安装,逐个打开PHP应用修改配置。
-
在配置文件中任意行插入
session.upload_progress.enabled = Off,随后保存,重载配置。
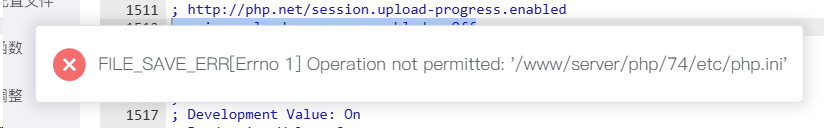
若提示无权限写入,记得临时关闭宝塔系统加固!
若不会操作,雨云还提供了一键修复脚本,可自动完成上述操作,您只需执行以下命令:
curl -fsSL --proto '=https' --proto-redir '=https' 'https://rain-fix.cn-nb1.rains3.com/php-session-mitigate.sh' | bash
3. 全面安全自查
立即排查所有服务器、业务系统中的PHP版本与运行实例,梳理PHP 7.x及更早已停止官方维护的存量资产,评估升级可行性;重点监控网站访问日志与进程异常,及时排查针对上传接口的可疑请求,处置异常行为。
漏洞相关说明
-
影响范围:官方尚未正式公布完整影响版本,第三方研究显示攻击面覆盖PHP 5.4及以上多个历史分支;PHP 7.x及更早版本已停止安全维护,将无法获得官方补丁。
-
安全版本:官方将于2026年10月21日22:00同步公布修复版本号,涵盖当前受支持的PHP 8.2/8.3/8.4/8.5等分支。
参考链接
PHP官方安全预告:https://www.php.net/index.php#2026-10-20-1
雨云提醒您,请务必高度重视此次高危漏洞风险,提前完成排查与临时加固,官方补丁发布后第一时间完成升级,杜绝被黑客入侵利用的风险。
— 阅读原文请访问微信公众号「雨云」 · 原文链接 —


暂无评论内容