

近日,亿格云安全团队在威胁狩猎中捕获一批采用新攻击手法的银狐样本。攻击者魔改了国内常见的远程控制软件,在保留正常远控功能的同时植入恶意控制逻辑,并通过修改程序结构、文件信息等方式减少静态特征暴露。部分样本还被添加了个人数字签名,试图借助“已签名程序”的表象增加可信度,让员工放松警惕并躲避部分基于签名信誉的安全检测。
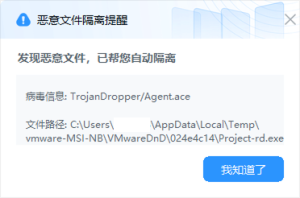
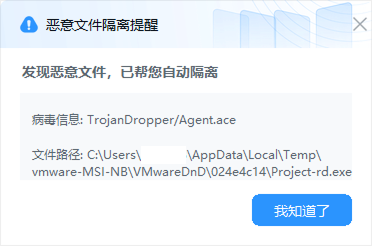
相关样本在终端运行后,可被云枢EDR及时识别、拦截并查杀。
01 样本分析
该样本采用两阶段部署:第一阶段检查环境、清理旧部署、释放辅助组件并创建服务;第二阶段读取配置、连接控制端,实现屏幕、文件、命令、进程、剪贴板及音视频控制,并借助服务持续驻留。
完整流程如下:
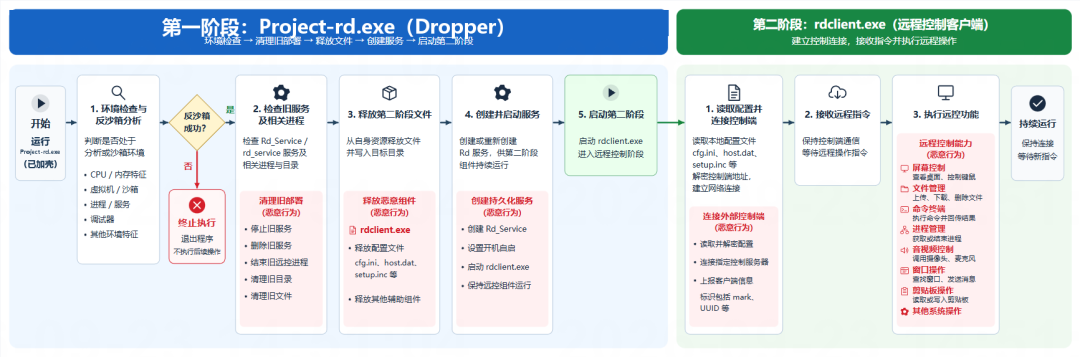
第一阶段:Project-rd.exe检查环境并部署远控组件
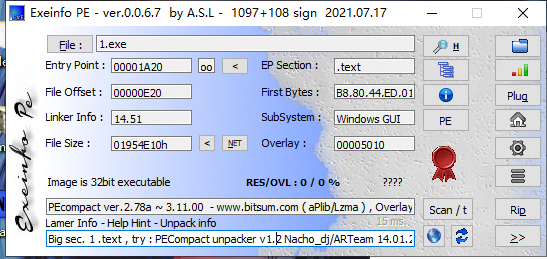
Project-rd.exe是样本的启动入口和部署器,本身不直接提供远程桌面控制。静态分析显示,该文件使用PeCompact 3.x加壳,主体逻辑需在脱壳后分析。
1
运行环境检查与反分析
Project-rd.exe启动后首先检查运行环境,其中包含针对分析环境和沙箱环境的判断逻辑。
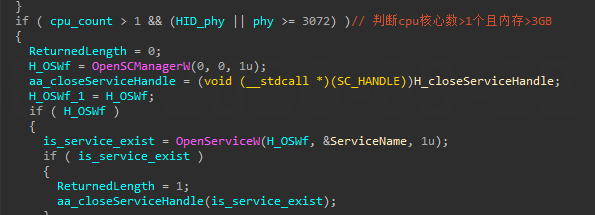
现有材料可以确认样本存在环境检测分支,但尚未通过完整动态实验验证全部触发条件。因此,本文仅将其描述为具有反分析或反沙箱倾向,不进一步延伸为完整的沙箱逃逸能力。
2
清理旧服务、进程和目录
为避免重复部署,Project-rd.exe会检查本机是否存在Rd_Service或rd_service服务,并结合相关进程和目录,判断样本是否已经落地运行。
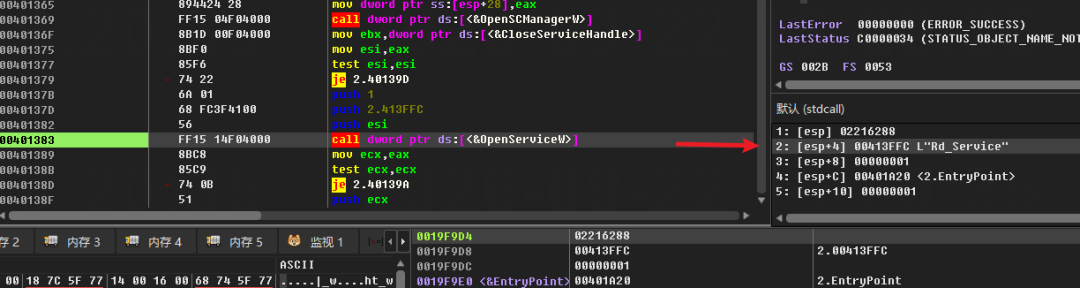
如果发现旧部署,样本会依次执行以下清理操作:
● 停止并删除旧服务;
● 结束旧的远控进程;
● 删除或清理旧目录;
● 清理旧文件,避免新旧版本并存。
由此可见,Project-rd.exe具备覆盖式部署能力,可以先清理旧版本,再释放新组件。
3
释放第二阶段文件
完成环境检查和旧部署清理后,Project-rd.exe会从自身资源段释放后续文件,包括第二阶段的rdclient.exe、配置文件和与远控客户端配套的辅助组件。
两阶段之间的关系如下:
Project-rd.exe资源段
-> 释放rdclient.exe
-> 释放配置及辅助组件
-> 为后续服务部署准备文件
4
创建服务并启动远控组件
释放文件后,Project-rd.exe会创建与远控组件对应的服务,并启动该服务或后续客户端。
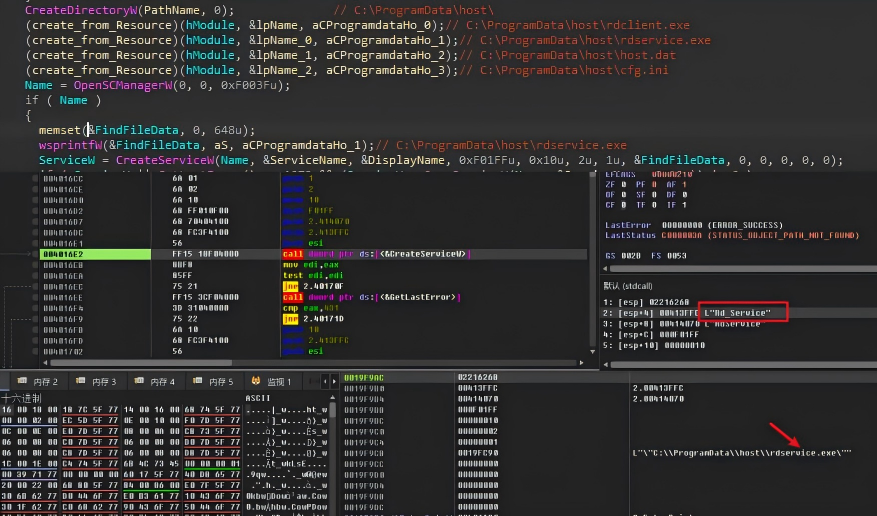
该服务用于承载或启动远控客户端,使第二阶段能够脱离第一阶段继续运行。
第二阶段:rdclient.exe的远控能力与潜在风险
rdclient.exe是Project-rd.exe释放的远控主体,释放目录中的配置和组件整体上与济南快安网络科技有限公司的RdViewer远控软件结构一致。
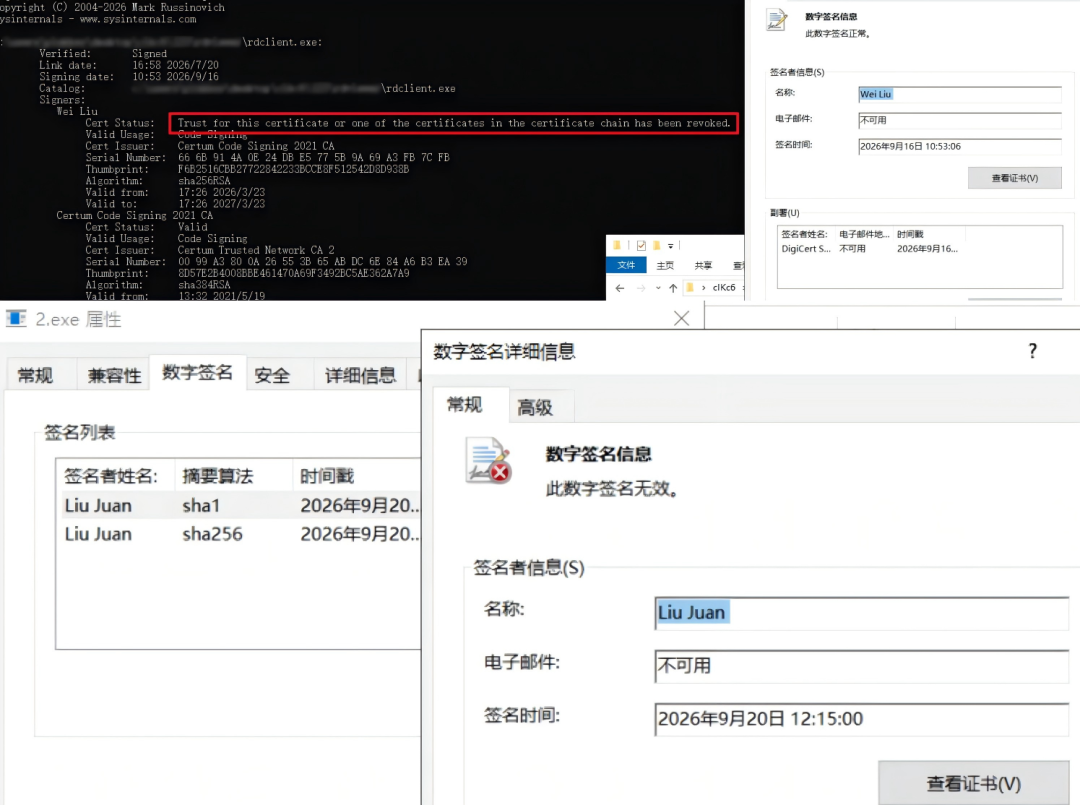
该文件同样使用PeCompact 3.x加壳,并带有代码签名信息,但实际签名状态不可信。签名状态正常并不等于文件或证书链可信,仍需结合证书链、文件完整性和来源进行判断。
1
配置加载与控制端
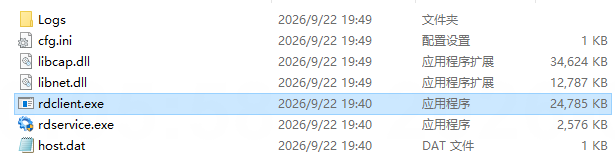
第二阶段客户端会在自身目录读取或生成cfg.ini、host.dat和用于一次性部署的setup.inc。这些文件的分工如下:
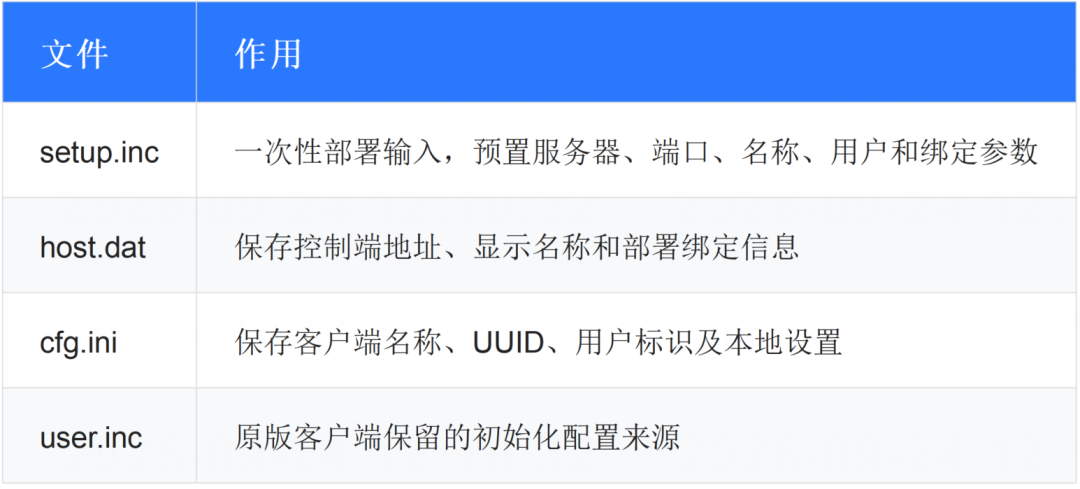
客户端启动时会先处理部署配置,并将相关内容写入本地配置文件。如果不存在setup.inc,还会尝试从host.dat回读已保存的控制端信息。
2
配置解密结果
配置文件外层采用普通INI格式,部分字段值经过Base64编码和AES加密。当前已确认的处理流程如下:
● 固定口令为123456;
● 口令以UTF-16LE编码后计算SHA-256;
● 取SHA-256结果前16字节作为AES-128密钥;
● 使用CBC模式,IV为全零;
● 明文使用UTF-16LE编码,并采用PKCS#7填充。
当前样本中确认的明文配置包括:
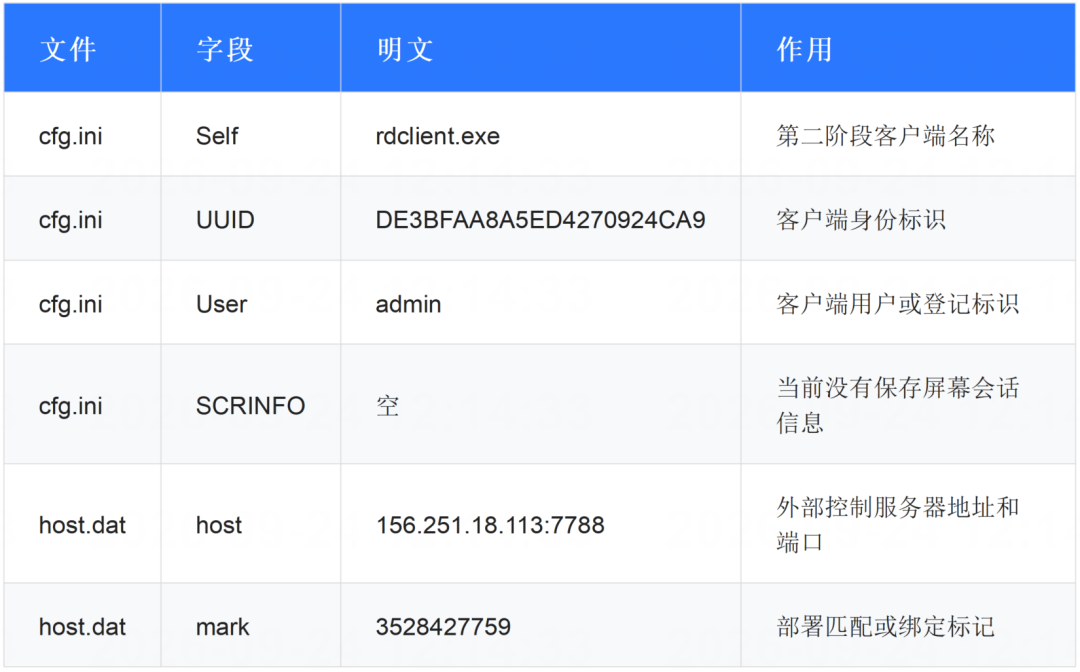
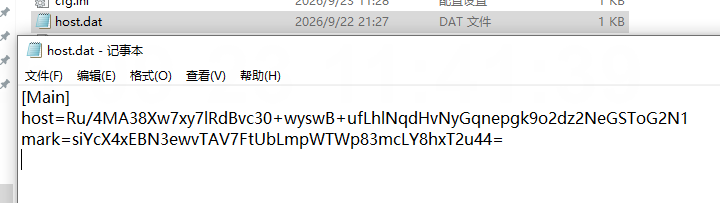
3
mark:部署匹配机制
mark会作为客户端登记信息的一部分发送至服务器,服务器回复中也会返回对应登记字段。当本地mark与服务器返回值均非空且不一致时,客户端会停止重连并断开控制连接。
4
控制屏幕与输入
客户端具备完整的远程桌面控制能力,包括:
● 获取桌面图像;
● 检测画面变化、压缩编码和采集光标;
● 支持多显示器、分辨率、缩放及显示器相关控制;
● 远程移动鼠标、点击、滚轮和发送键盘事件;
● 向窗口投递字符和输入消息;
● 在特定条件下阻止本地鼠标和键盘输入。
5
管理文件、剪贴板与目录
客户端可以读取或写入Unicode文本剪贴板,也能够处理拖放文件路径。远程文件管理功能包括:
● 枚举磁盘;
● 浏览目录和文件属性;
● 上传、下载及分块传输文件;
● 删除指定文件;
● 根据远端指令刷新目录结果。
这些功能具备读取本地文件并向外传输的条件,但当前没有运行时证据证明样本已经实施批量窃取。
6
执行命令和程序
客户端存在完整的远程命令执行流程:接收远端命令,隐藏窗口启动命令解释器,将标准输出和错误输出重定向到管道,读取执行结果并返回控制端。
7
管理进程、窗口与音视频
客户端可以获取进程列表,并根据进程标识或名称对目标进程执行管理操作;同时存在窗口查找和窗口消息处理路径。
客户端还包含摄像头、视频流和录音数据的处理与传输逻辑,因此远端具备调用摄像头或麦克风通道的能力。但是否实际打开设备、是否获得权限以及是否持续采集,仍需运行时证据确认。
8
管理服务、卸载与更新
客户端保留了服务管理、退出、卸载、自删除和更新功能,可以检查、安装、停止或删除rd_service,并通过配套服务程序完成部署。同时,客户端具备下载并执行更新文件的能力。
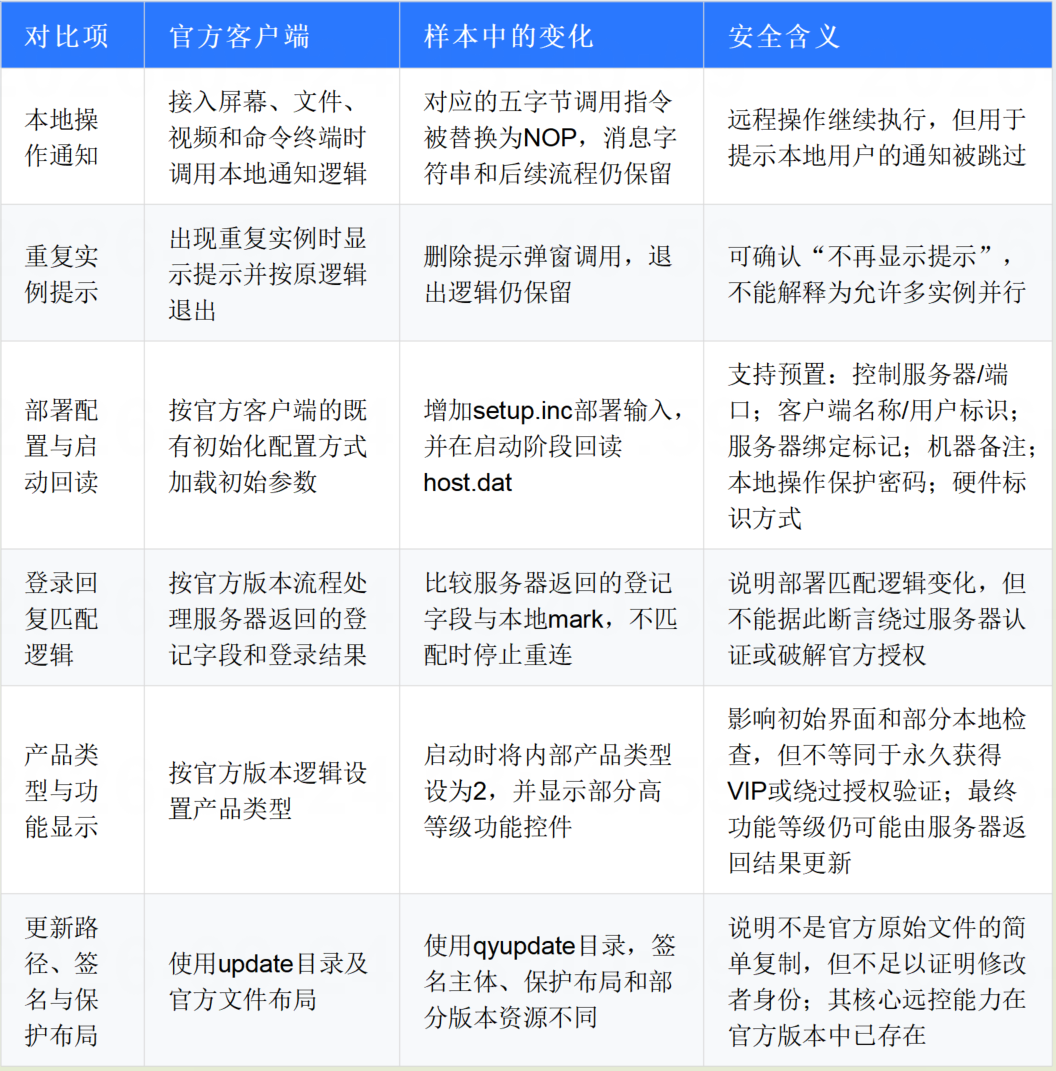
rdclient.exe与RdViewer官方版本的魔改差异
与官方7.0.1 版本相比,样本主要修改了部署匹配和本地提示逻辑,具体如下:
02 排查指标与安全建议
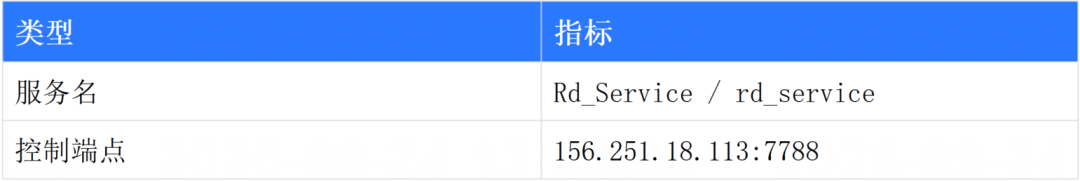
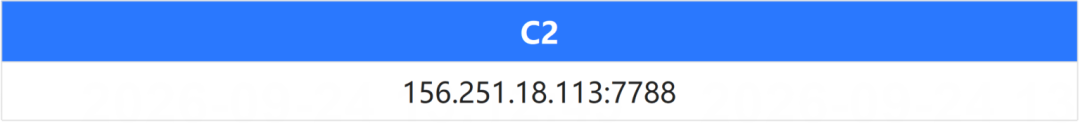
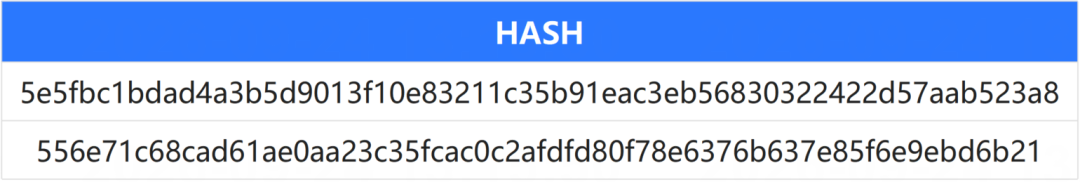
针对该样本,企业可重点排查以下指标:
亿格云建议,企业通过官方网站、应用商店或企业软件中心下载办公软件和AI工具,安装前核对网站域名、文件来源及数字签名,谨慎运行来源不明的安装包。
同时,日常部署并开启云枢EDR等终端安全工具,确保实时防护、行为监控和内存防护等功能处于开启状态,并定期对终端进行全面检测,及时发现异常服务、远控软件及外联行为,排查潜在风险。
03 附录
关联阅读
— 阅读原文请访问微信公众号「亿格云科技」 · 原文链接 —


暂无评论内容