

一、相关病毒案例
Case—Weaxor
近日,国家计算机病毒应急处理中心和计算机病毒防治技术国家工程实验室依托国家计算机病毒协同分析平台(https://virus.cverc.org.cn)在我国境内发现多起我国用户遭遇“Weaxor”勒索病毒攻击事件,用户重要文件被加密后文件名被更改为原文件名+“.weax”等后缀字符串。同时,攻击者还在用户主机上留下勒索信,要求用户与其联系并支付赎金。追溯发现相关病毒样本信息如图1所示。
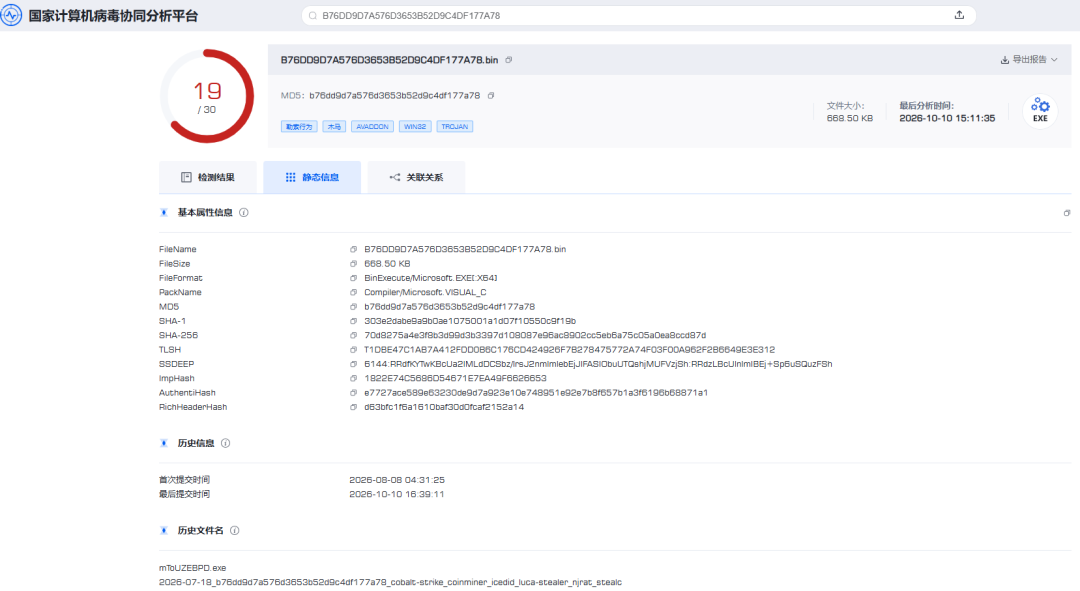
图1 相关病毒样本信息
“Weaxor”勒索病毒具有多个版本,攻击者会根据目标操作系统类型投送相应的勒索病毒程序,可以覆盖大部分Windows和Linux操作系统平台,对个人用户和单位用户都具有较大威胁,如图2、图3所示。
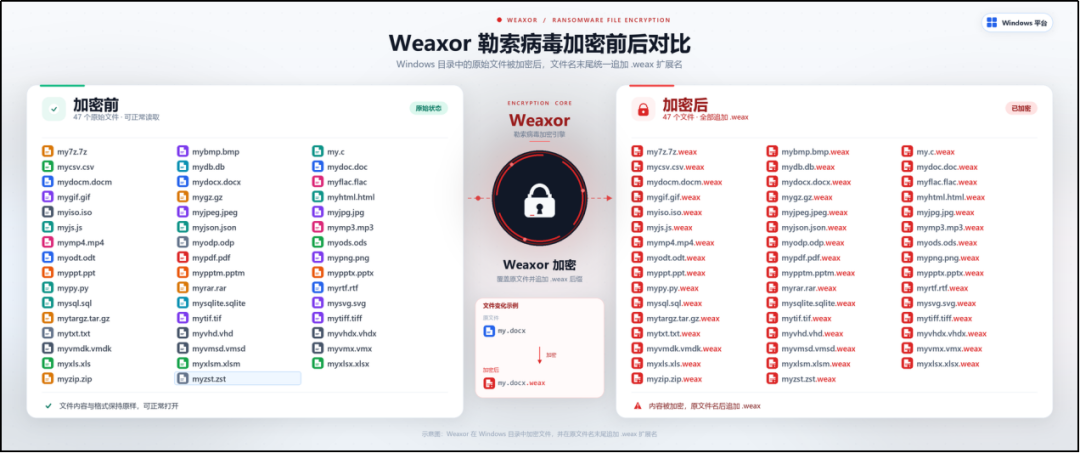
图2 文件被加密示例(以Windows系统为例)
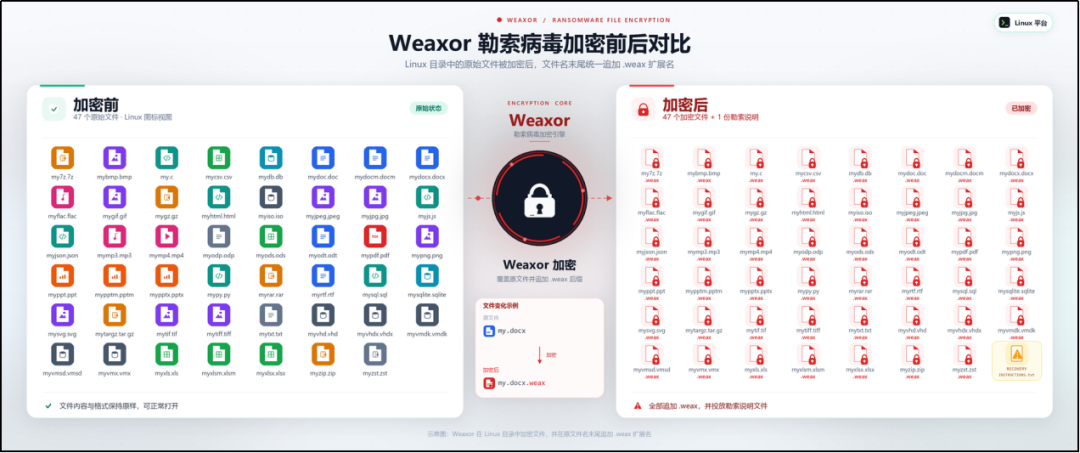
图3 文件被加密示例(以Ubuntu Linux系统为例)
“Weaxor”勒索病毒会留下勒索信,要求用户与其联系缴纳赎金。如图4所示。
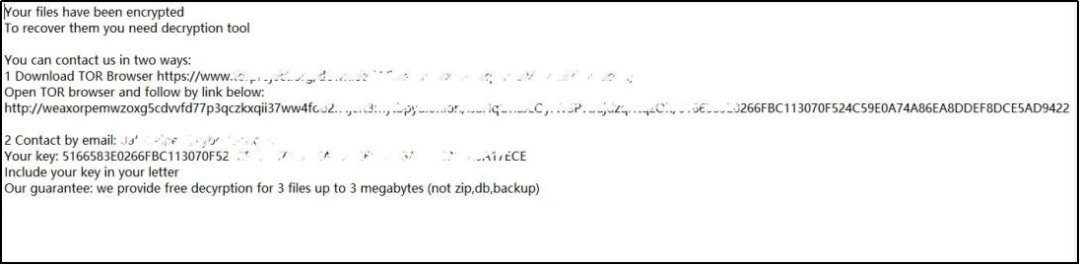
图4 勒索信内容
二、病毒基本信息
Basic Information
勒索病毒家族“Weaxor”近期在我国和全球范围内持续活跃,主要针对企业数据库、OA办公系统及其他业务系统。其没有主动传播功能,主要由网络犯罪分子实施入侵后,以自动或手动方式向目标内网投送。网络犯罪分子的主要攻击方式为利用弱口令或系统/软件漏洞入侵服务器,再通过Powershell脚本、远程控制工具等方式投放勒索病毒来加密文件,勒索病毒采用椭圆曲线加密AES密钥,AES加密ChaCha20密钥,ChaCha20加密文件的方式进行加密,加密后的文件根据勒索病毒的版本,后缀通常会被修改为.rox、.weax、.wxx、 .wxr、.weaxor、.roxaew、.wax等,攻击过程如图5所示。
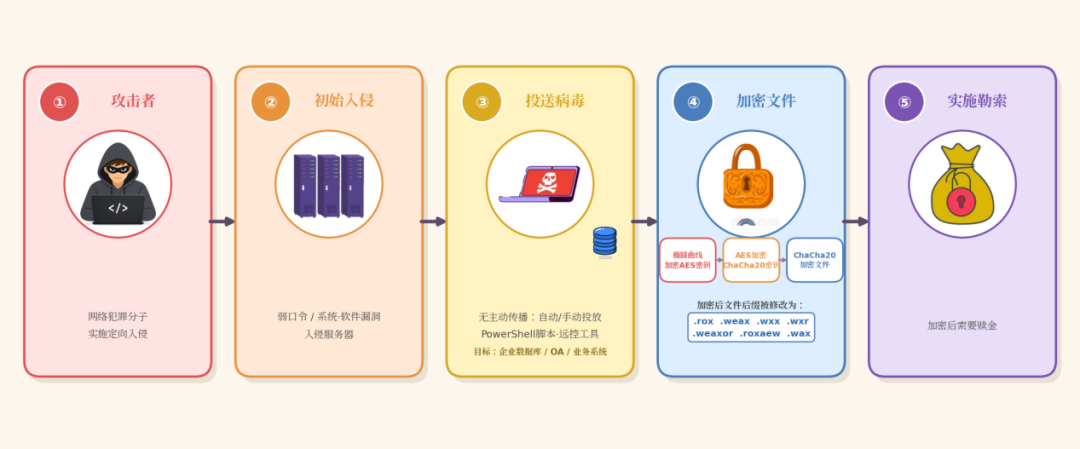
图5 勒索病毒“Weaxor”攻击活动过程示意图
三、风险提示
Risk Warning
1
该勒索病毒可在国内流行的主要计算机操作系统(Windows,Linux)上运行并实施侵害。
2
一旦感染该勒索病毒,可能对企业和个人造成严重的数据损坏及财产损失,并且感染Windows平台的Weaxor勒索病毒还具有窃取本地保存的Windows系统和域登录凭据的恶意功能,攻击者可利用相关凭据进一步在目标内网实施网络渗透,造成更大损失。
3
在没有解密密钥的条件下,被该勒索病毒加密的数据暂时没有可靠的恢复方法。网络上传播的“勒索病毒解密工具”骗局可能存在二次感染木马病毒的风险。
4
在人工智能技术的辅助下,网络犯罪分子能够突破语言文字、专业领域、攻击技术等知识屏障,以及时差、作息等人类生理极限,向全球范围目标发动持续网络攻击,攻击自动化程度和技术水平显著提升。面对“人工智能增强”的网络攻击,忽视网络安全的侥幸心理已无生存空间。
四、防范措施
Preventive Measures
“Weaxor”勒索病毒的攻击活动具有典型性。在人工智能技术的辅助下,攻击者可根据目标的实际情况定制攻击方案。广大网络用户和网络运营者应遵守《网络安全法》《数据安全法》,并依据GB/T 22239—2019《信息安全技术 网络安全等级保护基本要求》等国家和行业标准全面做好网络防护工作,配备专业的网络安全人员,有条件的单位也可委托专业的网络安全服务机构。同时,相对于动态变化且持续增加的网络安全风险,无更新条件下的网络安全防护能力持续衰减是不可避免的。广大用户,特别是中小规模网络运营者,应当定期对网络信息系统和主机做好“安全保养”,检查各项网络安全防护工作是否落实到位,具体包括:
1
网络边界,严加管理
防火墙管理:限制互联网访问管理接口,限制可访问管理接口的IP地址,采用双因素认证,设置强密码策略,启用验证码机制。
远程接入管理:对VPN、远程桌面等远程接入方式进行严格管理,例如:启用双因素认证、限制登录IP地址、设置复杂的密码策略并定期更换等。
2
重要系统,独立管理
主机分区隔离:将承载ERP、财务系统等重要业务的服务器与普通办公设备进行网络隔离,确保不在同一子网,并设置访问控制策略,避免横向渗透。
端口最小化开放:只开放与业务相关的必要服务端口,其余端口一律关闭,减少攻击面。
3
定期换密,密码要强
强制强密码策略:要求所有系统账户使用复杂密码(大小写字母、数字、特殊符号组合,12位以上),并强制定期更换。
弱口令检测与审计:定期使用工具检测内部系统是否存在弱口令,并对异常登录行为进行审计。
4
排查漏洞,迭代补丁
及时打补丁:定期对操作系统、应用程序、数据库等所有软件进行漏洞扫描和补丁更新,尤其是安全补丁,确保修复已知漏洞。
自动化补丁管理:条件允许的情况下,部署自动化补丁管理系统,提高补丁更新效率和覆盖率。
5
安装杀毒,实时保护
部署杀毒软件并保持更新:所有终端和服务器均安装杀毒软件等终端安全软件,并确保病毒库实时更新,开启实时监控功能。
可疑文件安全审查:提高员工防范意识,避免直接打开运行不明来源的邮件附件或即时通讯工具(如:微信、QQ、钉钉、飞书等)群聊中的可疑文件。可将相关文件先行上传至国家计算机病毒协同分析平台(https://virus.cverc.org.cn)进行安全性检测。
6
外包维护,严加看管
避免永久授权:不要将远程VPN管理权限直接委托给供应商长期使用。
临时授权与全程监控:每次远程维护时,应临时安装远程协助管理软件(如TeamViewer、ToDesk、向日葵等),维护过程需有专人全程监督,维护结束后立即卸载软件。
7
备份数据,以防万一
建立异地备份机制:对所有重要数据(特别是财务数据、业务数据)进行定期异地备份,并确保备份数据不与工作和生产环境网络直连,防止勒索病毒加密备份数据。
定期演练恢复流程:定期测试备份数据的恢复流程,确保在紧急情况下能够快速有效地恢复业务。
8
权限最小,定期复核
最小权限原则:为每个员工和系统账户分配完成工作所需的最小权限,避免授予不必要的管理权限。
定期权限审查:定期审查员工和系统账户的访问权限,及时撤销离职人员和不再需要的权限。
9
归集日志,定期审计
关键系统日志收集:收集并保存所有关键系统(服务器、网络设备、安全设备)的日志,包括登录日志、操作日志、安全事件日志等。
建立日志审查机制:定期审查这些日志,发现异常行为或潜在的安全威胁,并保存至少六个月以备审计和追溯。
10
全员培训,提升意识
定期开展安全培训:定期对全体员工进行网络安全意识培训,结合网络安全机构发布的案例讲解常见的网络攻击手段(如钓鱼邮件、社会工程学),强调弱密码、随意点击链接的危害。
建立安全报告机制:鼓励员工发现可疑情况及时向IT或安全部门报告,并明确报告渠道和流程。
最后,为便于用户更好实施和落实上述措施,我们整理形成《网络信息系统和主机网络安全保养卡》,供广大网络用户参考。
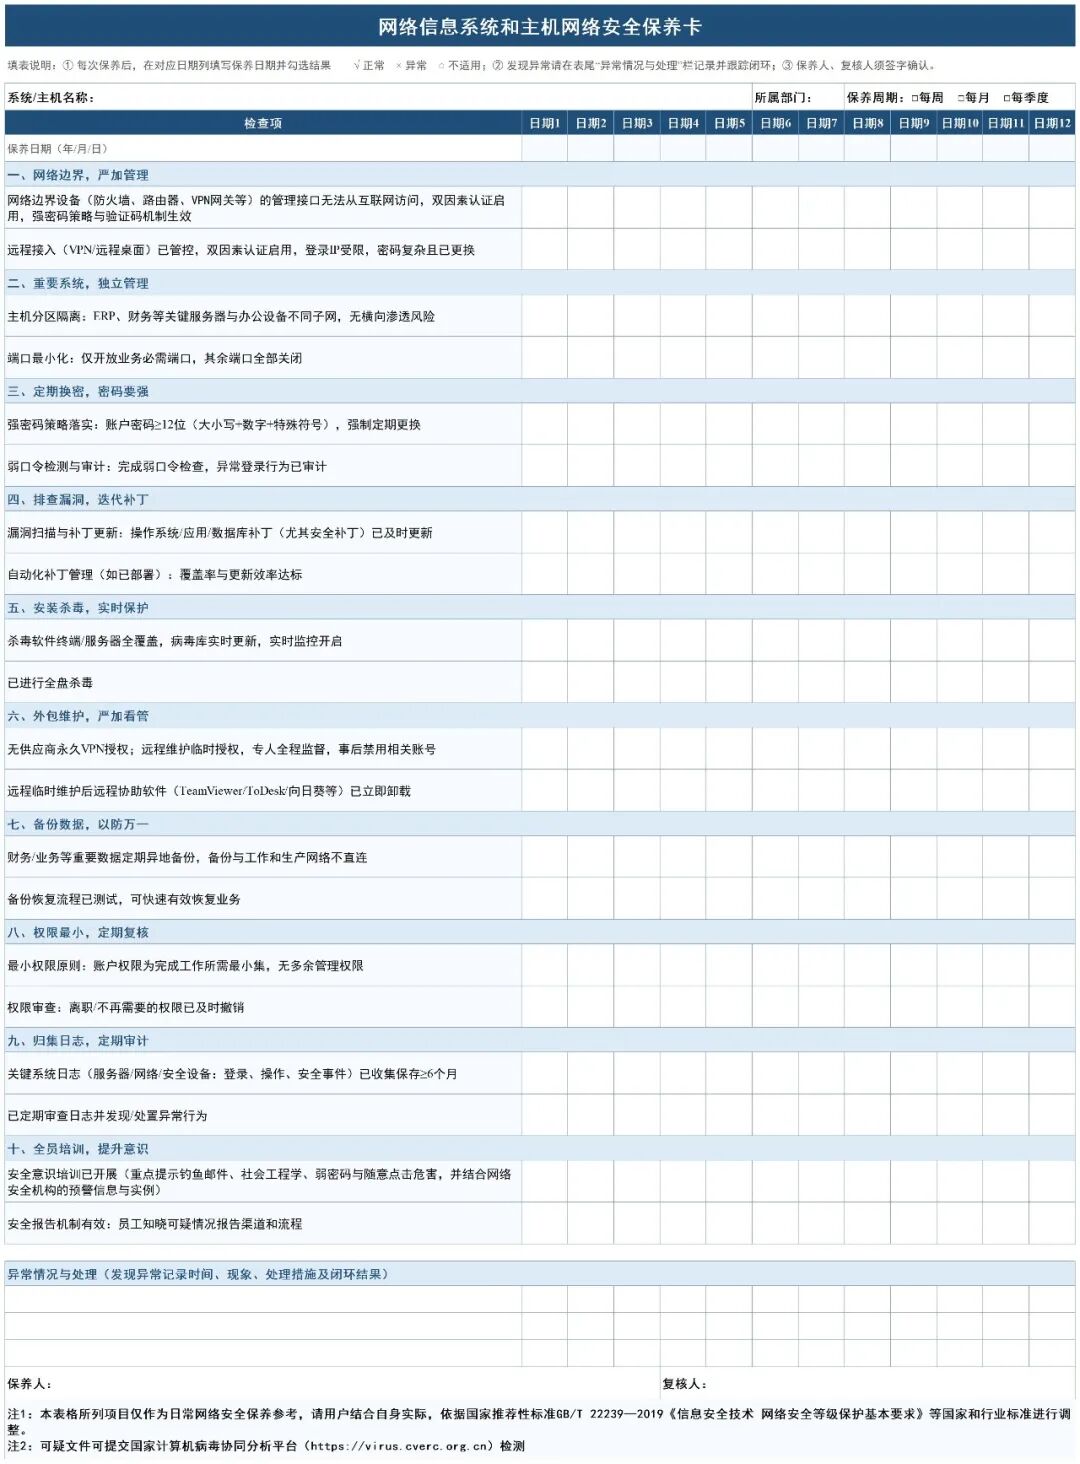
图6 网络信息系统和主机网络安全保养卡
点击“阅读原文”查看报告详情及附件
— 阅读原文请访问微信公众号「国家计算机病毒应急处理中心」 · 原文链接 —



暂无评论内容