CNVD漏洞周报2026年第42期

本文转载自微信公众号「国家互联网应急中心CNCERT」

原文标题:CNVD漏洞周报2026年第42期

内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。

2026年10月19日–2026年10月25日
图片[1]-CNVD漏洞周报2026年第42期-阻击者联盟

本
周漏洞态势研判情况


本周信息安全漏洞威胁整体评价级别为中。
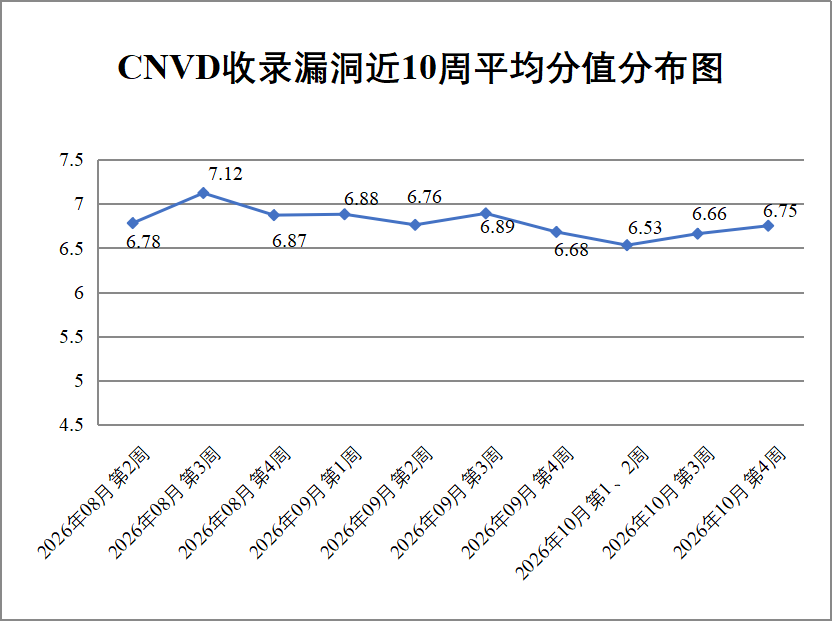
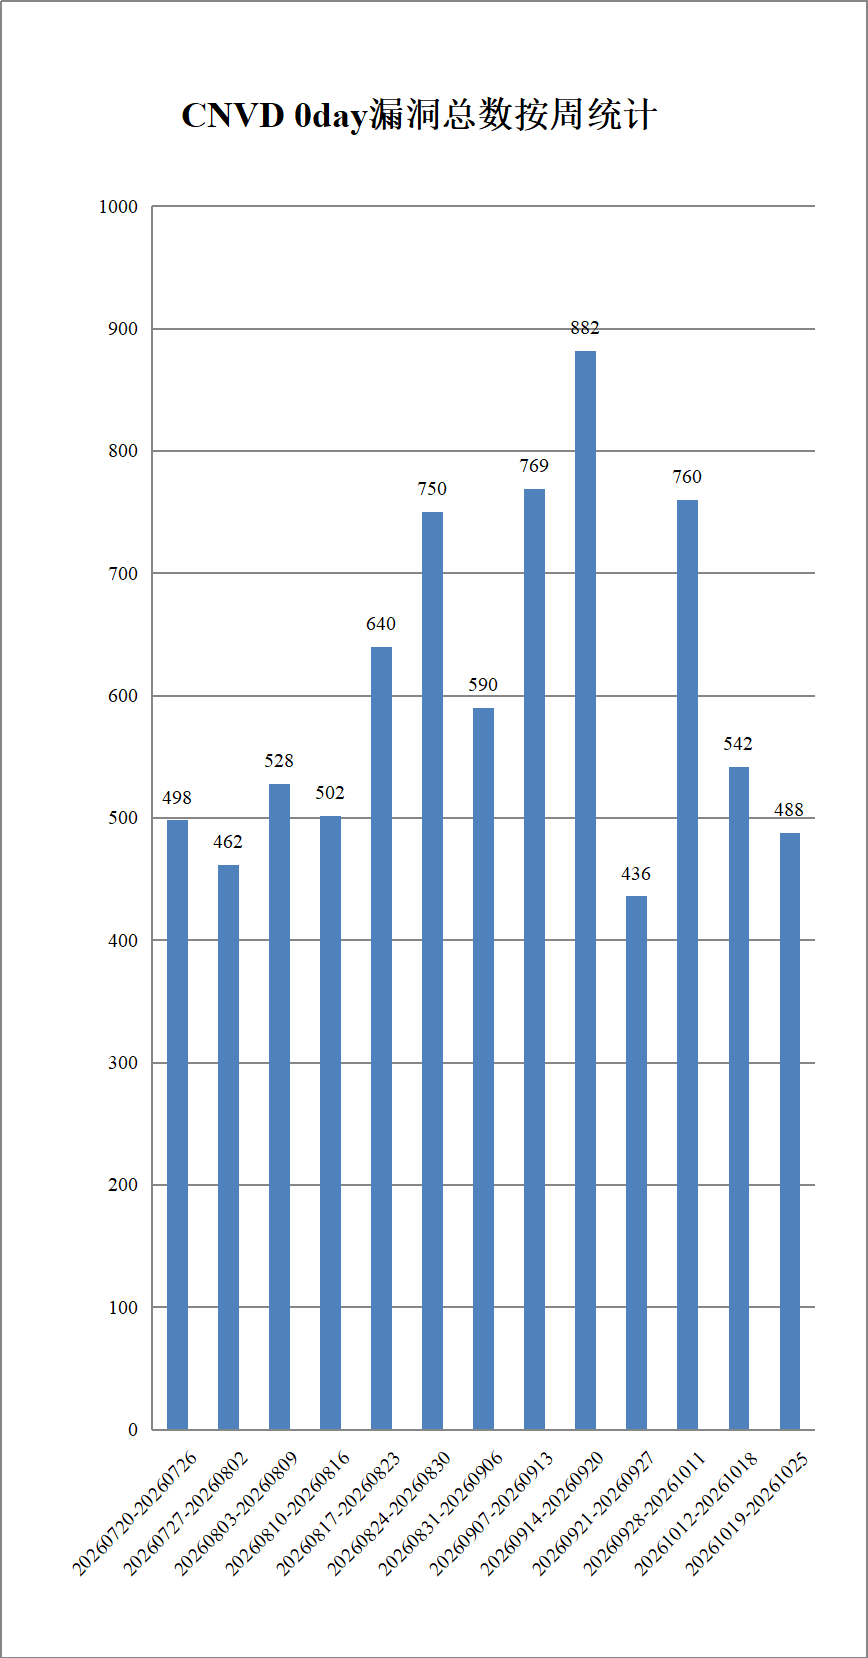
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞623个,其中高危漏洞334个、中危漏洞260个、低危漏洞29个。漏洞平均分值为6.75。本周收录的漏洞中,涉及0day漏洞488个(占78%),其中互联网上出现“Tenda AC19缓冲区溢出漏洞、Leave Management System SQL注入漏洞(CNVD-2026-41298)”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数39648个,与上周(47548)环比下降17%。
图片[2]-CNVD漏洞周报2026年第42期-阻击者联盟

‍图1CNVD收录漏洞近10周平均分值分布图

图片[3]-CNVD漏洞周报2026年第42期-阻击者联盟

图2CNVD 0day漏洞总数按周统计

本周漏洞事件处置情况
 
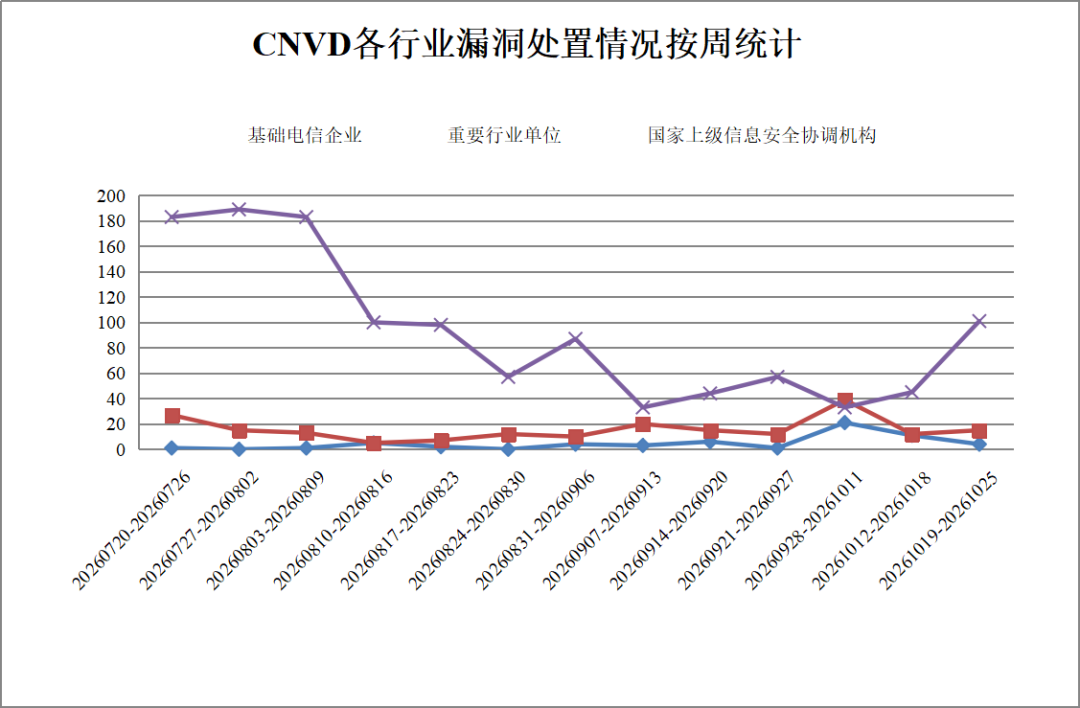
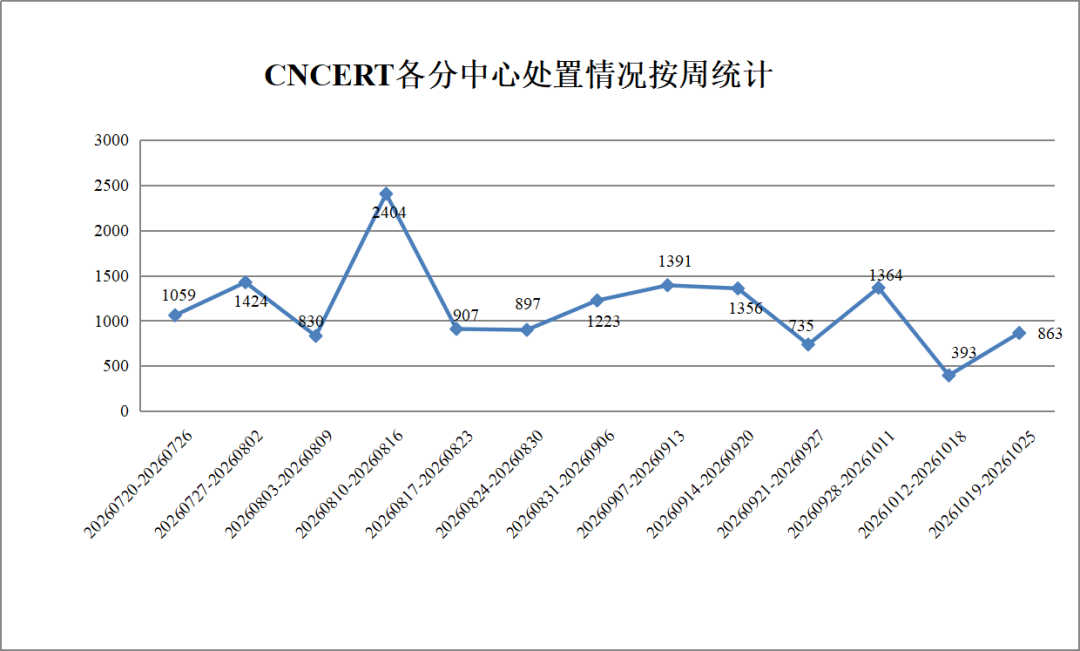
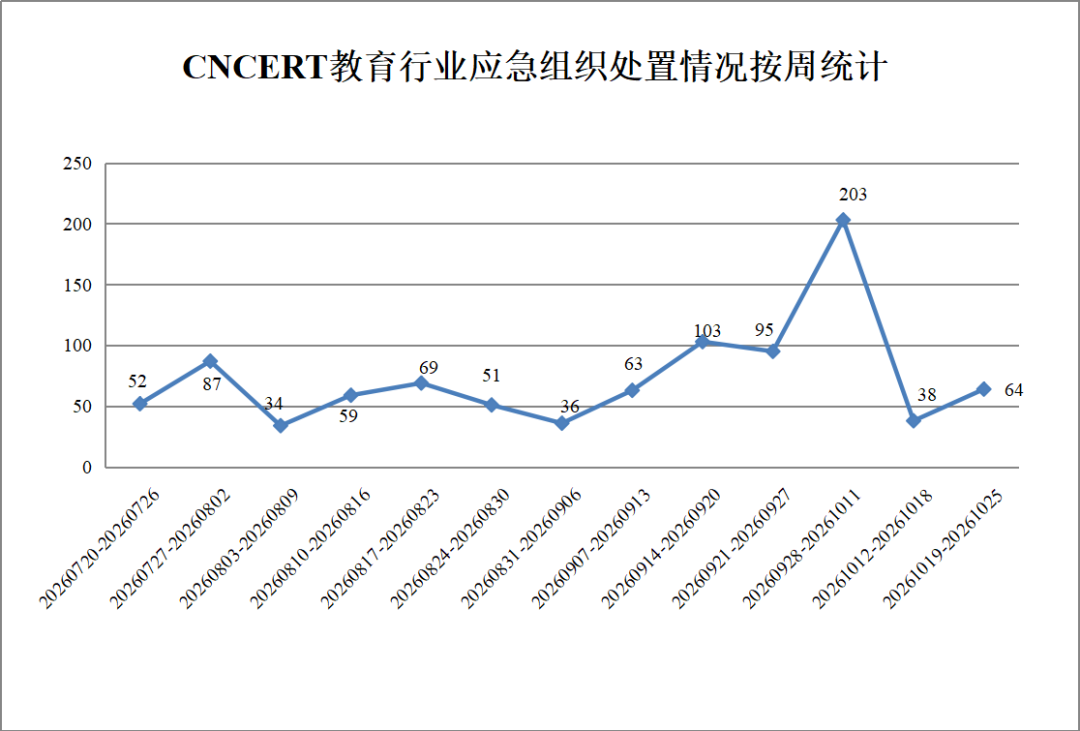
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件15起,向基础电信企业通报漏洞事件4起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件863起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件64起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件101起。
图片[4]-CNVD漏洞周报2026年第42期-阻击者联盟
图3CNVD各行业漏洞处置情况按周统计
图片[5]-CNVD漏洞周报2026年第42期-阻击者联盟
图4CNCERT各分中心处置情况按周统计
图片[6]-CNVD漏洞周报2026年第42期-阻击者联盟
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
安徽龙讯信息科技有限公司、安徽逸路安科技股份有限公司、安科瑞电气股份有限公司、奥琦玮科技(江苏)有限公司、北京奥星贝斯科技有限公司、北京北大方正电子有限公司、北京北大软件工程股份有限公司、北京超图软件股份有限公司、北京高速波软件有限公司、北京国炬信息技术有限公司、北京宏景世纪软件股份有限公司、北京慧图科技(集团)股份有限公司、北京金和网络股份有限公司、北京库巴扎信息科技有限公司、北京朗新天霁软件技术有限公司、北京清科锐华软件有限公司、北京趋势威尔网络技术有限公司、北京三快科技有限公司、北京神州鲲泰信息技术有限公司、北京神州绿盟科技有限公司、北京神州视翰科技有限公司、北京升鑫网络科技有限公司(青藤云安全)、北京数科网维技术有限责任公司、北京天融信网络安全技术有限公司、北京通达信科科技有限公司、北京外企德科人力资源服务上海有限公司、北京文华在线教育科技股份有限公司、北京希嘉创智数据技术有限公司、北京小程科技有限公司、北京小米科技有限责任公司、北京星网锐捷网络技术有限公司、北京易普行科技有限公司、北京亿赛通科技发展有限责任公司、北京英华在线科技有限公司、北京映翰通网络技术股份有限公司、北京友数聚科技有限公司、北京致远互联软件股份有限公司、北京中企网动力数码科技有限公司、禅道软件(杭州)有限公司、畅捷通信息技术股份有限公司、成都飞视美视频技术有限公司、成都飞鱼星科技股份有限公司、成都光大网络科技有限公司、成都佳发安泰教育科技股份有限公司、成都金窗软件开发有限公司、成都青软青之软件有限公司、成都市灵奇空间软件有限公司、福建科立讯通信有限公司、高新兴科技集团股份有限公司、广东保伦电子股份有限公司、广东联和信息技术有限公司、广东中设智控科技股份有限公司、广联达科技股份有限公司、广州锦铭泰软件科技有限公司、广州鹏达智合科技有限公司、广州青鹿教育科技有限公司、广州热点软件科技股份有限公司、广州日顺电子科技有限公司、广州市天翎网络科技有限公司、广州同鑫科技有限公司、广州网易计算机系统有限公司、广州一山软件有限公司、广州易达建信科技开发有限公司、广州云佳软件科技有限公司、哈尔滨伟成科技有限公司、哈尔滨新中新电子股份有限公司、杭州安恒信息技术股份有限公司、杭州超算物联科技有限公司、杭州飞致云信息科技有限公司、杭州海康威视数字技术股份有限公司、杭州吉拉科技有限公司、杭州图特信息科技有限公司、杭州新中大科技股份有限公司、杭州云天软件股份有限公司、杭州智诺科技股份有限公司、河北神玥软件科技股份有限公司、河南盛尚铭峰科技有限公司、弘扬软件股份有限公司、湖南创星科技股份有限公司、湖南建研信息技术股份有限公司、湖南众合百易信息技术有限公司、华为技术有限公司、惠普贸易(上海)有限公司、济南驰骋信息技术有限公司、江苏汇文软件有限公司、江苏金智教育信息股份有限公司、江苏麦克思软件有限公司、江苏图星软件科技有限责任公司、金蝶软件(中国)有限公司、金富瑞(北京)科技有限公司、金叶仪器(山东)有限公司、鲸弘医疗科技集团有限公司、聚光科技(杭州)股份有限公司、快电动力(北京)新能源科技有限公司、蓝卓数字科技有限公司、廊坊市极致网络科技有限公司、乐金电子(中国)有限公司、理光(中国)投资有限公司、利盟信息技术(中国)有限公司、联想(北京)有限公司(全球安全实验室)、联奕科技股份有限公司、南昌市西湖区平凡电脑商行、南昌卓蓝科技有限公司、南京帆软软件有限公司、南京管鲍科技发展有限公司、南京科远智慧科技集团股份有限公司、南京云网汇联软件技术有限公司、普联技术有限公司、奇安信网神信息技术(北京)股份有限公司、麒麟软件有限公司、奇秦科技(北京)股份有限公司、青岛东胜伟业软件有限公司、青岛联合汇信科技有限公司、青岛三利中德美水设备有限公司、任子行网络技术股份有限公司、瑞纳智能设备股份有限公司、赛蓝(广州)信息技术有限公司、三六零安全科技股份有限公司、三六零数字安全科技集团有限公司、三星(中国)投资有限公司、山东标梵信息技术有限公司、山东阿凡提软件科技有限公司、山东国子软件股份有限公司、山东启恒信息科技有限公司、山东山大华天软件股份有限公司、山东潍微科技股份有限公司、熵基科技股份有限公司、上海百胜软件股份有限公司、上海博达数据通信有限公司、上海富勒信息科技有限公司、上海华测导航技术股份有限公司、上海金慧软件有限公司、上海劳勤信息技术有限公司、上海秒优供应链管理有限公司、上海诺标防伪技术开发有限公司、上海普华科技发展股份有限公司、上海商派网络科技有限公司、上海树维信息科技有限公司、上海威派格智慧水务股份有限公司、上海熊猫机械(集团)有限公司、上海焱凤信息技术有限公司、上海阳昀网络科技有限公司、上海真兰仪表科技股份有限公司、上海甄云科技信息有限公司、上海正品贵德软件有限公司、上海卓卓网络科技有限公司、深圳典阅科技有限公司、深圳神州讯盟软件有限公司、深圳市必联电子有限公司、深圳市华德安科技有限公司、深圳市吉祥腾达科技有限公司、深圳市捷顺科技实业股份有限公司、深圳市科荣软件股份有限公司、深圳市蓝凌软件股份有限公司、深圳市蓝拓创远科技有限公司、深圳市联软科技股份有限公司、深圳市明源云科技有限公司、深圳市商联软件开发有限公司、深圳市盛世众唐科技有限公司、深圳市思泉软件有限公司、深圳市思迅软件股份有限公司、深圳市腾讯计算机系统有限公司、深圳市图美电子技术有限公司、深圳市亿玛信诺科技有限公司、神州数码控股有限公司、四川众望升腾科技有限公司、松下电器(中国)有限公司、苏州汇川技术有限公司、腾讯安全应急响应中心、天津黑核科技有限公司、天津红日药业股份有限公司、天津神舟通用数据技术有限公司、天津市神州商龙科技股份有限公司、同望科技股份有限公司、统信软件技术有限公司、广州图创计算机软件开发有限公司、网是科技股份有限公司、卫宁健康科技集团股份有限公司、无锡雷华网络技术有限公司、武汉达梦数据库有限公司、武汉金同方科技有限公司、武汉鹏达睿智科技有限公司、西安极通软件信息科技有限公司、厦门熵基科技有限公司、厦门四信通信科技有限公司、新华三技术有限公司、新开普电子股份有限公司、新天科技股份有限公司、信呼、虚谷伟业科技有限公司、迅全信息科技(上海)有限公司、研华科技(中国)有限公司、英特尔(中国)有限公司、永中软件股份有限公司、用友网络科技股份有限公司、友讯电子设备(上海)有限公司、宇树科技股份有限公司、漳州豆壳网络科技有限公司、招商局蛇口工业区控股股份有限公司、浙江大华技术股份有限公司、浙江和达科技股份有限公司、浙江人生轨迹科技有限公司、浙江思睿智训科技有限公司、浙江宇视科技有限公司、正泰集团股份有限公司、正元智慧集团股份有限公司、郑州金恒电子技术有限公司、郑州强墨信息科技有限公司、郑州时空智友信息技术有限公司、智慧芽信息科技(苏州)有限公司、中科星图股份有限公司、中控技术股份有限公司、中山市同创科技发展有限公司、中興保全股份有限公司、珠海盈致科技有限公司、珠海优特电力科技股份有限公司、紫光软件系统有限公司、字节跳动安全中心。


本周漏洞报送情况统计
 
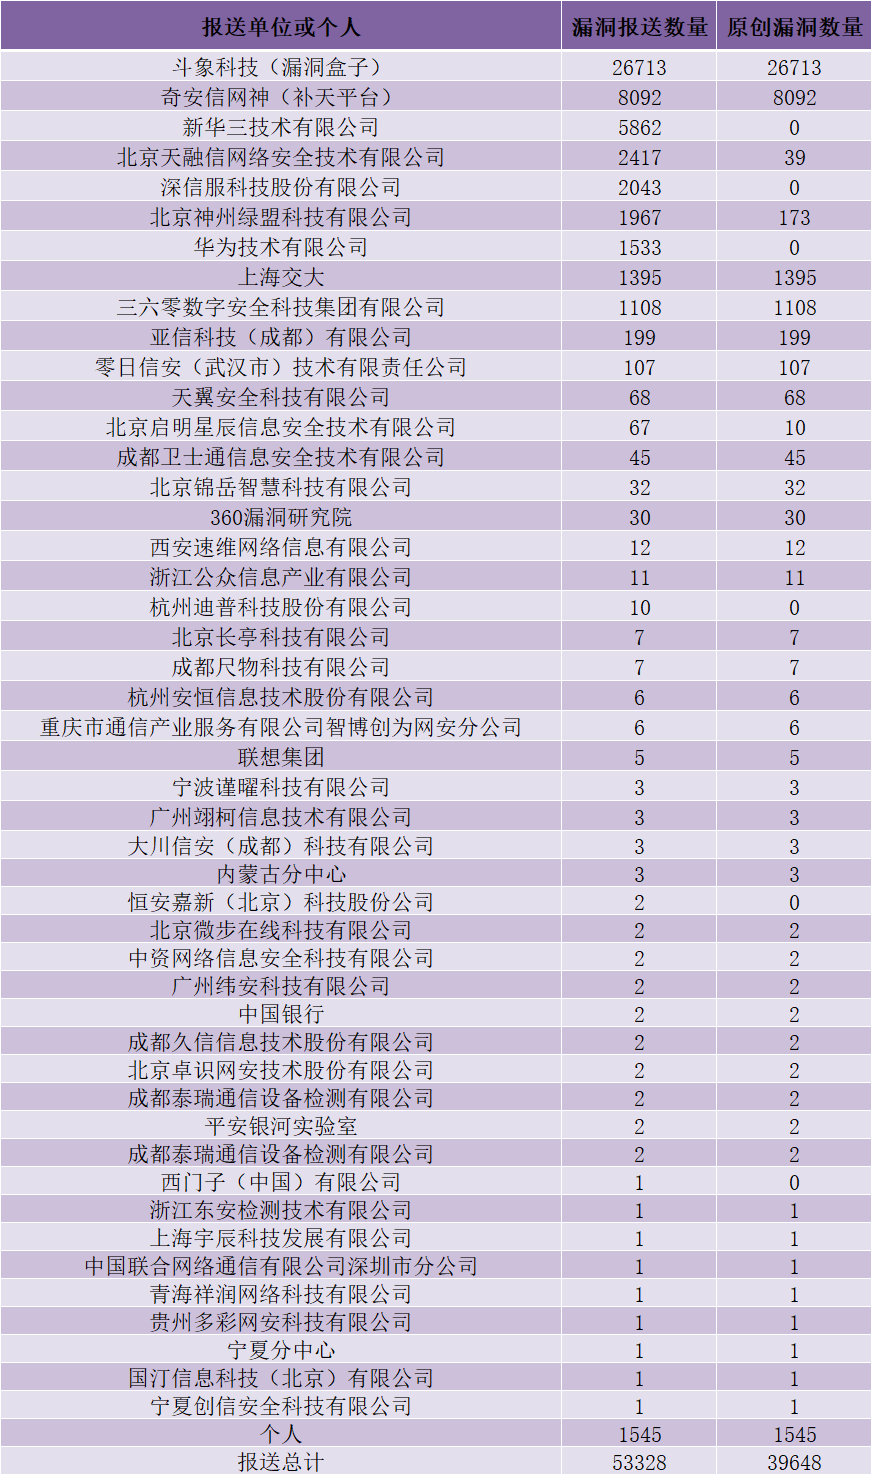
本周报送情况如表1所示。其中,新华三技术有限公司、深信服科技股份有限公司、北京神州绿盟科技有限公司等单位报送公开收集的漏洞数量较多。北京天融信网络安全技术有限公司、北京神州绿盟科技有限公司、亚信科技(成都)有限公司、零日信安(武汉市)技术有限责任公司、天翼安全科技有限公司、北京启明星辰信息安全技术有限公司、成都卫士通信息安全技术有限公司、北京锦岳智慧科技有限公司、360漏洞研究院、西安速维网络信息有限公司、浙江公众信息产业有限公司、北京长亭科技有限公司、成都尺物科技有限公司、杭州安恒信息技术股份有限公司、重庆市通信产业服务有限公司智博创为网安分公司、联想集团、宁波谨曜科技有限公司、广州翊柯信息技术有限公司、大川信安(成都)科技有限公司、内蒙古分中心、北京微步在线科技有限公司、中资网络信息安全科技有限公司、广州纬安科技有限公司、中国银行、成都久信信息技术股份有限公司、北京卓识网安技术股份有限公司、成都泰瑞通信设备检测有限公司、平安银河实验室、成都泰瑞通信设备检测有限公司、浙江东安检测技术有限公司、上海宇辰科技发展有限公司、中国联合网络通信有限公司深圳市分公司、青海祥润网络科技有限公司、贵州多彩网安科技有限公司、宁夏分中心、国汀信息科技(北京)有限公司、宁夏创信安全科技有限公司及其他个人白帽子向CNVD提交了39648个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、上海交大和三六零数字安全科技集团有限公司向CNVD共享的白帽子报送的37308条原创漏洞信息。
表1漏洞报送情况统计表
图片[7]-CNVD漏洞周报2026年第42期-阻击者联盟

本周漏洞按类型和厂商统计

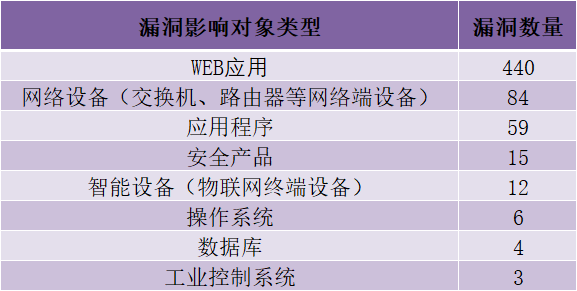
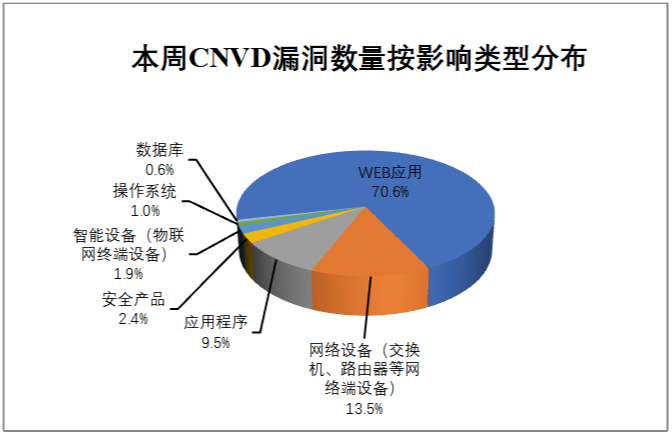
本周,CNVD收录了623个漏洞。WEB应用440个、网络设备(交换机、路由器等网络端设备)84个、应用程序59个、安全产品15个、智能设备(物联网终端设备)12个、操作系统6个、数据库4个、工业控制系统3个。
表2漏洞按影响类型统计表
图片[8]-CNVD漏洞周报2026年第42期-阻击者联盟
图片[9]-CNVD漏洞周报2026年第42期-阻击者联盟
图6本周漏洞按影响类型分布
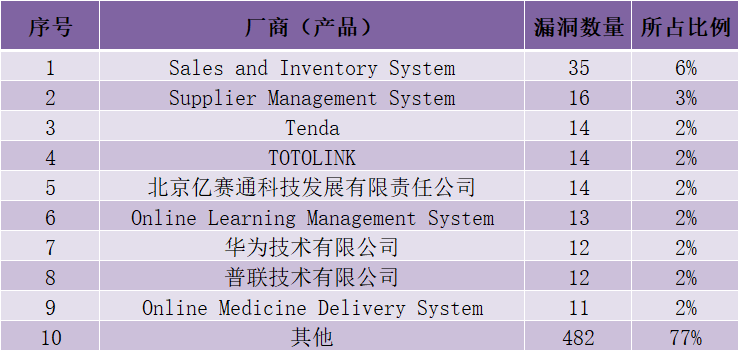
CNVD整理和发布的漏洞涉及Sales and Inventory System、Supplier Management System、Tenda等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
图片[10]-CNVD漏洞周报2026年第42期-阻击者联盟
本周行业漏洞收录情况

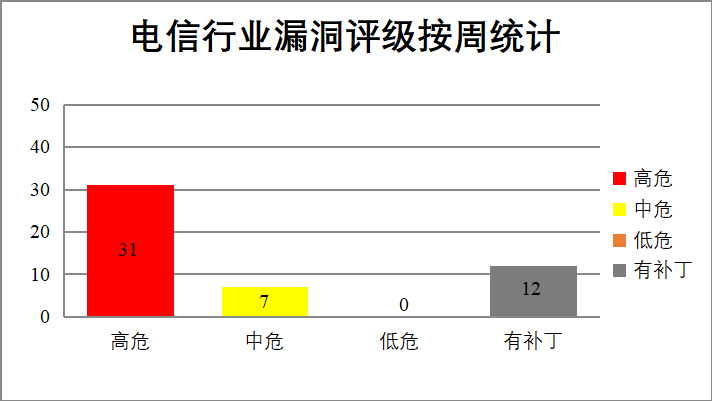
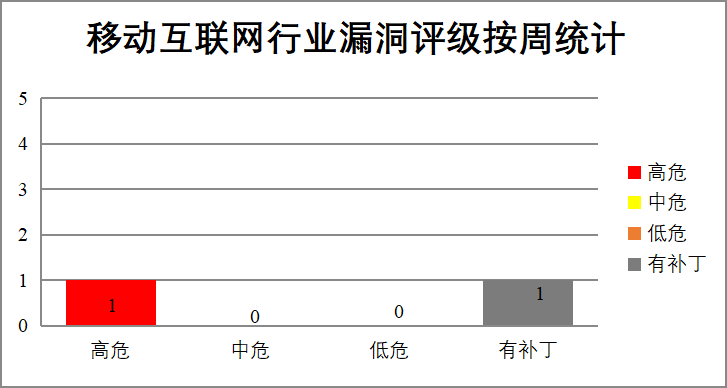
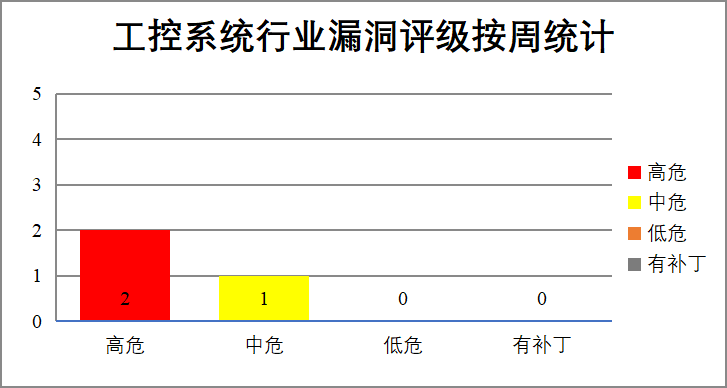
本周,CNVD收录了38个电信行业漏洞,1个移动互联网行业漏洞,3个工控行业漏洞(如下图所示)。其中,“Tenda AC6缓冲区溢出漏洞(CNVD-2026-41658)、TOTOLINK A7100RU命令注入漏洞(CNVD-2026-41267)”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
图片[11]-CNVD漏洞周报2026年第42期-阻击者联盟
图7电信行业漏洞统计
图片[12]-CNVD漏洞周报2026年第42期-阻击者联盟
图8移动互联网行业漏洞统计
图片[13]-CNVD漏洞周报2026年第42期-阻击者联盟
图9工控系统行业漏洞统计
 
本周重要漏洞安全告警

本周,CNVD整理和发布以下重要安全漏洞信息。

1、PHP安全产品漏洞

PHP是一种广泛用于Web开发的开源服务器端脚本语言。本周,上述产品被披露存在多个漏洞,攻击者可利用该漏洞构造恶意HTTP请求触发内存错误,并在特定条件下实现对目标服务器的拒绝服务攻击、敏感数据窃取、远程代码执行,或触发内存错误引用,造成内存破坏、信息泄露或进程崩溃等。

CNVD收录的相关漏洞包括:PHP远程代码执行漏洞(CNVD-2026-41674、CNVD-2026-41675)、PHP存在内存错误引用漏洞、PHP逻辑错误漏洞、PHP加密问题漏洞、PHP信息泄露漏洞、PHP数字错误漏洞、PHP缓冲区溢出漏洞。其中,“PHP远程代码执行漏洞(CNVD-2026-41674、CNVD-2026-41675)、PHP存在内存错误引用漏洞、PHP缓冲区溢出漏洞”的漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。

参考链接:

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41674

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41675

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42445

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42446

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42447

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42448

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42449

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42450

2、IBM产品安全漏洞

IBM Guardium Data Protection是IBM推出的一款‌企业级数据安全平台‌。IBM Langflow OSS是‌IBM官方集成并推广的Langflow开源版本‌,一个用于构建和编排大语言模型(LLM)应用与AI智能体工作流的低代码可视化平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞访问内部数据库中的敏感信息,或删除任意文件或执行任意代码等。

CNVD收录的相关漏洞包括:IBM Guardium Data Protection SQL注入漏洞、IBM Guardium Data Protection路径遍历漏洞、IBM Langflow OSS代码注入漏洞(CNVD-2026-41252、CNVD-2026-41251、CNVD-2026-41254、CNVD-2026-41253、CNVD-2026-41255)、IBM Guardium Data Protection拒绝服务漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。

参考链接:

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41248

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41249

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41252

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41251

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41254

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41253

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41256

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41255

3、WordPress产品安全漏洞

WordPress Strong Testimonials是一款用于‌WordPress的客户评价(Testimonials)插件‌,用来在网站上收集、管理和展示客户对你的产品、服务的反馈和推荐。WordPress WPMobile App是‌WordPress官方及第三方提供的移动端应用‌,核心用途是在手机上管理和阅读WordPress网站,并且都是开源的。WordPress CMB2是WordPress开发者的工具包,用于快速构建‌自定义字段(MetaBoxes)、元框和表单‌。WordPress Download Monitor是一款用于管理文件下载的WordPress插件,可以帮你上传、管理可下载文件,在文章或页面里添加下载链接,并统计下载次数。WordPress Barcode Scanner with Inventory & Order Manager是一个WordPress的插件,主要用于‌WooCommerce商店的条码扫描、库存和订单管理‌。WordPress Blocksy Companion是WordPress主题‌Blocksy‌的官方配套插件。WordPress Appointment Booking Plugin是‌WordPress预约插件‌,用来让客户在你的网站上直接在线预约时间、管理日程,比如预约咨询、课程、美容服务等。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在页面中注入恶意脚本,当其他用户访问时触发执行,进而窃取用户会话或篡改页面内容,或当启用mail-to-push功能(wpmobile_auto_mail=1)时,获取任意用户(包括管理员)的密码重置链接,进而接管目标账户,或向页面注入恶意脚本,当用户访问时执行等。

CNVD收录的相关漏洞包括:WordPress Strong Testimonials跨站脚本漏洞、WordPress WPMobile App授权绕过漏洞、WordPress CMB2跨站脚本漏洞(CNVD-2026-41233、CNVD-2026-41234)、WordPress Download Monitor跨站脚本漏洞、WordPress Barcode Scanner with Inventory & Order Manager SQL注入漏洞、WordPress Blocksy Companion权限提升漏洞、WordPress Appointment Booking Plugin SQL注入漏洞。除“WordPress Strong Testimonials跨站脚本漏洞、WordPress CMB2跨站脚本漏洞(CNVD-2026-41233、CNVD-2026-41234)、WordPress Download Monitor跨站脚本漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。

参考链接:

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41231

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41230

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41233

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41232

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41234

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41246

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41245

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41247

4、DELL产品安全漏洞

Dell Secure Connect Gateway (SCG) Policy Manager是戴尔用于管理SecureConnectGateway策略的组件,主要配置和控制该网关的服务与访问规则。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞提升权限、访问文件系统并执行远程代码,或导致信息泄露、保护机制绕过及未授权访问等。

CNVD收录的相关漏洞包括:Dell Secure Connect Gateway (SCG) Policy Manager提升权限漏洞、Dell Secure Connect Gateway (SCG) Policy Manager授权问题漏洞(CNVD-2026-41238、CNVD-2026-41240、CNVD-2026-41239、CNVD-2026-41243)、Dell Secure Connect Gateway (SCG) Policy Manager服务器端请求伪造漏洞、Dell Secure Connect Gateway (SCG) Policy Manager不当证书验证漏洞、Dell Secure Connect Gateway (SCG) Policy Manager开放失败漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。

参考链接:

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41235

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41238

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41237

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41236

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41240

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41239

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41244

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41243

5、Tenda AC19缓冲区溢出漏洞

本周,Tenda AC19被披露存在缓冲区溢出漏洞,该漏洞源于httpd Web管理服务在/goform/SetFirewallCfg处理函数formSetFirewallCfg中,对 firewallEn参数未做长度校验,即拷贝进固定大小栈缓冲区所致,攻击者可利用漏洞触发基于栈的缓冲区溢出。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。

参考链接:

https://www.cnvd.org.cn/flaw/show/CNVD-2026-42443

小结:本周,PHP产品被披露存在多个漏洞,攻击者可利用漏洞构造恶意HTTP请求触发内存错误,并在特定条件下实现对目标服务器的拒绝服务攻击、敏感数据窃取、远程代码执行,或触发内存错误引用,造成内存破坏、信息泄露或进程崩溃等。此外,IBM、WordPress、DELL等多款产品被披露存在多个漏洞,攻击者可利用漏洞访问内部数据库中的敏感信息,或删除任意文件或执行任意代码,在页面中注入恶意脚本,当其他用户访问时触发执行,进而窃取用户会话或篡改页面内容,当启用mail-to-push功能(wpmobile_auto_mail=1)时,获取任意用户(包括管理员)的密码重置链接,进而接管目标账户,向页面注入恶意脚本,当用户访问时执行,提升权限、访问文件系统并执行远程代码,导致信息泄露、保护机制绕过及未授权访问等。另外,Tenda AC19被披露存在缓冲区溢出漏洞,该漏洞源于httpd Web管理服务在/goform/SetFirewallCfg处理函数formSetFirewallCfg中,对 firewallEn参数未做长度校验,即拷贝进固定大小栈缓冲区所致,攻击者可利用漏洞触发基于栈的缓冲区溢出。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。

本周重要漏洞攻击验证情况 

本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Leave Management System SQL注入漏洞(CNVD-2026-41298)
验证描述

Leave Management System是一个请假管理系统。

Leave Management System存在SQL注入漏洞,该漏洞源于对文件/login.php中参数user_email的错误操作,攻击者可利用该漏洞获取数据库敏感信息。

验证信息

POC链接:

https://github.com/Relax-1626/submit/issues/1

参考链接:

https://www.cnvd.org.cn/flaw/show/CNVD-2026-41298

信息提供者

华为技术有限公司

注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。

关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010–82991783


关注CNVD漏洞平台
图片[14]-CNVD漏洞周报2026年第42期-阻击者联盟

— 阅读原文请访问微信公众号「国家互联网应急中心CNCERT」 · 原文链接 —
© 版权声明
THE END
喜欢就支持一下吧
点赞5 分享
评论 抢沙发

请登录后发表评论

    暂无评论内容