

受相关方邀请,对某一国政府站点群及其关联业务系统开展授权安全评估,重点验证政府门户、业务API、备份存储、监控平台、身份系统与网络管理面在真实攻击条件下的防护能力。测试在授权范围内进行,以非破坏性验证为原则,对生产数据仅做证明危害所需的最小必要读取,不执行破坏性写入或影响业务连续性的操作。
评估从公开DNS、证书透明度日志与历史解析记录入手,先确认政府主站、招聘与司法业务、SAP平台、备份存储、监控网络、身份与VPN、DNS管理等资产边界,再沿引用关系、凭据复用与内网访问路径持续推进。整个过程不是简单叠加漏洞,而是围绕“入口如何转化为权限、权限如何转化为信任位置、信任位置如何触达核心数据”展开。
最终确认50项具有实际影响的漏洞与风险,其中严重17项、高危30项、中危3项。真实影响覆盖未认证代码执行、主机root、备份与整机镜像读取、账号接管、AD/LDAP权限提升、VPN与RADIUS策略写入、核心路由器读写及权威DNS控制。
多条攻击链最终交会于备份、监控、身份和网络控制面。应用入口只负责打开缺口,共享口令、明文凭据、SSH私钥与源IP信任关系则把局部权限放大为跨主机、跨业务和跨网络区域的控制能力。
一、资产与攻击面
1.1 资产地图
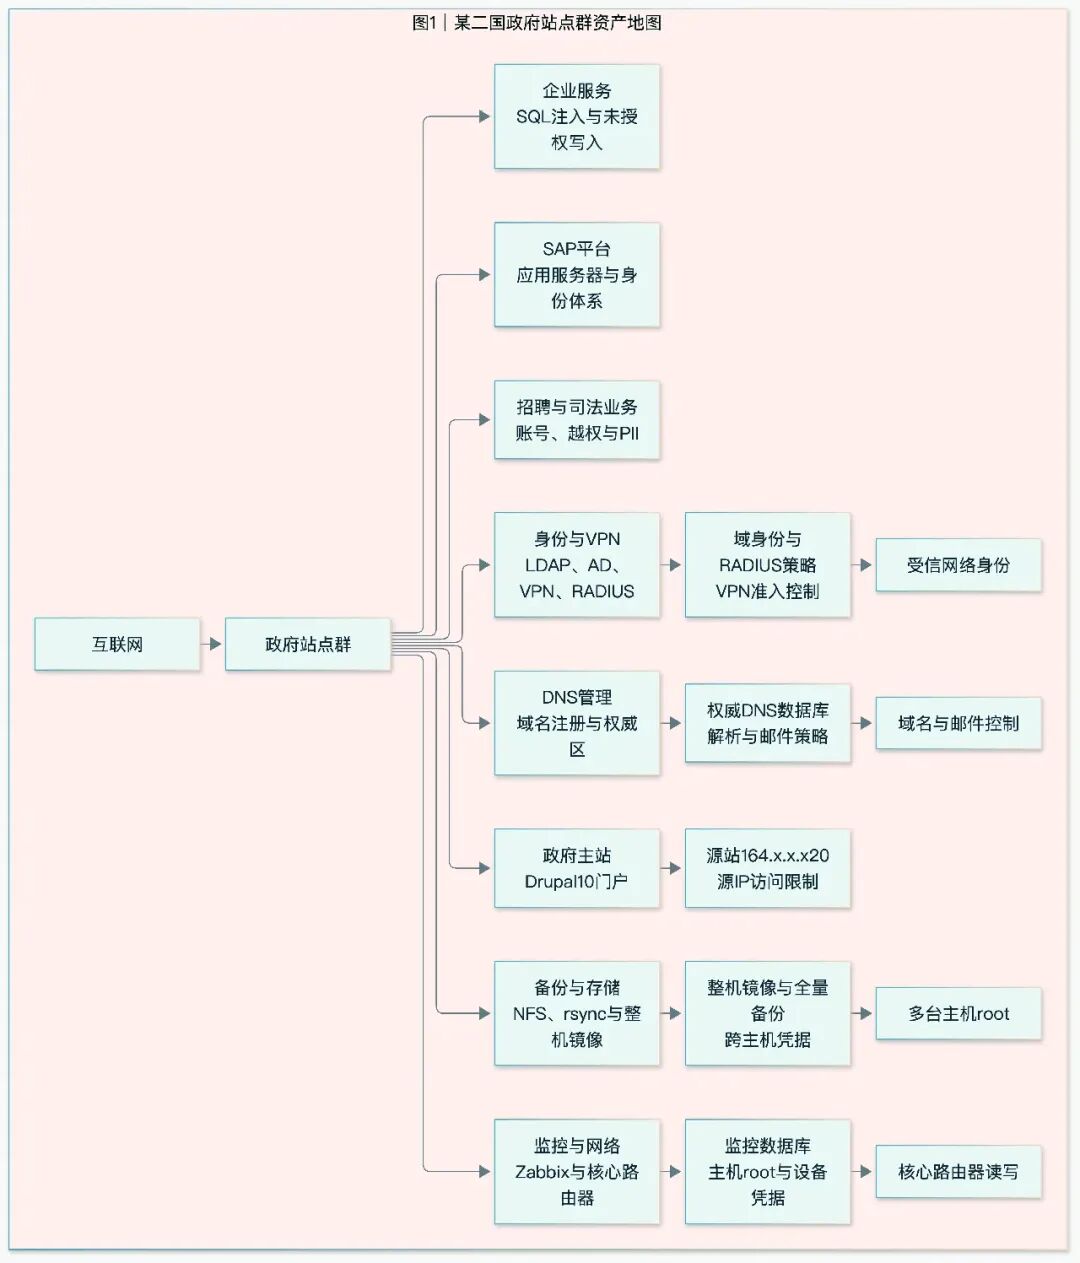
图1:公网资产、应用、主机与管理面的关系
资产地图按公开业务、备份存储、监控网络、身份与VPN四组展开,重点不是简单罗列域名,而是标出应用入口、备份数据、主机权限和网络控制面之间的连接关系。
1.2 关键信任边界
|
边界
|
本应隔离的对象
|
实际暴露的耦合
|
|---|---|---|
|
业务账号与运维身份
|
普通应用账号与主机、数据库和网络管理权限
|
共享口令、备份中的明文凭据将两者连接
|
|
Web进程与主机权限
|
Web服务用户与root
|
未认证上传、rsync写入与定时任务形成执行链
|
|
公网来源与受信网段
|
互联网用户与内部白名单
|
源IP信任可被受控代理与边缘主机借用
|
|
备份数据与执行面
|
可读备份与可执行目录
|
root作业遍历备份目录,文件写入被升格为代码执行
|
|
目录身份与主机权限
|
LDAP/AD身份与生产sudo权限
|
单条目录口令覆盖多台核心主机
|
|
VPN/RADIUS与网络策略
|
认证数据库与防火墙策略
|
数据库可写后能够自建受信身份和放行地址
|
|
DNS数据库与域名解析
|
区数据与应用访问
|
数据库写权限可影响A、MX、NS与TXT记录
|
1.3 资产类别
|
资产类别
|
代表入口
|
关键风险
|
|---|---|---|
|
政府主站
|
www.gov.xxx
|
Drupal10源站暴露、源IP限制
|
|
招聘与司法业务
|
招聘API、司法门户
|
账号接管、越权、PII泄露
|
|
企业服务
|
BizPortal、eServices
|
SQL注入、未授权写入
|
|
SAP平台
|
SAPNetWeaver入口
|
未认证反序列化、应用管理员接管
|
|
备份与存储
|
NFSfiler、rsync服务器
|
匿名读写、整机镜像与备份泄露
|
|
监控系统
|
Zabbix
|
会话伪造、root提权、批量文件读取
|
|
DNS管理
|
域名注册与权威DNS
|
命令注入、区域数据库控制
|
|
身份与网络
|
AD、LDAP、VPN、RADIUS、核心路由器
|
凭据复用、策略写入、设备控制
|
二、评估结果
2.1 评估结果概述
本次评估的真实影响集中在六条链路:招聘与司法系统账号接管,SAP未认证RCE,匿名NFS与备份凭据收割,匿名rsync写入到root,Zabbix与核心路由器控制,以及AD/LDAP/VPN/RADIUS权限扩散。
这些链路相互衔接,使一个应用入口能够扩展到主机、数据库、身份系统与网络设备。
2.2 漏洞清单
|
编号
|
站点
|
漏洞
|
等级
|
|---|---|---|---|
|
V001
|
a*****v.gov.xxx
|
备份库集中泄露TACACS+、RADIUS、LDAP、SSH与数据库凭据
|
严重
|
|
V002
|
a*****v.gov.xxx
|
未认证文件上传导致PHP代码执行
|
严重
|
|
V003
|
a*****v.gov.xxx
|
匿名rsync写入被root定时任务执行
|
严重
|
|
V004
|
a*****v.gov.xxx
|
匿名rsync历史转储泄露跨系统口令
|
高危
|
|
V005
|
a**************t.g**s.gov.xxx
|
招聘API批量泄露用户记录与可破解口令哈希
|
严重
|
|
V006
|
a**************t.g**s.gov.xxx
|
密码重置、邮箱验证与角色批量赋值导致账号接管和提权
|
严重
|
|
V007
|
a**************t.g**s.gov.xxx
|
附件接口路径穿越、任意文件读取与IDOR
|
高危
|
|
V008
|
a**************t.g**s.gov.xxx
|
普通用户可读取全部OAuth客户端secret
|
高危
|
|
V009
|
c****n.gov.xxx
|
SNMPv3凭据泄露并取得核心路由器读写权限
|
高危
|
|
V010
|
c********l.o**s.gov.xxx
|
custportal数据库过度授权与明文口令日志泄露
|
高危
|
|
V011
|
d******n.gov.xxx
|
域名注册接口命令注入并利用setuid程序提升至root
|
严重
|
|
V012
|
d******n.gov.xxx
|
源码硬编码数据库凭据导致全政府RADIUS库可读
|
高危
|
|
V013
|
d******n.gov.xxx
|
dnsadmin SSH口令复用导致root
|
高危
|
|
V014
|
d*******e.j*****e.gov.xxx
|
司法门户空OTP改密与未授权角色写入
|
严重
|
|
V015
|
d*******e.j*****e.gov.xxx
|
司法门户对象级越权读取用户PII
|
高危
|
|
V016
|
e*********n.gov.xxx
|
eceducation子域被第三方内容占用
|
高危
|
|
V017
|
e**s.g*****g.gov.xxx
|
SAPMetadataUploader反序列化、UME接管与同域横向
|
严重
|
|
V018
|
e**s.g*****g.gov.xxx
|
SAP域管凭证横向访问BIP与SRM主机
|
高危
|
|
V019
|
g**2.gov.xxx
|
GPRS代理主机弱口令复用并sudo提权至root
|
高危
|
|
V020
|
g**s.gov.xxx
|
公开泄露库中的员工邮箱口令可匿名检索
|
高危
|
|
V021
|
i********w.o**s.gov.xxx
|
匿名NFS泄露防火墙整机镜像、私钥与运维凭据
|
高危
|
|
V022
|
l***1.o**s.gov.xxx
|
OpenLDAP匿名读取及本地LDIF口令材料暴露
|
严重
|
|
V023
|
机构B多主机组
|
LDAP明文口令在五台核心主机复用并可sudo至root
|
高危
|
|
V024
|
m******e.gov.xxx
|
SimpleFileList未授权文件管理与路径穿越
|
高危
|
|
V025
|
n***a.o**s.gov.xxx
|
匿名NFS读取全量备份、Proxmox镜像与filer密钥
|
严重
|
|
V026
|
n***a.o**s.gov.xxx
|
NFS备份暴露VPN主机、管理员家目录与跨主机凭据
|
高危
|
|
V027
|
o*****t.n**s.gov.xxx
|
RADIUS明文口令与系统口令同源导致SSH登录与shell
|
高危
|
|
V028
|
p**1.g**s.gov.xxx
|
未认证Squid代理绕过源IP与网段隔离
|
高危
|
|
V029
|
r********c.gov.xxx
|
自助服务门户明文凭据与URL口令泄露
|
中危
|
|
V030
|
机构B多主机组
|
LDAP单口令跨五台核心主机复用并取得root
|
严重
|
|
V031
|
v**n.g**s.gov.xxx
|
AD用户对象过度ACL导致域管理员提升路径
|
严重
|
|
V032
|
v**n.g**s.gov.xxx
|
AD与RADIUS口令复用取得有效KerberosTGT
|
高危
|
|
V033
|
v**n.g**s.gov.xxx
|
SharePoint与Exchange健康邮箱弱口令/空口令
|
高危
|
|
V034
|
v**n.g**s.gov.xxx
|
普通域用户可写GPO对象关键属性
|
高危
|
|
V035
|
v**c.gov.xxx
|
VPN/RADIUS数据库root权限与任意文件读取
|
严重
|
|
V036
|
v***a.d**i.gov.xxx
|
VPNRA网关弱口令复用并sudo至root
|
高危
|
|
V037
|
v***a.g**s.gov.xxx
|
VPN网关SSH任意口令认证、root提权与DMZ跳板
|
严重
|
|
V038
|
v***a.g**s.gov.xxx
|
RADIUS库读写与pf残留规则导致自建VPN身份
|
高危
|
|
V039
|
v***a.gov.xxx
|
中央RADIUS策略库可写并绕过批量口令重置
|
高危
|
|
V040
|
v***a.gov.xxx
|
RADIUS统一年度弱口令与批量复用
|
高危
|
|
V041
|
v***a.gov.xxx
|
VPN网关TLS/IPsec私钥全局可读
|
高危
|
|
V042
|
v***a.gov.xxx
|
网关临时目录暴露数据库转储与全系统备份
|
严重
|
|
V043
|
w*******t.k****w.gov.xxx
|
跨部门webreport弱口令导致代理日志未授权读取
|
高危
|
|
V044
|
www.b*******l.gov.xxx
|
BizPortal登录与密码重置SQL注入
|
高危
|
|
V045
|
www.b*******l.gov.xxx
|
BizPortal客户记录枚举与手机号邮箱泄露
|
中危
|
|
V046
|
www.e*******s.gov.xxx
|
eServices成员接口未认证写入与读取
|
中危
|
|
V047
|
z****x.o**s.gov.xxx
|
Zabbix会话伪造、服务端命令执行与root提权
|
严重
|
|
V048
|
z****x.o**s.gov.xxx
|
Zabbix超级管理员可读取agent主机任意文件
|
高危
|
|
V049
|
z****x.o**s.gov.xxx
|
备份服务器世界可读并泄露全网设备与主机凭据
|
高危
|
|
V050
|
z**s.gov.xxx
|
权威DNS数据库可被完全控制
|
严重
|
三、总体攻击路径
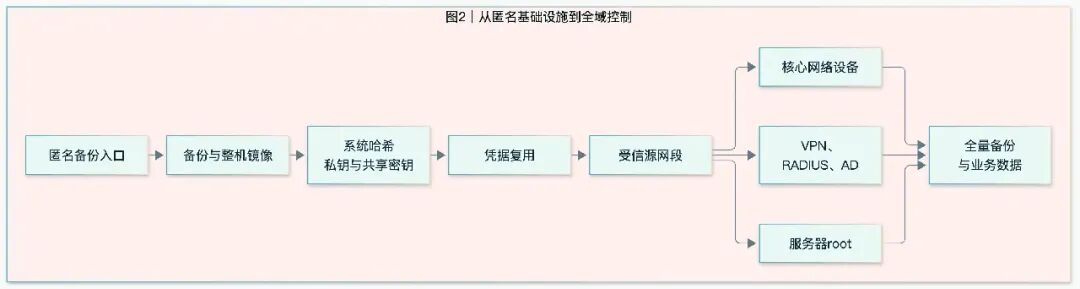
图2:从匿名基础设施到全域控制
第一步不是直接攻击主站,而是确认它的信任关系:主站源站暴露但登录路径按源IP拦截;真正可用的入口在业务API、备份设施、监控系统与身份基础设施。
第二条主线是备份供应链:匿名NFS读取站点备份与整机镜像,离线获得系统哈希、SSH私钥和网络设备密钥;匿名rsync写入被root定时任务执行,直接取得备份服务器root。
凭据复用把入口扩展为全域控制:同一口令覆盖多台主机root、webreport门户、监控系统与网络设备;LDAP明文口令在五台核心主机上通用并可通过sudo取得root;VPN与RADIUS库可被写入并自建受信身份。
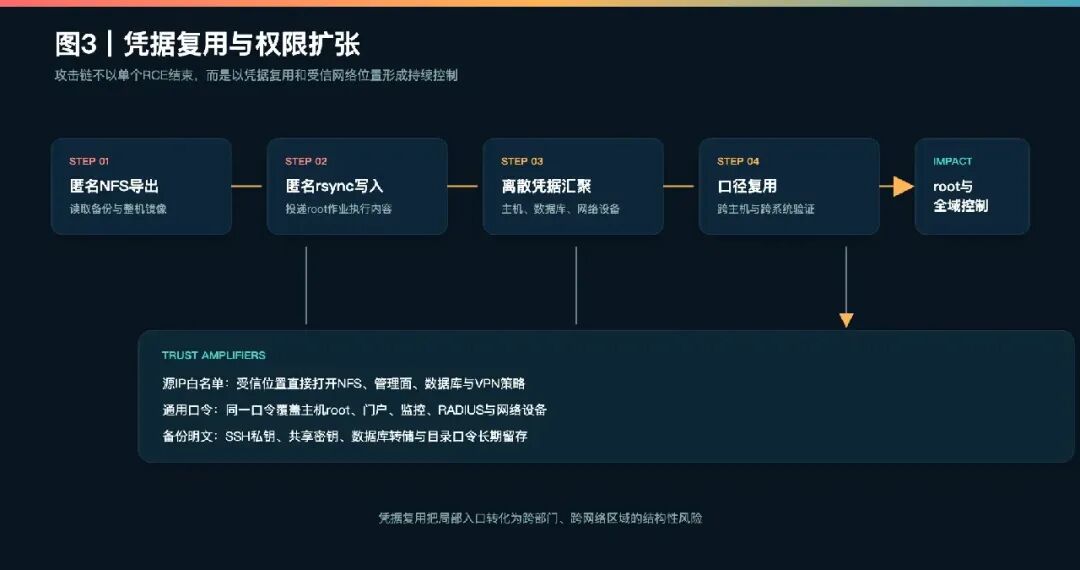
图3:凭据复用与权限扩张
四、完整攻击过程
4.1 主站正面受阻:先找信任边界
资产发现从公开DNS、证书透明度日志与历史解析记录开始。主站外部入口位于边缘代理之后,但历史解析记录指向仍可访问的源站。直接携带Host头访问源站时,页面返回Drupal10.6.20,模块版本较新,已知匿名利用链未成立。
普通公网源访问登录路径时被边缘设备拦截。进一步核对发现,拦截按客户端源IP生效,而不是全局关闭登录。要继续推进,必须取得一个受信源网段中的落脚点。
4.2 招聘API成为第一条完整接管链
招聘系统首先暴露出完整账号链路。普通申请人注册并完成邮箱验证后可取得Bearer令牌;用户列表接口只校验登录,不校验管理员角色,返回约8400名用户的完整记录与无盐口令哈希。
密码重置不校验重置码,邮箱验证码可直接回显,普通用户还可创建角色、创建OAuth客户端并写入高权限角色。附件接口同时存在路径穿越与未认证对象引用。账号接管、用户数据读取与文件操作因此形成连续影响。
4.3 司法与商业门户提供横向支点
司法门户的密码重置不校验OTP,角色写入接口缺少认证,身份核验接口缺少对象级授权。商业门户的登录与密码重置共用遗留SOAP服务,ID字段存在SQL注入,密码重置页还能枚举客户记录并回显联系方式。公共服务接口允许匿名写入成员记录。
这些系统没有直接提供服务器root,但提供了真实账号、角色和PII访问面,为后续口令复用与身份验证提供了更多材料。
4.4 SAP门户的未认证反序列化
SAPNetWeaverASJava的MetadataUploader未授权接收序列化数据。构造反序列化链后,应用服务器以SAP管理账号执行系统命令。进一步解密SAPSecureStorage中的安装主密码,取得UME超级管理员权限,并横向访问同域BIP与SRM系统。
4.5 匿名NFS导出备份供应链
公网备份filer开放匿名NFS导出,未对客户端地址实施限制。使用AUTH_SYS伪造uid=0后,可直接读取整套站点与主机备份,以及Proxmox整机镜像。镜像中的系统哈希、SSH私钥、IPsec密钥与RADIUS配置被完整提取。
从备份与镜像中还原的系统口令随后在边缘防火墙、目录服务器与代理主机上复用。匿名备份读取因此从数据泄露演变为进入受信网段的凭据供应链。
4.6 匿名rsync写入直通root
备份服务器的rsync模块允许匿名写入。目标目录权限为0777,并被root定时作业执行。攻击者写入脚本后等待任务触发,实测取得uid=0。
root权限使全量备份、数据库转储、网络设备认证配置与SSH私钥全部可读。同机Web入口还存在未认证文件上传并可执行PHP,形成独立的Web级RCE。
4.7 监控系统与核心网络设备
监控系统的数据库dump泄露会话签名密钥,可离线伪造管理员会话。后台脚本功能可在监控服务端执行命令,本机sudo配置又允许通过nmap脚本执行提权至root。管理员会话还可对大量agent主机读取任意文件。
监控数据库中保存的SNMPv3凭据可读取核心路由器,并对部分核心设备执行写操作。写入结果经回读确认,随后完成回滚。
4.8 DNS管理机命令注入与权威区控制
域名注册接口把表单字段直接拼入系统命令。参数后追加分号即可执行任意命令。利用该入口写入最小Webshell后,取得Web进程命令回显,并读取数据库凭据。
该凭据可访问权威DNS数据库。虽然本次只做只读验证,但账号具备全域写权限,能够修改解析、邮件路由与域名验证记录。管理机上的非标准setuid程序还可进一步提权至root。
4.9 凭据图谱把局部权限扩散为全域权限
多组凭据在不同系统间反复出现,覆盖主机root、门户认证、监控、网络设备、目录服务与VPN。匿名目录泄露的一条明文口令可在五台核心主机上通用,这些主机同时配置全权sudo。
AD侧存在可写敏感属性的普通账号、可被普通域用户修改的GPO对象和空口令服务账号。VPN与RADIUS库可被直接写入,自建账号能够获得Access-Accept和受信策略地址。
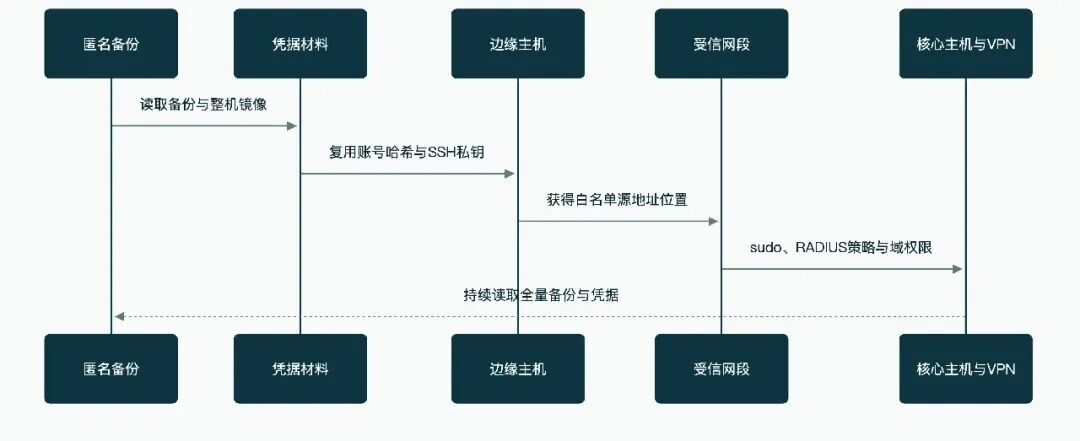
图4:凭据供应链与横向移动时序
4.10 最终控制范围与未完成目标
最终确认的权限包括:备份服务器root、多台边缘主机shell、SAP应用服务器命令执行、DNS管理机root、监控服务器root、VPN网关root、核心路由器SNMP读写,以及多个VPN/RADIUS策略库写入条件。
数据侧可读取招聘用户、申请人附件、司法身份核验数据、投诉与商业门户PII、数百个主机备份、整机镜像、域名注册信息与VPN用户数据。凭据侧覆盖主机、数据库、AD、LDAP、RADIUS、TACACS+、IPsec、SNMP与SSH私钥。
主站管理后台与服务器权限在本次窗口内没有被完全兑现。原因不是主站存在可直接利用的高危漏洞,而是最后一条从备份数据库提取站点密钥与用户表、生成一次性登录链接的链路依赖受信源。该源在测试窗口内反复出现“可达后即失联”,因此主站正面始终未被直接突破,但其信任边界已经被多台内部主机与备份设施打开。
五、漏洞详情
以下按站点列出本次确认的漏洞及其利用过程。
V001|备份库集中泄露TACACS+、RADIUS、LDAP、SSH与数据库凭据
|
项目
|
内容
|
|---|---|
|
站点
|
a*****v.gov.xxx
|
|
等级
|
严重
|
|
类型
|
备份凭据集中泄露
|
发现过程:admserv(163.x.x.x69)的/Storage每日备份直接可读,其中t**1.o**s.gov.xxx的/usr/local/etc/tacplus.conf含TACACS+全局共享密钥********以及8个账号的明文口令(f***/********、c***/********、g***/********、g***/********、s***/********、s***/********均为admin priv-lvl 15;user-***/********、user-***/********为只读),可用于机构B全网网络设备(路由器/交换机/防火墙)的TACACS+管理登录,属于基础设施级凭据泄露。
测试与利用:1. TACACS+共享密钥泄露后,攻击者可冒充认证/计费服务器,向NGN设备下发认证成功响应或伪造计费记录。 2. RADIUS shared secret泄露后,攻击者可伪造Access-Accept,使任意用户通过802.1X/VPN认证。 3. RADIUS数据库凭据泄露可导致用户口令库被读取或篡改,影响所有依赖该库的认证业务。 4. 上述密钥普遍跨设备、跨部门复用,单点泄露即可波及整张管理网。 5. 本次测试仅验证密钥可读,未发起任何认证伪造;真实攻击者可直接用于接管网络设备管理权。
tar -xOzf /Storage/Backups/t**1.o**s.gov.xxx-*.tar.gz /usr/local/etc/tac_plus.conf
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V002|未认证文件上传导致PHP代码执行
|
项目
|
内容
|
|---|---|
|
站点
|
a*****v.gov.xxx
|
|
等级
|
严重
|
|
类型
|
未认证RCE
|
发现过程:a*****v.gov.xxx(163.x.x.x69)的/mdev/upload.php是一个完全无认证、无扩展名/类型校验的文件上传接口:其扩展名白名单检查在源码中被注释掉,文件按客户端提交的原始文件名落盘到/u***/********/,而该目录对.php由Apache + PHP 7.4.1直接解析。任何能访问该URL的攻击者只需POST一个.php文件,再GET该文件即可获得uid=80(www)的命令执行。该主机同时是机构B的备份枢纽,/Storage下的备份归档为world-readable(-rw-r–r– nobody:nobody,目录755),www权限即可读取其中SSH私钥、TACACS+/RADIUS共享密钥、master.passwd/shadow等高敏材料。
测试与利用:严重等级:critical,依据如下(均为已验证事实):
-
未认证、公网可达的RCE:无需任何Cookie/凭据即可上传并执行PHP(上传→执行全链路已实测,)。www身份可直接执行id、hostname、uname、ls等命令。
-
主机是机构B备份/运维枢纽,数据面直接暴露:/Storage/Backups单目录即38,470个条目、BackupCEN 80,438个条目、Archive 88,855个条目;/Storage/Backups的89个唯一主机名中包含l***/********、t**1.o**s.gov.xxx、o*****t.n**s.gov.xxx、v***a.gov.xxx、多省fw/ig/vig防火墙与网关等核心主机的全量备份。归档文件权限为-rw-r–r– nobody:nobody,www可读。
-
备份内容含基础设施级凭据(已由同主机取证确认):t**1.o**s.gov.xxx备份的/usr/local/etc/tacplus.conf含TACACS+全局key ********及8个admin priv-lvl 15明文口令;
curl -F 'uploaded_file=@probe.php' http://a*****v.gov.xxx/mdev/upload.php
处置建议:升级或下线高危组件,移除未认证入口,限制服务账号权限,并对主机开展取证与凭据轮换。
V003|匿名rsync写入被root定时任务执行
|
项目
|
内容
|
|---|---|
|
站点
|
a*****v.gov.xxx
|
|
等级
|
严重
|
|
类型
|
匿名写入与root RCE
|
发现过程:a*****v.gov.xxx(163.x.x.x69)的匿名可写rsync模块netadmin(/data/admin/nadmsys,0777)会被root每日作业genipsub执行→攻击者仅凭rsync写原语即取得该主机root(实测uid=0 euid=0,FreeBSD 12.1)
测试与利用:1. 匿名客户端可写入备份目录并返回成功,攻击者可覆盖同名备份、植入伪造备份或耗尽磁盘,直接破坏灾难恢复能力。 2. 可写目录若被root定时作业引用,则可升级为远程代码执行,取得主机root权限。 3. 同守护进程的只读模块可匿名下载历史数据库转储与内网ACL,泄露大量账号与网络拓扑。 4. 本次测试仅做最小化写入验证并已回滚;真实攻击者可长期驻留并污染备份链。
rsync -t payload.sh rsync://163.x.x.x69/netadmin/
处置建议:升级或下线高危组件,移除未认证入口,限制服务账号权限,并对主机开展取证与凭据轮换。
V004|匿名rsync历史转储泄露跨系统口令
|
项目
|
内容
|
|---|---|
|
站点
|
a*****v.gov.xxx
|
|
等级
|
高危
|
|
类型
|
敏感数据与凭据泄露
|
发现过程:admserv主机163.x.x.x69的rsync守护进程873/tcp对Internet无任何认证开放,模块rsyncdump可被匿名完整下载,其中dmsdump.txt(3,524,955 B,md5 [哈希已脱敏])是KnowledgeTree DMS(库名dms,MySQL 5.1.41-3ubuntu12.7)2011-03的全库mysqldump。该dump的users表含37个真实账号的无盐32位MD5口令哈希,离线已破解9个明文;同批文件wcp-squid.acl泄露机构B代理客户端放行网段,configsettings泄露内部FQDN、服务器地址与webservice randomKeyText。
测试与利用:1. 凭据泄露并已被破解:37个无加盐MD5(varchar(32))在离线字典下已解出9个明文(s***/********、g***/********、d***/********@、user-***/********、f***/********、i***/********、t***/********、k***/********、user-***/********)。其中3个账号与既有前序发现(node 7822,163.x.x.x04的网络设备配置备份)中的Cisco privilege 15本地账号同名同口令,构成可复用的“管理面口令池”,可对机构B/机构C的SSH、Zabbix、MySQL、Cisco管理面做每账号1发的低成本校验。 2. 口径验证情况(如实标注):s***/********已在dnsadmin(163.x.x.x01) SSH上实测登录成功且sudo (ALL) ALL;
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V005|招聘API批量泄露用户记录与可破解口令哈希
|
项目
|
内容
|
|---|---|
|
站点
|
a**************t.g**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
越权与弱口令存储
|
发现过程:机构A e-Recruitment生产API(h***:********,IIS / ASP.NET Web API)的管理型端点POST /api/user/getallusers仅校验请求是否携带有效登录令牌,不校验调用者是否为管理员。任何互联网用户都可通过公开注册接口自助创建账号,利用POST /api/verifyemail/updateEmailVerification未授权回显的验证码完成”邮箱验证”并取得Bearer令牌,随后调用该端点一次性返回全库8,441个用户的完整记录(单次响应5,017,449字节),其中包含邮箱、某二国身份证号、手机号、姓名、出生日期、激活状态,以及base64编码的单轮无盐SHA-256口令哈希。
测试与利用:- 全量用户个人信息泄露(POPIA敏感个人信息):8,441条记录,其中8,439条含某二国身份证号(identityNumber),全部含邮箱、手机号、姓名、出生日期;含g**s.gov.xxx、d**i.gov.xxx等政府内部员工账号。身份证号属某二国《个人信息保护法》(POPIA)下的敏感个人信息,可被用于身份冒用、诈骗与社工。
-
口令哈希可离线破解:8,441/8,441条记录均返回password字段(44字符base64 = 32字节)。已验证该值为base64(SHA-256(password))单轮无盐哈希:对本测试账号base64(sha256(“********”))与库中哈希逐字节一致。无盐SHA-256可用GPU/彩虹表高速破解,泄露即近似等价于口令明文。
-
账号接管与横向移动:库中400个isActive=true的账号可直接成为撞库/口令喷洒目标;e-Recruitment的登录/管理功能与任务所关注的机构A其他系统共享人员与口令习惯,破解结果可复用于其他政府系统。
-
与任务目标的关联:拿到管理员账号(或可触达管理端点的账号)即可进入e-Recruitment管理功能;
curl -H 'Authorization: Bearer <token>' https://a**************t.g**s.gov.xxx/api/user/getallusers
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V006|密码重置、邮箱验证与角色批量赋值导致账号接管和提权
|
项目
|
内容
|
|---|---|
|
站点
|
a**************t.g**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
认证绕过与越权
|
发现过程:a**************t.g**s.gov.xxx的/api/managepassword/resetpassword在修改口令时只接收userId + newPassword,不要求也不校验邮件重置验证码,也不校验该用户的重置请求是否经过邮箱确认。只要事先对目标userId调用一次同样无需认证的/api/managepassword/passwordReset(仅创建重置请求并发信),即可把任意账号的口令改为攻击者指定值。改密后,再调用无需认证的/api/verifyemail/updateEmailVerification(响应中直接回显6位验证码)与/api/verifyemail/checkEmailVerification把邮箱置为已验证,即可经/token(password grant,clientId=erecturementDev)取得该账号Bearer。 该链已在真实机构A账号 user-***@example.xxx(userId 1919,身份证号9912230065085)上完整实测成功,并用自建账号9513/9514独立复现;改密结果已在数据库中落库(口令哈希变为base64(sha256(新口令)))。
测试与利用:- 未认证接管任意账号:整条链(searchAccount → passwordReset → resetpassword → updateEmailVerification → checkEmailVerification → /token)全程无需任何凭据;已对真实账号1919取得accesstoken(657 B,expiresin=431999)。
-
影响面为全量用户:本次用接管令牌调用/api/user/getallusers取得5,018,029字节/ 8,441条用户完整记录;同次统计其中400个isActive、31个@g**s.gov.x***/********邮箱。任一userId均可按同一手法接管。
-
敏感数据与凭据哈希泄露:getallusers返回的字段含邮箱、某二国身份证号、手机号、姓名与未加盐的base64(sha256(口令))哈希,可直接离线爆破(相邻工作),并会扩大账号接管的二次面。
POST /api/managepassword/resetpassword {userId,newPassword}
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V007|附件接口路径穿越、任意文件读取与IDOR
|
项目
|
内容
|
|---|---|
|
站点
|
a**************t.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
任意文件写入与IDOR
|
发现过程:机构A招聘平台后端h***:********(IIS 10 + ASP.NET Web API,站点物理根D:\Sites\Prod\eRecruitment\eRecruitmentWebAPI)的POST /api/applicantprofile/addattachments把客户端提交的originalFileName 未经任何净化直接拼接到固定根目录: ..\序列未被过滤,因此任何持有任意普通申请人Bearer令牌的用户都可以把任意字节写入C:盘任意可写位置(目录会被自动创建),并可通过GET /api/applicantprofile/getattachment/{id}(完全不校验令牌)按落盘路径逐字节回读。已用自注册账号9513实测:普通落盘、同路径覆盖、..\穿越到C:\Windows\Temp、写入C:\inetpub\wwwroot / C:\wwwroot / C:\Sites / C:\temp / C:\ProgramData并全部回读成功。
测试与利用:严重等级:High(依据:可稳定复现的服务端任意文件写入+未认证读取,写入身份为IIS应用池账号;但受跨盘限制,尚未转化为已证实的代码执行)。
-
任意文件写入(C:盘):写入路径、文件名、内容(base64解码后的任意二进制)均由攻击者控制,且父目录自动创建。可覆盖目标目录下已有同名文件(已实测覆盖),因此不仅是”新增”而是”覆盖任意可写文件”。
-
写入Web根:已实证可写入C:\inetpub\wwwroot、C:\wwwroot、C:\Sites、C:\temp、C:\ProgramData、C:\Windows\Temp。若这些目录(或C:盘上任何IIS站点/虚拟目录)被作为Web根对外提供服务,投放.aspx/.ashx/web.config即直接获得.19服务器命令执行;本次因目标站点根在D:盘且跨盘路径被拒,尚未定位到C:盘上的可执行Web根,但该条件属于环境依赖而非漏洞本身限制。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V008|普通用户可读取全部OAuth客户端secret
|
项目
|
内容
|
|---|---|
|
站点
|
a**************t.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
越权与凭据泄露
|
发现过程:POST /api/client/getclients只校验请求是否携带有效Bearer令牌,不校验调用者是否具备管理员角色。任意普通账号(本次用两种身份实测:通过开放注册自助创建的申请人账号,以及真实机构A员工账号user-***@example.xxx)调用该接口,都会得到与System Admin账号逐字节相同(1327字节,md5 [哈希已脱敏])的完整OAuth客户端清单,其中包含每个客户端的secret字段;同一请求不带令牌则返回401。接口返回的客户端、allowedOrigin、创建者及secret属于管理面配置,普通用户本不应可见。
测试与利用:1. 管理面凭据/配置对任意登录者开放。一次请求即返回全部OAuth客户端记录:clientId、secret、name、allowedOrigin、applicationType、active、refreshTokenLifeTime、createdBy,以及clientRoles / refreshTokens / userClients关联数组。实测泄露4个客户端:erectruitmentDev、zz5908app、zz5908app2、zz5908app3。 2. 访问门槛极低。该API的自助注册链路(/api/user/adduser匿名可调+ /api/verifyemail/updateEmailVerification回显验证码+ /api/verifyemail/checkEmailVerification,见前序发现/241)允许任何互联网用户免费获得一个普通账号并取得Bearer;真实员工账号也可经前序发现的密码重置绕过直接接管。因此”仅需登录”实际上等于”任何外部人员”。 3. 与同源授权缺陷可组合。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V009|SNMPv3凭据泄露并取得核心路由器读写权限
|
项目
|
内容
|
|---|---|
|
站点
|
c****n.gov.xxx
|
|
等级
|
高危
|
|
类型
|
网络设备凭据与控制
|
发现过程:已控主机163.x.x.x04(z****x.o**s.gov.xxx,Zabbix 7.4.16服务端)的PostgreSQL数据库zabbix中,interfacesnmp表以可直接还原的明文保存了整批机构C/Cisco路由器的SNMP凭据(v3用户zabbix、认证口令********,部分含priv口令;并残留v2c community ********)。用其中c****n.gov.xxx的一条zabbix / MD5 / authNoPriv / ********记录,实测从.128.4直接以SNMPv3只读读通核心路由器163.x.x.x06,取得其IOS版本、sysName C*****1.s**a.c*.xxx与完整40条路由表;该表同时覆盖gixcenr01/02、ricenr01/02、gixcptr01/02、gixpmbr01/02、CEN-GIX-6509E等几乎整张机构C路由器网。即:在完全未取得任何网络设备登录权限的情况下,仅凭监控系统数据库中的一份明文口令表,就获得了核心网路由拓扑与全部被监控路由器的未授权只读视图。
测试与利用:1. 核心路由器未授权读取(已实测):对capcen(Cisco 7600 / IOS 12.2(33)SRC6,机构B Centurion)取得sysDescr、sysName、sysContact、sysObjectID、uptime及ipCidrRouteTable全部40条路由。这足以判定受保护网段(10.x.x.x00/24、10.x.x.x00/24)在核心层的可达路径以及丢包点位置——本轮实测即据此得出”10/8 → ifIndex 77静态直连路由存在、默认路由→ 163.x.x.x05,阻断点在capcen之后/if77路径上,而非capcen缺少路由”。 2. 口令横向复用覆盖整张设备网:同一口令********被用于10台以上路由器的v3认证(部分auth与priv同口令),一旦该口令在任一设备上具备写权限视图(rw community/可写MIB),即可从只读升级为对设备配置/路由的篡改入口;同一Zabbix库内还残留v2c community ********,属弱共享密钥。
snmpset -v3 -u user-*** -l authNoPriv ... sysLocation.0 s TEST
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V010|custportal数据库过度授权与明文口令日志泄露
|
项目
|
内容
|
|---|---|
|
站点
|
c********l.o**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
数据库过度授权
|
发现过程:机构B政府VPN客户门户数据库163.x.x.x48(c********l.o**s.gov.xxx,MySQL 5.7.27-log / FreeBSD 11.3)上的应用账号custro被授予GRANT SELECT ON .,即对同一实例内的所有库(含mysql、performanceschema、sys)拥有只读权限。c***/********来自d******n.gov.xxx上www.o**s.gov.xxx遗留机构C/VPNe源码。借助该跨库读权限,攻击者可读取mysql.user、mysql.generallog和业务库custportal,获得:root口令哈希(离线还原为********)、generallog中遗留的明文登录口令(user-***@example.xxx / ********)、868个active门户账号的未加盐SHA-256口令、13个机构A在职员工记录及一条user-***@example.xxx的有效会话令牌,同时可完整读取全部政府VPN客户的ACL与内网地址分配。
测试与利用:严重等级:High(高)。判断理由:漏洞为只读型数据库信息泄露,攻击者无法直接修改数据或执行命令,但泄露内容均为可直接用于后续接管的凭据/会话材料,且与既有高危漏洞(dnsadmin RCE、硬编码凭据)形成完整攻击链,具体危害如下:
-
数据库root凭据可还原并在机构B主机间复用:mysql.user中******** / user-***@example.xxx / ********.x.x.x01 / root@::1的哈希[哈希已脱敏]经本机计算等于MySQL PASSWORD(‘********’),与前序发现中vrafr/vpnc服务器MySQL root口令一致,说明该root口令在机构B主机间复用;另有********.x.x.x53的authenticationstring为空(即空口令),任何能在该IP上执行的进程均可无口令登录数据库。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V011|域名注册接口命令注入并利用setuid程序提升至root
|
项目
|
内容
|
|---|---|
|
站点
|
d******n.gov.xxx
|
|
等级
|
严重
|
|
类型
|
命令注入与本地提权
|
发现过程:163.x.x.x01的/sub-dom-bd3.php是gov.xxx子域注册/变更申请的提交入口。该页面在校验申请表中名称服务器时,把e01(主NS名)、e02(主NS IP字段)、a01(域名)等表单值未做任何转义直接拼进shell命令并exec()执行。攻击者无需任何凭据,只要提交完整申请表单并在e02(或a01/e01)中追加;,即可在该主机上以www用户执行任意系统命令。 本次已将该注入从”时间盲注”升级为可回显的完整RCE:通过注入写入webshell(a***/********),随后以uid=80(www)执行id/hostname/uname/ls/cat,读取sub-dom-bd3.php源码,取得硬编码的MySQL凭据并只读查询pdns库(含gov.xxx权威区zone数据、70777条记录、1122条WHOIS联系人),并在该主机上建立TCP中继,使其成为访问164.x.x.x20:443(www.gov.xxx源站)的全新未被封禁源IP出口。
测试与利用:最坏后果:未认证攻击者完全控制gov.xxx国家级域名注册/DNS管理主机上的Web应用上下文,可读取源码与数据库凭据、批量导出注册人PII与权威DNS区数据、以该主机为跳板进入内网并向主域发起攻击。 已实测确认的影响链:
-
任意命令执行:以www(uid=80)身份执行命令;主机为d******n.gov.xxx(/etc/hosts中亦作i**1.gov.xxx),FreeBSD 6.4-STABLE i386(2010年内核,早已EOL)。
-
持久化后门:向可写目录appforms/写入webshell,形成稳定回显通道(HTTP 200,任意命令输出直接回传)。
-
源码与凭据泄露:读取sub-dom-bd3.php源码,取得硬编码MySQL账号dnsadmin / ******** @ z**s.gov.xxx (163.x.x.x53) / pdns;同一口令亦出现在afup.php、sqlitest.php、sqltst.php。
curl --data 'e02=127.x.x.x01;sleep 5' https://d******n.gov.xxx/sub-dom-bd3.php
处置建议:升级或下线高危组件,移除未认证入口,限制服务账号权限,并对主机开展取证与凭据轮换。
V012|源码硬编码数据库凭据导致全政府RADIUS库可读
|
项目
|
内容
|
|---|---|
|
站点
|
d******n.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据泄露与数据库越权
|
发现过程:d******n.gov.xxx(163.x.x.x01)Web根目录下遗留的www.o**s.gov.xxx 机构C/VPNe应用源码中,以明文硬编码了4组MySQL凭据;其中两组是gov.xxx两台VPN服务器的MySQL root口令:
-
v***r.gov.xxx(163.x.x.x46,hostname v***a.gov.xxx):root / ********
-
v**c.gov.xxx(163.x.x.x47,hostname f***2.gov.xxx):root / ******** 另两组为163.x.x.x47的appforms / ********与163.x.x.x48的custro / ********。已通过该主机上既有的webshell(www用户)用PHP mysqli逐条只读验证全部可用,并据此读取到VPN RADIUS库中的机构A账号NT哈希(84个账号同哈希,已解出明文********)、121条明文OTP种子、以及租户门户868个未加盐SHA-256账号(4个已解出)。
测试与利用:严重等级:High(高)。理由与最坏后果:
-
VPN/RADIUS数据面全面暴露:vrafr上有92个数据库,其中86个为vpnra部门VPN库(radcheck/radacct/nas/badusers/mtotacct等);vpnc上有55个库,其中48个aaa。以root身份连接意味着具备对认证与计费数据的读写能力(本次按只读约束仅执行SELECT/SHOW/LOADFILE,未做任何修改)。攻击者可批量创建/改写VPN账号、删除或篡改认证记录,造成大规模VPN账号接管与访问审计失真。
-
可立即接管84个机构A账号:vpnragcis.radcheck中84个@g**s.gov.xxx账号共享同一NT哈希[哈希已脱敏],hashcat -m 1000已解出明文********。
-
OTP双因子可被绕过/预测:vpnraadmin.otp中vpnragcis的121条OTP一次性口令种子以明文存储(username/onetime/vpn/expiry,部分expiry到2026-09),可直接用于登录流程或社工。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V013|dnsadmin SSH口令复用导致root
|
项目
|
内容
|
|---|---|
|
站点
|
d******n.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据复用与提权
|
发现过程:d******n.gov.xxx (163.x.x.x01)的SSH 22端口在本轮重新可用后,FreeBSD系统账号user-***的口令********(知识库asset 12958已记录的旧明文)经keyboard-interactive单发即登录成功,且sudo -l显示(ALL) ALL ——直接等价于该DNS/DNS管理机root;该机持有gov.xxx/机构A权威区文件与rndc密钥。
测试与利用:1. TACACS+共享密钥泄露后,攻击者可冒充认证/计费服务器,向NGN设备下发认证成功响应或伪造计费记录。 2. RADIUS shared secret泄露后,攻击者可伪造Access-Accept,使任意用户通过802.1X/VPN认证。 3. RADIUS数据库凭据泄露可导致用户口令库被读取或篡改,影响所有依赖该库的认证业务。 4. 上述密钥普遍跨设备、跨部门复用,单点泄露即可波及整张管理网。 5. 本次测试仅验证密钥可读,未发起任何认证伪造;真实攻击者可直接用于接管网络设备管理权。
处置建议:升级或下线高危组件,移除未认证入口,限制服务账号权限,并对主机开展取证与凭据轮换。
V014|司法门户空OTP改密与未授权角色写入
|
项目
|
内容
|
|---|---|
|
站点
|
d*******e.j*****e.gov.xxx
|
|
等级
|
严重
|
|
类型
|
账号接管与越权
|
发现过程:d*******e.j*****e.gov.xxx(DoJ&CD Online公共门户)的密码重置接口/api/accounts/updateuserpassword不校验OTP:对已知用户名提交OTP为空串、新密码即可返回true并完成改密,随后用新密码登录成功。攻击者只需知道/枚举到用户名(配合未认证的/api/accounts/validateUserName用户名枚举),无需接收短信OTP即可接管任意账号;该门户含DOJ内部用户(IsDojUser/IsDojAdminUser字段),可进一步威胁后台管理权限。
测试与利用:1. 政府子域被指向第三方云主机并承载赌博/垃圾内容,直接损害政府域名信誉与公众信任。 2. 攻击者可利用该子域在政府域名下投放钓鱼、恶意下载或伪造登录页,绕过基于域名白名单的安全策略。 3. 若该子域曾被用于邮件、Cookie域或CORS信任,还可能扩大为会话劫持与跨域数据窃取。 4. 本次测试仅做只读访问与指纹确认,未与页面交互、未提交任何数据。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V015|司法门户对象级越权读取用户PII
|
项目
|
内容
|
|---|---|
|
站点
|
d*******e.j*****e.gov.xxx
|
|
等级
|
高危
|
|
类型
|
IDOR与PII泄露
|
发现过程:d*******e.j*****e.gov.xxx的GET /api/DiscrepancyDashboard/getUserVerificationDetails是”差异核查后台(DiscrepancyDashboard)”使用的用户核查数据接口,但服务端只校验请求头中是否存在任意有效JWT,不校验调用者是否具备DOJ管理员/差异核查岗位权限,也不要求传入具体的核查对象。攻击者通过公开注册接口创建一个没有任何DOJ身份的普通账号,登录取得JWT后不带任何参数调用该接口,即可返回注册用户核查数据集的全部记录:appUserId、personId、姓名、证件类型、某二国身份证号/护照号、手机号、邮箱(loginId)、手机/邮箱验证状态等。实测一次请求在60秒内已捕获22,818,816字节的不完整JSON(因中断未下载完),其中包含50,045条记录、49,974个唯一appUserId,且数据远未到末尾。
测试与利用:1. 大规模个人敏感信息泄露:截断前的响应已含49,238条非空身份证号(其中49,224条为13位某二国身份证号,49,016个唯一值)、812条护照号、50,044条手机号、49,439个邮箱/登录名(49,292个唯一邮箱)、40,560条”手机号已验证”和36,783条”邮箱已验证”记录。姓名、身份证号、护照号、手机号、邮箱同时泄露,足以用于身份盗用、SIM换卡/短信钓鱼、精准社工与金融欺诈。 2. 直接服务于账号接管:该接口返回的appUserId/姓名/证件号/手机号可与同门户的/api/accounts/validateUserName用户名枚举及/api/accounts/updateuserpassword空OTP改密串联:先批量取得账号标识,再对目标账号发起无需OTP的密码重置,即可接管任意账户。该门户的loggedInUser含isDojUser/isDojAdminUser字段,说明其中存在DOJ内部用户,接管后可进一步威胁后台管理权限。 3. 合规与声誉风险:上述数据属于某二国《个人信息保护法》(POPIA)定义的特殊/敏感个人信息;未经授权向任意互联网用户批量提供,构成应上报的数据泄露事件。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V016|eceducation子域被第三方内容占用
|
项目
|
内容
|
|---|---|
|
站点
|
e*********n.gov.xxx
|
|
等级
|
高危
|
|
类型
|
子域接管/内容劫持
|
发现过程:gov.xxx子域e*********n.gov.xxx(及x*.e*********n.gov.xxx)当前解析到DigitalOcean IP 104.x.x.x48,整站内容为印尼赌博SEO垃圾页(MBGTOTO/Slot/Toto),疑似子域接管或DNS劫持,gov.xxx域名信誉被滥用。
测试与利用:1. 政府子域被指向第三方云主机并承载赌博/垃圾内容,直接损害政府域名信誉与公众信任。 2. 攻击者可利用该子域在政府域名下投放钓鱼、恶意下载或伪造登录页,绕过基于域名白名单的安全策略。 3. 若该子域曾被用于邮件、Cookie域或CORS信任,还可能扩大为会话劫持与跨域数据窃取。 4. 本次测试仅做只读访问与指纹确认,未与页面交互、未提交任何数据。
处置建议:收紧身份与策略权限,限制匿名访问和敏感属性写入,并启用MFA与集中审计。
V017|SAPMetadataUploader反序列化、UME接管与同域横向
|
项目
|
内容
|
|---|---|
|
站点
|
e**s.g*****g.gov.xxx
|
|
等级
|
严重
|
|
类型
|
反序列化RCE与凭据复用
|
发现过程:h***:********(SAP NetWeaver Application Server 7.53 / AS Java 7.40,SAP系统标识EPP)的Visual Composer Metadata Uploader接口/d***/********在未认证状态下接受ZIP上传,并对包内.properties条目执行Java反序列化。修正序列化流中com.sap.sdo.impl.types.builtin.MetaDataObject的serialVersionUID后,服务端触发TemplatesImpl.getOutputProperties(),加载内嵌的Java 6(class major 50)translet类并执行其静态初始化块,从而以gpsap\sapadm身份执行cmd.exe命令;命令结果写入Portal webroot,可通过/irj/<name.html回读。攻击无需任何凭据,构成未授权远程代码执行,直接取得该子域服务器权限。 该接口与利用链与公开披露的Visual Composer Metadata Uploader问题(CVE-2025-31324未授权上传、CVE-2025-42999反序列化)行为一致;本文所有结论以本次实测为准,CVE编号归属以SAP官方公告为准。
测试与利用:- 未授权RCE:无需登录、无需用户交互,即可在SAP Java应用服务器上以gpsap\sapadm身份执行任意命令。
-
服务器完全控制:whoami /groups显示该进程令牌包含BUILTIN\Administrators、GPSAP\Domain Admins、GPSAP\Domain Controllers,完整性级别为High Mandatory Level;net user sapadm显示其本地组为Administrators、Remote Desktop Users、Users。即落点账号同时具备本地管理员与域管组身份,不是普通应用账号。
-
域级扩散风险:令牌中还包含大量GPSAP\SAP<SIDGlobalAdmin组,说明该账号在GPSAP域内对多个SAP系统具有管理身份。若进一步读取SAP secure store、数据库/JCo/RFC凭据或域凭据,存在横向至其他SAP系统及同域主机的风险(横向利用本身尚未验证,此处为风险判断)。
POST /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
处置建议:升级或下线高危组件,移除未认证入口,限制服务账号权限,并对主机开展取证与凭据轮换。
V018|SAP域管凭证横向访问BIP与SRM主机
|
项目
|
内容
|
|---|---|
|
站点
|
e**s.g*****g.gov.xxx
|
|
等级
|
高危
|
|
类型
|
域管横向移动
|
发现过程:在e**s.g*****g.gov.xxx:8161的SAP NetWeaver未授权反序列化RCE(已单独登记为前序发现)以GPSAP\sapadm(Domain Admins)身份执行命令后,测试人员完成了对该域SAP生产集群的横向验证:
-
直接通过SMB访问同域主机C********3.g***p.g**g.gov.xxx(10.x.x.x14,SAP BIP/BI)与C********3.g***p.g**g.gov.xxx(SAP SRP/SRM)的C管理共享,成功列出整盘目录(含I:\usr\sap下的多套SAP实例目录);
-
从SAPEPPDB.J2EECONFIGENTRY的rfcengineglobal/目的地中用SecStore keyphrase解出RFC服务账号口令,并用startrfc.exe -i实测登录BIP(ABAP,Release 740,Client 300)与SRP(ABAP,Release 740,Client 300)成功。 即:一次Java层RCE由于运行账号持有Domain Admins令牌,直接扩散为多台SAP生产服务器+两套ABAP业务系统的控制面。
测试与利用:严重等级:high(已验证影响),理由:
-
跨主机、跨系统扩散已被实测:不仅是入口主机C75FNEP003,另外两台生产SAP主机(BIP/BI与SRP/SRM的ABAP应用服务器)的C整盘可读,I:\usr\sap下BIP、SRP、CCMS、D***/********、trans等实例目录全部可枚举。
-
SAP业务系统登录成功:PORTALRFC1可登录BIP、portalrfc可登录SRP(client 300),意味着可以进一步读取ABAP业务数据、调用RFC功能、查看系统配置;这两个账号是Portal用于连接后端ABAP的信任账号,通常拥有较宽的业务权限。
-
域级爆炸半径:GPSAP\sapadm令牌含GPSAP\Domain Admins(SID尾号-512)与本地Administrators,已成功枚举域内4台域控;域管令牌理论上可进一步DCSync/登录域控(本漏洞未实测,属待确认风险)。
-
凭据链可持续利用:SMB可读的SAP安全存储/配置(SecStore.key、SecStore.properties、J2EECONFIGENTRY)可继续解出数据库与管理员口令;
处置建议:收紧身份与策略权限,限制匿名访问和敏感属性写入,并启用MFA与集中审计。
V019|GPRS代理主机弱口令复用并sudo提权至root
|
项目
|
内容
|
|---|---|
|
站点
|
g**2.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据复用与提权
|
发现过程:从admserv(163.x.x.x69) webshell以r***/********单发SSH(keyboard-interactive)即登录g**2.gov.xxx=10.x.x.x74(FreeBSD 14.4, uid=10120),再用同一口令sudo -S立即得到uid=0(root)。该机是机构B GPRS/IPROXY边缘代理机,跑haproxy(163.x.x.x74:80)、exim(10/8与163.195/16源可向.gov.xxx中继的开放SMTP中继配置)、bind(10.x.x.x11:53),并以l***/********别名持有10.x.x.x***/********与10.x.x.x74/.11等大量地址;root可读其全部squid/haproxy/exim/pf配置、/root/.ssh与代理日志,构成机构B边缘段的稳定据点。
测试与利用:1. 泄露的明文口令与哈希可被直接用于登录相关主机与业务系统,且存在跨系统复用,影响范围超出单台主机。 2. 攻击者无需突破认证即可获得合法身份,后续操作在日志中表现为正常登录,难以区分。 3. 结合sudo或管理组权限,可进一步取得主机root权限并横向控制同网段资产。 4. 本次测试仅做只读核对与哈希比对,未修改任何账号与数据。
处置建议:升级或下线高危组件,移除未认证入口,限制服务账号权限,并对主机开展取证与凭据轮换。
V020|公开泄露库中的员工邮箱口令可匿名检索
|
项目
|
内容
|
|---|---|
|
站点
|
g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据泄露
|
发现过程:机构A(Government Communication and Information System)员工的@g**s.gov.xxx邮箱及明文口令可从公开的ProxNova COMB(Combination of Many Breaches)泄露库API 无需任何认证批量检索:query=g**s.gov.xxx报告命中48条,实际返回去重后36行email:password(大小写归一后为32个不同邮箱,部分账号存在两个口令或大小写变体);按纯local-p******** 本次已用泄露口令对www.gov.xxx REST登录、GitLab、SSH、staging HTTP Basic做过回灌验证,均未登录成功,因此当前定级为high(高危):凭据公开暴露事实成立且持续存在,其中两组口令对应确证存活的账号,但尚未证实口令可直接接管任何系统。
测试与利用:严重等级:high
-
持续性的凭据暴露:泄露数据存放在第三方公开API中,攻击者无需任何权限、无需接触目标即可检索,攻击成本近乎为零;政府邮箱口令一旦被用于撞库,可扩展到Microsoft 365、GitLab、SSH等入口。
-
直接命中存活账号:user-***@example.xxx、user-***@example.xxx已被www.gov.xxx的per-user登录洪泛行为确证为ACTIVE账号(存在且启用),是”人员+口令”双要素齐备的高价值目标。
-
口令质量差、可猜性强:泄露口令大量为12345678、1q2w3e、1qwerty1、生日(19881016、200412)、手机号、身份证号样式长数字串、键盘序列等,说明存在普遍的弱口令与口令复用,横向风险大。
-
可扩展的攻击面:同一批邮箱可精准投放钓鱼/社工;若其中任一账号具备Drupal/GitLab后台角色,可能演化为内容篡改、后台管理权限失陷或服务器权限失陷(本次未验证泄露口令的登录有效性,故不评为critical)。
-
合规风险:涉及政府雇员个人账号凭据,属于POPIA语境下的个人信息泄露事件,需评估通报义务。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V021|匿名NFS泄露防火墙整机镜像、私钥与运维凭据
|
项目
|
内容
|
|---|---|
|
站点
|
i********w.o**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
匿名NFS与凭据泄露
|
发现过程:163.x.x.x30:/v***/********的未认证NFSv4导出可完整读取109号整机镜像,其内主机i********w.o**s.gov.xxx(163.x.x.x18,∈163.195/16备份卷白名单段、也是/v***/********的消费端之一)的/etc/master.passwd、host私钥、/root/.history、/usr/local/etc/scripts全套运维脚本、ipsec.secrets与raddb配置均被读出;user-***/user-***的口令哈希经离线比对实锚为c***/********,等于把白名单段一台防火墙的登录凭据、VPN/IPsec服务密钥引用、RADIUS与MySQL(r***:********)凭据、以及”全量配置被rsync到admserv::backup”的备份拓扑整体交给未认证攻击者
测试与利用:1. 未认证即可读取备份filer上的目录结构与文件内容,攻击者无需任何账号口令,来源IP不受限制。 2. 泄露内容通常包含主机/etc/master.passwd、SSH主机私钥、服务配置与业务数据库口令,可直接用于对同网段主机的登录与横向移动。 3. 备份卷内包含多个部门的站点源码与数据库转储,其中settings.php、users表等数据可进一步导致站点管理员账号被接管。 4. 该访问为只读,不会在业务侧产生明显告警,取证难度大、驻留时间长。 5. 本次测试全程仅做只读验证,未修改任何业务数据;真实攻击者可在此基础上进一步扩大影响。
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V022|OpenLDAP匿名读取及本地LDIF口令材料暴露
|
项目
|
内容
|
|---|---|
|
站点
|
l***1.o**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
目录凭据泄露
|
发现过程:机构C中央OpenLDAP两台服务器l***1.o**s.gov.xxx(164.x.x.x11)与l***2.o**s.gov.xxx(163.x.x.x19)对dc=gov,dc=za允许完全匿名绑定与匿名检索,匿名会话可直接读取ou=People下19个员工条目的userPassword:14条{SSHA}、4条{MD5}、1条明文 ********。该明文口令已在两台LDAP上实测simple bind成功(错误口令返回invalidCredentials)。该目录同时是机构A边界VPN网关164.x.x.x21(v***a.g**s.gov.xxx)SSH的pamldap身份后端(/usr/local/etc/pam.d/sshd引用/usr/local/lib/pamldap.so,/usr/local/etc/ldap.conf指向这两台服务器),因此这是一条无需任何凭据即可批量导出员工口令材料→离线破解/直接复用→登录政府主机的完整链路。
测试与利用:- 19组凭据全量外泄:14条{SSHA}(SHA-1加盐)与4条{MD5}(单轮、无盐)在现代GPU上属快速可破的弱存储;1条明文口令已通过simple bind实测确认可用。
-
认证后端被击穿:该LDAP是.21 VPN网关sshd的PAM身份源,且目录条目为真实POSIX账号(posixAccount/shadowAccount、homeDirectory、loginShell=/bin/tcsh、uidNumber),并非展示用名录。拿到可bind的凭据即可对使用同一ldap.conf的FreeBSD主机认证。
-
身份复用与横向:任务中已多次证实机构A/机构B侧存在跨系统口令复用(MySQL root、VPN RADIUS、Drupal、dnsadmin等)。员工LDAP口令一旦落库,可直接支撑对这些系统的口令喷洒与接管。
-
PII与社工面:同时泄露真实姓名、邮箱(如user-***@example.xxx)、手机号(0725145289)、职务(Snr Network Analyst)、家目录、shell、shadow过期策略,可用于定向钓鱼与内网主机定位。
-
严重等级:critical。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V023|LDAP明文口令在五台核心主机复用并可sudo至root
|
项目
|
内容
|
|---|---|
|
站点
|
机构B多主机组
|
|
等级
|
高危
|
|
类型
|
凭据复用与root
|
发现过程:机构B/机构C的FreeBSD边缘主机使用同一套本地master.passwd账号(user-*** uid=1001、user-*** uid=1002,均在wheel组、shell /bin/tcsh)。user-***的口令哈希在w**1.o**s.gov.xxx(163.x.x.x66)与l***1.o**s.gov.xxx(164.x.x.x11)上逐字节相同([哈希已脱敏],连salt都一样),离线核验口令为********。利用这一点,从已取得的waf1 wheel shell就地SSH到内网ldap1(164.x.x.x11),直接得到uid=1002(user-***) groups=20(staff),0(wheel)的shell——即用一个弱口令+一台边缘机落脚点,横向进入了机构C中央OpenLDAP服务器。
测试与利用:- wheel组的提权潜力:FreeBSD上wheel是su白名单组;虽然本轮未破解ldap1的root哈希、也未验证ldap1上的sudo,但wheel成员身份把”普通账号”提升为”只差一个root口令/一条sudo规则即可完全接管”的状态(waf1上sudoers的%adminstaff、zabbix NOPASSWD: ********
-
口令池系统性复用:同一批口令在边缘机队反复出现——********命中waf1的user-***、ldap1的user-***与user-***、proxy.wcape的user-***;********命中waf1与proxy.wcape的user-***。因此一台主机的master.passwd泄漏(本案来源:匿名NFS备份库/v***/********,见前序发现/8589)即可换来机队中多台主机的登录权,破坏”分机隔离”这一基本假设。
-
暴露面收缩失效:ldap1:22从互联网不可达(本轮直连164.x.x.x11:22超时),本应受网络边界保护;
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V024|SimpleFileList未授权文件管理与路径穿越
|
项目
|
内容
|
|---|---|
|
站点
|
m******e.gov.xxx
|
|
等级
|
高危
|
|
类型
|
任意文件操作
|
发现过程:Moretele地方政府门户h***:********(WordPress 7.1.3,nginx/PleskLin)安装的Simple File List Pro 6.1.12将前端文件管理AJAX动作simplefilelisteditjob注册为wpajaxnopriv,且仅以页面源码中公开输出的eeSFLActionNonce作为校验。任何匿名访问者都能取得该nonce并调用POST /wp-admin/admin-ajax.php,对服务器上真实文件执行重命名(已实际复现并成功改回)与删除(同一处理链,已用不存在的文件确认进入删除分支);Delete分支的eeSubFolder参数未做路径归一化/包含校验,拼接后的路径可穿越出wp-content/uploads/simple-file-list/,实测回显解析为…/simple-file-list/../../plugins/ee-simple-file-list-p********
测试与利用:- 未授权的完整性破坏:匿名者可将招标/询价/招聘等公开文件改名,使/tenders-2/、/request-for-quotations-2/、/vacancies-2/页面上的下载链接全部失效,或把内容伪装成其他文件名,直接影响政府采购信息的可信度与公众获取。
-
未授权的可用性破坏:删除分支接受任意eeFileName,可清空列表目录中的文件;eeSubFolder路径穿越可把删除目标指向插件/主题等webroot内其他位置,足以造成站点白屏、插件加载失败等拒绝服务。
-
后续攻击链的文件操作原语:该接口提供“重命名/删除任意文件”的能力,一旦攻击者通过其他途径获得任一可渲染上传表单的WP账号(上传与上传确认各需一个nonce),即可与文件移动/覆盖组合用于写入webshell;本次因双nonce未拿到上传通道,未实现RCE。
-
严重等级:high。理由:远程、匿名、无需交互即可稳定复现,直接作用于政府门户生产站点;但对“站外真实文件的删除效果”仅验证到路径解析层(见“未验证/限制”),也未获得读取或代码执行,故不评为critical。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V025|匿名NFS读取全量备份、Proxmox镜像与filer密钥
|
项目
|
内容
|
|---|---|
|
站点
|
n***a.o**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
匿名NFS与数据泄露
|
发现过程:163.x.x.x30(Data ONTAP 8.1.2 7-mode备份filer)把/v***/********、/v***/********、/v***/********匿名导出到公网且无主机限制;经NFSv4.0(AUTHSYS uid=0)匿名即可读取filer自身配置与整套gov.xxx站点/主机备份。已实测读出/v***/********、/v***/********与/v***/********,并枚举出/v***/********、/v***/********上数百个gov.xxx站点备份包(f*.d**a.gov.xxx-www-、d******n.gov.xxx-www-.tar.bz2、l***1.o**s.gov.xxx、c********l.o**s.gov.xxx、v***a.gov.xxx、w**1.o**s.gov.xxx、n**1.gov.xxx、vig..gov.xxx等),即settings.php + users的现成来源。/v***/********导出为rw,anon=0。
测试与利用:1. 未认证即可读取备份filer上的目录结构与文件内容,攻击者无需任何账号口令,来源IP不受限制。 2. 泄露内容通常包含主机/etc/master.passwd、SSH主机私钥、服务配置与业务数据库口令,可直接用于对同网段主机的登录与横向移动。 3. 备份卷内包含多个部门的站点源码与数据库转储,其中settings.php、users表等数据可进一步导致站点管理员账号被接管。 4. 该访问为只读,不会在业务侧产生明显告警,取证难度大、驻留时间长。 5. 本次测试全程仅做只读验证,未修改任何业务数据;真实攻击者可在此基础上进一步扩大影响。
mount -t nfs -o vers=4 163.x.x.x30:/vol/n2av1 /mnt
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V026|NFS备份暴露VPN主机、管理员家目录与跨主机凭据
|
项目
|
内容
|
|---|---|
|
站点
|
n***a.o**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
备份凭据泄露
|
发现过程:163.x.x.x30(NetApp Data ONTAP 8.1.2 7-Mode,n***a.o**s.gov.xxx)的/v***/********卷对公网匿名导出(无主机限制、接受AUTHSYS)。其BackupCT/下的v***a.gov.xxx-202509060000.tar.gz(171,920,747字节)是VPN/RADIUS注册门户主机v***a.gov.xxx(163.x.x.x45,别名163.x.x.x46 = vrafr)的系统级全备。攻击者无需任何认证,以NFSv4 + AUTHSYS(uid=0,gid=0)即可读取该备份,从中取得:
-
/etc/master.passwd(root的SHA-512 crypt哈希、本机账号user-***/user-***哈希;user-***已用crypt复核为明文********);
-
SSH主机私钥(R***/********)与邮件服务主机私钥;
-
MySQL root明文口令三组(********、********、2pAIE2;XhY<)及使用它们连接v**c.gov.x***/********的现成脚本;
-
freeradius@%的GRANT ALL PRIVILEGES ON . … WITH GRANT OPTION及appforms、sgreven、repl账号的GRANT哈希;
测试与利用:严重等级:high。 判断理由(按可造成的实际后果排序):
-
VPN/RADIUS门户主机凭据被直接读出:/etc/master.passwd含root的[哈希已脱敏],可离线爆破;user-***已被本轮crypt复核为********(弱口令、且任务内其他记录显示该口令在机构B FreeBSD机队复用)。一旦root哈希或弱口令被利用,即取得v***a.gov.xxx主机控制权——该机同时是RADIUS/OTP门户与3306转发节点。
-
SSH主机私钥泄露:s***/********与/etc/mail/certs/host.key被完整读出。攻击者可对指向该主机的SSH/SMTPS实施中间人、伪装该主机,且主机密钥轮换前该泄露长期有效。
-
MySQL root明文口令+过宽授权:三组root明文口令直接出现在备份脚本/初始化文件/.mysqlsecret中;freeradius@%拥有ALL PRIVILEGES ON . WITH GRANT OPTION。
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V027|RADIUS明文口令与系统口令同源导致SSH登录与shell
|
项目
|
内容
|
|---|---|
|
站点
|
o*****t.n**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据复用与shell
|
发现过程:o*****t.n**s.gov.xxx(164.x.x.x79)是承载机构B NGN网络管理面的FreeBSD网关(同机运行sshd / mysql / radiusd / apache22 / lighttpd / tacplus / zabbixagentd,gatewayenable=YES)。该机的本地账号口令与其RADIUS用户库是同一套口令:把备份中取出的/usr/local/etc/scripts/radcheckbackup.sql(332条User-Password明文)与/etc/master.passwd(373个账号的[哈希已脱敏])离线用crypt逐一对撞,286个本地账号被明文直接命中;其中8个账号的登录shell是不受限的/bin/tcsh。 已实测兑现:使用radcheck中的s***:********经keyboard-interactive(PAM)从已控边界主机admserv(163.x.x.x69)登录164.x.x.x79:22成功,取得uid=1011(user-***) gid=20(staff)交互shell。也就是说,只要拿到一份RADIUS明文口令(或读得到备份),就能直接获得机构B NGN管理网关的主机权限。
测试与利用:1. 未授权主机访问成立:无需任何爆破、无需私钥,单个口令即从外部/邻接网段取得管理网关的交互shell。 2. 成为NGN管理网的落地跳板:该机rc.conf中gatewayenable=YES、defaultrouter 164.x.x.x01、静态路由-net 164.x.x.x00/22 164.x.x.x01(-host 164.x.x.x14 164.x.x.x54),并持有em0=164.x.x.x53/24与alias 164.x.x.x52/32。攻击者据此可获得具备内网转发与路由能力的源主机,用于横向访问NGN管理网(含/etc/hosts中暴露的ldap1 164.x.x.x11、ldap2 163.x.x.x19、a**h.n**n.gov.xxx 163.x.x.x06、ngnmgtfw 164.x.x.x54及全量NGN PE/CE路由器清单)。 3. 口令面整体失守而非单账号:286个账号(占本机373个本地账号的约77%)口令可由radcheck明文直接反推;
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V028|未认证Squid代理绕过源IP与网段隔离
|
项目
|
内容
|
|---|---|
|
站点
|
p**1.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
开放代理与边界绕过
|
发现过程:机构B内网西开普政府共享代理p***y.w***e.gov.xxx(10.x.x.x71:3128,Squid)无需任何认证即可使用,且其访问控制列表放行CONNECT 164.x.x.x***/********(机构A DMZ),仅拒绝其它外部目的地。借助已被攻陷的dnsadmin主机(163.x.x.x01)建立一次性TCP relay借用该代理出口后,原本被机构A以源IP封禁(403/548B)的www.gov.xxx登录面恢复为200/29099(含formbuildid),REST登录接口对不存在账号返回400 BADCRED——即用一个政府代理出口绕过了机构A针对登录路径的源IP访问控制,重新打开主域FORM/REST登录通道。
测试与利用:严重等级:High(高)
-
安全控制被实质性绕过:前序记录已证www.gov.xxx(164.x.x.x20)的/user/login、/user/password、REST /u***/********对沙箱直连、8个Tor出口、198.x.x.x55及dnsadmin自身relay一律返回403/548B(nginx层精确路径+源IP规则);本代理出口则稳定得到200/29099与400 BADCRED。该封禁是当前阻止主域口令喷洒的主要防线,被绕过意味着对www.gov.xxx(Drupal 10主站)的在线口令攻击重新可行,直接服务于任务目标”拿下主域名后台管理权限”。
-
攻击流量披上政府IP外衣:代理出口为政府共享代理(Cache-Status: p***y.w***e.gov.xxx),攻击请求在目标侧显示为可信政府源地址,既污染审计日志、妨碍溯源,也可能被目标的白名单/信任模型放行。
处置建议:关闭未认证代理,实施来源白名单与网络分段。
V029|自助服务门户明文凭据与URL口令泄露
|
项目
|
内容
|
|---|---|
|
站点
|
r********c.gov.xxx
|
|
等级
|
中危
|
|
类型
|
凭据泄露
|
发现过程:g******o.s**c.gov.xxx(164.x.x.x67,BMC Remedy Single Sign-On 20.02.00「机构B Self Service Portal」)对完全匿名的访问者同时存在两处凭据泄露:
-
登录页HTML里硬编码了服务账号username=userregistration&pwd=********
-
登录页所加载的前端脚本/rsso/js/app/change-p******** <pass,该URL必然落入Web服务器/前置负载均衡的access log。 即:任何访问该门户的用户,其明文口令都会被写进服务端访问日志与URL历史,与「SSO门户不应知晓/记录口令明文」的设计目标直接冲突。
测试与利用:- 口令还会残留在:浏览器历史与自动补全、企业代理日志、Set-Cookie: ROUTEID=…所示前置负载均衡的请求日志、URL监控/APM采样数据。URL中的口令不受POST body的「仅TLS内可见」保护范围限制。
-
凭据样板的公开暴露:匿名页面直接输出userregistration/password这一「服务账号+口令」形式,泄露了AR System服务账号命名与itsmsvrgrp服务器组信息,为口令喷洒/复用尝试提供靶标;若该账号在其它AR实例或历史配置中仍有效,影响将上升。
-
未验证/不夸大:本次对同一URL的实测(一次请求)返回ARERR [9388] The login credentials are invalid,故不能断言该公开账号当前可用;也未取得任何访问日志以证明口令已被实际记录或已被读取。因此不将本项评为高危。 评级理由:泄露机制是系统性的(对全体登录用户、每次登录),一旦日志侧失守即造成规模化凭据泄露;但本轮未取得「日志实际落盘内容」与「口令可用性」两项直接证据,故定为中危。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V030|LDAP单口令跨五台核心主机复用并取得root
|
项目
|
内容
|
|---|---|
|
站点
|
机构B多主机组
|
|
等级
|
严重
|
|
类型
|
凭据复用与root
|
发现过程:机构C中央OpenLDAP(namingContext dc=gov,dc=za)中uid=user-***的userPassword以明文保存且允许匿名读取(凭据来源前序发现/前序环节)。该目录同时是机构B多台主机的系统认证后端(pamldap / nsswitch ldap)。本次实测用同一组凭据r***/********,经已控dnsadmin(163.x.x.x01:18470)的direct-tcpip中继,成功SSH登录5台机构B核心主机:zeus(163.x.x.x53)、c********l.o**s.gov.xxx(163.x.x.x48)、v***a.gov.x***/********)、a*****v.gov.xxx(163.x.x.x69)、z****x.o**s.gov.x***/********),全部获得uid=10120(user-***) gid=10000(adminstaff)的交互式命令执行。即:一条可匿名获取的目录明文口令,可直接横穿5台生产核心主机。
测试与利用:- 单点泄露→系统性沦陷:同一LDAP身份在上述5台异构主机(FreeBSD 11.2/12.1/15.1与Debian 13)上均可登录并执行命令;而5台主机在任务内既有证据中分别承载:
-
zeus(163.x.x.x53):gov.xxx权威DNS数据库(pdns MySQL,前序发现);
-
custportal(163.x.x.x48):客户门户MySQL(custro持SELECT ON .,前序发现);
-
vrafr(163.x.x.x46):机构A RADIUS策略库(vpnragcis.radcheck 349个VPN用户,前序发现/245);
-
admserv(163.x.x.x69)与backarch(163.x.x.x04):生产备份枢纽/归档(rsync::backup匿名可写,前序发现)。
拿到任一主机shell即可读取本机配置与凭据、操作系统服务;结合上述既有弱面,可进一步演化为DNS劫持、VPN身份签发、备份投毒/破坏及向内部网络横向移动。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V031|AD用户对象过度ACL导致域管理员提升路径
|
项目
|
内容
|
|---|---|
|
站点
|
v**n.g**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
域权限提升
|
发现过程:机构A域v**n.g**s.gov.xxx(DN为DC=vpn,DC=机构A,DC=gov,DC=za)的域账号user-*** / ********在一台可达域控10.x.x.x03(j*****1.v**n.g**s.gov.xxx)上通过LDAP simple bind实测认证成功(回显u:机构A\user-***)。同一账号的对象CN=user-*** user-***,OU=Dir: user-***’uzenzele,OU=Pta Users,OU=Pretoria,OU=Africa,…在目录中被授予了大规模属性级写权限(实测可见545个可写属性,含primaryGroupID、userAccountControl、sAMAccountName、sIDHistory、servicePrincipalName等)。 域内合法凭据+对自身对象primaryGroupID的写权,两者合在一起即可把一个普通域账号的令牌身份改成Domain Admins(RID 512),进而对15台域控的整个林做DCSync /全域接管。本次已把「可达域控+有效域凭据」这一组合第一次实测拿到;最后一步primaryGroupID 513→512的写入因通道中断未执行,因此本报告把该链标注为「已证前提+待执行的最后一步」,并给出可离线/在线核验的只读判定方法与可回滚的写入PoC。
测试与利用:- 域内任意位置立足:user-***是有效域账号,可对v**n.g**s.gov.xxx域做已认证LDAP枚举(用户/组/GPO/计算机)、SMB与Exchange访问;该账号userAccountControl=66048(NORMALACCOUNT | DONTEXPIREPASSWORD),即口令永不过期,泄露后不会因密码到期策略自然失效。
-
普通用户→ Domain Admins:见上,属性写权允许把该账号的primaryGroupID改为512。拿到DA后即可对该林做secretsdump -just-dc(DCSync)取krbtgt与Administrator哈希,制作黄金票据,长期接管。
处置建议:收紧身份与策略权限,限制匿名访问和敏感属性写入,并启用MFA与集中审计。
V032|AD与RADIUS口令复用取得有效KerberosTGT
|
项目
|
内容
|
|---|---|
|
站点
|
v**n.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
域账号凭据复用
|
发现过程:v**n.g**s.gov.xxx域存在两个真实有效的域账号,其口令与已泄露的vpnragcis RADIUS库(radcheck中的NT-Password哈希)离线破解出的明文完全相同: 对域控ptadc002(10.x.x.x05:88)发起Kerberos AS-REQ预认证(使用sAMAccountName,无UPN歧义),两个账号均成功换得AES256 TGT,证明账号存在、启用、口令正确且预认证可正常通过。同批16个其它真实账号(已由匿名SAMR逐一确认存在)全部返回KDCERRPREAUTHFAILED(24);不存在的阴性对照账号返回KDCERRCPRINCIPALUNKNOWN(6),排除”误把任意输入判为成功”的误判。 即:一次对VPN RADIUS凭据库的离线破解,直接转化为机构A域内有效身份(域内立足点),且同一口令在Microsoft 365同样有效(仅被MFA拦截),说明口令在多个系统间复用。
测试与利用:已验证影响
-
取得2个真实域账号的有效口令,并已在域控上成功完成Kerberos预认证、获得TGT ——等价于攻击者拥有机构A AD域的合法身份,可绕过”仅凭据、无MFA”的on-p********
-
两个口令均来自已泄露的VPN RADIUS库,属跨系统口令复用:攻破/读取一台系统(RADIUS MySQL)即可横向获得AD身份;同一密码在M365也已验证正确,说明复用面至少覆盖VPN-RADIUS、AD、M365三处。
-
同批16个账号的失败结果与阴性对照共同证明:该结果并非喷洒误报,而是精确的”口令复用命中”。 可达的下一步(攻击者能力,本漏洞未逐项验证,标注未验证)
-
以这两个账号做LDAP全量枚举(users/groups/computers/GPO/trusts)、Kerberoast服务账号、读取SYSVOL/NETLOGON中的脚本与明文口令;
-
域控10.x.x.x05已发现/certsrv(AD CS Web Enrollment),拥有低权域账号即可进一步评估AD CS(ESC)攻击面。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V033|SharePoint与Exchange健康邮箱弱口令/空口令
|
项目
|
内容
|
|---|---|
|
站点
|
v**n.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
域服务账号弱口令
|
发现过程:机构A域(v**n.g**s.gov.xxx,DC/KDC 10.x.x.x05)中的服务账号VPN.GCIS.GOV.ZA\SharePoint(CN=SharePoint,CN=Users,DC=vpn,DC=机构A,DC=gov,DC=za,SID S-1-5-21-135945061-1574711394-840782136-50489)注册了SPN(h***/********、h***/********),任何已认证域用户都可对其发起Kerberoast。使用有效低权账号user-***取得的RC4 TGS哈希,与从163.x.x.x47的RADIUS历史认证日志提取的22,851词明文口令字典离线比对,命中口令********。同样的口令原样出现在2017年aaadeat对user-***@example.xxx的Access-Accept记录中,属跨部门/跨系统口令复用。
测试与利用:- 获得一枚当前有效的域凭据:RC4 TGS的enc-p******** -m 13100能成功解密即证明********就是账号当前口令;该凭据可用于Kerberos预认证、LDAP bind、SMB/WinRM等域认证(在线登录验证本次未执行,理由见下)。
-
口令长期不轮换:账号创建于2017-06-22,pwdLastSet=2017-06-22 08:14:11,userAccountControl=66048(0x10200 = NORMALACCOUNT + DONTEXPIREPASSWORD),口令永不过期,泄露后长期有效。
-
跨系统口令复用已实锤:该口令在2017-02-13的RADIUS认证日志(aaadeat,用户user-***@example.xxx,Access-Accept)中原样出现,说明组织内存在跨部门/跨承包商/跨系统的口令复用;同一份RADIUS语料还可能命中更多账户。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V034|普通域用户可写GPO对象关键属性
|
项目
|
内容
|
|---|---|
|
站点
|
v**n.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
GPO越权写入
|
发现过程:机构A的v**n.g**s.gov.xxx AD域中,3个生产GPO对象(CN={GUID},CN=Policies,CN=System,DC=vpn,DC=机构A,DC=gov,DC=za)的nTSecurityDescriptor向Authenticated Users(S-1-5-11)显式授予了写属性乃至完全控制权限。任意已认证域用户——实测使用普通账号user-***——即可修改这些GPO的关键属性gPCFileSysPath、versionNumber、gPCMachineExtensionNames、gPCUserExtensionNames等。 本次对3个GPO的gPCFileSysPath执行同值no-op写(写入值等于当前值,不改变任何数据),LDAP modify全部返回result=0 success且读回原值不变;对对照对象(CN=user-*** H Meyer的sAMAccountName、userAccountControl,域根ms-DS-MachineAccountQuota)执行同样的同值写,均返回result=50 insufficientAccessRights。该对照证明测试方法有效,user-***对3个GPO的写权限真实存在。
测试与利用:- 最坏后果——代码执行与批量控制:GPO的计算机配置由目标主机的SYSTEM账户处理。若将gPCFileSysPath指向攻击者控制的共享并声明相应客户端扩展,链接范围内计算机在策略刷新/重启后即可执行攻击者投放的脚本/计划任务;用户配置侧还可向Finance、SCM&AS等敏感部门OU投放登录脚本/计划任务,影响面覆盖这些部门的终端。
-
权限可自我扩增/隐藏:{7E479E8B-…}对AU授予0x000F01FF(FULLCONTROL,含WRITEDAC、WRITEOWNER、DELETE),攻击者可改写该GPO的DACL以隐藏或扩大访问,具备持久化条件。
-
业务系统被污染的风险:其中机构A CodeTwo App Deploy是软件分发类策略,策略内容被替换后可能造成大范围软件投毒/供应链式影响。
-
严重等级:high。理由:无需管理员即可写入生产GPO的关键属性,且存在明确的策略推送代码执行路径,影响多个用户/计算机OU;但端到端利用需要目标客户端能访问攻击者共享,本次未做实际恶意投放验证,故不评为critical。
处置建议:收紧身份与策略权限,限制匿名访问和敏感属性写入,并启用MFA与集中审计。
V035|VPN/RADIUS数据库root权限与任意文件读取
|
项目
|
内容
|
|---|---|
|
站点
|
v**c.gov.xxx
|
|
等级
|
严重
|
|
类型
|
数据库控制
|
发现过程:机构B VPN/RADIUS MySQL 163.x.x.x47:3306(MySQL 5.1.35-log, FreeBSD7.3)存在可远程登录的root@’%’(口令********,GRANT ALL ON . WITH GRANT OPTION)与freeradius@’%’(********,同为全库ALL+GRANT OPTION)超级账户,另appforms@’%’(********)有SELECT ON .;可完全控制全部55个aaa/vpncadmin/vpnracsp RADIUS与VPN管理库(读写、建号、改策略、读mysql.user哈希)。从admserv(163.x.x.x69) www落地实测登录成功,root与freeradius各1发即命中;v***/********已失效(ERROR 1045,前序发现的用户名归因有误,********实为root口令)。
测试与利用:1. TACACS+共享密钥泄露后,攻击者可冒充认证/计费服务器,向NGN设备下发认证成功响应或伪造计费记录。 2. RADIUS shared secret泄露后,攻击者可伪造Access-Accept,使任意用户通过802.1X/VPN认证。 3. RADIUS数据库凭据泄露可导致用户口令库被读取或篡改,影响所有依赖该库的认证业务。 4. 上述密钥普遍跨设备、跨部门复用,单点泄露即可波及整张管理网。 5. 本次测试仅验证密钥可读,未发起任何认证伪造;真实攻击者可直接用于接管网络设备管理权。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V036|VPNRA网关弱口令复用并sudo至root
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.d**i.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据复用与root
|
发现过程:机构C中央OpenLDAP匿名泄露的明文账号user-***(口令********)在两台机构B VPN远程接入(RA)网关上可直接通过SSH keyboard-interactive登录,并可用同一口令经sudo -S提权至uid=0(root):
-
v***a.d**i.gov.xxx / 164.x.x.x62(FreeBSD 15.1-RELEASE-p********
-
v***a.o****t.gov.xxx / 163.x.x.x09(FreeBSD 14.4-RELEASE-p******** 登录身份均为uid=10120(user-***) gid=10000(adminstaff)。其中vpnra.dsi为双网卡主机:vtnet0=164.x.x.x62/28(对外)+ vtnet1=10.x.x.x10/24(机构A内网段),并配置10.x.x.x00/8 → 10.x.x.x01的路由,具备成为内网跳板的条件。
测试与利用:严重等级:high
-
直接后果:攻击者以一条已在OpenLDAP匿名字段中泄露的明文口令,取得两台对外VPN RA网关的root权限。root意味着可读取/篡改VPN网关配置、TLS/IPsec私钥与RADIUS/认证配置,监听或劫持VPN会话,建立持久化后门(账号、SSH key、cron),并可将网关作为跳板向内网发起连接。
-
横向风险:vpnra.dsi同时接入10.x.x.x00/24且有10.x.x.x00/8路由,理论上可从该主机直接访问机构A DNS段乃至更广的政府内网,绕开此前其他机构B主机到10.x.x.x00/24的上游阻断(该路径尚未实测,见”待验证事项”)。
-
凭据扩散:同一r***/********此前已在5台机构B核心主机(zeus/vrafr/custportal/admserv/zabbix,前序发现/286)取得root;本次再新增两台VPN网关,说明该口令至今未被轮换,属于”已披露但未整改”的持续暴露面。
-
定级理由:已实测root且目标为对外的VPN管理面,具备高价值横向与持久化能力;
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V037|VPN网关SSH任意口令认证、root提权与DMZ跳板
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.g**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
认证绕过与root
|
发现过程:机构A边界VPN网关v***a.g**s.gov.xxx(164.x.x.x21,FreeBSD 15.1-RELEASE-p******** 10.0 FreeBSD-20250801,strongSwan IKEv2/EAP-RADIUS NAS)的SSH keyboard-interactive认证对本地服务账号存在”任意口令/空口令”放行缺陷:本地账号zabbix(uid=122,shell=/bin/sh)在正确口令********与故意构造的错误口令********下均认证成功,且认证后可直接exec执行任意命令;同一缺陷也覆盖www(uid=80)与nobody(uid=65534)(两者shell为nologin,仅能端口转发)。未授权攻击者因此可在机构A对外VPN网关上取得命令执行,读取本地账号、LDAP客户端配置、IPsec配置与路由表,并具备向内部网络(10.x.x.x00/8 via 10.x.x.x22)横向的落脚点。
测试与利用:严重等级:Critical(严重)
-
攻击面为互联网可达的边界VPN网关:164.x.x.x21同时是机构A strongSwan IKEv2/EAP-RADIUS的NAS(UDP 500/4500)与SSH管理面;攻陷即等于控制外部用户进入机构A内网的第一跳。
-
无需任何有效凭据即可认证:zabbix对正确口令和完全错误的口令均返回SUCCESS;www、nobody同样在无口令提示(prompts=[])情况下认证成功,属于认证校验缺失而非弱口令/撞库命中。
-
认证后即命令执行:zabbix shell为/bin/sh,已实测执行id、uname -a、hostname、cat /etc/passwd、cat /etc/hosts、cat /usr/local/etc/ldap.conf、cat /usr/local/etc/ipsec.conf、netstat -rn、ifconfig -a、ps auxww、sudo -n -l等。
ssh -o PreferredAuthentications=keyboard-interactive user-***@164.x.x.x21
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V038|RADIUS库读写与pf残留规则导致自建VPN身份
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.g**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
认证策略控制
|
发现过程:在机构A VPN网关v***a.g**s.gov.xxx(164.x.x.x21)的FreeRADIUS配置中得到明文MySQL凭据f***/********(server=v***r.gov.xxx,radiusdb=vpnragcis),在vrafr(163.x.x.x46)用该凭据登录MySQL成功,可只读导出vpnragcis全部数据:350个VPN账号radcheck、4094条地址池radippool(pool=dialpool)、每用户静态Framed-IP-Address的radreply、usergroup/badusers/radacct/radpostauth。该库为空口令重置后状态(NT-Password全为********),一旦攻击者具备写权即可自建VPN账号并利用GCIS-01-dest规则全端口访问DC 10.x.x.x***/********。
测试与利用:1. TACACS+共享密钥泄露后,攻击者可冒充认证/计费服务器,向NGN设备下发认证成功响应或伪造计费记录。 2. RADIUS shared secret泄露后,攻击者可伪造Access-Accept,使任意用户通过802.1X/VPN认证。 3. RADIUS数据库凭据泄露可导致用户口令库被读取或篡改,影响所有依赖该库的认证业务。 4. 上述密钥普遍跨设备、跨部门复用,单点泄露即可波及整张管理网。 5. 本次测试仅验证密钥可读,未发起任何认证伪造;真实攻击者可直接用于接管网络设备管理权。
INSERT INTO radcheck(username,attribute,op,value) VALUES('user-***','NT-Password',':=','<hash>')
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V039|中央RADIUS策略库可写并绕过批量口令重置
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.gov.xxx
|
|
等级
|
高危
|
|
类型
|
VPN策略写入
|
发现过程:机构A边界VPN的身份与授权策略集中保存在v***r.gov.xxx(163.x.x.x46,MySQL 5.7.29)的vpnragcis与vpnraadmin库中,数据库内容同时决定「谁能认证」和「认证后能访问哪些网段」。任何取得该库写权限的人,只需向radcheck / radreply / usergroup / poluser各INSERT一行,即可新建一个完全自控的VPN账号,并把它挂到vpnragcis-OSIS-TEST策略组——该组00号策略为pass ip到10.x.x.x00/8(全协议、全端口)。 本次已实测:新增身份user-***@example.xxx在网关164.x.x.x21的FreeRADIUS上得到Access-Accept(Framed-IP-Address = 172.x.x.x99);随后以独立strongSwan客户端经I***/********建立隧道,服务器接受172.x.x.x99/32 === 10.x.x.x00/8的TS;网关每日02:30的vpnrarulz.pl已把172.x.x.x99写入/etc/pf.conf的<OSIS-TEST-users放行表。即:能写RADIUS策略库=可自行签发一条穿越机构A边界、目标为整个10/8内网的VPN身份。
测试与利用:严重等级:high(高)
-
网络层权限提升/边界绕过:攻击者不接触VPN网关、不经过任何审批,仅凭数据库写入即可获得一个通过机构A边界认证的VPN身份;OSIS-TEST策略为10.x.x.x00/8全协议全端口,覆盖范围远超正常机构A用户组(GCIS-00仅10.x.x.x00/19 + 10.x.x.x00/24;GCIS-06仅10.x.x.x00/24的80/443/8006)。
-
横向移动面大:策略库中记录的目标包括机构A域控10.x.x.x05/32、补丁服务器10.x.x.x08/32、Web DMZ 10.x.x.x00/24、Oracle主机10.x.x.x***/********等;10/8放行规则在网关本地pf上同时覆盖这些网段(实际端到端可达性仍受上游过滤影响,见下文“未验证项”)。
-
持久化与隐蔽性:授权来自数据库,网关每天02:30自动重建、02:50自动加载,写入一次即可长期生效;本次注入无任何告警,网关侧不存在对新增poluser/radcheck行的复核或审计。
处置建议:收紧身份与策略权限,限制匿名访问和敏感属性写入,并启用MFA与集中审计。
V040|RADIUS统一年度弱口令与批量复用
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.gov.xxx
|
|
等级
|
高危
|
|
类型
|
弱口令与凭据复用
|
发现过程:机构A中央VPN认证数据库vpnragcis(主机vrafr / 163.x.x.x46,MySQL 5.7.29-log)的radcheck表保存349个机构A VPN账号的口令材料:其中240个账号以无盐NT-Password(MD4)存储,却只对应151个不同哈希——84个账号共用同一哈希,明文为********;另5个共用********、2个共用********、2个共用********。本轮构造22,851词字典并用hashcat -m 1000离线破解,恢复7个哈希;按当前库内哈希值映射,覆盖96个账号(349个真实账号的27.5%)。s***:********!与L***:********已实测对v**n.g**s.gov.xxx域控(10.x.x.x05:88)成功完成Kerberos AS-REQ并取得AES256 TGT,证明这批VPN口令同时是有效域口令。 数据核实说明:上报摘要中的”140人= ********、约150个用户”是87个vpnra库的合计值(同一字典的跨库统计);对vpnragcis单库复核为84人/ 96个账号。本报告以对2026-10-24 02:06 UTC全量导出的复核值为准()。
测试与利用:- 直接接管96个在职员工VPN账号:84个账号的当前口令同为********,一次命中即可横向覆盖机构A大量身份;其余12个账号为********×5、********×2、********×2、********10/********/********各1。全部账号均在vpnragcis.usergroup的Dialup组内,属可用VPN档案。
-
同一口令在AD域有效(2例实证):s***:********!、L***:********对域控ptadc002的AS-REQ预认证均返回AES256 TGT;同批16个其它账号返回KDCERRPREAUTHFAILED(24),排除误判。取得域凭据后可做LDAP全量枚举、Kerberoast、SYSVOL读取及对.19/.20等主机的域认证。
-
口令喷洒可行:AD锁定策略为阈值3次/观察窗与锁定时长600秒(另报前序发现),按每账号≤2发可安全尝试;84个账号同口令意味着喷洒命中面极大。
-
可离线批量扩展:151个哈希全部是无盐MD4,读库后即可离线爆破;
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V041|VPN网关TLS/IPsec私钥全局可读
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.gov.xxx
|
|
等级
|
高危
|
|
类型
|
私钥泄露
|
发现过程:vrafr(v***a.gov.xxx,163.x.x.x46,FreeBSD,承担VPNra的FreeRADIUS/IPsec网关与MySQL策略库)上,Let’s Encrypt目录/u***/********的权限为-rw-r–r–(0644,1704 B,属主user-***:wheel),且该私钥与同目录cert.pem(CN=v***a.gov.xxx,Let’s Encrypt YR2,2026-07-29 ~ 2026-10-27)的公钥SHA-256完全一致([哈希已脱敏])。私钥未按0600/root属主保护,一旦被复制即可用公网可信证书身份仿冒v***a.gov.xxx(VPNra用户口令修改/自助服务入口),对VPN用户实施钓鱼与中间人。 有两处必须按原始证据精确说明(登记摘要中的表述需要修正):
-
属主与可达性:原始ls输出为-rw-r–r– 1 user-*** wheel 1704 … privkey.pem(不是root:wheel);
测试与利用:- TLS身份仿冒:私钥与公共CA(Let’s Encrypt YR2)签发给v***a.gov.xxx的证书配对,持有者可在任意地址以该域名提供HTTPS而客户端不告警。VPNra运维脚本多处引导用户访问h***:********修改VPN口令,仿冒该站点可批量骗取政府VPN用户凭据,进而接入机构A/机构B内网。
-
IPsec身份材料面:该主机是strongSwan IPsec网关,ipsec.secrets以Let’s Encrypt私钥作为RSA身份( : RSA /u***/********),ipsec.conf的leftcert指向同一LE目录;说明该主机的LE私钥属于网关身份材料体系。本次确认配对的是v***a.gov.xxx的私钥;读取时v***a.o****t.gov.xxx/cert.pem不存在、ipsec.d/private为空,该私钥是否被IPsec直接加载尚未验证,需现场确认(不影响“公网可信TLS私钥”结论)。
-
隐蔽与持久:复制私钥不影响服务、难以发现;
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V042|网关临时目录暴露数据库转储与全系统备份
|
项目
|
内容
|
|---|---|
|
站点
|
v***a.gov.xxx
|
|
等级
|
严重
|
|
类型
|
备份数据泄露
|
发现过程:vrafr(v***a.gov.xxx,163.x.x.x46,FreeBSD)的每日cron把mysqldump –all-databases全库转储与全系统tar备份写到全局可遍历的/var/tmp,生成的三个文件权限均为-rw-r–r– root:wheel(0644)。任何本地用户——包括www(httpd)、zabbix、freeradius等服务账号,以及任何经pamldap登录的普通员工账号——无需root即可读取:
-
vpnramysqldump.sql:6,236,001,623 B(≈5.8 GiB),2026-10-24 00:01,每日刷新;
-
v***a.gov.xxx-202602120000.tar.gz:132,246,616 B,2026-02-12;
-
v***a.gov.xxx-202608260000.tar.gz:118,333,653 B,2026-08-26。 转储为全部数据库(任务内已确认86个vpnra RADIUS库,其中vpnragcis.radcheck约350行、vpnraopenet 670行),vpnragcis.radcheck存机构A VPN用户的NT-Password;两份tar由backup.sh以/etc /usr/local/etc /root /home /var临时文件 /u***/********/打包(内容由脚本filespec确定,本次未逐包解包核对)。
测试与利用:严重等级:high(已登记)。判据:利用前提是取得任意本地账号(非远程匿名,故不是critical),但一旦成立即批量泄露全部租户VPN凭据与主机级秘密;且暴露窗口极长——2026-02-12的备份在2026-10-24仍在盘上,dump每日刷新。 具体后果: 2. 主机与VPN网关秘密:tar包内含/etc(FreeBSD master.passwd等口令库)、/usr/local/etc(raddb/clients.conf、ipsec.secrets及其私钥、脚本内MySQL口令)、/root(.history含mysql -u root -p******** root凭据)。读取者可进一步获取root级凭据与横向目标。 3. 低权服务账号即可拿全量数据:www/zabbix/freeradius等服务账号无需提权即可读6.2GB全库转储;一旦Web/RADIUS/Zabbix agent出现任意命令执行,数据即直接外泄,不再依赖root。
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V043|跨部门webreport弱口令导致代理日志未授权读取
|
项目
|
内容
|
|---|---|
|
站点
|
w*******t.k****w.gov.xxx
|
|
等级
|
高危
|
|
类型
|
凭据复用与日志泄露
|
发现过程:164.x.x.x30(机构H Webreports)与164.x.x.x62(DEPT Webreports)两台政府webreport报表门户的nginx HTTP Basic认证共用同一管理口令a***:********:匿名访问仅得401,携带该凭据即返回200并可直接读取SARG / Webalizer代理日志报表;该口令与同DMZ内已确认的164.x.x.x46(机构I Webreports)及组织内多台主机的管理口令相同,构成跨部门、跨角色的凭据复用。
测试与利用:已验证的最坏后果:任意外部人员仅凭一个已知的跨部门通用口令,即可未授权访问两个省级部门的代理上网日志报表门户。
-
敏感日志未授权读取:认证后/stats/sarg/index.html与/stats/webalizer/index.html均返回200。SARG / Webalizer报表的用途即按日、按用户、按站点统计代理访问(用户名/终端IP、访问站点、字节数、耗时)。本次已确认报表索引与月度汇总页可读,但未展开逐日/逐用户明细页,故具体用户数、流量数值不在本记录内取证(见”未验证项”)。
-
内部主机名与部门情报泄露:164.x.x.x30的Webalizer页标题为Usage Statistics for i*.k**********t.gov.xxx – Summary by Mon,直接暴露KZN Transport部门的内部主机名;报表进一步可用于推断内网用户规模与上网行为。
-
跨部门横向复用风险:同一a***/********已在164.x.x.x46(机构I)实测登入成功,本次又在.30、.62两台不同部门门户命中。
处置建议:立即轮换全部相关凭据,禁止跨系统复用,启用MFA与异常认证告警。
V044|BizPortal登录与密码重置SQL注入
|
项目
|
内容
|
|---|---|
|
站点
|
www.b*******l.gov.xxx
|
|
等级
|
高危
|
|
类型
|
SQL注入
|
发现过程:www.b*******l.gov.xxx(某二国机构E BizPortal,M***/********、X-AspNet-Version: 4.0.30319、X-Powered-By: ASP.NET)的POST /login.aspx与POST /userreset.aspx将未认证用户提交的ctl00txtIDNo(某二国ID / 机构E客户号)原样拼接进遗留SOAP服务CIPCWFEngine.WFCustomer.GetCustDetailsID的SQL语句,并由[技术数据已脱敏]并回显完整调用栈;OR型载荷使同一请求从约2秒基线放大到50秒以上并触发网关504,构成未认证可触发的SQL注入。
测试与利用:- 未认证远程SQL注入,位于国家级企业注册与政务服务门户(机构E BizPortal)的登录和密码重置入口,零门槛、无需任何账号。
-
注入点后端为机构E客户主数据查询(GetCustDetailsID),业务上处理某二国ID号、手机号、邮箱等PII;注入成功可读取客户资料库、绕过业务查询条件,并可通过布尔/时间盲注逐位外带数据。
-
若数据库账号权限过高,可进一步篡改客户数据、写文件或作为进一步攻击机构E内网的跳板(DB账号权限未验证,需进一步确认)。
-
错误回显同时泄露了内部实现细节:C:\Users\nhlamulo.shibambi\Downloads\BizportalApp2023 (4)…、BizPortal.userreset.btnContinueClick … userreset.aspx.cs:line 85、程序集/命名空间结构,为后续利用显著降低门槛。
-
严重等级:high。理由:未认证、稳定可触发、目标是国家级门户的核心身份/PII数据库,潜在数据泄露面大;
处置建议:改用参数化查询,实施数据库最小权限,关闭详细错误回显。
V045|BizPortal客户记录枚举与手机号邮箱泄露
|
项目
|
内容
|
|---|---|
|
站点
|
www.b*******l.gov.xxx
|
|
等级
|
中危
|
|
类型
|
PII泄露
|
发现过程:h***:********(某二国机构E BizPortal,IIS 10 / ASP.NET WebForms 4.0.30319)的密码重置第一步无需登录、无需Cookie:只提交ctl00txtIDNo任意数字串,服务端即按该值查询机构E客户记录,并在页面上回显“OTP已发送至”的完整手机号与掩码邮箱;不同数字串命中不同客户、未命中则返回Customer details not found.,构成可批量筛选客户记录的oracle。同时页面把MANUAL RESET按钮渲染为disabled=”disabled”且文案声明“暂不可用”,但直接POST ctl00btnManual=MANUAL RESET仍被服务端接受并302跳转 /userresetidverify.aspx;该页加载即抛出未处理的System.ArgumentException: Column ‘IDBOOKDATE’ does not belong to table PERSON,回显内部表结构、源码绝对路径(含开发者Windows用户名)与代码行号。OTP校验本身存在(错误PIN返回不匹配),本次未完成账号接管。
测试与利用:1. 未认证的客户记录oracle(可批量枚举):仅凭一个数字输入即可区分“命中/未命中”,且命中时泄露该客户登记的手机号(部分完整回显)与掩码邮箱。对某二国企业主/公司注册人而言,手机号+邮箱是定向钓鱼、冒充机构E/BizPortal通知、社工与短信轰炸的直接素材。 2. PII泄露面可自动化:单次查询2–10秒;本次连续18次查询未触发验证码、锁定或明显限速,可通过脚本按数字空间批量探测。若生产库中为真实客户数据,泄露规模取决于可枚举的ID/客户号空间。 3. 为凭据攻击提供输入:枚举结果可直接喂给同站已确认的SQL注入和OTP重置流程,缩短从“发现账号”到“发起重置”的路径。 4. 禁用手动重置入口仅靠前端:禁用属性只是浏览器行为,服务端未做能力开关校验;本次已用原始POST绕过并进入/userresetidverify.aspx(身份证件签发日期/子女证件号问题页)。虽然该页当前因异常不可用,但说明“功能未上线”的管控没有落到服务端,一旦后端修复/上线,未经OTP的人工重置路径可能被直接触达。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V046|eServices成员接口未认证写入与读取
|
项目
|
内容
|
|---|---|
|
站点
|
www.e*******s.gov.xxx
|
|
等级
|
中危
|
|
类型
|
未授权写入
|
发现过程:某二国政府电子服务门户www.e*******s.gov.xxx的/tonkana/rest/members REST接口未做任何认证与授权校验:匿名用户既可GET集合与/members/{id}读取成员记录(姓名、邮箱、手机号),也可POST新建并持久化任意成员记录。实测匿名写入的记录id=97731053已落库并通过后续GET读回;该接口未实现DELETE(405),写入的脏数据无法经API清理。
测试与利用:- 未认证写入(数据污染/持久化注入):任何互联网用户都能向政府服务系统的成员库批量插入伪造记录。若该members数据被下游用于通知、回访、名录或身份匹配,攻击者可注入虚假联系人、污染业务数据、伪造”官方”联系方式用于钓鱼或社工。下游具体用途未验证,但写入持久化事实已确认。
-
未认证读取(PII泄露):GET /tonkana/rest/members一次返回全部成员记录,/members/{id}按id返回单条,字段含name / email / phoneNumber,属于可直接用于钓鱼、骚扰、撞库辅助的个人信息。
-
无法自清理:DELETE返回405,攻击者与防守方都无法通过该API删除测试/恶意记录,说明接口既缺少鉴权也缺少完整生命周期管理。
-
严重等级:medium。理由:无需任何凭据即可稳定读写业务数据并泄露PII,影响真实且可批量利用;但尚未证明可借此进入后台、篡改权限或执行代码,且写入需要满足字段校验(name不含数字、三字段非空)。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V047|Zabbix会话伪造、服务端命令执行与root提权
|
项目
|
内容
|
|---|---|
|
站点
|
z****x.o**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
会话伪造与root
|
发现过程:Zabbix 7.4.16前端(163.x.x.x04)的sessionkey随全库dump泄露,可完全离线伪造super-admin会话cookie;实测以user-***(userid=8, super admin)的活跃sessionid离线签名后即取得后台,并经script.execute(executeon=Zabbix server)在Zabbix server主机上以zabbix用户执行任意命令(已取到id/hostname/ip route)。
测试与利用:1. 未认证攻击者可在目标应用服务器上以服务账号身份执行任意系统命令,完全控制该主机。 2. 服务器位于政府业务网段,可作为进入内网的稳定跳板,进一步访问数据库、域控与备份系统。 3. 可读写应用配置与业务数据,存在数据篡改、凭据窃取与持久化后门的风险。 4. 本次测试仅执行whoami/hostname等无副作用命令验证影响,未做任何持久化。
script.execute(execute_on=user-*** server, command='id')
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V048|Zabbix超级管理员可读取agent主机任意文件
|
项目
|
内容
|
|---|---|
|
站点
|
z****x.o**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
任意文件读取
|
发现过程:已取得Zabbix super-admin会话后(会话伪造机理见前序发现),攻击者无需在受监控主机上获得shell,也无需system.run(该键默认被DenyKey),仅通过Web API的常规三件套即可在每一台agent可达的受监控主机上读取服务端可读的任意文件:
-
item.create临时建一条vfs.file.contents[<目标路径]被动采集项;
-
task.create(type=6,check now)强制Server立即向该主机的Zabbix Agent发起采集;
-
history.get取回采集结果(即文件全文)。 据此,监控平台的“采集控制面”被转化为面向整批受监控主机的通用任意文件只读接口。本轮实测在Zabbix Server本机(hostid 10017)与n**3.gov.xxx / 163.x.x.x13(hostid 10058)两台主机上成功读出/etc/hostname、/etc/passwd、/etc/ssh/sshdconfig、/etc/hosts,并在采集后删除临时item、item.get复核为空。
测试与利用:- 横向取材原语:Zabbix的agent清单中avail=1(从163.x.x.x04轮询成功)的主机共93台(agentcandidates.tsv共268行),其中大量为vig/fw互联网网关(fw.cloudmgt 164.x.x.x02、fw.dmre 164.x.x.x66、ig.dsd 164.151.136.x)、Proxmox节点(kznpve01 163.x.x.x36)、custportal(163.x.x.x48)、ovsctn(163.x.x.x16)、c***/********等。对这批主机,一次API调用即可读取/etc/passwd、sshdconfig、/etc/hosts、/proc/net/route,以及按角色存在的squid.conf、haproxy.cfg、ipsec.conf|ipsec.secrets、Drupal settings.php等。这些内容直接给出:可登录账号与认证方式、SSH密钥路径、内网DNS/LDAP/镜像主机、网关路由与上游peer、代理/VPN凭据与站点DB连接串。
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
V049|备份服务器世界可读并泄露全网设备与主机凭据
|
项目
|
内容
|
|---|---|
|
站点
|
z****x.o**s.gov.xxx
|
|
等级
|
高危
|
|
类型
|
备份与设备凭据泄露
|
发现过程:机构B/机构C的集中备份服务器163.x.x.x04(z****x.o**s.gov.xxx / b******h.gov.xxx,Debian 13,kernel 6.12.73+deb13-amd64)上,三个rsync写入目标目录/NAS/Archive、/NAS/Backups、/NAS/BackupCT及其中的备份文件均带”other”读权限(目录0775/0777,文件0664/0644),且属主/属组为nobody:osistemp——本机任意普通用户(含仅具uid=119(zabbix) gid=126(zabbix)的监控服务账号)可直接列出并解压这些备份。/NAS/Backups内有104,152个目录项、177个去重后的主机备份基名,覆盖机构B/机构C的DNS、LDAP、防火墙/VPN、邮件、门户等主机;实测可直接tar -tzf读出各主机/etc/pwd.db、/etc/master.passwd、/etc/snmpd.config等文件路径清单。 该缺陷使rsync守护进程的write only = yes读限制被完全绕过:网络侧无法rsync下载(返回ERROR: module is write only),但落盘目录本身对本地任何用户可读,等于”前端锁门、后端敞开”。
测试与利用:- 离线凭据收割:备份为全系统tar包,tar -tzf已证实含/etc/pwd.db、/etc/master.passwd(FreeBSD系主机的口令库)、/etc/group、/etc/snmpd.config,并可见/etc/zfs/、/etc/jail.conf.d/、/etc/rc.bsdextended等完整/etc树;攻击者可离线提取本地账号哈希、SNMP community/v3口令、pf/ipsec/squid/haproxy配置中的共享密钥与RADIUS/LDAP绑定口令,再以离线破解+凭据复用横向到对应主机。
处置建议:关闭匿名导出与匿名模块,限制来源地址,隔离备份执行链,并启用不可变备份与访问审计。
V050|权威DNS数据库可被完全控制
|
项目
|
内容
|
|---|---|
|
站点
|
z**s.gov.xxx
|
|
等级
|
严重
|
|
类型
|
DNS数据库控制
|
发现过程:gov.xxx的权威DNS区数据保存在MySQL主机163.x.x.x53(z**s.gov.xxx)的pdns库。该库的应用账号dnsadmin(口令********)明文硬编码在163.x.x.x01遗留机构C/VPN-e源码的十余处PHP文件中(www用户可读),且被授予GRANT ALL PRIVILEGES ON pdns.,来源限制仅为163.195.%通配。实测该账号可登录并完全控制承载gov.xxx、s**a.xxx.n**t、x****k.xxx.n**t、q**v.xxx.n**t、g*****h.c*.xxx、195.163.in-addr.arpa、151.164.in-addr.arpa共7个MASTER区的整个库(records 70,777条、PTR 65,341条、whois 1,122条),并可读取库内唯一的active DNSSEC私钥(KSK,domainid=2 / s**a.xxx.n**t,content 114字节)。即攻击者可任意增改/删除gov.xxx及其反解记录:把www.gov.xxx等改点到攻击者主机、改MX截获口令重置邮件、改TXT完成第三方域名验证或伪造SPF。
测试与利用:严重等级:critical。理由:
-
对象是国家政府主域gov.xxx的权威区数据,而非单个业务系统——一条记录即可影响全域名下所有站点与邮件。
-
该账号对pdns库是ALL权限,不是只读或窄表权限;7个MASTER区与1个NATIVE区(m**l.xxx)都在同一库内。
-
凭据来自源码硬编码、被多处应用共用,仅清理webshell无法消除,必须轮换。
-
库内DNSSEC私钥对同一账号可读,密钥资产本身已失陷。 具体攻击路径(按影响排序):
-
主域/子域劫持:修改www.gov.xxx、gov.xxx或任一副域的A/AAAA/CNAME,把访问者导向攻击者主机,实施钓鱼/挂马/凭据收割;URL仍是真实gov.xxx域名,可绕过基于域名的防护与用户辨识。配合DNS-01域名验证可尝试为相应主机名申请证书(CA侧策略与签发未实测)。
-
口令重置邮件截获:修改/新增gov.xxx的MX(线上当前为0 m**a.gov.xxx.)指向攻击者邮件服务器,即可接收发往@gov.xxx地址的重置邮件,接管以邮箱找回口令的各类政府业务账号。
mysql -h 163.x.x.x53 -u user-*** -p pdns -e 'SELECT COUNT(*) FROM records;'
处置建议:补齐认证、授权、输入校验与最小权限,并完成日志核查和回归验证。
六、整改顺序
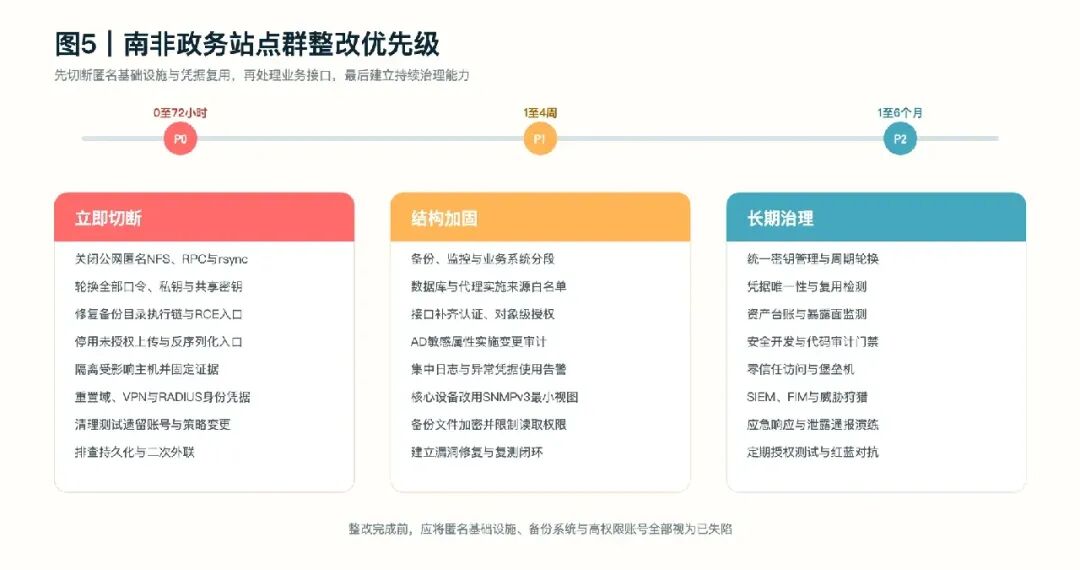
图5:整改优先级与处置顺序
立即关闭匿名NFS、rsync与未认证上传/反序列化入口,轮换全部已泄露口令、哈希、SSH私钥与共享密钥,完成受影响主机取证。
随后按应用拆分数据库权限,限制备份与监控系统来源,收敛AD/LDAP/VPN敏感权限,并为管理入口启用MFA、集中日志与变更告警。
七、结论
本次评估呈现的并不是一个单点失误,而是一组安全边界同时失效后的系统性后果。主站正面保持了相对收敛的暴露面,但业务API、备份设施、监控平台、目录服务与网络控制面之间缺少足够隔离,最终使一个应用入口能够沿凭据、白名单和运维关系扩展到核心基础设施。
攻击者真正利用的是“信任如何被继承”。应用账号可以读取备份、备份中包含主机与网络设备凭据、同一口令可以登录多台主机、LDAP身份可以触发sudo、VPN与RADIUS数据库可以决定网络准入、DNS数据库可以影响整个域名的解析结果。每一次继承都把一个局部权限转化为更高价值的资产,最终形成跨业务、跨主机与跨网络区域的控制能力。
这也说明,传统以资产清单和单点补丁为中心的安全治理已经不足以覆盖当前风险。更有效的防线应当围绕身份、凭据、备份、监控与网络控制面重建信任基础:默认拒绝、最小权限、凭据隔离、不可变备份、管理面收口、持续审计与可验证的应急恢复,应当成为同一套架构原则,而不是彼此独立的安全项目。
从防守视角看,本次评估最重要的价值不是证明多少个漏洞可以被利用,而是证明攻击链在多个层面具备连续性。只有把漏洞修复、身份治理、网络分段、数据保护和响应能力放进同一张攻击面地图中,组织才能真正识别哪些单点会触发系统性风险,并把安全投入集中在能够切断攻击链的位置。
八、免责与合规声明
本次安全评估在取得相关方明确授权的前提下开展,测试目标、访问范围和操作边界均经过确认。评估过程遵循最小影响与非破坏性原则,不包含未授权入侵、恶意破坏、数据传播或影响业务连续性的操作。
本文仅用于授权安全评估、风险复盘、防御建设和安全研究,不构成对任何真实系统实施未授权测试的指引。任何个人或组织不得将文中方法用于违法扫描、入侵、篡改、窃取数据或破坏系统;未经授权实施上述行为可能承担法律责任。
— 阅读原文请访问微信公众号「星宇Sec」 · 原文链接 —


暂无评论内容