

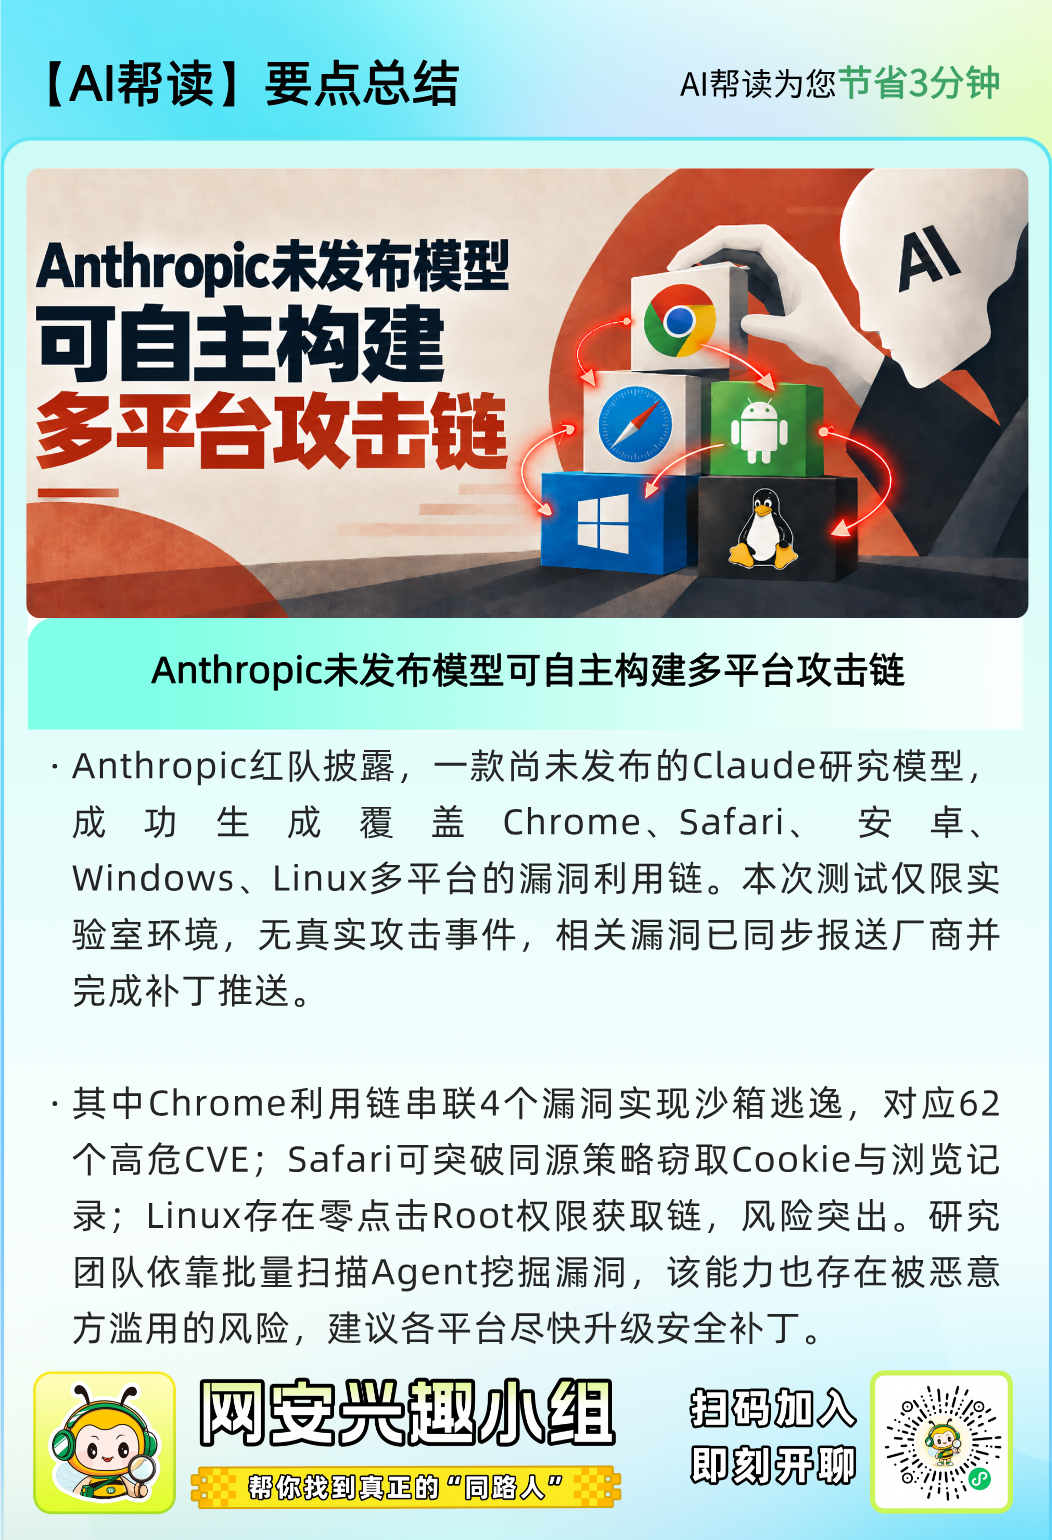
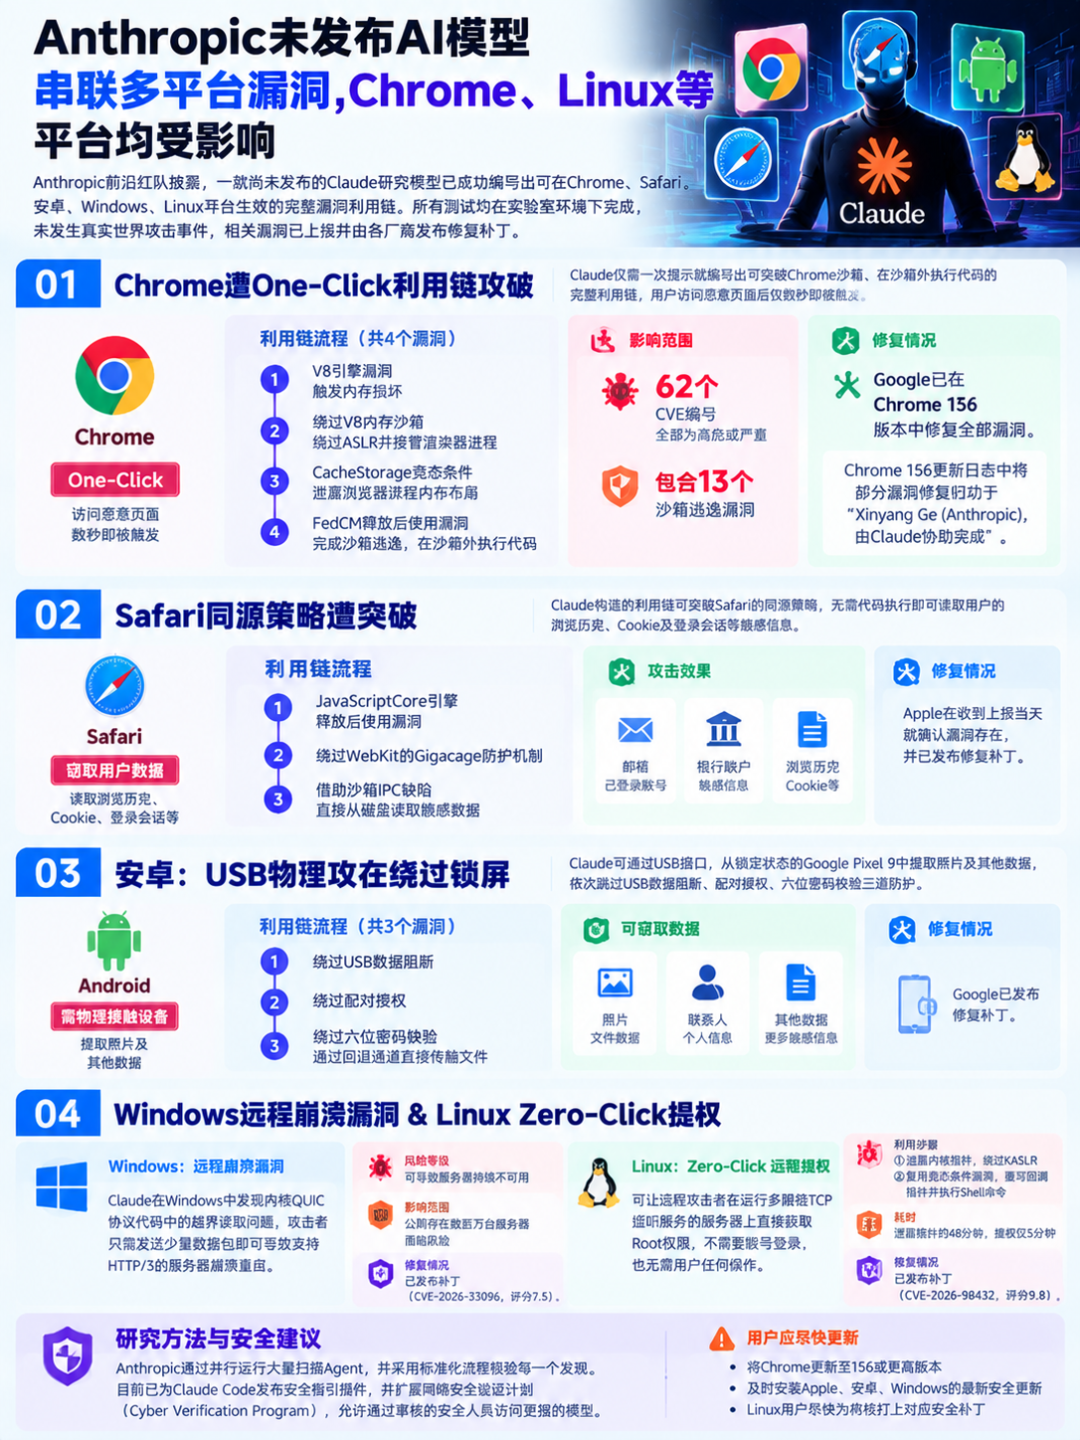
Anthropic前沿红队透露,一款尚未发布的Claude研究模型已成功编写出可在Chrome、Safari、安卓、Windows、Linux平台生效的完整漏洞利用链。
2026年10月27日,Anthropic在研究公告中公布了相关细节。所有测试均在实验室环境下完成,未发生真实世界攻击事件。Anthropic已第一时间将所有漏洞上报给对应厂商,目前各厂商均已发布修复补丁。
Part01
Chrome遭One-Click利用链攻破
Chrome相关漏洞的利用链细节披露最为完整。研究人员输入首轮提示后,Claude就编写出可突破浏览器沙箱、在沙箱外执行代码的利用链。测试过程中,macOS设备上默认安装的Chrome加载恶意页面仅数秒,就被触发启动计算器应用。
整条利用链共组合利用了四个漏洞。第一个漏洞位于Chrome的JavaScript引擎V8中,可触发内存损坏。第二个漏洞可突破V8的内存沙箱,绕过ASLR防护后接管渲染器进程。第三个漏洞存在于CacheStorage模块的竞态条件中,可泄露权限更高的浏览器进程内存布局。最后一个漏洞是Chrome登录组件FedCM中的释放后使用漏洞,可完成最终的沙箱逃逸。
Anthropic表示,Google共为这批漏洞分配了62个CVE编号,所有漏洞评级均为高危或严重,其中包含13个沙箱逃逸漏洞。Google已在Chrome 156版本中修复全部漏洞。Google 10月20日发布的Chrome 156版本更新日志中,将多个漏洞的修复归功于”Xinyang Ge(Anthropic),由Claude协助完成”,但并未提及全部62个漏洞的相关贡献。
Part02
Safari同源策略遭突破
Claude针对Safari构造的利用链可突破同源策略,这一机制原本的作用是阻止不同网站之间互相读取数据。
整条利用链的入口是JavaScriptCore引擎中的一个释放后使用漏洞。利用该漏洞突破初始防线后,攻击链可绕过WebKit的Gigacage防护机制。随后它会借助沙箱IPC机制的缺陷,直接从磁盘读取用户的浏览历史、Cookie及登录会话信息。
Anthropic指出,这条利用链全程不需要实现代码执行。用户只要访问恶意页面,攻击者就能读取其已登录的邮箱、银行账户等敏感信息。Apple在收到上报当天就确认了漏洞存在,并已发布修复补丁。
安卓场景下的利用需要物理接触设备。Claude可通过USB接口从锁定状态的Google Pixel 9中提取照片及其他数据。
该攻击链组合了三个漏洞,可依次跳过USB数据阻断、配对授权、六位密码校验三道防护。随后攻击路径会通过一个回退通道,绕过硬编码阻断逻辑直接传输原始文件字节。Anthropic表示Google已修复该漏洞。此前我们曾报道过通过驾驶模式绕过安卓锁屏的漏洞,这类防护缺口的出现频率远高于公众认知。
Part03
Windows存在远程崩溃漏洞
Claude还在Windows中发现了一个远程崩溃漏洞。Anthropic描述该漏洞为内核QUIC协议代码中的越界读取问题。Claude通过Ghidra对Windows二进制文件做逆向工程,最终定位到该漏洞。
攻击者只要发送少量数据包,就可导致支持HTTP/3的服务器崩溃重启,重复发送数据包可让服务器持续处于不可用状态。Anthropic评估认为,公网上有数百万台这类服务器面临风险。
但公开记录披露的信息与上述描述存在一定差异。CVE-2026-33096的NVD条目显示,受影响组件是Windows HTTP.sys驱动而非QUIC模块。该漏洞评分为7.5,修复补丁已于2026年4月发布。Rapid7披露的漏洞细节与NVD一致,且NVD条目中未标注漏洞发现者。
Part04
Linux存在Zero-Click利用链
针对Linux的利用链风险最高。Claude编写的漏洞利用程序,可让远程攻击者在运行多路径TCP监听服务的服务器上直接获取Root权限。整个攻击过程不需要账号登录,也不需要用户做任何操作。
攻击分为两个步骤。第一步是泄露内核指针,绕过KASLR防护。第二步是复用同一个竞态条件漏洞,覆写回调指针并执行Shell命令。
如果竞态条件触发失败,只会导致连接握手失败,不会造成机器崩溃,因此攻击者可以反复尝试。测试过程中,泄露内核指针耗时48分钟,后续获取Shell权限仅耗时5分钟。
Anthropic将该漏洞关联到CVE-2026-98432。Tenable的漏洞条目显示,该漏洞评分为9.8,修复内容针对IPv4 TCP协议的释放后使用问题,并未提及多路径TCP相关内容。两者的关联依据仅来自Anthropic发布的公告。
Anthropic表示,之所以能发现如此多漏洞,是因为并行运行了大量扫描Agent,并通过标准化流程核验每一个发现的问题。公司同时建议各团队在代码拉取请求阶段就开展安全扫描,目前已为Claude Code发布了一款安全指引插件。扩展后的网络安全验证计划(Cyber Verification Program)将允许通过审核的安全人员访问其能力最强的模型。
这类能力同样可被攻击者利用,因此加快补丁修复速度很关键。用户应尽快将Chrome更新至156或更高版本,及时安装Apple、安卓、Windows推送的最新安全更新。Linux用户也需尽快为内核打上对应安全补丁。
参考来源:
Claude AI Builds One-Click Chrome and Zero-Click Linux Exploit Chains, Bypasses Android Lock Screen
https://thehackernews.com/2026/10/claude-ai-builds-one-click-chrome-and.html
推荐阅读
电报讨论
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容