

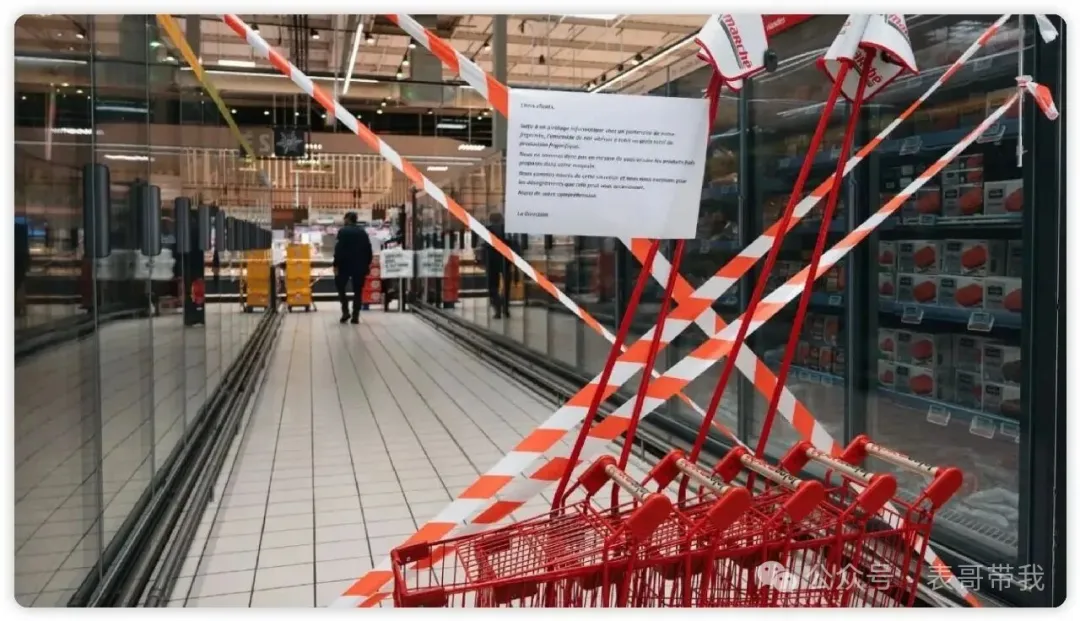
近期国外曝出多起智能IoT设备入侵事件,最出圈的是10月11日夜间,法国数百家超市的联网制冷系统遭到黑客攻击,导致冰箱温度一度接近50摄氏度,部分门店设备甚至因过热起火。
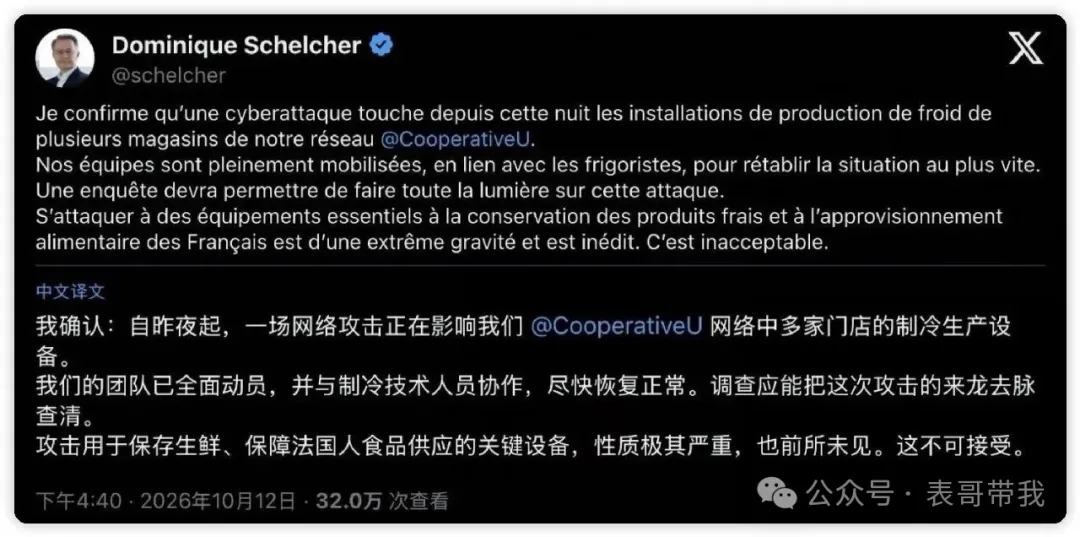
这不是新鲜玩法,早些年安全研究人员就已经演示过智能电饭煲、洗衣机 甚至是联网情趣玩具(跳蛋)的入侵案例。
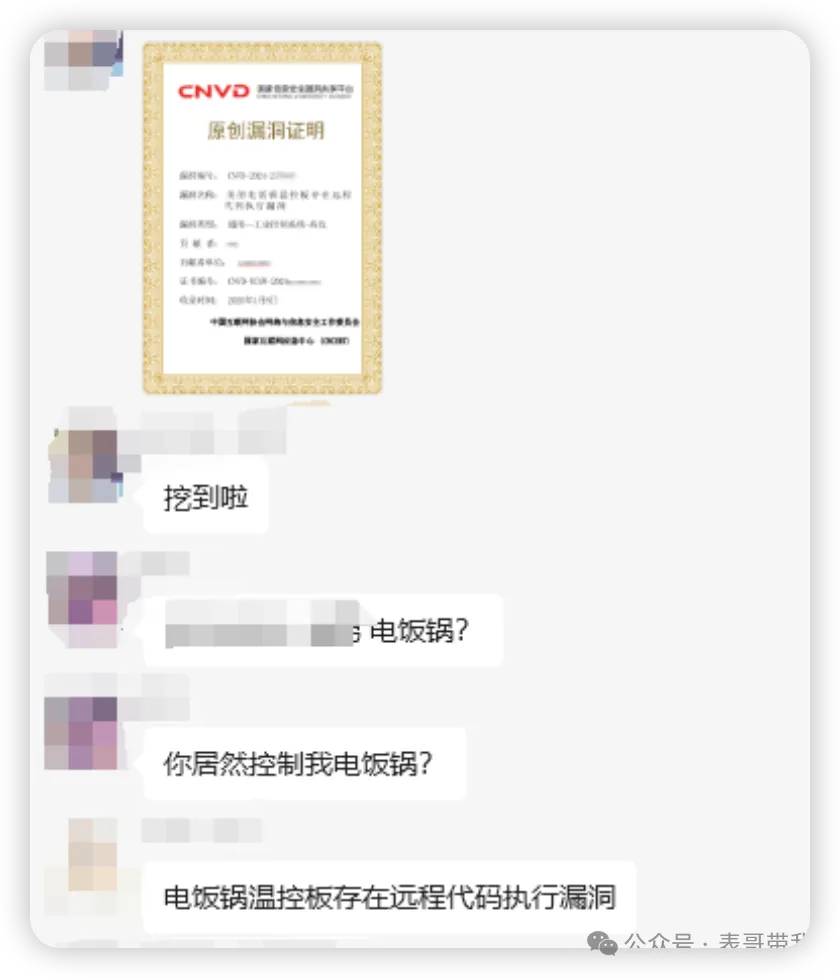
这类设备普遍底子差、几乎没有安全审计,只是之前很少被当成重点攻击目标。很多人买的时候只图 APP 远程控制方便,压根没意识到,这些不起眼的家电,一样能被外网扫到、接管。
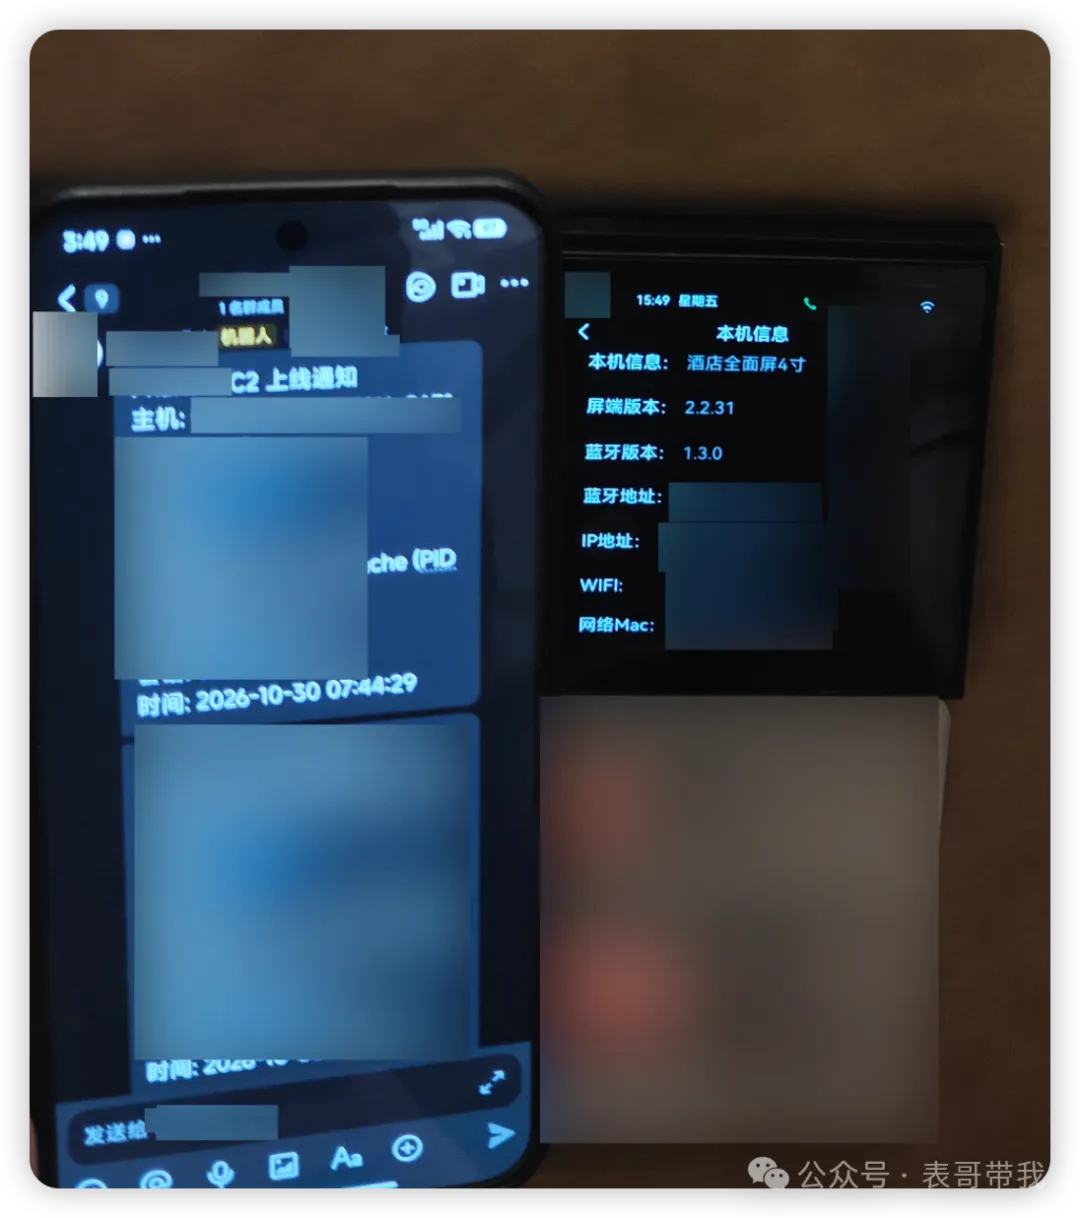
美军基地冰箱中招
同样的案例,8月下旬,多处美军基地遭到网络攻击,至少六家军事基地的军人超市冷链设备在没有断电的情况下自动进入除霜模式,导致生鲜区停业,冷冻食品全部报废。
受害者范围
主要是普通家用智能设备用户,还有使用商用联网制冷机组的商超。风险分两类:一类是单纯破坏,改温度、打乱设备运行;另一类是隐私层面,情趣这类私密设备一旦被拿下,操作记录、使用状态都可能外泄。不像勒索病毒直接要钱,很多IoT攻击是悄无声息拉进僵尸网络做代理、发包,用户很长时间发现不了。
攻击链
攻击者通过端口扫描、fuzz 全网探测IoT设备 → 利用默认密码、未鉴权 MQTT 接口、固件漏洞拿到设备控制权限 → 下发指令篡改运行参数,或者植入驻留程序 → 设备受控执行破坏行为,或是加入僵尸网络横向扫描内网其他设备。
简易检测脚本
# 内网扫描开放MQTT/设备管理端口,排查暴露风险
for i in {1..254}; do
 timeout 1 nc -zv 192.168.1.$i 1883 2>/dev/null && echo "[+] MQTT found: 192.168.1.$i"
 timeout 1 nc -zv 192.168.1.$i 8080 2>/dev/null && echo "[+] Web admin found: 192.168.1.$i"
done
处置方案
-
非必要的智能设备,不要直接映射到公网,尽量只在局域网内使用;
-
设备拿到手第一件事,改掉默认账号密码,不要继续用说明书上的通用口令;
-
定期检查厂商固件更新,白牌小厂 IoT 设备基本不会长期维护,隐私敏感设备尽量避开;
-
路由器单独开访客 Wi-Fi,智能家电全部丢访客网络,和手机、电脑内网隔离;
-
私密类联网情趣设备,优先考虑不带 Wi-Fi、仅蓝牙本地控制的版本,蓝牙也不要长期保持可被发现状态。
对此 你怎么看 在评论区发表你的意见吧
推荐阅读
📰 相关阅读
— 阅读原文请访问微信公众号「表哥带我」 · 原文链接 —
© 版权声明
THE END


暂无评论内容