

本文转载自微信公众号「FreeBuf」
原文标题:Hacktober网络攻击潮集中爆发,波及PHP、Binance、五角大楼等多领域目标
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
2026年10月,网络安全领域集中披露了一批安全事件,波及加密货币交易所、Web服务器、AI工具、软件包、政府档案及连锁超市等多个领域。
Binance对数十亿美元规模的未授权交易展开调查,PHP官方发布紧急修复补丁,被篡改的LiteLLM版本则导致开发者凭证面临泄露风险。
其他涉事主体还包括Railway、OpenCode、Polymarket、Coinbase、Cursor、eMudhra、卡普空。这些事件共同表明,一旦凭证泄露或可信软件分发渠道被利用,原本范围有限的入侵就可能演变为影响面极广的安全事故。
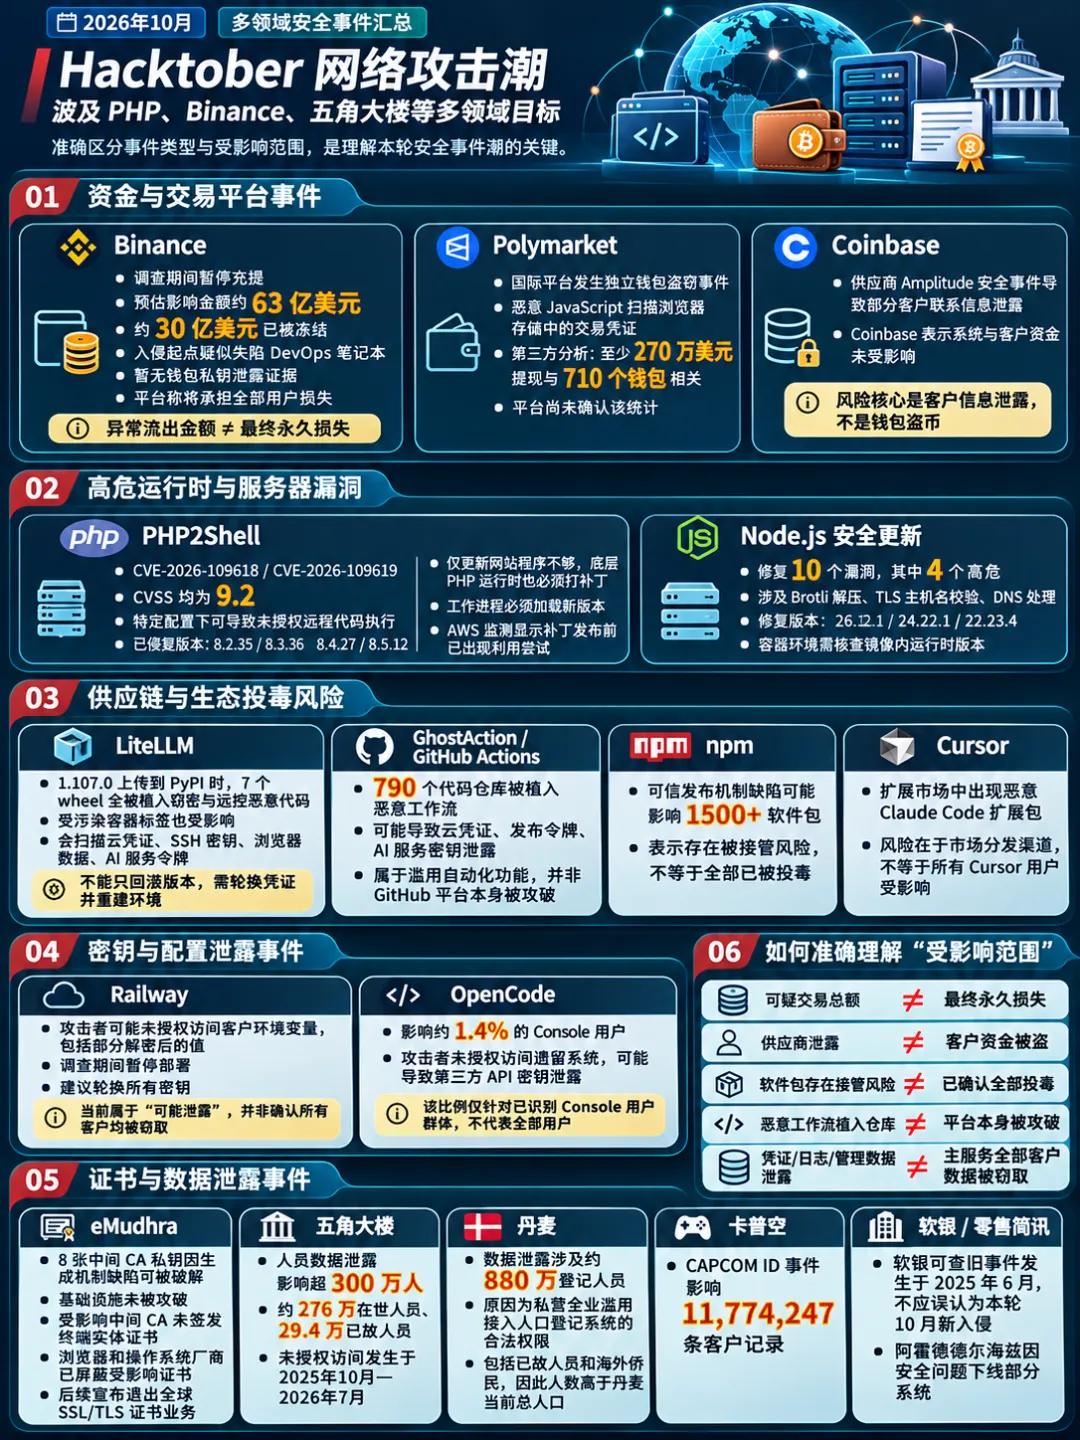
外界用”Hacktober”形容这一时期安全事件的密集程度,但这并不代表所有事件都属于同一场协同攻击行动。本次汇总的事件采用的攻击手法不同、被发现的时间不一,披露的确证程度也存在差异。
部分事件已确认发生数据窃取,部分仅存在数据泄露风险、涉及恶意软件包,或存在可被利用发起攻击的漏洞。明确区分这些事件类型,是理清事件脉络、准确判定实际受影响范围的前提。
本次事件汇总中,Binance的安全事件是金额最高的金融类案例。该平台在安全调查期间暂停了充提业务,据Cybersecurity News更新的Binance入侵事件报告,此次事件预估影响金额达63亿美元,其中约30亿美元已通过区块链合作方冻结。对这些数字的表述需要格外严谨。
与可疑交易相关的总金额,并不等同于最终的永久损失金额,尤其是目前调查人员仍在追踪资金流向、协调冻结操作的阶段。初步调查显示,入侵起点疑似为一名DevOps工程师的失陷笔记本电脑。攻击者可能利用这一入口访问服务容器,发起未授权提现操作。
Binance表示,目前未发现钱包私钥泄露的证据,平台将承担全部用户损失。这意味着此次事件并非单纯的私钥盗窃:即使签名密钥本身处于保护状态,负责交易准备、授权或处理的系统也可能成为攻击目标。
从规模来看,这起事件有望成为有记录以来规模最大的加密货币盗窃事件之一,但要将其定性为已完成的最大规模窃案,必须先确定最终的实际损失金额。目前调查人员仍需逐一厘清未授权流出资金、冻结资产、追回资金的具体数额,最终才能确定无法追回的损失总额。
Part 01
涉资规模达数十亿美元
Polymarket的国际平台遭遇了一起独立安全事件。据Cybersecurity News对Polymarket事件的报道,攻击者植入的恶意JavaScript会扫描浏览器存储中的交易凭证,尝试连接处于活跃状态的交易客户端。
第三方分析显示,至少270万美元的提现操作与710个钱包相关,但Polymarket尚未确认这一数据。从已披露的攻击行为来看,浏览器存储的凭证和活跃会话是本次调查的核心方向。
Coinbase披露的事件则属于另一类数据泄露风险。该平台的数据分析服务商Amplitude发生安全事件,导致部分客户的联系信息泄露。Coinbase表示,自身系统及客户资金均未受影响。
因此不能将这起供应商事件定性为又一起交易所钱包盗币事件,其风险核心是第三方持有的客户信息,而非攻击者已确认获取加密货币账户余额权限。
Part 02
Coinbase 遭供应商牵连
PHP2Shell漏洞引发Web管理员高度关注,该漏洞涉及两个PHP严重漏洞(CVE-2026-109618、CVE-2026-109619),CVSS评分均为9.2。
这两个漏洞属于内存处理缺陷,在存在漏洞的配置下,未授权攻击者可在受影响服务器上执行代码。研究人员已验证攻击路径:攻击者可借助Apache的mod_php模块,在正常应用代码运行前完成攻击。
PHP官方发布的紧急补丁公告列出了已修复版本,包括PHP 8.2.35、8.3.36、8.4.27、8.5.12。此次修复的核心对象是底层运行时,而非网站自身的应用代码。
即使网站使用的内容管理系统已更新到最新版本,如果底层安装的PHP版本存在漏洞,站点依然处于风险中。此外,正在运行的工作进程必须加载修复后的版本,更新才能真正起到防护作用。
漏洞的时间线进一步提升了事件紧迫性,但相关表述必须严谨。AWS监测显示,在漏洞公开披露前就已出现利用尝试。后续报道明确区分了普通扫描、攻击失败案例,以及在另一监测环境中发现的成功入侵证据。
Cybersecurity News的PHP2Shell漏洞利用分析指出,公开渠道出现利用代码、监测到攻击尝试、确认服务器被入侵三者性质完全不同,不能混为一谈。
Part 03
Web 服务器需紧急修复
PHP紧急补丁发布的同时,Node.js也推送了安全更新,进一步增加了负责对外应用和开发基础设施运维团队的工作负担。10月21日的安全汇总公告显示,本次Node.js修复了10个安全漏洞,其中4个为高危级别,涉及Brotli解压内存损坏、TLS主机名校验、DNS处理等模块。
公告列出的修复版本包括Node.js 26.12.1、24.22.1、22.23.4。对于使用容器的组织,需要关注的是部署镜像内部的运行时版本。仅更新开发笔记本或服务器上默认安装的Node.js,不会自动替换独立应用镜像中打包的旧版本运行时。
PHP和Node.js接连发布安全更新,也让运行时资产盘点成为应急响应的重要环节。
Part 04
Node.js 发布安全更新
LiteLLM的供应链攻击事件表明,软件更新也可能成为攻击者的初始入侵入口。据报道,LiteLLM 1.107.0版本被上传至PyPI时,全部7个wheel文件均被植入凭证窃取程序和远控木马。受影响的容器标签进一步扩大了风险范围,不仅限于直接安装该Python包的用户。
植入的恶意代码会扫描云凭证、SSH密钥、浏览器数据和AI服务令牌。Python启动钩子机制大幅提升了该攻击的危险性:恶意代码的执行不需要应用显式导入LiteLLM,只要在被污染的环境中执行常规Python命令,就可能触发恶意载荷。
这意味着风险还会蔓延到构建任务、运维任务等看似与受影响应用无直接关联的场景。
据报道,此次被篡改的版本源于攻击者窃取了GitHub凭证,将工作流重定向到仿冒代码仓库。被窃取的AWS凭证在得手后约4个半小时就被攻击者利用。仅将版本降级无法消除泄露风险,企业需要将受影响环境中可访问的所有凭证均视为已泄露,同时替换被污染的软件,从可信源重新构建环境。
Part 05
LiteLLM 遭供应链投毒
“GitHub Actions被黑”的说法需要更严谨的界定。据Cybersecurity News报道,名为GhostAction的攻击活动在790个代码仓库中植入了恶意工作流,可能导致云凭证、软件发布令牌、AI服务密钥泄露。
针对GhostAction的调查显示,攻击者是滥用了仓库的自动化功能,并无证据表明GitHub的中心平台被攻破。
npm相关的安全披露也涉及不同类型的风险。10月的一份安全公告指出,npm的可信发布机制存在缺陷,可能导致1500多个软件包被攻击者接管。但不能据此认定所有受影响的软件包都已被植入恶意代码,该缺陷仅代表存在攻击可能,与已确认发布恶意版本的性质完全不同。
Cursor方面也证实,其扩展市场中出现了恶意的Claude Code扩展包。这一事件表明,攻击者还可能滥用扩展市场这类可信分发渠道实施攻击。
此次事件的核心是恶意扩展包通过市场分发,并非所有安装Cursor的用户都受影响,也不代表编辑器的整个代码库被攻破。
Part 06
供应链风险凸显
Railway披露,攻击者可能未授权访问了客户的环境变量,包括部分解密后的值。这些环境变量通常存储数据库密码、云服务令牌、镜像仓库凭证、AI服务商密钥等敏感信息。
该平台在调查期间暂停了部署功能,建议客户轮换所有密钥。根据其安全公告,此次事件仅为可能的信息泄露,并非确认所有客户的配置信息都已被窃取。
OpenCode表示,此次入侵影响了1.4%的Console用户,包括部分关联了外部服务商的工作区。攻击者通过未授权访问一套遗留系统,可能导致第三方API密钥泄露。
需要明确的是,1.4%的比例是针对已识别的Console用户群体计算的,并不代表所有使用这款开源编码工具的用户都受影响。
这些事件充分说明密钥存储系统的影响范围至关重要。单个平台失陷,就可能导致可访问其他多家公司服务的凭证泄露。即使后续的密钥滥用事件源于同一起初始入侵,二者在事件性质上仍需明确区分。
Part 07
需及时轮换凭证
10月的开发者平台安全事件报道中,也出现了Fireworks AI、TiDB Cloud、Warp的名字。但本文撰稿时,尚未在Cybersecurity News上找到这三家平台对应的经核实报道。因此不能笼统认定三家平台上所有客户的模型、托管数据库或开发会话都遭到了访问。
这一报道原则适用于本次汇总的所有事件:内部凭证、管理记录或供应商持有的日志泄露,并不自动等同于主服务的全部客户数据集被窃取。如果相关发布方未提供经核实的事件说明,就不应将细节性的指控作为已确认事实写入报道。
Part 08
影响范围待核实
电子认证机构eMudhra披露,其8张中间证书颁发机构(CA)的私钥因密钥生成机制存在缺陷可被破解。据报道,这些私钥的数值范围极小,攻击者几乎可以瞬间完成破解。浏览器和操作系统厂商已陆续采取措施,屏蔽受影响的证书。
目前没有证据表明这是一起针对eMudhra网络的常规入侵事件。该公司表示,自身基础设施未被攻破,受影响的中间CA也从未签发过终端实体证书。
后续eMudhra宣布退出全球SSL/TLS证书业务。相关后续报道强调,可被破解的加密密钥与确认发生网络入侵是两个不同的概念,二者都会引发严重的信任危机,但成因完全不同。
Part 09
浏览器信任链受威胁
五角大楼人员数据泄露事件据报道影响超300万人,其中约276万为在世人员,29.4万为已故人员。攻击者在2025年10月至2026年7月期间,利用一个文件共享漏洞实施了未授权访问。虽然这起事件的披露时间属于本次10月安全事件潮,但入侵行为本身并非始于2026年10月。
丹麦则发生了另一起独立数据泄露事件,涉及约880万登记人员。据Cybersecurity News对丹麦泄露事件的报道,攻击者滥用了一家私营企业接入人口登记系统的合法权限获取数据。
受影响人员包括已故人员和海外侨民,这也是受影响人数超过丹麦当前总人口的原因。明确这些细节,是为了避免误导读者认为880万受影响者均为丹麦当前常住居民。
Part 10
影响范围持续扩大
卡普空在CAPCOM ID事件公告中披露,共有11774247条客户记录受影响。软银也出现在本次安全事件的相关讨论中,但有记录可查的软银第三方数据泄露事件发生在2025年6月,当时影响13.7万用户,不应将这一旧事件重新包装为10月新发生的软银全网入侵事件。
零售行业的相关事件表明,网络攻击不仅会导致数据泄露,还会直接扰乱业务运营。据10月的事件报道,阿霍德德尔海兹在发现安全问题后,已将部分系统下线处置。
另有报道称法国超市的制冷系统遭远程攻击导致运行中断,进一步凸显了网络攻击对运营的影响,但本文撰稿时未在Cybersecurity News上找到可核实的对应报道,因此不做展开。
纵观所有经核实的事件,影响范围是报道中最需要明确的细节。恶意软件包投毒不等于整个代码仓库被攻破,供应商发生泄露不等于所有客户系统都失陷,预估的加密货币流出金额也不等于最终损失数额。
明确这些区分,既能帮助公众更清晰地理解这波10月攻击潮的全貌,也不会弱化事件本身的严重影响。
参考来源:
Hacktober – Cyberattack Wave Hits PHP, Node.js, Binance, LiteLLM, Pentagon, and a Few More
https://cybersecuritynews.com/hacktober-cyberattack-wave/
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容