

《NIKKE:胜利女神》由韩国 Shift Up 开发,腾讯海外发行品牌 Level Infinite 负责全球发行与 PC 启动器运维。
本次事件最早由独立安全研究员在 GitHub 发布技术分析,随后韩媒、海外游戏安全媒体跟进核验,玩家社区日志交叉印证了恶意载荷的存在。
不是盗版客户端问题: 官方原版启动器、官方下载渠道同样会命中 ,污染发生在官方分发 CDN 链路,属于上游供应链污染。
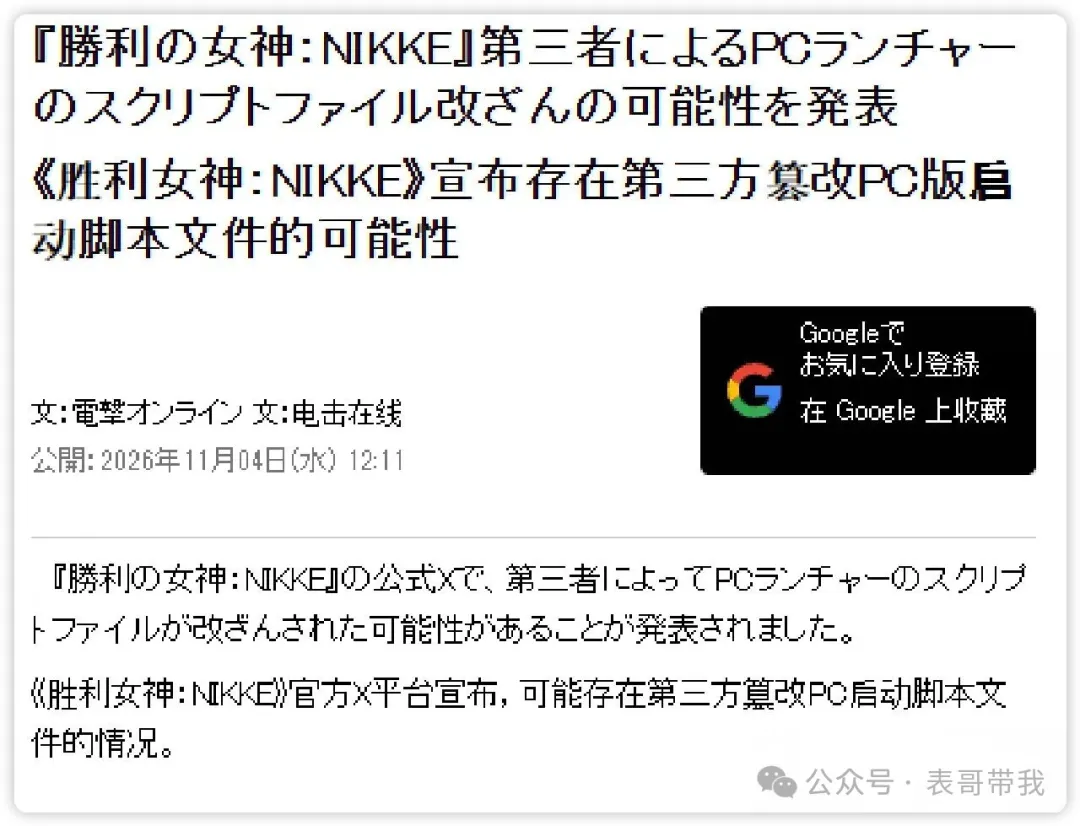
时间梳理:
-
9 月 27 日 :攻击者完成对 Level Infinite CDN 上 4 个 JS 资源文件的篡改,注入外部加载逻辑;攻击入口关联已过期域名insightjs.org,该域名被攻击者抢注,作为恶意脚本的回调与载荷分发支点。
-
10 月 24 日 :恶意链路稳定生效,自此之后启动 NIKKE PC 启动器的用户,存在被拉取远控载荷的风险;注意:并非每一次启动都会触发,存在概率触发特征,和 CDN 节点缓存、资源加载时序强相关。
-
11 月 1 日–11 月 3 日 :玩家陆续发现启动器日志异常、本地进程不明外联,开始在 NGA、海外论坛提交日志样本;安全研究者完成完整流量与日志溯源。
-
11 月 3 日晚间 :Level Infinite 侧陆续替换 CDN 上被篡改的 4 份 JS 文件,其中一份源站早在 10 月 28 日就完成清理,但 CDN 缓存节点持续分发恶意版本至 11 月 3 日;攻击者 C2 服务在 UTC 18:31 停止响应,攻击链路临时中断。发行方同步推送紧急修复更新,封堵加载入口、清理缓存规则。
-
11 月 4 日 :事件公开扩散,多家海外媒体刊发报道,Shift Up 与 Level Infinite 对外确认启动脚本存在第三方篡改风险,提示用户自查。
自查路径
核查依赖启动器自带 debug 日志,路径:
NIKKE安装目录/Launcher/intl_service/debug.log
检索关键词: k2f_chan registered 、 adopted 、 agent started as ,三条连续日志出现,代表本次启动成功加载恶意代理; 配套日志路径:
Launcher/log/tinyget/
检索 insight.bundle ,命中则代表启动器拉取了恶意 bundle 资源。
玩家启动PC端时,被篡改的脚本会从外部服务器下载并执行恶意程序,该程序具备远程控制、命令执行、屏幕截图、浏览器数据获取及文件读取等能力,潜在的窃取目标包括SSH密钥、Git凭证、各类API令牌、浏览器保存的账号密码,以及加密货币钱包数据。
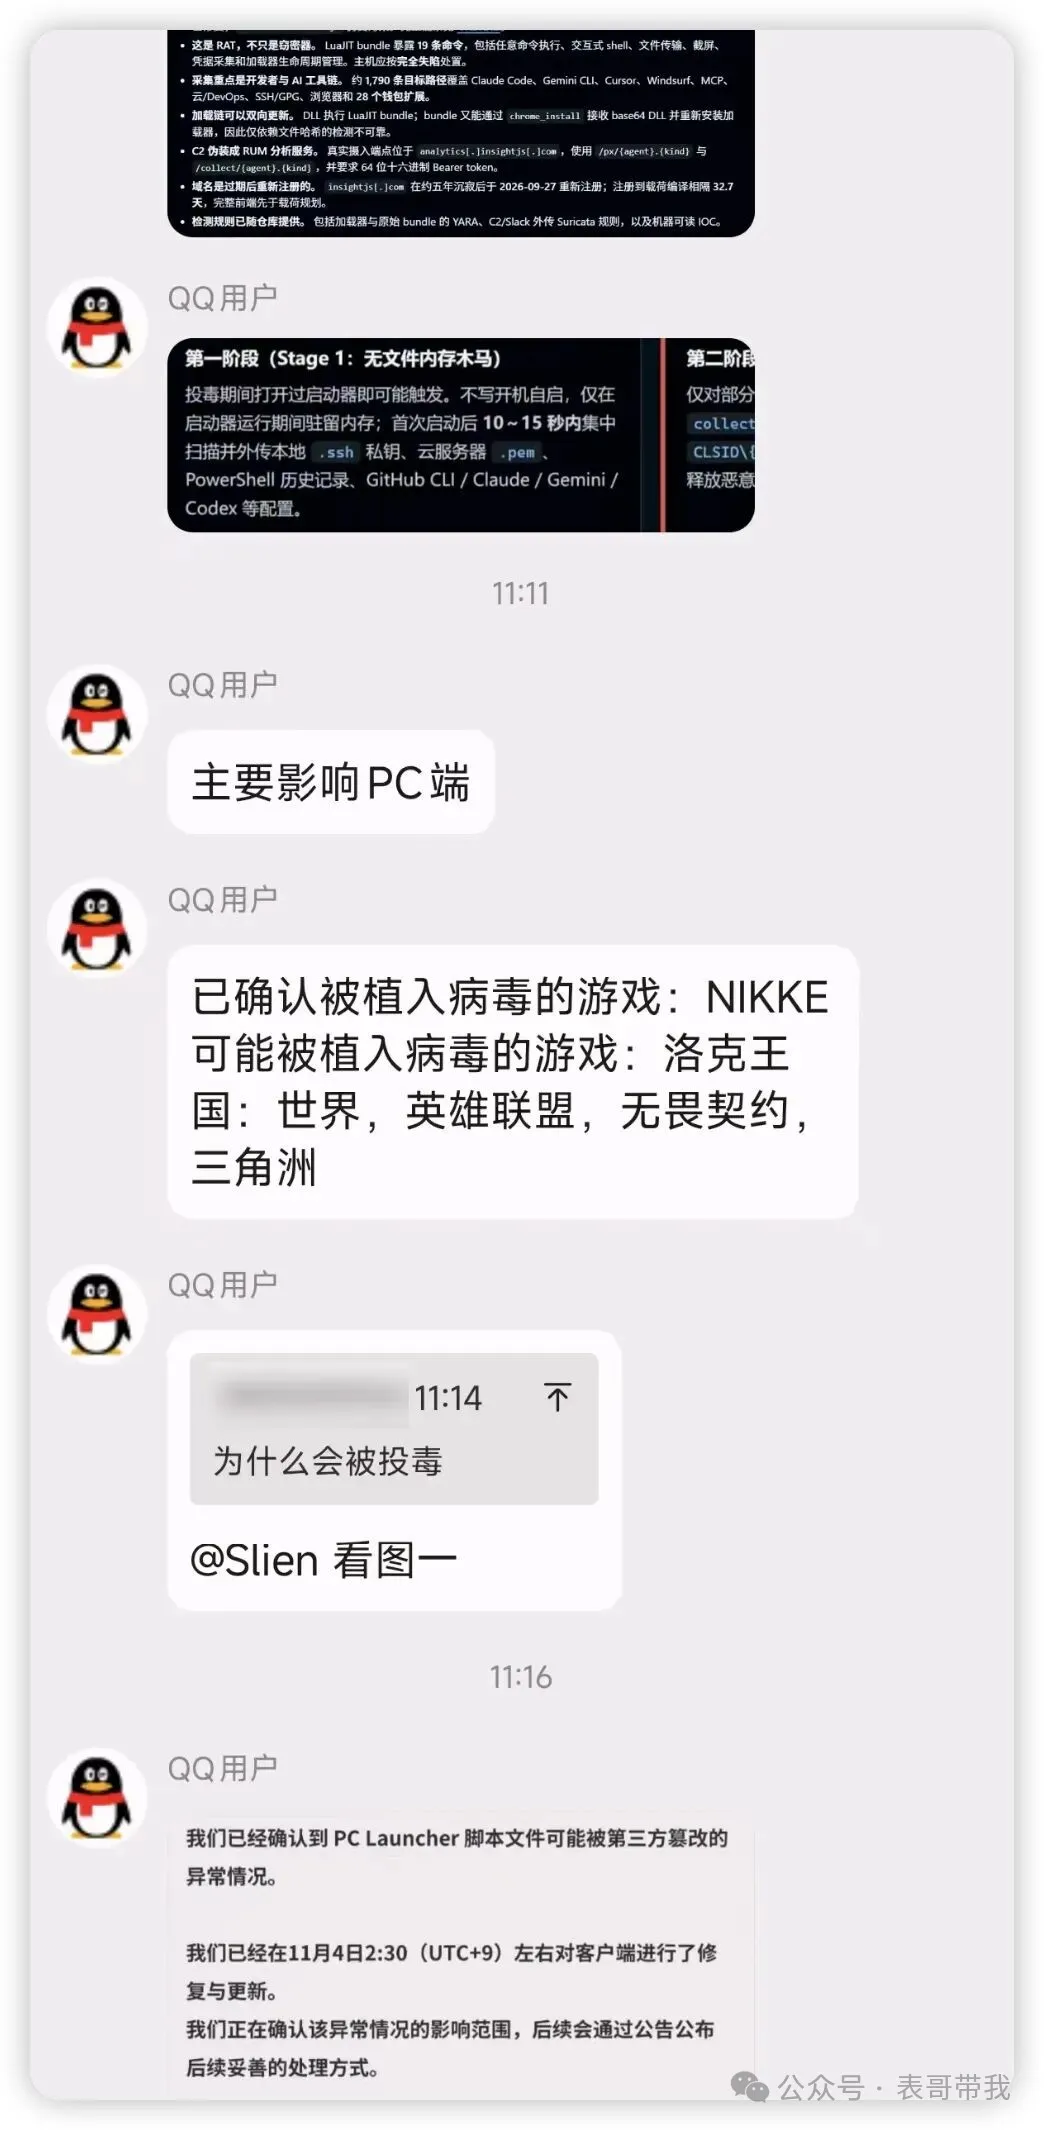
另据外媒报道及小道消息,玩家社区已经在讨论 《PUBG Mobile》《三角洲行动》《王者荣耀国际服》《暗区突围》《黎明觉醒》 等游戏是否同样存在风险。
免责声明 :本文基于公开 GitHub 技术分析、海外媒体报道、玩家日志样本整理,恶意载荷的完整行为以沙箱全动态分析为准。
对此 你怎么看 在评论区发表你的意见吧
其他推荐阅读
📰 相关阅读
— 阅读原文请访问微信公众号「表哥带我」 · 原文链接 —


暂无评论内容