

带着AI回到三年前当黑客,能乱杀吗?
答案是:不用回去。现在就能。
ChainReactors,公众号:链式反应.ai 过于先进 不便展示 | CYBER 博主试用正式开放申请
AI黑客这四个字这两年听得太多,从模型写出个一键exp,到号称全自动挖漏洞的产品,我大都当噪音处理。刚好这次拿到CYBER的体验资格,机器闲着也是闲着,就自己上手跑了几轮,想看看这个平台到底是个什么成色。
一、CYBER是个什么平台
链式反应是杭州的公司,团队是从开源红队社区里出来的,gogo、spray这些工具在圈子里用的人不少。他们之前做的衍迹在腾讯云的tsecbench榜单上长期挂着榜首,举行的黑客松也是全场唯一的AK。这次CYBER是把那套底层能力做成了产品,十月份上线的SaaS版。
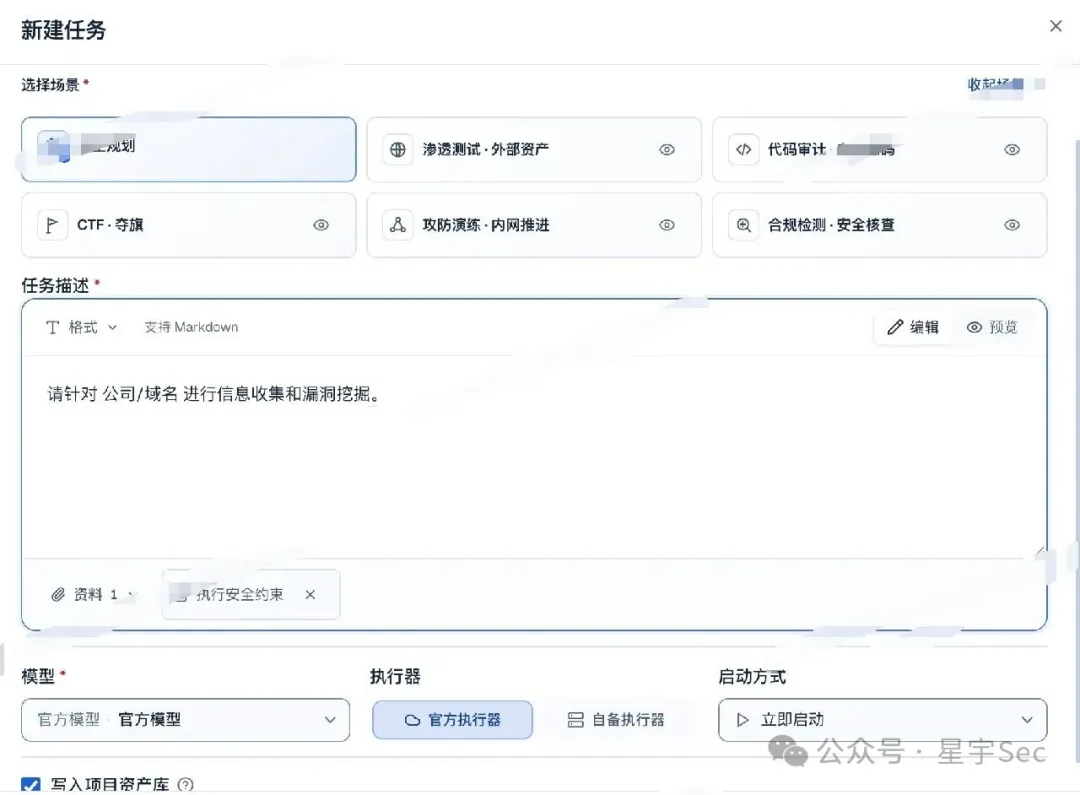
CYBER的产品形态简单来说就是“一个不用跟你聊天的自动渗透平台”。整个界面里没有chatbot,也没有那种你一句我一句的对话窗口,只有一个输入框,你把这次想达成什么写进去,剩下的交给它。官方管这叫许愿式攻击,其实也没毛病
上手过程很简单。新建任务,选一个场景模板,外部资产渗透、代码审计、CTF夺旗、内网推进、合规检测这几类都有,另有完全自主规划的模式。把目标写清楚,勾上授权确认框,任务就开跑了,然后你就可以美滋滋的上床睡觉了
二、跟ARTEX放在一起比,差别在哪
ARTEX是今年7月份开源的那套自主渗透框架,Go后端配Next.js前端,planner带一票worker,双图架构,也拿过百度攻防赛的冠军,风头很劲。他具体的威力就不多说了,懂得都懂
上手成本上,ARTEX要自己拉代码、自己配模型、自己把PostgreSQL和运行环境备齐,走完一遍小半天过去了;就算走docker安装的优话也有一定的上手成本。CYBER是SaaS,注册完就能建任务。真要测内网资产,平台支持自建runner,一条命令把执行器部署进内网机器,Agent就能在目标网络可达的环境里干活。对甲方来说,这个差别很致命。
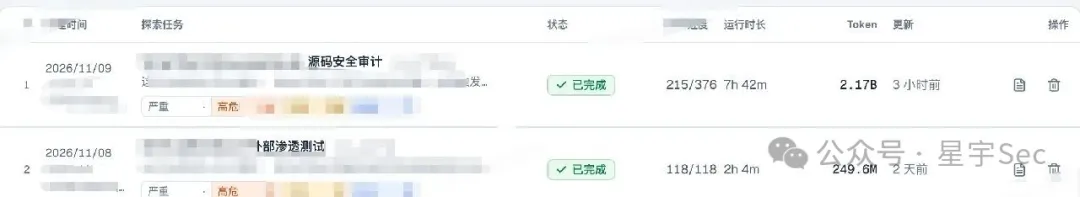
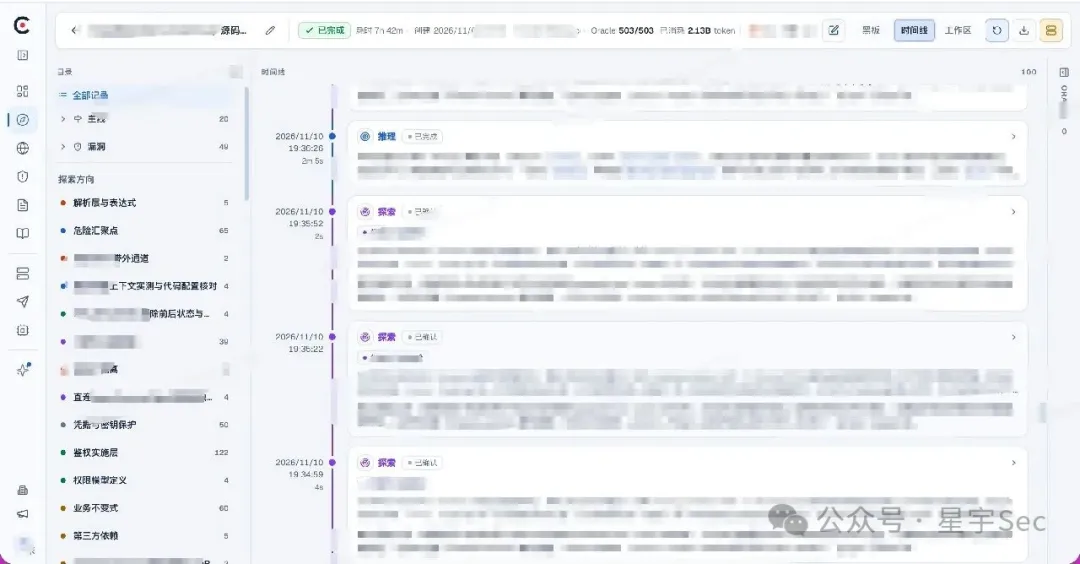
速度上更有意思。我这两个任务的体感是这样的,白盒的任务跑了7小时42分,探索进度376/376,消耗2.13B token;黑盒任务跑了2小时04分,118个方向全部跑满,消耗249.6M token。官方公布过一次同靶场的横向对比,同样的提示词,Claude Code跑了42分钟挖出12个严重和高危,Codex跑了82分钟挖出17个,CYBER跑了3个半小时挖出27个。跑得更久,挖得更深,因为它本来就不是在做扫一遍这种活儿,而是在做长链路的路径搜索。
产物形态上,ARTEX给的是控制台加一堆过程日志,交付物是一份markdown格式的报告。CYBER这边时间线、黑板、工作区三个视图是标配,黑板上每一条事实、每一条意图都能点开看到证据链,工作区里连原始命令输出和网络流量都留着。说简单点,就是CYBER平台的页面、内容、生成物更正规一些,毕竟是正式的平台。就算直接拿去做正式交付也基本是能hold住的
架构层面的差别更本质一些。ARTEX是双图加人在环路审批,思路偏给AI划一个圈。CYBER走的是黑板蜂群路线,多个Worker共享同一块黑板并行探索,用意图到事实的推理链驱动路径,Oracle负责根据进展动态改计划。据官方说法,这套基于黑板的蜂群架构拿了发明专利,现在也成了自动化渗透赛道上大家默认的共识范式
安全边界这块我特意看了一眼。CYBER有个护栏模型,会审查每个Agent的每一步动作,越出授权的动作在执行前就被拦掉。官方重放了内测期间62万多条工具执行记录,其中自动放行74.92%,送审24.93%,拒绝984条。我们或者说企业,做测试的时候最怕的其实是AI把生产环境打挂,这个问题在CYBER上是得到了很好的解决的,不然我也不敢直接把edu生产环境交给他。
三、两个任务的收获
第一个来自我们团队最近刚在某高校部署的一套系统,域名就挂在edu.cn下
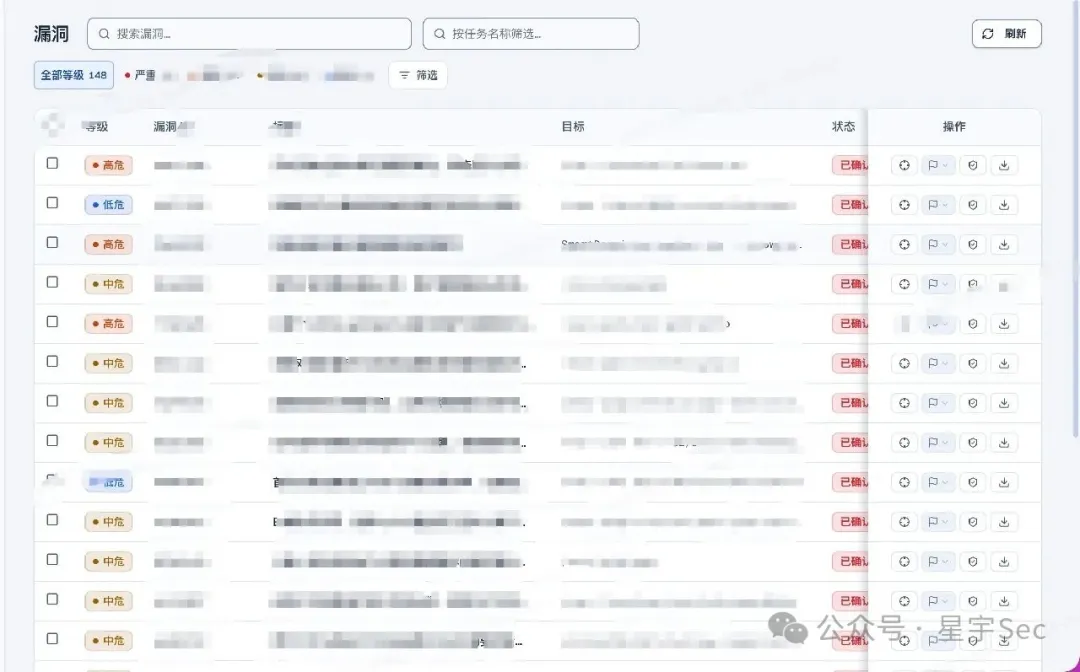
黑盒那轮测的就是这个系统的对外站点,两个多小时,118个方向全跑完,直接有一条实锤sql注入。这个sql注入还有些麻烦,本来我自己拿sqlmap跑了三遍没跑出来,以为是误报,但是仔细一看CYBER上显示的这些内容不像是误报,于是又按照步骤一点点的重新复现,最后也是直接实锤了
白盒那边是把代码整个丢进去审。跑了一晚上,最终结果落定十几条发现,其中就有4条高危。里面有一条权限配置漏写了通配符,低权限账号能直接读到超管密码。每一条都写了触发条件、影响路径、修复方案,甚至连修完之后怎么验收都有写。
第二个收获是美国的一个知名网站,因为正好最近在打国外的SRC
用CYBER跑的一个目标,最后出来四个严重级别的漏洞,一键exp甚至都给我了,这里就不详细说了。按SRC那边的规则,等对方修复并且过了保密期我再发文章
这里有个细节是我这次才注意到的。CYBER的报告会把已验证和代码推断明确分开,那几个严重漏洞每一条都挂着完整的请求响应证据,是跑出来而不是推出来的。报告末尾还专门写明哪几条结论没有拿到运行环境复现,只是代码层面的推断。这种自己给自己标注可信度的做法,在安全交付里太重要了,一个不敢说自己哪儿没做实的报告,谁也不敢直接交给客户
四、一点想法
干这行这些年,痛点从来不是工具不够强,而是人力极其有限。一次像样的红蓝对抗,找一支像样的队伍,几十万的钱,几周时间,一年做一两次都算勤快。企业不是不想测,是真的测不起,于是大量系统上线好几年连一次像样的攻击都没挨过。
CYBER这类东西的价值,我觉得不在于AI能不能替代渗透工程师。短期内替代不了,业务逻辑层面的挖掘和利用链构造,还得靠人。但它把渗透测试里最耗人力的那部分,也就是铺开攻击面、跑常规探测、验证可利用性、把证据整理成能交付的文档,变成了可以规模化、可以计价的商品。攻击面从一年测两次变成每天都能测一遍,这个量变本身比任何单点能力都值钱
他们自己的野心也不止于此。CSTX这套赛博空间镜像的引擎,目标是把平台做成企业安全的基础设施,而不只是个自动化测试工具。这个想法要是真能跑通一遍,安全建设的成本结构会被整个改写
我最想说的是另外一点。过去两年攻防两端都在用AI,防守方用AI写规则、写策略、写告警,攻击方用AI批量试密码、批量扫漏洞,两边都在提速,可防守方提速的方式大多还是用工具去回应工具。CYBER让我看到另一种可能,防守方也能养自己的攻击集群,用对方的频率、对方的路径、对方的耐心去打自己一遍,在真实入侵发生之前,先把自己打穿一次。
进攻在过去、现在、未来都是最好的防御,这句话被讲了几十年,现在终于有了能落地的产品形态。
攻于先攻,防于未防
📰 相关阅读
— 阅读原文请访问微信公众号「星宇Sec」 · 原文链接 —


暂无评论内容