

2 0 26年 11月09日 – 2 0 26 年11月15日
本 周 漏 洞 态 势 研 判 情 况
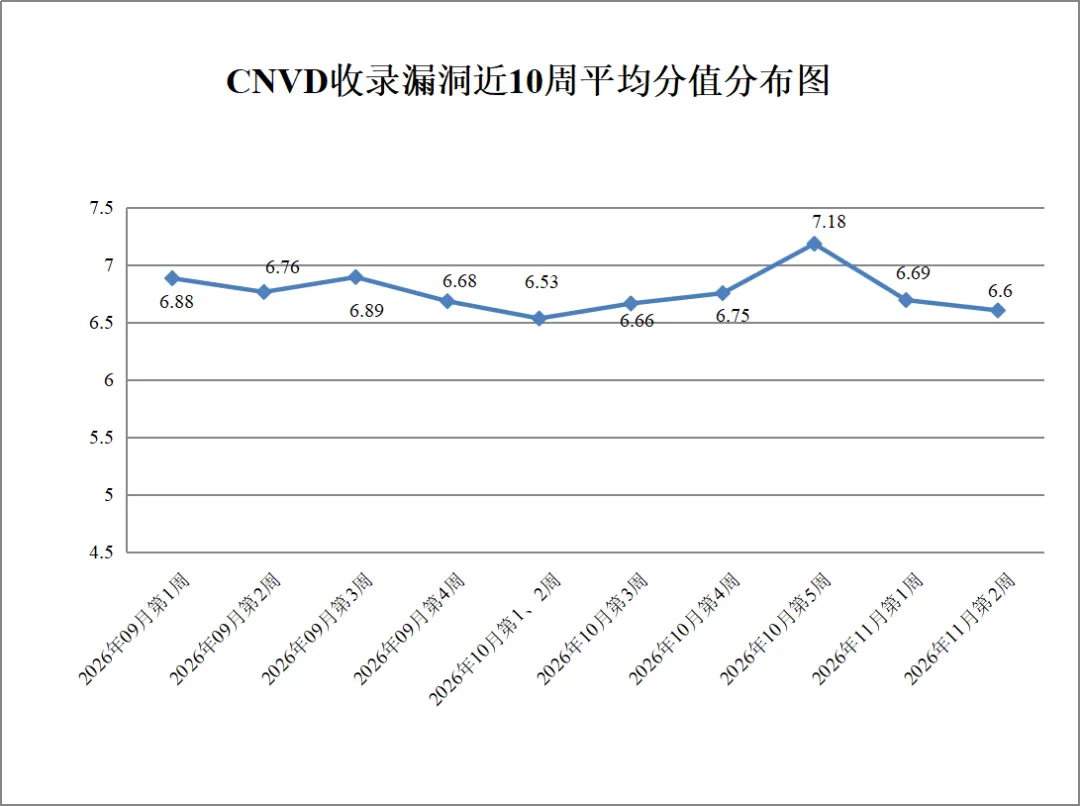
图 1 C N V D 收 录 漏 洞 近 1 0 周 平 均 分 值 分 布 图
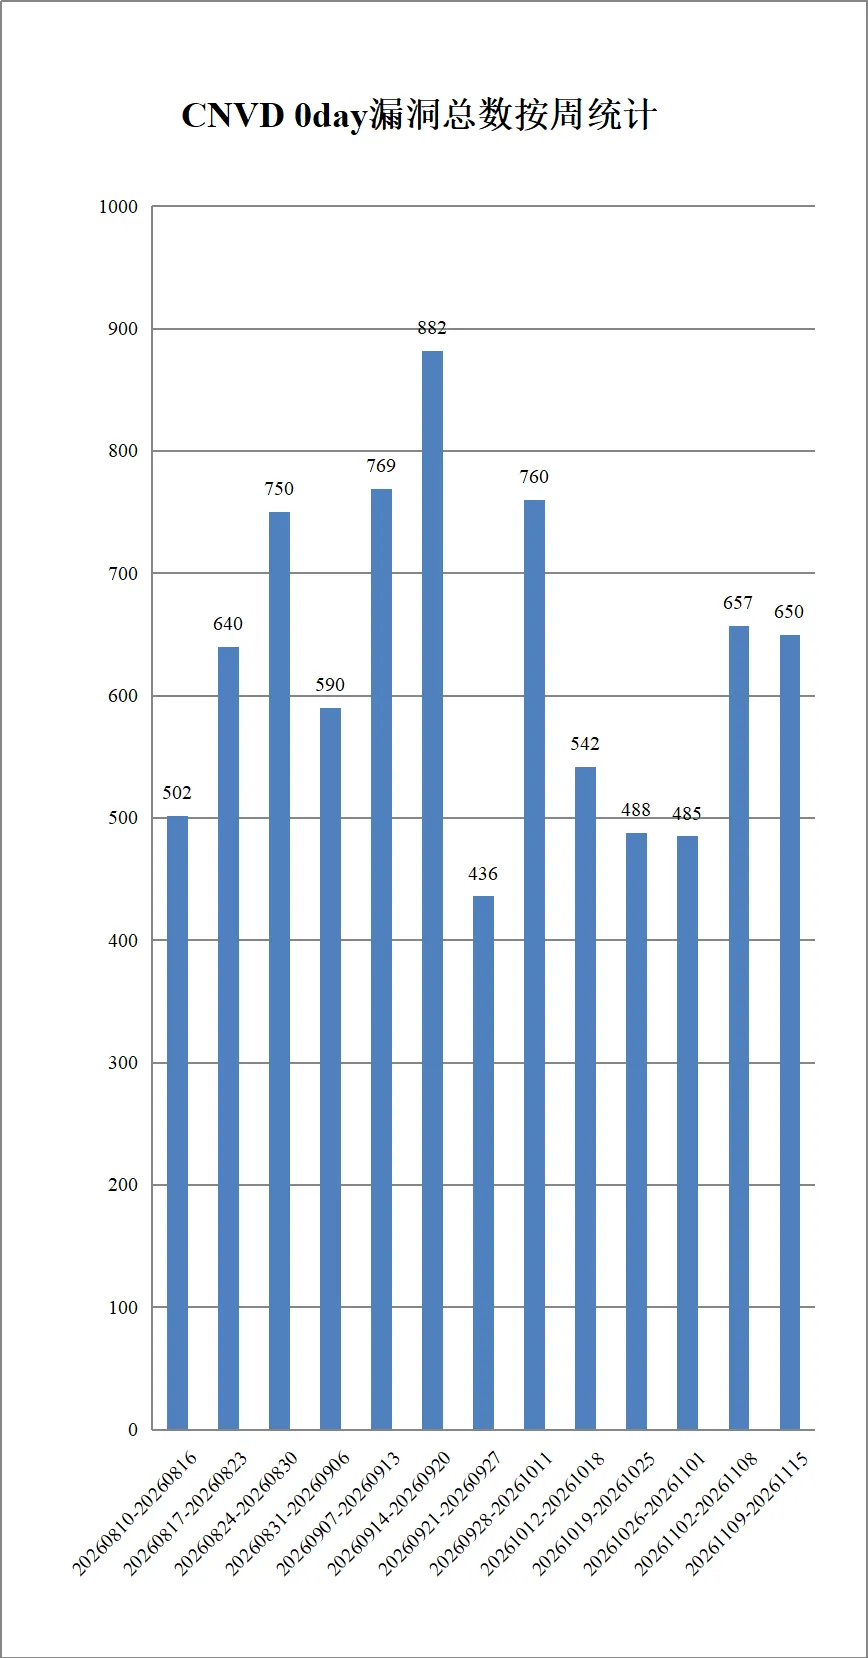
图 2 C N V D 0 d a y 漏 洞 总 数 按 周 统 计
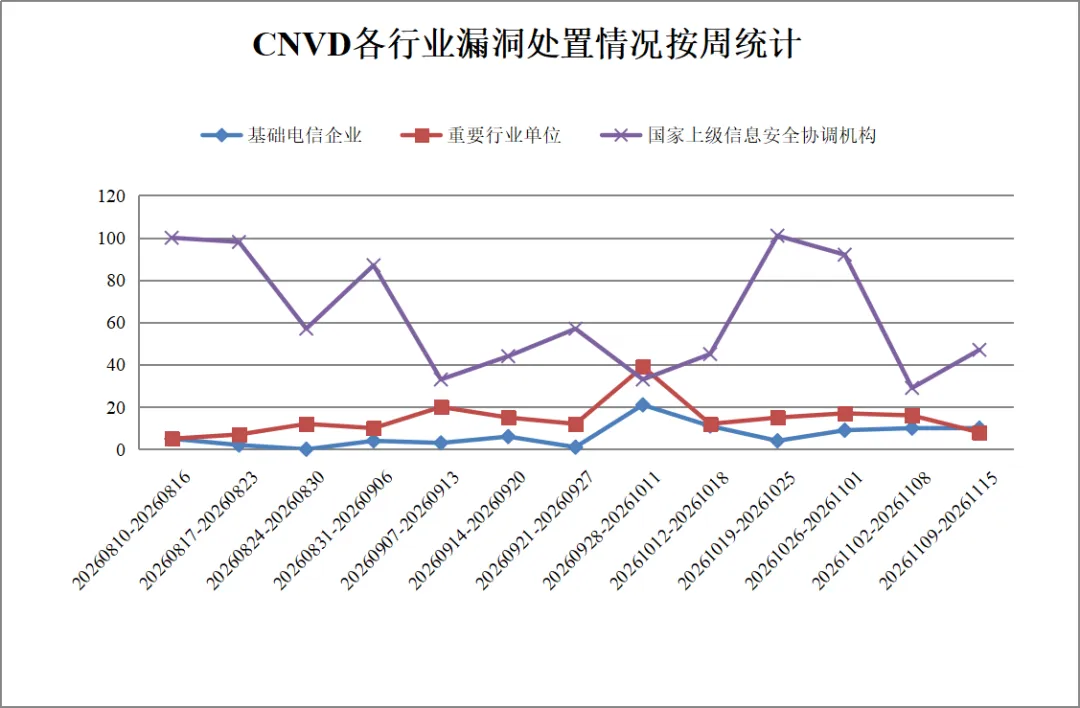
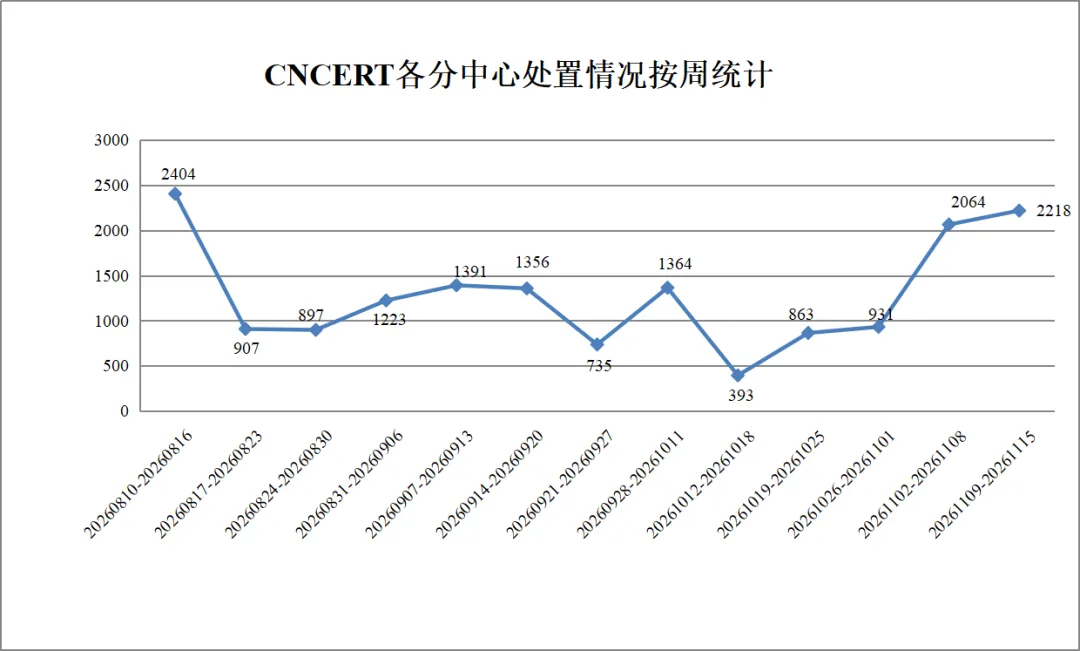
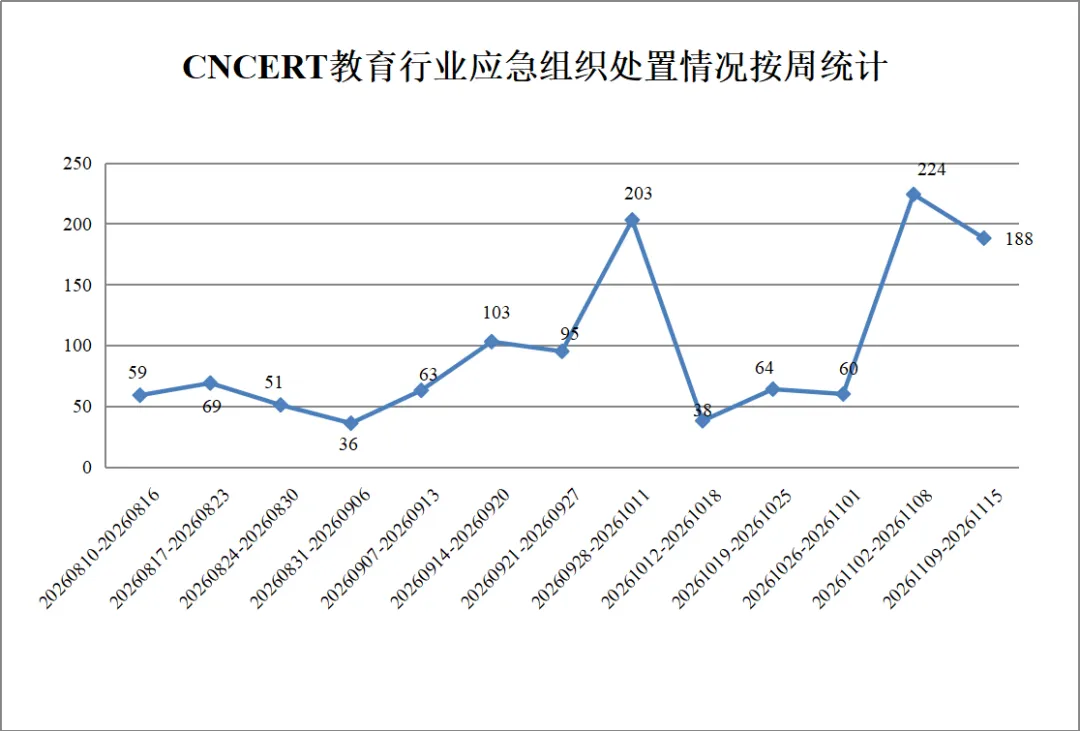
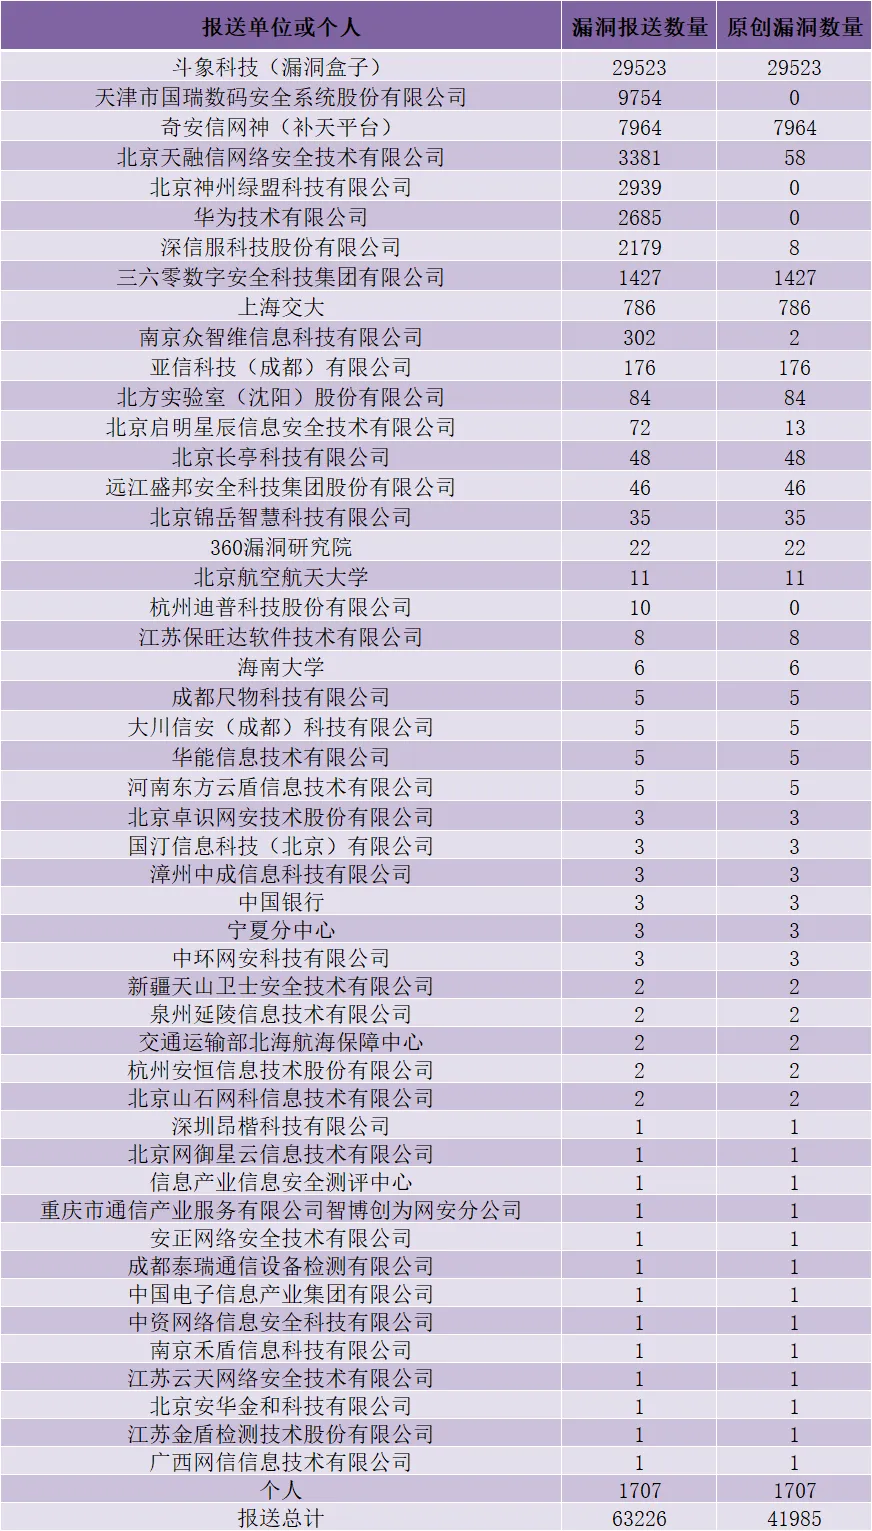
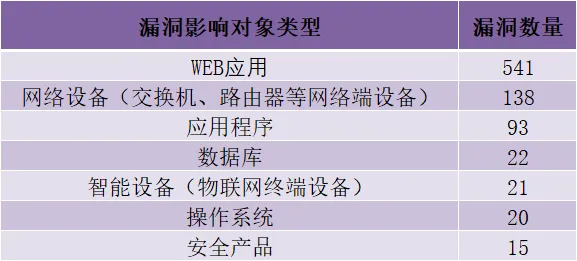
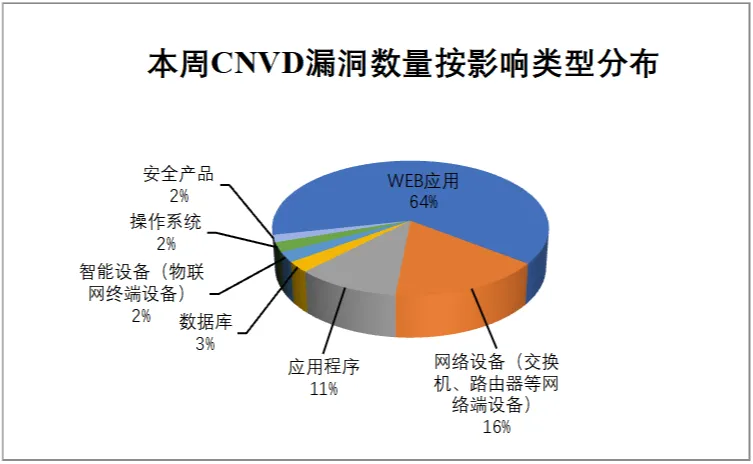
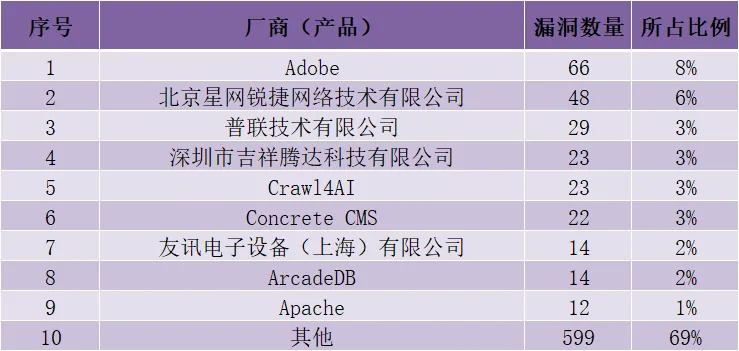
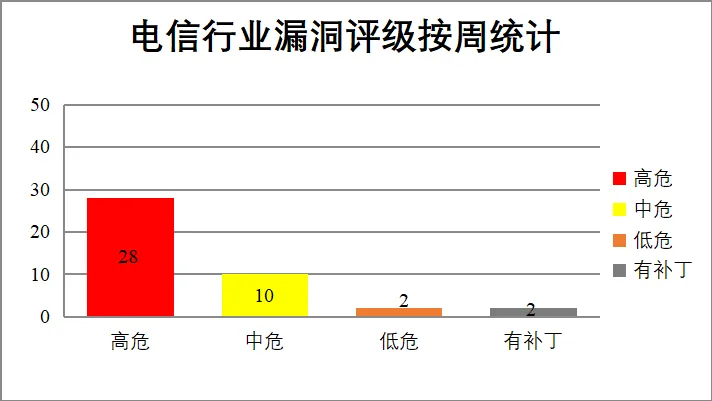
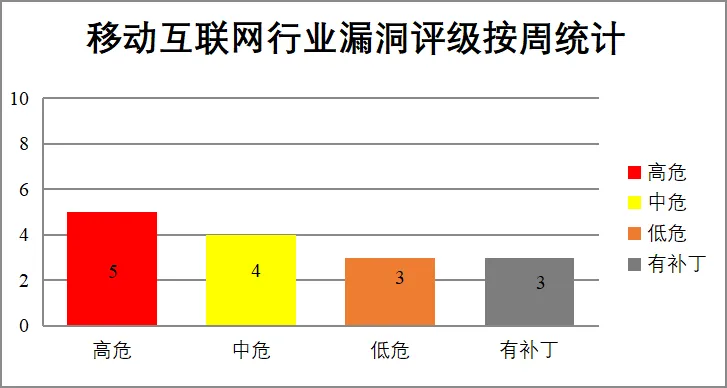
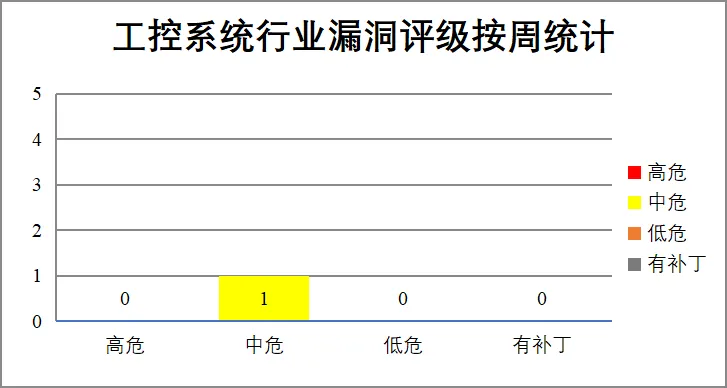
本 周 , C N V D 整 理 和 发 布 以 下 重 要 安 全 漏 洞 信 息 。
1、Google产品安全漏洞
Chrome是一款由Google开发的跨平台网页浏览器,其渲染进程运行在沙箱隔离环境中。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过特制HTML页面在沙箱内执行任意代码等。
CNVD收录的相关漏洞包括:Google Chrome输入验证不当漏洞(CNVD-2026-44666、CNVD-2026-44669、CNVD-2026-44668、CNVD-2026-44671、CNVD-2026-44670、CNVD-2026-44672、CNVD-2026-44673)、Google Chrome XML释放重用远程代码执行漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44666
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44669
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44668
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44671
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44670
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44672
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44673
https://www.cnvd.org.cn/flaw/show/CNVD-2026-46074
2、Oracle产品安全漏洞
Oracle Access Manager是Oracle公司出品的单点登录(SSO)和访问管理软件。Oracle Business Intelligence Enterprise Edition是甲骨文公司推出的企业级商业智能平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未授权访问关键数据或全部数据、更新、插入或删除部分数据,以及导致部分拒绝服务等。
CNVD收录的相关漏洞包括:Oracle Access Manager访问控制不当漏洞(CNVD-2026-44685、CNVD-2026-44687)、Oracle Access Manager身份验证不当漏洞(CNVD-2026-44686、CNVD-2026-44688)、Oracle Business Intelligence Enterprise Edition信息泄露漏洞、Oracle Business Intelligence Enterprise Edition身份验证不当漏洞、Oracle Business Intelligence Enterprise Edition访问控制不当漏洞(CNVD-2026-44695、CNVD-2026-44694)。除“Oracle Business Intelligence Enterprise Edition信息泄露漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44685
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44687
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44686
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44689
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44688
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44692
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44695
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44694
3、DELL产品安全漏洞
Dell OpenManage Enterprise是戴尔推出的一款一对多系统管理控制台软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在相邻网络访问条件下以低权限执行代码,或窃取会话,或进行脚本注入等。
CNVD收录的相关漏洞包括:Dell OpenManage Enterprise输入验证不当漏洞、Dell OpenManage Enterprise身份验证绕过漏洞、Dell OpenManage Enterprise输入验证错误漏洞、Dell OpenManage Enterprise操作系统命令注入漏洞(CNVD-2026-44679、CNVD-2026-44677)、Dell OpenManage Enterprise命令注入漏洞、Dell OpenManage Enterprise凭据保护不足漏洞、Dell OpenManage Enterprise SQL注入漏洞。除“Dell OpenManage Enterprise身份验证绕过漏洞、Dell OpenManage Enterprise凭据保护不足漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44674
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44676
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44675
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44679
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44677
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44680
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44682
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44681
4、Apache产品安全漏洞
Apache OFBiz是Apache软件基金会旗下的一个顶级开源项目,本质上是一套基于Java的企业资源规划(ERP)系统,也常被用作电子商务平台。Apache HTTP Server是Apache软件基金会开发的开源Web服务器,是全球部署最广泛的HTTP服务端之一。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞执行任意操作系统命令,或在multipart上传构造的widget XML并利用匿名JSON请求覆盖manager登录路由使用的mainDecoratorLocation参数,导致OFBiz加载特制XML并执行未沙箱化的Groovy表达式,从而在服务器上执行任意代码,或以OFBiz进程用户身份执行任意命令等。
CNVD收录的相关漏洞包括:Apache OFBiz代码注入漏洞(CNVD-2026-44657、CNVD-2026-44656)、Apache OFBiz授权不当漏洞、Apache OFBiz代码注入、Apache OFBiz缺少授权漏洞、Apache OFBiz身份验证绕过漏洞、Apache OFBiz服务器端模板注入漏洞、Apache HTTP Server代码执行漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44657
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44656
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44655
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44659
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44658
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44661
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44660
https://www.cnvd.org.cn/flaw/show/CNVD-2026-45682
5、XiongMai IP Camera XM530堆缓冲区溢出漏洞
本周,XiongMai IP Camera XM530被披露存在堆缓冲区溢出漏洞,该漏洞源于Sofia IPC守护进程的WS-Addressing Action转换函数未能正确验证输入数据的长度大小,攻击者可利用该漏洞导致拒绝服务。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44702
小 结 : 本 周 ,Google产品被披露存在多个漏洞,攻击者可利用漏洞通过特制HTML页面在沙箱内执行任意代码等。此外,Oracle、DELL、Apache等多款产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未授权访问关键数据或全部数据、更新、插入或删除部分数据,以及导致部分拒绝服务,在相邻网络访问条件下以低权限执行代码,窃取会话,进行脚本注入等。另外,XiongMai被披露存在堆缓冲区溢出漏洞,该漏洞源于Sofia IPC守护进程的WS-Addressing Action转换函数未能正确验证输入数据的长度大小,攻击者可利用该漏洞导致拒绝服务。 建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本 周 重 要 漏 洞 攻 击 验 证 情 况
Performance Indicator System是一款协助企业设定、跟踪和评估绩效指标的管理系统。
Performance Indicator System存在SQL注入漏洞,该漏洞源于对文件/opils/staff/edit_credit.php中参数credit的错误操作,攻击者可利用该漏洞导致数据泄露或篡改。
验 证 信 息
参 考 链 接 :
https://www.cnvd.org.cn/flaw/show / CNVD-2026-44700
信 息 提 供 者
北京天融信网络安全技术有限公司
📰 相关阅读
— 阅读原文请访问微信公众号「国家互联网应急中心CNCERT」 · 原文链接 —


暂无评论内容