NGINX2Root全链曝光:一个HTTP/2帧,从访客到宿主机root,全球1/3的网站都在影响范围内
NGINX2Root官方封面
披露时间 2026年11月19日 修复版本 nginx 1.31.9(mainline)、1.30.7(stable),2026年11月18日发布 发现方 Xint(Theori) 核心漏洞 CVE-2026-123007,未认证远程代码执行,nginx worker权限
2026年11月19日,Xint研究团队首次公开了这批漏洞的完整分析,并给这条攻击链取名NGINX2Root。nginx2root.com同日上线,配套的利用演示视频一并放出。
参与披露的是5个nginx CVE加1个Linux内核零日。这5个nginx漏洞彼此独立,任何一个被单独利用,都足以在目标主机上以nginx worker身份执行任意命令;内核侧那个既没有CVE编号也没有补丁的SCTP缺陷,负责把worker权限提升为宿主机的root。
同一次nginx发布还带走了另外5个CVE。那5个与NGINX2Root的研究无关,性质以拒绝服务和校验绕过为主。因为nginx习惯把安全修复攒在同一个版本里发布,这10个CVE的修复日期完全一致,容易被误读成同一个研究产出的10个漏洞。
一、通告摘要
1.1 披露时间线
日期
事件
2026-10-11
Xint研究员在准备ZeroDay Cloud 2026时发现CVE-2026-123007
2026-10-16
通过HackerOne向F5提交漏洞报告
2026-10-20
HackerOne完成验证
2026-10-27
报告交付F5的nginx开发团队
2026-11-09
nginx团队请求补丁验证
2026-11-10
Xint完成补丁验证
2026-11-18
nginx发布1.31.9与1.30.7,同日CVE编号公开
2026-11-19
Xint公开完整分析,命名NGINX2Root,nginx2root.com上线
从10月11日发现到11月19日公开,历时39天。
1.2 基本信息
项目
内容
漏洞名称
NGINX2Root
首次公开
2026年11月19日(补丁已于11月18日发布)
发现方
Xint(隶属于Theori),研究员Soomin Shin、Joohyun Park、Tim Becker、Yves Bieri
核心漏洞
CVE-2026-123007(HTTP/2流控内存损坏)
CVSS评分
CVE-2026-123007为CVSSv3.1=8.1(High)、CVSSv4.0=9.2(Critical);五个研究漏洞评分一致
漏洞类型
整数溢出、堆缓冲区越界写、释放后使用(UAF)
攻击前提
一个对外可达的TLS/HTTP/2端口,无需认证,无需用户交互
最终影响
nginx worker权限任意命令执行;叠加内核漏洞可达宿主机root并逃逸容器
受影响版本
nginx 1.9.5 – 1.31.8
修复版本
1.31.9+(mainline)、1.30.7+(stable)
在野利用
截至披露日未发现。CVE-2026-123007的缺陷代码自2015年就已存在,无法排除
1.3 十个CVE分成三组,彼此关系完全不同
同一天发布的10个CVE常被混为一谈,实际它们分属三个互不相干的层次。
第一组,NGINX2Root研究的5个nginx漏洞。 CVE-2026-123007、CVE-2026-123634、CVE-2026-123633、CVE-2026-121810、CVE-2026-113425。这5个漏洞之间没有依赖关系,不需要串联,也不存在”A打B”的组合利用。Xint对每一条路径都做了独立的利用演示,任意一条单独成立即可获得nginx worker权限的命令执行。它们的共同点只有两个,一是都来自同一个研究团队,二是在同一次补丁中修掉。F5给这5个漏洞打的CVSS评分完全一致,均为v3.1的8.1与v4.0的9.2。
第二组,Linux内核SCTP零日。 它不属于nginx,没有CVE编号,截至披露日也没有补丁。它的作用是提权,把第一组拿到的worker权限变成宿主机的root。5个nginx漏洞中的任何一个都可以接上它。
第三组,同版本顺带修复的另外5个CVE。 CVE-2026-118899、CVE-2026-120993、CVE-2026-125283、CVE-2026-120967、CVE-2026-123640。这5个不在Xint的研究范围内,评分从v3.1的4.8到7.5不等,影响集中在worker崩溃造成的拒绝服务和客户端证书校验绕过,与代码执行无关。它们出现在同一天,只是因为nginx把安全修复攒在同一个版本里发布。
 第一组 nginx侧RCE,5条路径互不依赖,任一即可获得worker权限命令执行
 ┌──────────────────────────────────────────────────┐
 │ CVE-2026-123007 HTTP/2流控内存损坏 │
 │ CVE-2026-123634 resolver释放后使用 │
 │ CVE-2026-123633 HTTP/2释放后使用 │
 │ CVE-2026-121810 HTTP/3释放后使用 │
 │ CVE-2026-113425 邮件代理释放后使用 │
 └──────┬───────────────────────────────────────────┘
 │ worker权限任意命令执行
 ▼

 第二组 内核侧提权
 ┌──────────────────────────────────────────────────┐
 │ Linux SCTP释放后使用(零日,无CVE编号,无补丁) │
 └──────┬───────────────────────────────────────────┘
 ▼

 宿主机root / 容器逃逸

 第三组 CVE-2026-118899 / 120993 / 125283 / 120967 / 123640
 与NGINX2Root无关,DoS与校验绕过为主,同版本一并修复
1.4 五条攻击路径的触发前提
能不能打上取决于配置,实践中这一点比版本号更要紧。关闭HTTP/2只能挡住其中两条,另外三条需要单独处理。
CVE
受影响的配置
该路径首次出现的版本
关闭HTTP/2能否阻断
CVE-2026-123007
启用HTTP/2
1.9.5
能
CVE-2026-123634
resolver
+带变量的 proxy_pass + mirror ( mirror_request_body off )
1.13.4
不能
CVE-2026-123633
HTTP/2且请求转发到上游
1.19.7
能
CVE-2026-121810
HTTP/3(QUIC)且请求转发到上游
1.25.0
不能
CVE-2026-113425
邮件代理使用 proxy on 与 auth_http
0.5.15
不能
CVE-2026-123634的测试环境用到了 mirror ,但SSI等其他会创建子请求的特性同样可能触达这个缺陷,只关掉 mirror 并不能让服务器变安全。
1.5 版本节奏
2026年10月21日发布的1.31.8,28天后就被1.31.9判定为存在高危漏洞。2026年nginx累计公开了26个带CVE编号的安全公告,加上这次的5个即为31个。「已经升级到最新版本」在nginx上不是一个可以长期安心的状态。
二、处置建议
2.1 升级nginx
nginx -v # 确认当前版本
nginx -V # 确认编译参数,重点看 --with-http_v2_module / --with-http_v3_module
目标版本是mainline的1.31.9或stable的1.30.7。升级后必须完整重启进程, nginx -s reload 不会加载新二进制,只reload等于没有修复。
发行版包可能已经回补补丁而版本号不变,要把完整包版本与对应发行版的安全更新比对,只看 nginx -v 的输出不够。Ubuntu 22.04的nginx包最初是 1.18.0-6ubuntu14 ,到2026年10月26日安全更新已推到 1.18.0-6ubuntu14.22 ,而 nginx -v 输出的仍然是 1.18.0 。
2.2 阻断SCTP模块加载
内核补丁还不存在,不使用SCTP的主机可以在 /etc/modprobe.d/ 下建一个 .conf 文件,写入:
install sctp /bin/ false 这条配置只拦得住通过 modprobe 加载,不会卸载已经加载的模块,也管不了编译进内核的SCTP。
2.3 收敛管理面暴露
nginx侧的RCE只能拿到worker权限,但数据库面板、缓存、密钥文件往往与Web进程同机或同网段可读。宝塔面板、Redis、MySQL、SSH这些管理端口应当限制到内网或白名单来源。
2.4 无法立即升级时的临时缓解
这些配置只能争取时间,替代不了升级。
关闭HTTP/2可以同时覆盖CVE-2026-123007与CVE-2026-123633。nginx 1.25.1及以后这样写:
listen 443 ssl;
http2 off;
nginx 1.9.5至1.25.0则从 listen 指令里移除 http2 参数:
listen 443 ssl; 改完验证配置并重载,然后从外部确认协议协商结果:
sudo nginx -t && sudo nginx -s reload
openssl s_client -connect HOST:443 -servername HOST -alpn h2 &1 \
 | grep -F 'ALPN protocol: h2'
没有输出表示h2已关闭,但要先确认TLS连接本身是成功的,连接失败时同样没有输出,不能据此下结论。
其余三条路径各有各的缓解办法。CVE-2026-123634可以把 proxy_pass 指向固定的上游组,而不是 proxy_pass http://$host; 这种带变量的形式,让请求处理期间不再发生DNS查询。CVE-2026-121810把 listen 里的 quic 参数去掉。CVE-2026-113425把邮件代理端口限制到可信来源。
这些变更只对新连接生效,还要确认既有的HTTP/2连接已经全部结束。
2.5 排查是否已被利用
升级前后各做一次,排查方向有四项。
如果攻击者已经通过worker权限执行过命令,升级nginx并不能清除已经植入的持久化,这部分需要单独做取证和清理。
三、实机演示
3.1 演示视频
四段录屏分别对应AWS、GCP、Azure与裸金属服务器。攻击端只有一个普通终端,目标端是启用了HTTP/2的nginx容器,整个过程不需要任何凭据。
AWS
0 / 0
,
【突发】Nginx2Root漏洞被爆,速升nginx版本,影响范围极广
GCP
0 / 0
,
【突发】Nginx2Root漏洞被爆,速升nginx版本,影响范围极广
Azure
0 / 0
,
【突发】Nginx2Root漏洞被爆,速升nginx版本,影响范围极广
裸金属
0 / 0
,
【突发】Nginx2Root漏洞被爆,速升nginx版本,影响范围极广
3.2 关键画面
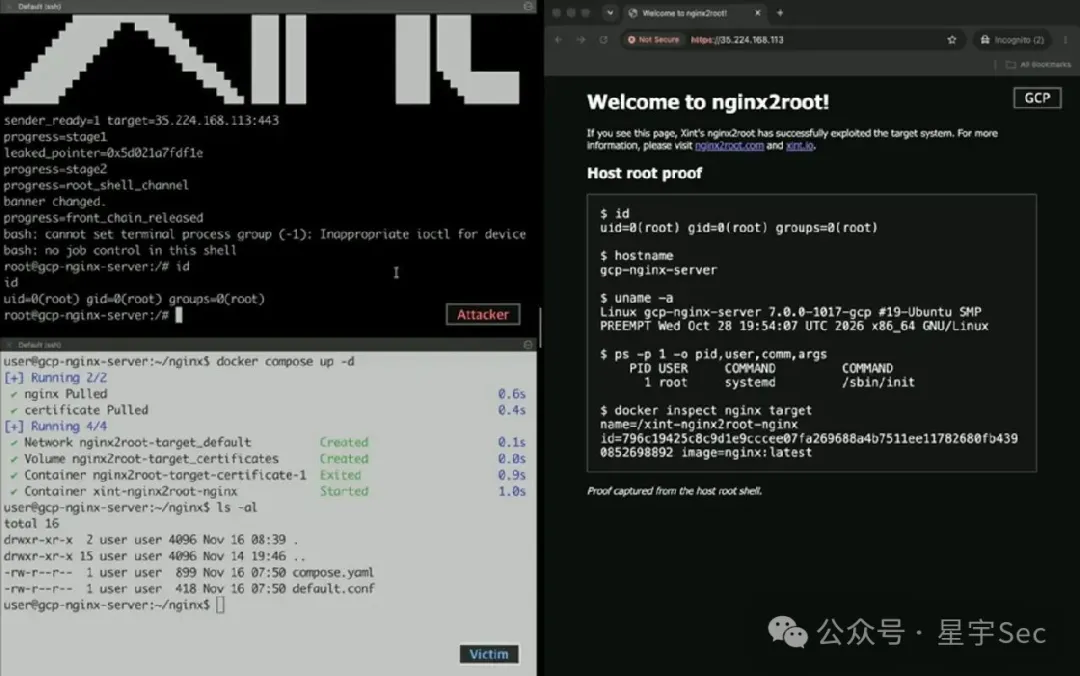
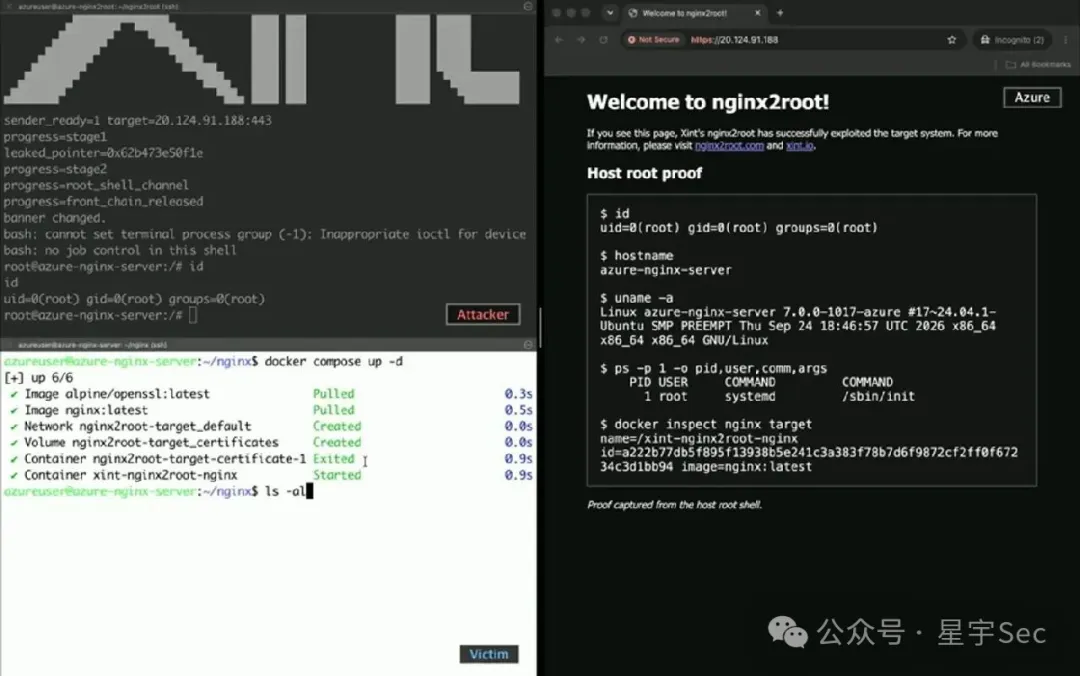
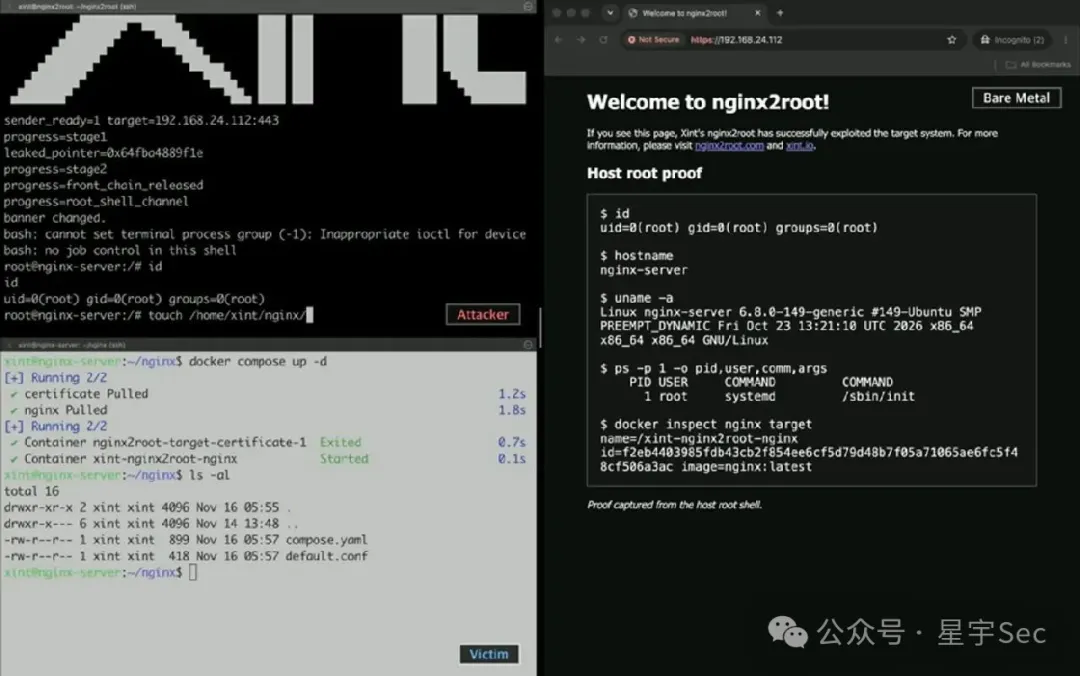
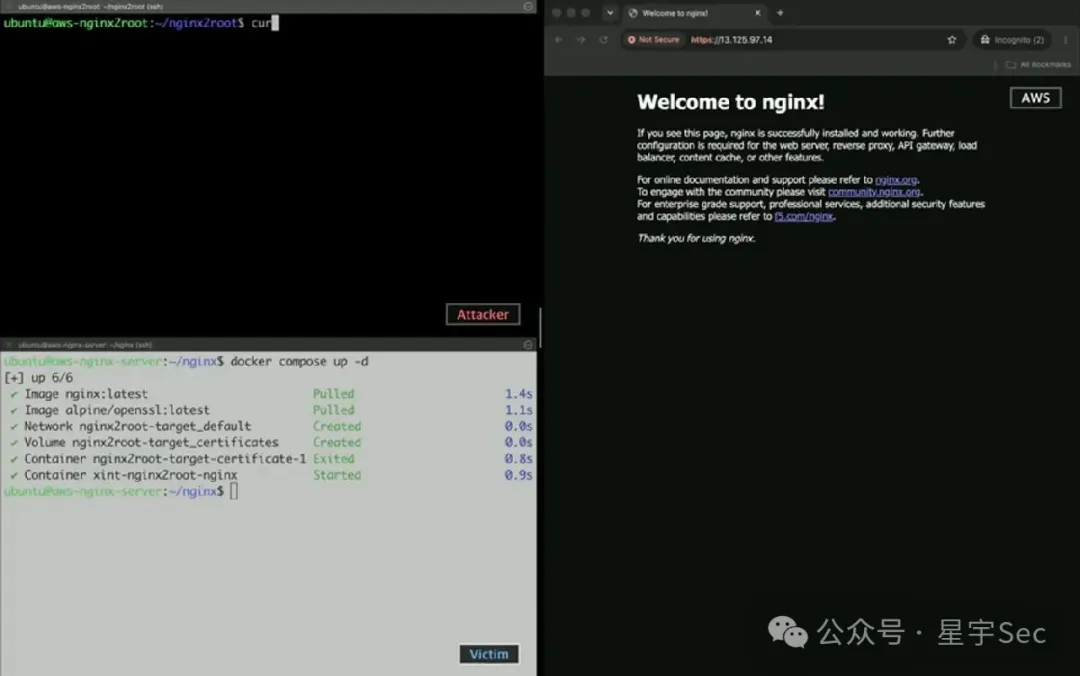
Xint在AWS、GCP、Azure三家云上分别验证了这条链,在目标服务器内部、私网跨主机、公网HTTPS端点三种部署位置下均复现成功。下面是实机演示的关键画面。
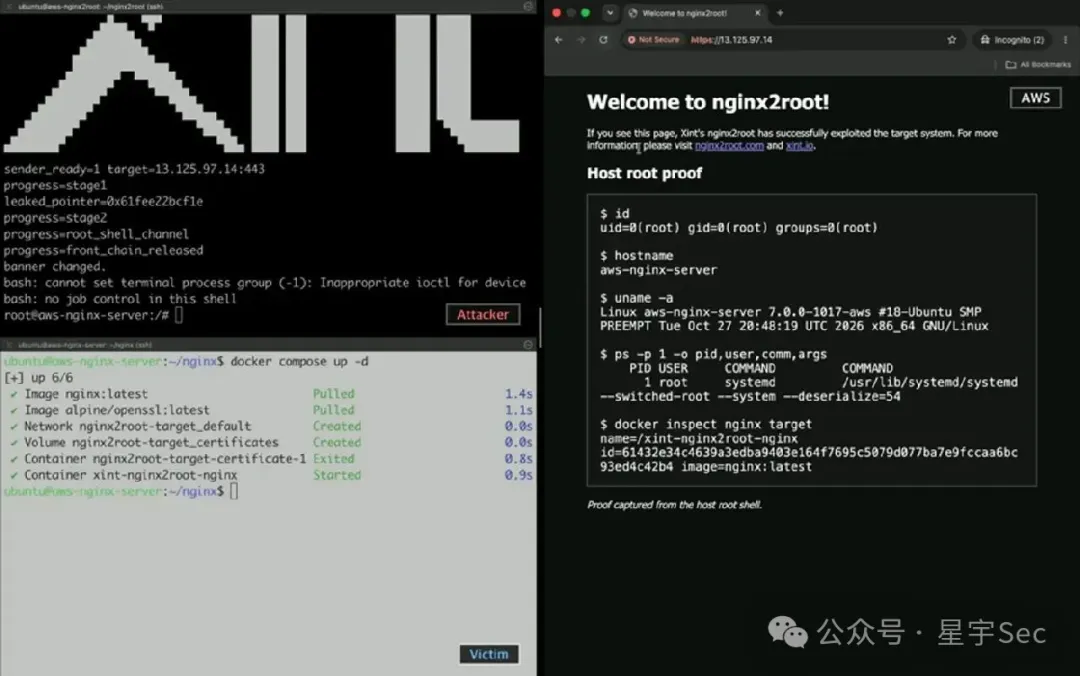
攻击端终端拿到目标主机的root shell,右侧浏览器里是目标服务器上被植入的nginx2root证明页面,页面内容取自宿主机root shell。
AWS上的利用演示,攻击者获得宿主机root
GCP上的利用演示
Azure上的利用演示
裸金属服务器上的利用演示
演示环境本身并不复杂,目标端只是一个启用了HTTP/2的nginx容器加一个用于取证的辅助容器。
演示环境:攻击端与目标端
四、原理分析
五个漏洞里CVE-2026-123007最值得细看,它也是触发门槛最低的一条。
4.1 HTTP/2的流控记账
HTTP/2用流控窗口控制发送速率。nginx为每条流维护一个发送窗口,另有一个连接级的共享窗口h2c。客户端认为服务端的发送窗口还剩多少额度,服务端就最多能发多少DATA帧。
关键常量在 src/http/v2/ngx_http_v2.h :
# define NGX_HTTP_V2_MAX_WINDOW ((1U << 31) - 1) # define NGX_HTTP_V2_DEFAULT_WINDOW 65535 默认窗口65535,上限0x7fffffff。
nginx把响应DATA送进输出队列时扣减窗口( src/http/v2/ngx_http_v2_filter_module.c ):
ngx_http_v2_queue_frame(h2c, frame);
h2c->send_window -= frame_size;
stream->send_window -= frame_size;
stream->queued++;
如果流在DATA实际发出之前被取消,清理逻辑会把未发送的DATA从队列移除,并把扣掉的额度退还给连接级窗口:
if (frame->stream == stream && !frame->blocked) {
 *fn = frame->next;
 window += frame->length;
}
h2c->send_window += window;
扣减和退还单独看都是对的,缺的是两者之间的上限检查。只要在额度扣减之后、流被取消之前,客户端再发一个 WINDOW_UPDATE 把窗口抬起来,清理阶段就等于把同一份额度加了两次,而清理路径上没有任何上限检查。
4.2 把窗口推过31位边界
设窗口上限为 Wmax ,队列中滞留的DATA总长为 Q 。
步骤
动作
h2c窗口
1
客户端发 WINDOW_UPDATE (流0)把窗口抬到上限
Wmax
2
nginx将DATA入队,扣减 Q
Wmax - Q
3
客户端再发 WINDOW_UPDATE (流0)退回 Q
Wmax
4
客户端发 RST_STREAM 取消流,触发清理退还 Q
Wmax + Q
第3步和第4步加的是同一个 Q ,窗口就此越过2^31-1。
让DATA滞留在队列里的手法是,在SETTINGS帧里把 SETTINGS_INITIAL_WINDOW_SIZE 设为0,这样nginx能创建响应HEADERS却发不出DATA;接着用一批PING帧灌满TLS与TCP发送缓冲,把控制帧的应答排到待发DATA前面。此时客户端逐流下发足够额度的 WINDOW_UPDATE ,nginx就会入队DATA并扣减 Q ,而这些DATA因为缓冲区已满无限期滞留。
4.3 一次下溢让上限检查失效
窗口检查逻辑在 src/http/v2/ngx_http_v2.c :
if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window) {
 return ngx_http_v2_connection_error(h2c, NGX_HTTP_V2_FLOW_CTRL_ERROR);
}
h2c->send_window += window;
这个检查只在窗口处于合法区间时成立。 h2c->send_window 的类型是 size_t ,上一步已经把它变成 Wmax + Q ,于是 MAX_WINDOW - h2c->send_window 在有符号语义下为负,在无符号运算下回绕成一个极大的正数。nginx把这个值当作剩余可用容量,于是继续接受连接级的 WINDOW_UPDATE 。重复这个过程,窗口可以被推高到任意64位值。
4.4 符号混淆把窗口变成拷贝长度
ngx_http_v2_send_chain() 把窗口值搬进DATA帧长度( src/http/v2/ngx_http_v2_filter_module.c ):
if (limit == 0 || limit > ( off_t ) h2c->send_window) { limit = h2c->send_window; } ... if (( off_t ) frame_size > limit) { frame_size = ( size_t ) limit; } off_t 是有符号类型。当 h2c->send_window 被推到 2^64 - d 时,转成 off_t 得到一个很小的负数 -d ;正的 limit 大于 -d ,两个条件都成立,于是 limit 也被赋成 -d ,再转回 size_t 时变回 2^64 - d 。
这个值随后流入 ngx_http_v2_filter_get_shadow() :
chunk->last = chunk->pos + size; size 是 off_t 的 -d ,所以 chunk->last 指向 chunk->pos 之前 d 个字节的位置。TLS输出路径用两个指针之差作为拷贝长度( src/event/ngx_event_openssl.c ):
ssize_t size;
size = in->buf->last - in->buf->pos;
ngx_memcpy(buf->last, in->buf->pos, size);
last - pos 是 -d ,而 memcpy() 的长度参数是 size_t ,最后一次转换把它变回 2^64 - d 。
4.5 glibc的反向拷贝
一次接近 2^64 字节的拷贝通常会冲过堆尾让worker崩溃,这里没有。glibc在x86-64上的 memmove 并非从前往后拷贝,它先加载源的首尾,再以从目标尾部向目标头部回退的循环拷贝中间部分。
目标的末端是 dest + size 。当 size = 2^64 - d 时,这个加法在64位地址空间上回绕,得到 dest - d ,落在 dest 下方。末端已经低于起点,回退循环只执行一次就被终止,中间那段巨大的区域根本没有被触碰,最终只有头部的128字节和尾部的32字节被实际拷贝,合计160字节。
这套反向拷贝结构自glibc 2.24(2016年)起就存在于x86-64实现中,2.41的源码里仍能看到同样的形态。有一个关键细节,glibc的 memmove 只有在尺寸超出 rep_movsb 停止阈值时才会走这条路径, 2^64 - d 远大于该阈值,因而不会被 REP MOVSB 接管,这正是不崩溃而是可控的原因。CPU是否支持AVX2决定 VEC_SIZE 是16还是32,进而决定那160字节的具体切分。
4.6 控制那160字节的内容
源地址 src 与目标地址 dest 的相对位置由攻击者通过请求头控制。
定位 src 靠的是 Range 头。请求带上 Range 头索取多个字节区间时,nginx会构建multipart响应,分段边界字符串分配在请求内存池中, src 于是指向该池里的可控位置。
填充的内容放在 src - d 下方的160字节,由 Cookie 头控制。多个 Cookie 字段在nginx中会被合并,请求头结构里的 key.data 指向nginx镜像内的静态字符串, value.data 指向堆上的Cookie缓冲区,这个结构同时携带了攻击者可控的长度和指向镜像与堆的指针。
偏移 d 靠PING与SETTINGS帧的数量精确调节。单个PING的应答为17字节(9字节帧头加8字节数据),单个SETTINGS的应答为9字节,加上DATA帧头9字节,应答总长 P = 17p + 9s + 9 ,令 d = P - 64 ,拷贝末端就恰好落在 TLS + 64 。
源 → [96字节 含size字段][64字节 含镜像与堆指针]
目标 → [TLS缓冲区前的96字节堆元数据][TLS明文缓冲区首64字节]
前96字节覆写TLS明文缓冲区之前的堆元数据,后64字节被原样带回TLS响应。一次畸形的拷贝同时完成了越界写与地址泄露,泄露得到的镜像基址与堆地址随后被用于覆写一个清理回调函数指针,在连接关闭时触发任意命令执行。
关键的函数指针覆写步骤并未公开。
4.7 内核侧的SCTP零日
nginx侧拿到的只是worker权限,要拿下宿主机root还得靠内核。Xint在Linux内核的SCTP子系统里发现了一个零日。
缺陷位于SCTP发送路径。一次发送操作处于等待状态时,其association可能被转移到另一个socket上,这个等待中的操作随后可能释放掉已经被转移的association。根据另一socket的行为不同,这会演变为释放后使用或双重释放。
这个漏洞提供了两个原语,一个绕过KASLR的内存泄露,以及一次任意内核函数调用,两者结合即可控制内核执行流。研究团队在nginx运行于Docker容器中的场景下同样取得了宿主机的root shell,所有容器共享同一内核,内核一旦被控制,宿主机及其上的每一个容器都同时沦陷。
缺陷自Linux 4.15(2018年)引入后已存在8年有余,截至披露日尚无CVE编号,也无补丁。
4.8 完整的利用链
 ┌───────────────────────────────────────────┐
 未认证攻击者 ───▶│ HTTP/2流控窗口越界(CVE-2026-123007) │
 (仅需一个 │ → 堆越界写 + 镜像/堆地址泄露 │
 └───────────────┬───────────────────────────┘
 │ worker权限任意命令执行
 ▼
 ┌───────────────────────────────────────────┐
 │ Linux SCTP释放后使用(零日,无补丁) │
 │ → KASLR泄露 + 任意内核函数调用 │
 └───────────────┬───────────────────────────┘
 ▼
 宿主机root权限
 (可进一步逃逸出容器)
4.9 漏洞是如何被发现的
CVE-2026-123007是Xint的研究员在准备ZeroDay Cloud 2026时找到的,几天后一次全自动扫描发现了另外4个,没有人工引导。整套扫描系统在接入nginx源码库后6小时内定位到5个问题,其中4个获得nginx官方确认。
Xint是一个AI渗透测试平台,源码分析和活体应用测试都由它完成,此前用同一套平台在Linux内核里发现了CopyFail(CVE-2026-31431)。这个平台也是Anthropic Cyber Verification Program和OpenAI Daybreak的组成部分,并参与过DARPA的项目,此前测试过的软件包括下面这些。
Google
Microsoft
OpenAI
Samsung
Okta
由AI驱动的自动扫描发现漏洞,而不是传统的人工审计或模糊测试,这一点本身就值得行业反思。
五、影响面评估
5.1 暴露规模
指标
数值
nginx在可识别Web服务器中的占比(W3Techs,2026-11-18)
29.7%
前100万网站中的占比
27.0%
前1000网站中的占比
31.4%
product:nginx
的主机(Shodan,2026-11-10快照)
5670万台
其中可识别版本
1194万台(21.1%)
版本落在CVE-2026-123007受影响区间
约1180万台,占可识别版本的98.9%
98.9%这个数字反映的是版本流行度,不是可利用端点的数量。能不能被打上还取决于主机是否暴露了HTTP/2、是否已通过发行版回补补丁,同样的版本号风险可能天差地别。
5.2 一个实测案例
版本号是必要条件而不是充分条件,下面是一次实测排查的结果,资产标识已隐去。
检查项
实测结果
nginx版本
1.30.6( 落在受影响区间 )
构建来源
第三方面板自编译,非发行版包, 无法通过回补获得补丁
二进制构建时间
2026-10-15,早于1.31.9修复版发布
HTTP/2编译选项
存在( --with-http_v2_module )
配置中 http2 指令
0处
TLS监听
无
外部h2c探测
80/1234/888端口全部拒绝
resolver/mirror/quic/mail
均无
ASLR状态
2(完全随机化)
综合判定
版本命中,但五个漏洞的触发前提均不成立,当前不可利用
这个案例暴露出的问题在于这种状态并不稳固。该实例只要在面板里申请一次SSL证书(面板会自动写入 listen 443 ssl http2 ),或者手动加一行 http2 on; ,CVE-2026-123007立刻变成一条无需认证的远程代码执行路径。这类资产与沦陷之间往往只隔着一个配置动作。
5.3 与2026年同类漏洞的对照
时间
漏洞
特点
2026-05-13
CVE-2026-42945(代号NGINX Rift)
rewrite模块堆溢出,潜伏18年,自5月16日起在野利用,约570万台暴露实例
2026-06-17
CVE-2026-42530、CVE-2026-42055
HTTP/3 QPACK释放后使用、HTTP/2代理模块堆溢出
2026-07-15
CVE-2026-42533等
map正则求值堆溢出
2026-10-14
CVE-2026-15176等
alias与try_files配合导致的缓冲区溢出等
2026-11-18
NGINX2Root批次
5个nginx漏洞+1个内核零日,构成完整提权链
HTTP/2正在成为2026年远程代码执行的重灾区。2026年11月11日,Apache HTTP Server的 mod_http2 被披露了无需认证的RCE(CVE-2026-119618),云环境遥测显示约64%的云中存在受影响实例。同一个协议,同一年,在两个最主流的Web服务器上分别出现了未经认证的内存破坏漏洞。
5.4 nginx为什么是这类问题的重灾区
HTTP/2在主流发行版的nginx构建中默认编译,开启几乎是开箱即用的操作。worker崩溃后master会自动拉起新进程,堆布局可能保持一致,攻击者有反复试错的机会。大量CDN、API网关、Ingress Controller和负载均衡都基于nginx构建,一处失守即形成规模化暴露。2026年几乎每个版本发布都携带新的安全修复,而用户的升级窗口往往以月计。
六、检测与自查
6.1 确认版本与构建参数
nginx -v
nginx -V 2>&1 | grep -E 'http_v2_module|http_v3_module'
发行版可能回补补丁而不改上游版本号,要把完整包版本与对应发行版的安全更新比对:
dpkg -l | grep nginx # Debian/Ubuntu
rpm -qa | grep nginx # RHEL系
6.2 确认HTTP/2是否真的启用
sudo nginx -T 2>&1 \
 | sed 's/#.*//' \
 | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;'
没有输出即表示未启用。从外部验证:
openssl s_client -connect HOST:443 -servername HOST -alpn h2 &1 \
 | grep -F 'ALPN protocol: h2'
6.3 检查其他触发前提
sudo nginx -T 2>&1 | grep -nE '^[[:space:]]*resolver|^[[:space:]]*mirror|quic|auth_http' 6.4 检查SCTP模块
lsmod | grep sctp
cat /proc/net/protocols | grep SCTP
模块文件存在就说明内核具备SCTP能力,即使当前未加载,程序首次打开SCTP socket时内核仍会自动加载。
七、结论
CVE-2026-123007的技术含量不在单个整数溢出,而在于一整套会计错误。额度扣减是对的,退还也是对的,错的是两者之间没有上限检查。再往下,有符号与无符号的混淆把一个越界的窗口变成了接近 2^64 的拷贝长度;glibc反向拷贝的实现细节,又把这个本该导致崩溃的巨大拷贝收敛成了一次恰好160字节的、可控的越界写与地址泄露。
把这条链与一个存在于Linux内核8年之久的SCTP零日拼接起来,就得到了从一次普通HTTPS访问到宿主机root的完整路径。
五个nginx漏洞的利用代码尚未公开,内核侧的SCTP零日至今保留了大量复现所需的细节。这既是负责任的做法,也给防守方留了时间,只是窗口不会永远开着。
修复版本已经发布,1.31.9与1.30.7。没有比升级更有效的缓解措施。
参考文献
[1] Xint. NGINX2Root:From nginx visitor to root of the server host[EB/OL]. 2026-11-19. https://xint.io/blog/nginx2root-remote-code-execution.
[2] NGINX2Root[EB/OL]. 2026-11-19. https://nginx2root.com/.
[3] nginx project. nginx security advisories[EB/OL]. 2026-11-18. https://nginx.org/en/security_advisories.html.
[4] nginx project. nginx-1.31.9 mainline and nginx-1.30.7 stable versions released[EB/OL]. 2026-11-18. https://nginx.org/2026.html.
[5] nginx project. release-1.31.9 release notes[EB/OL]. 2026-11-18. https://github.com/nginx/nginx/releases/tag/release-1.31.9.
[6] MITRE. CVE-2026-123007:NGINX ngx_http_v2_module vulnerability[DB/OL]. 2026-11-18. https://www.cve.org/CVERecord?id=CVE-2026-123007.
[7] MITRE. CVE-2026-123634、CVE-2026-123633、CVE-2026-121810、CVE-2026-113425[DB/OL]. 2026-11-18. https://www.cve.org/CVERecord?id=CVE-2026-123634.
[8] F5. K000163926:Memory corruption in HTTP/2 flow control[EB/OL]. 2026-11-18. https://my.f5.com/manage/s/article/K000163926.
[9] Canonical. USN-8955-1:nginx vulnerabilities[EB/OL]. 2026-11-19. https://ubuntu.com/security/notices/USN-8955-1.
[10] W3Techs. Usage of nginx as web server broken down by ranking[EB/OL]. 2026-11-18. https://w3techs.com/technologies/breakdown/ws-nginx/ranking.
— 阅读原文请访问微信公众号「星宇Sec」 · 原文链接 —
© 版权声明
文章版权声明
1、本网站名称:阻击者联盟安全社区 https://blogh-ackercn
THE END




暂无评论内容