最新发布第25页
排序
灵蛇扫秽网络净,瑞气盈门事业兴
喜迎小年 安 全用网 小年吉祥 小年是中国的传统节日,意味着人们开始准备过年,在这一天要彻底清扫室内,俗称扫尘,为的是除旧迎新,拔除不祥,各家各户都要仔细彻底地进行清扫,做到...

 1年前
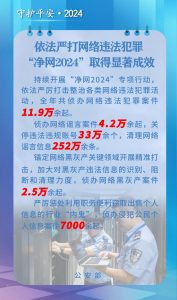
依法严打网络违法犯罪 “净网2024”取得显著成效
“守护平安·2024” 系列报道 2024年,全国公安机关持续开展“净网2024”专项行动,依法严厉打击整治各类网络违法犯罪活动,全年共侦办网络违法犯罪案件11.9万余起,有力维护了网上政治安全...
1年前
浅谈OSINT的思路与利用
近年来,开源情报 (OSINT)软件正在成为收集公共信息的越来越重要的工具。此类软件允许用户从各种来源(例如搜索引擎、社交媒体资料和政府记录)收集易于访问的个人和组织数据,目的是创建全面...
 2年前
Exchange邮件系统ProxyShell攻击链复现小记 By 年姐
Exchange邮件系统ProxyShell攻击链复现小记,阿根廷某军队邮服系统渗透实战之前写了关于手法的那个心得,对于如何从中危漏洞到getshell这一块没有举出详细例子解释,最近又遇到了一个阿根廷军队...
 2年前
2024年第四届极客少年挑战赛初赛WP-By Knight
附上地址:https://www.ichunqiu.com/competition/detail/337第一部分 Misc1.最简单的隐写直接010Editor打开图片,搜索flag即可flag{w31c0m3_w31c0m3}2.删除后门用户启动docker,是个ssh,咱们...
 2年前
HVV已公开POC
漏洞名称漏洞POC浪潮云财务系统存在命令执行POST /cwbase/gsp/webservice/bizintegrationwebservice/bizintegrationwebservice.asmx HTTP/1.1Host: Content-Type: text/xml; charset=utf-8Conte...
2年前
2024HVV吐槽
护网也是开始一个多星期了,由于时间比较紧这里写一篇没有思路瞎扯的随笔,主要是聊一下护网期间对于牛马大学生的感想,这个群体确实给我整破防了,有可能顺带说一下别的事情,想到哪写哪很多人...
 2年前
众测下的SQL注入挖掘
常用手法:单引号报错,双引号正常(对比返回长度)可能存在注入,然后判断数据库类型,套用各数据库语句函数,证明有注,之后可以放入 sqlmap 中跑出注入或者自己写脚本来跑注入存在点:1 常见的...
2年前
记一次SRC的前台 sql 注入漏洞
在信息收集时发现一个登录框http://xxxxx/login存在前台 sql 注入漏洞正常访问http://xxxxxxxx/login/sys/user/list?limit=10&offset=0&username=&deptId=&name= 会跳转到登录...
2年前
口算base64
Base64是一种基于64个可打印字符来表示二进制数据的表示方法。由于2的6次方等于64,所以每6个比特为一个单元,对应某个可打印字符。3个字节有24个比特,对应于4个Base64单元,即3个字节可由4个...
2年前