最新发布第31页
排序


【成功复现】Gladinet CentreStack反序列化漏洞(CVE-2025-30406)
网安引领时代,弥天点亮未来 0x00写在前面 本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责! 0x01漏洞介绍 Gladinet Centre...

 1年前
强网杯青少年专项赛 2024 WriteUp
WEBezGetFlag当我们点击Get Flag时,提示我们请求方式错误F12打开浏览器调试工具,查看数据包发现当点击此按钮时,会对/backend.php文件发起get请求们换成POST请求方式试试curl -X POST http://...
 1年前

从关于deepseek的谣言中能看出什么(纯个人主观)
近期,由于各种原因,deepseek一直处于服务器繁忙的状态,许多用户无法正常使用deepseek某些互联网营销号借此机会,开始编造一些懂网络技术的人听起来很离谱,不懂的人听起来热血沸腾的谣言,什...
 1年前
迟来的网安春晚之wechat群里屁事多霸道R2要开我
一语成谶,真没想到过几天就要挂人,还是我群里的。各位读者有可能已经看过其他人挂ta了,不过作为被坑害威胁的直接当事人我想我还是最有发言权的一个。 但是我还是要说,在此事之前我本来不...
1年前
先天Helen传人,中国二代匿名者
今天看到了一条宣群的信息,秉着好奇的态度就加进去看了看不看不得了,一看吓一跳我嘞个先天Helen圣体,好一个匿名者借机我就在群里夸了一句然后当即有人跳出来怼我,我们这里暂时叫他凯子到这...
1年前
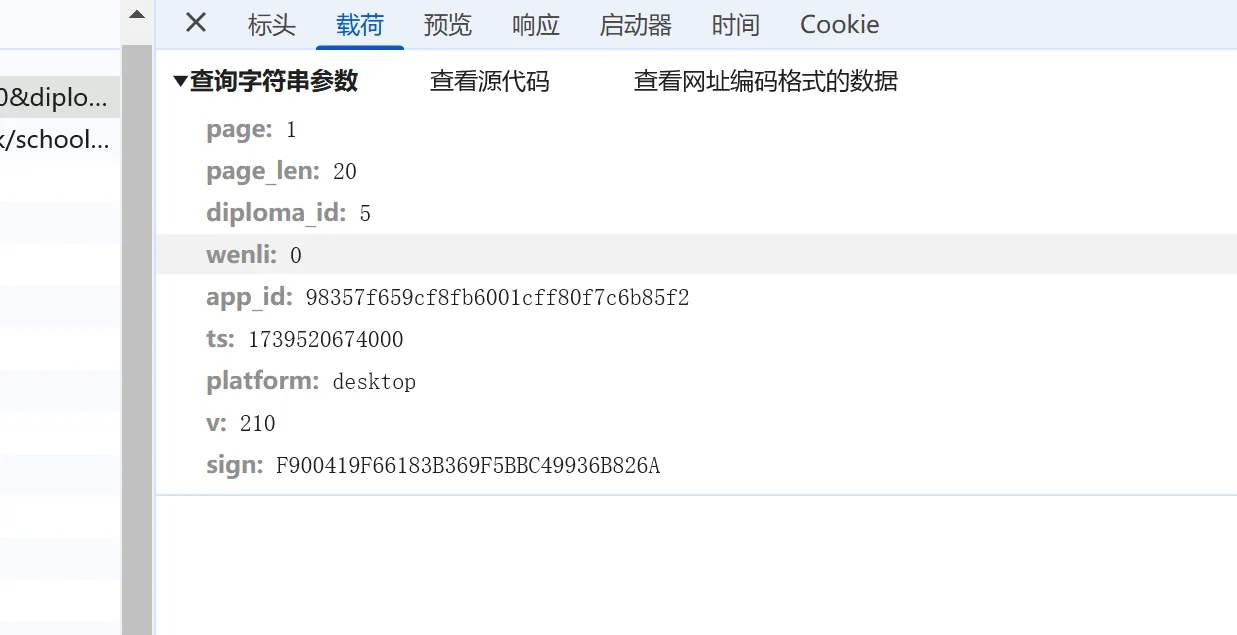
一次简单的js逆向2
全局搜索sign: 发现有sign值断点调试发现这里的xt(n)就是sign值 n是通过wt(t)进行处理 t就是我们的请求参数本来想跟进wt看怎么处理的 但是肉眼可以看见他只是对参数做了个排序用&连起...
1年前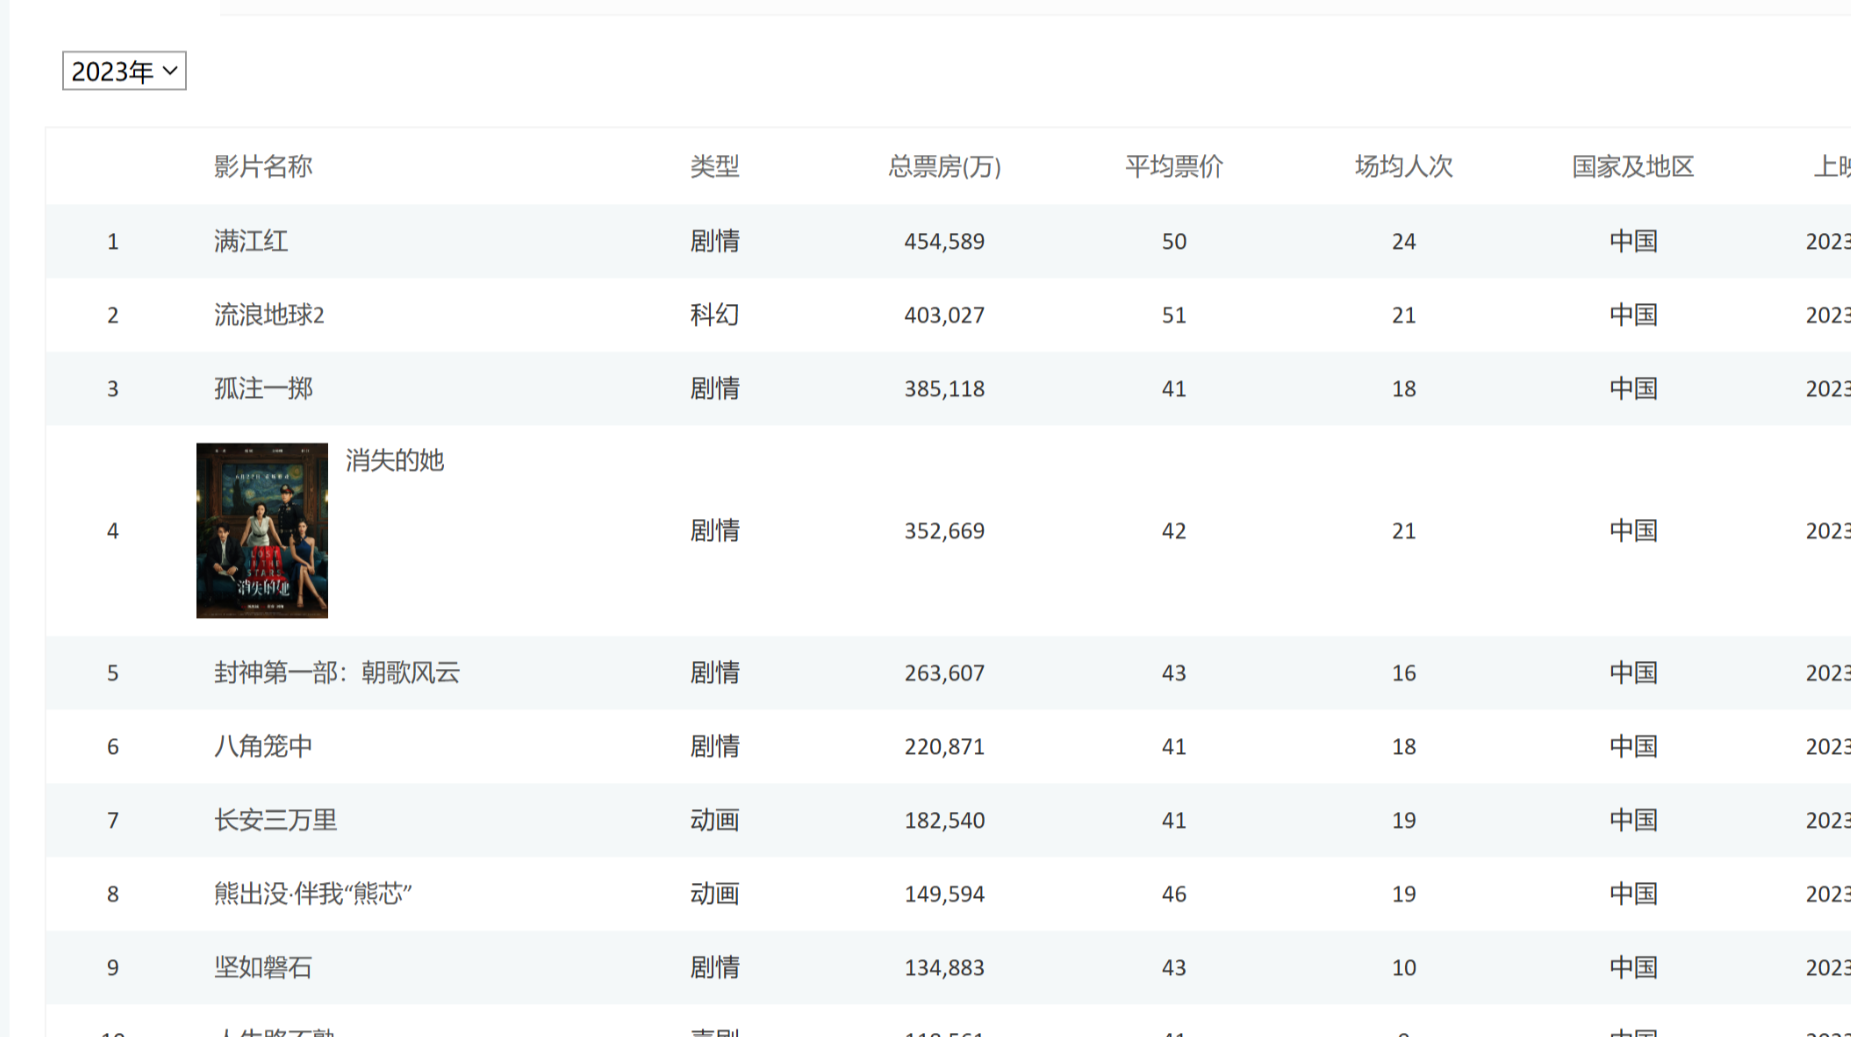
一次简单的js逆向3
某电影网站发现我选择不同的年份返回不同的页面 并且url不改变应该是采用了懒加载 可以看到就是发送了ajax异步请求那么按上面所述 只需要获取ajax中的data就可以获取这里的数据成功捕获到一个aj...
1年前
一次钓鱼样本简单解析
本人不太会逆向,只能通过在线沙箱结合虚拟机双击的形式进行样本的分析,还请佬们轻喷()该样本来源于某飞机群聊中一个引人发笑的钓鱼:未免太把人当傻子了,这么大一个.exe谁看不见啊(笑 不...
1年前