最新发布第32页
排序

一次简单的js逆向2
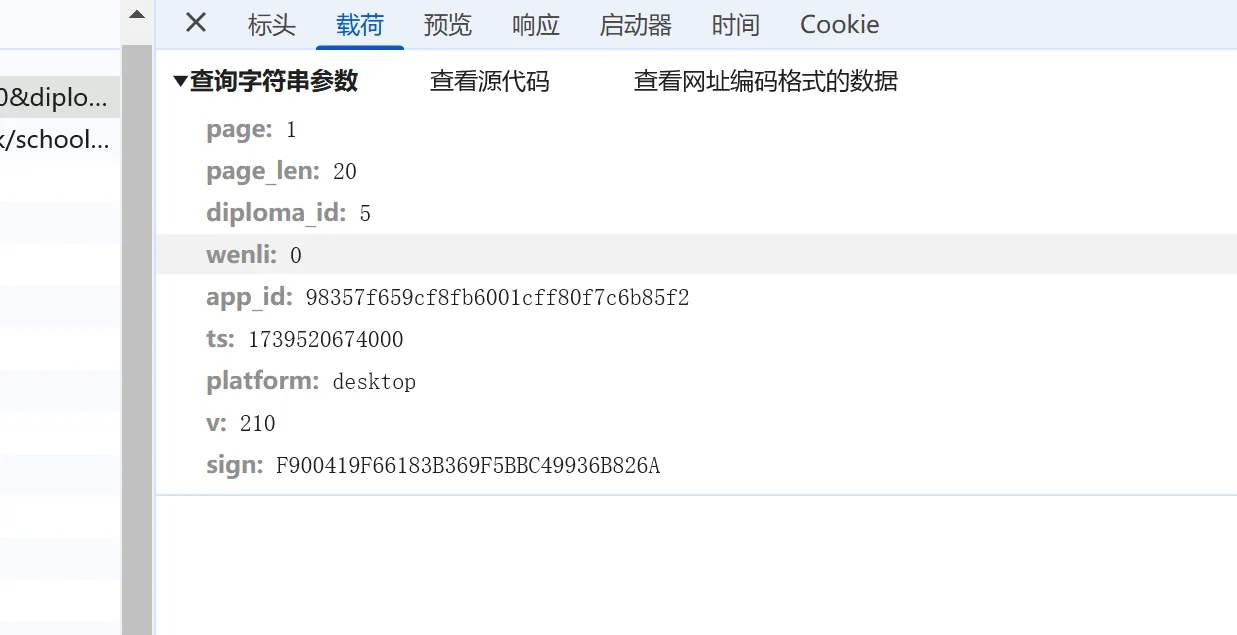
全局搜索sign: 发现有sign值断点调试发现这里的xt(n)就是sign值 n是通过wt(t)进行处理 t就是我们的请求参数本来想跟进wt看怎么处理的 但是肉眼可以看见他只是对参数做了个排序用&连起...
 1年前
一次简单的js逆向3
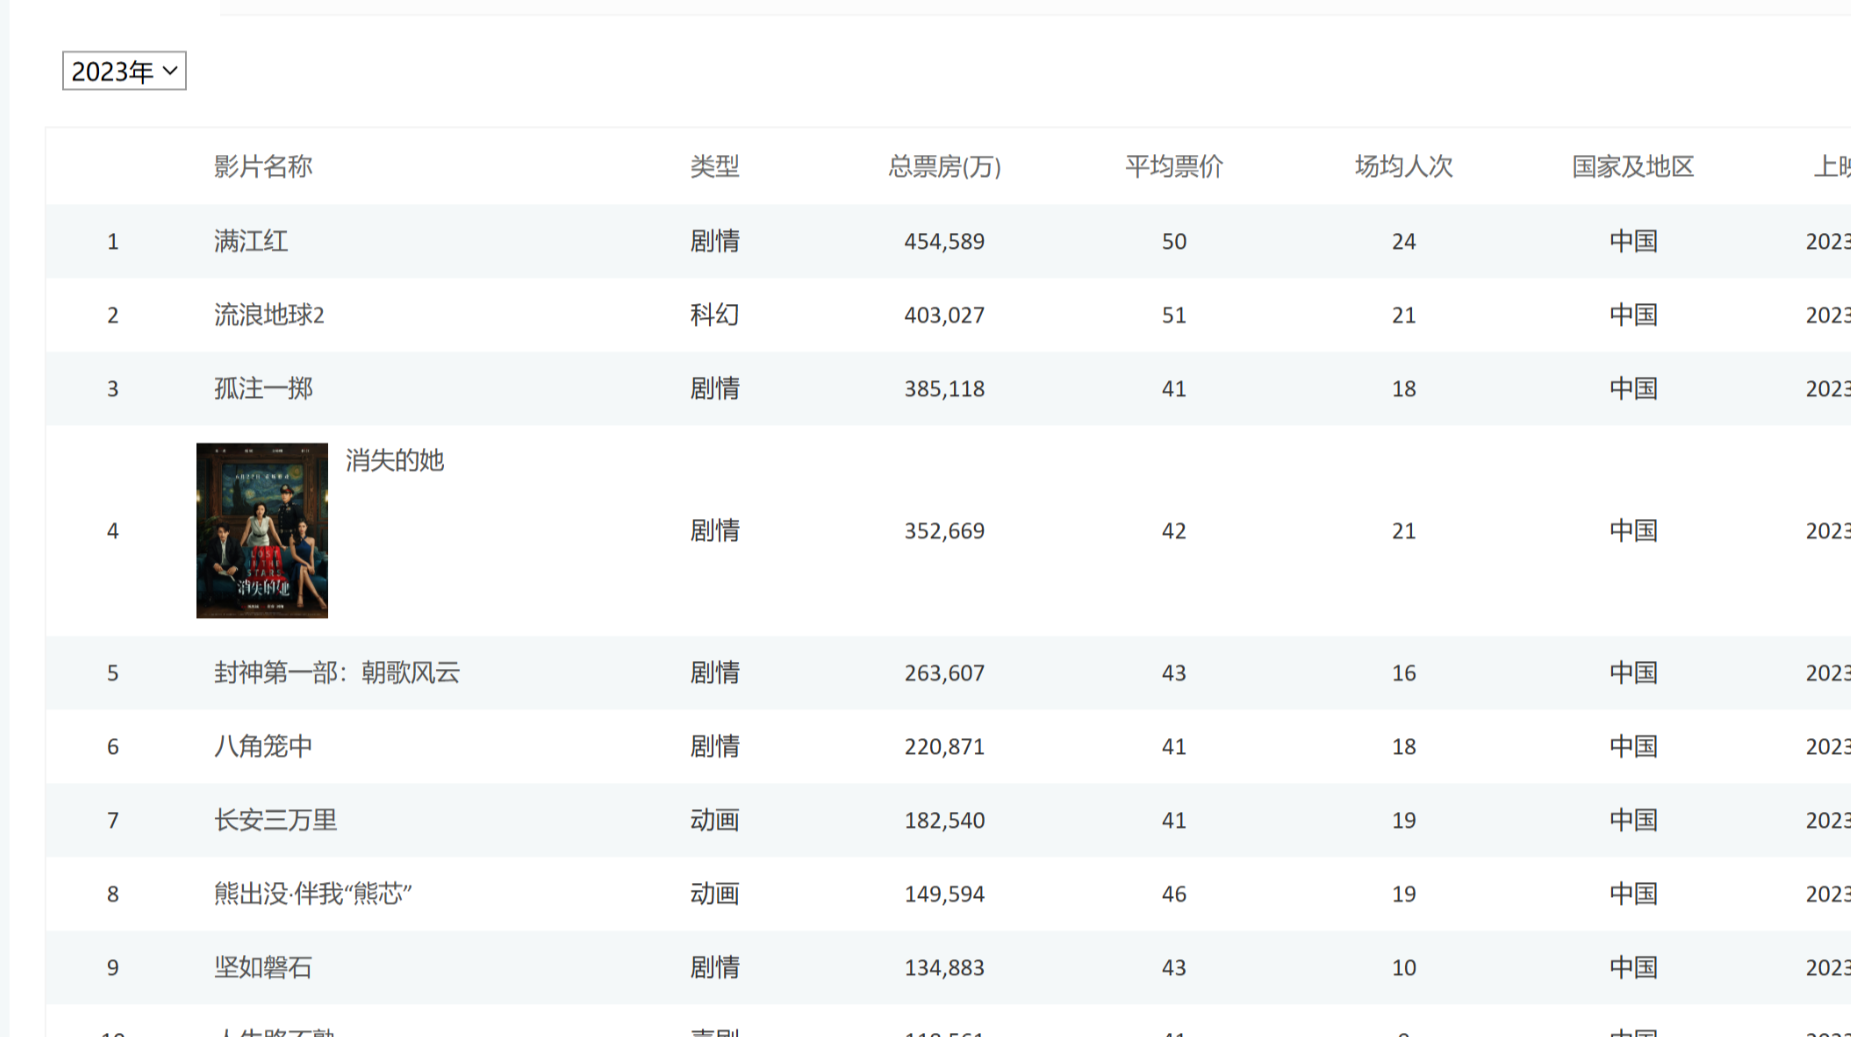
某电影网站发现我选择不同的年份返回不同的页面 并且url不改变应该是采用了懒加载 可以看到就是发送了ajax异步请求那么按上面所述 只需要获取ajax中的data就可以获取这里的数据成功捕获到一个aj...
1年前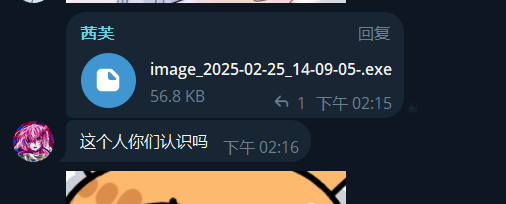
一次钓鱼样本简单解析
本人不太会逆向,只能通过在线沙箱结合虚拟机双击的形式进行样本的分析,还请佬们轻喷()该样本来源于某飞机群聊中一个引人发笑的钓鱼:未免太把人当傻子了,这么大一个.exe谁看不见啊(笑 不...
1年前
今天来给大家分享源码
import requestsimport jsonimport randomimport reimport timefrom datetime import datetimefrom tqdm import tqdmfrom colorama import Fore, Back, Style, init # 初始化颜色库init(autore...
 1年前
强网杯青少年专项赛 2024 WriteUp
WEBezGetFlag当我们点击Get Flag时,提示我们请求方式错误F12打开浏览器调试工具,查看数据包发现当点击此按钮时,会对/backend.php文件发起get请求们换成POST请求方式试试curl -X POST http://...
 1年前

网络安全中的人为因素:社会工程学与内部威胁防御策略
网络安全中的人为因素:社会工程学与内部威胁防御策略 一、人为因素:网络安全的最薄弱环节 尽管技术进步显著,人为因素仍然是网络安全链中最薄弱的环节。根据Verizon数据泄露调查报告,82%的数...
 1年前
物联网安全挑战与防护策略:保护连接世界的脆弱边界
物联网安全挑战与防护策略:保护连接世界的脆弱边界 物联网安全挑战与防护策略:保护连接世界的脆弱边界 一、物联网安全的紧迫性与规模挑战 全球物联网设备数量已超过传统计算设备,预计未来五...
1年前
深度揭秘网络安全的关键技术
在当今数字化和信息化快速发展的时代,网络安全已成为各行各业不可忽视的重要话题。随着恶意攻击的频率和复杂性不断增加,各组织迫切需要应用先进技术来保护其网络安全。本文将深入揭秘几种关键...
 1年前
网络攻击类型及应对措施详解
随着互联网的快速发展,网络攻击的频率和复杂性日益增加,企业和个人都面临着各种安全威胁。了解各种网络攻击类型及其应对措施,有助于在信息化时代保护自己的数据和隐私。本文将详细介绍常见的...
1年前