最新发布第6页
排序
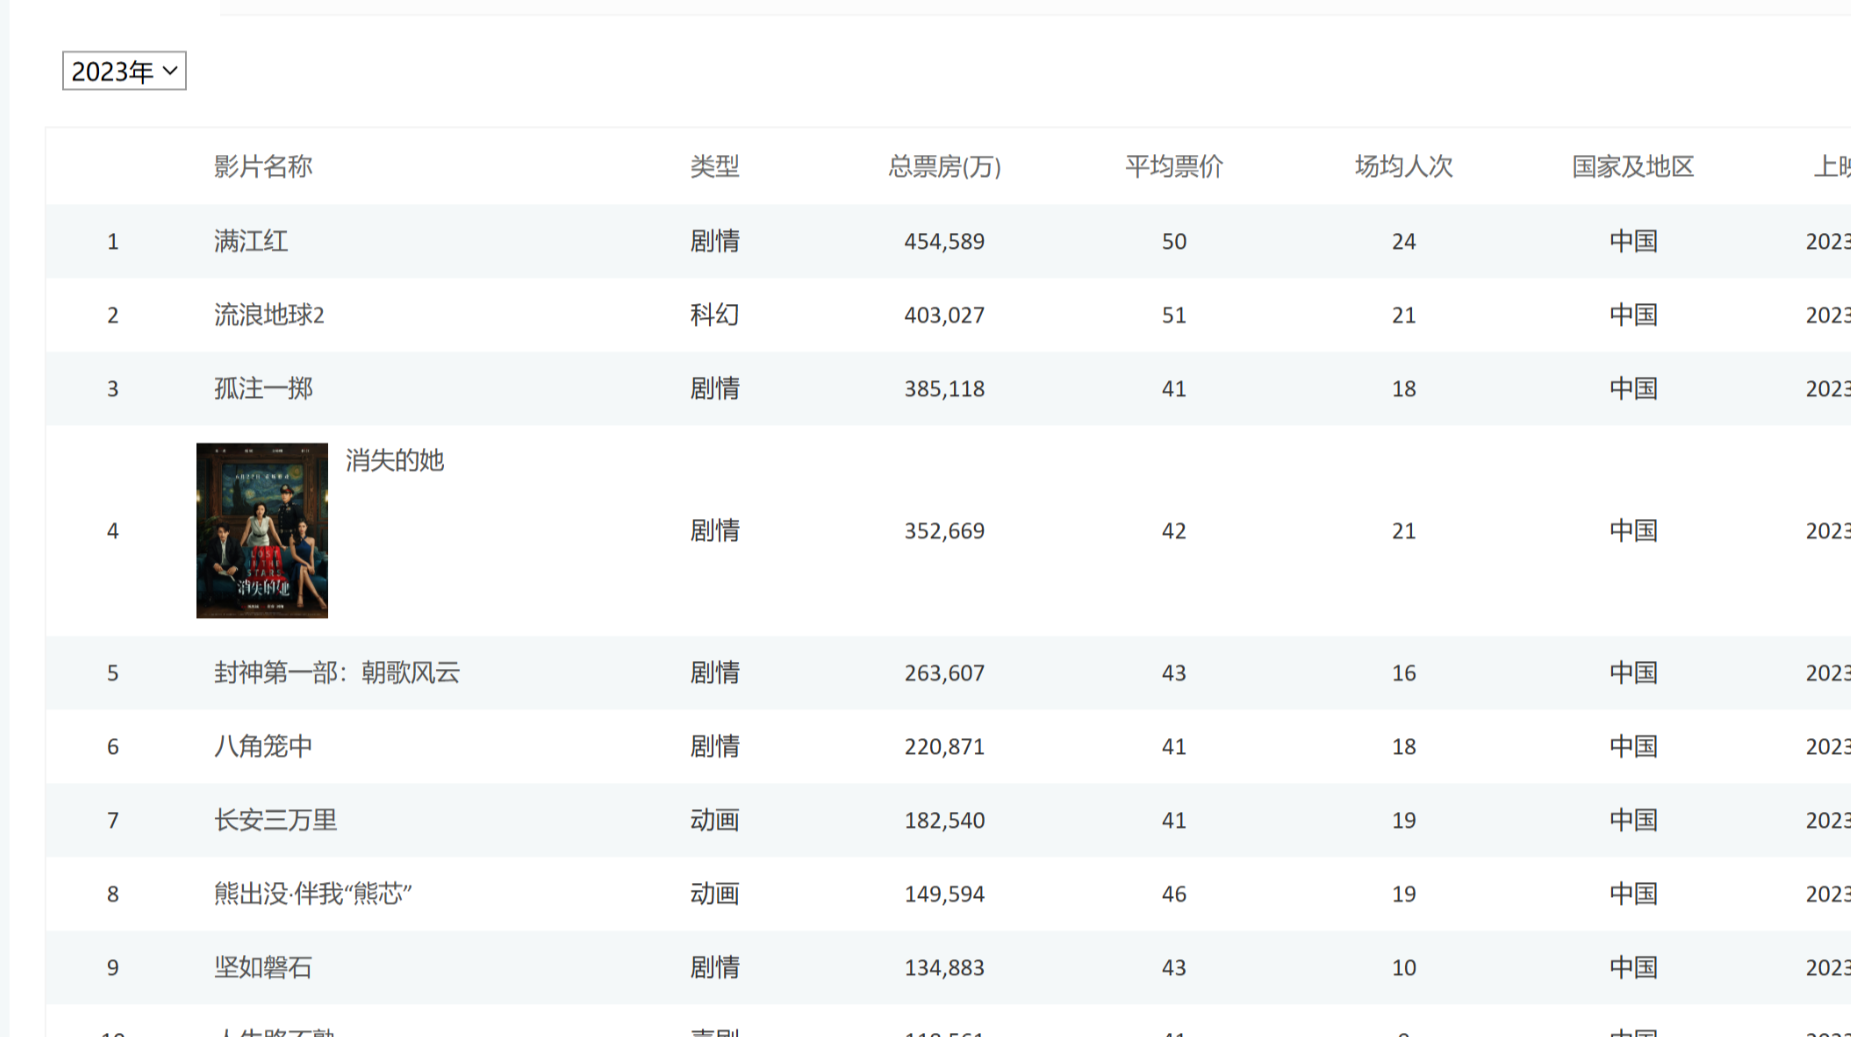
一次简单的js逆向3
某电影网站发现我选择不同的年份返回不同的页面 并且url不改变应该是采用了懒加载 可以看到就是发送了ajax异步请求那么按上面所述 只需要获取ajax中的data就可以获取这里的数据成功捕获到一个aj...
 1年前
人工智能:SECaaS 如何改变信息安全 (IS) 领域的游戏规则
科技的飞速发展,给我们的生活带来的不仅是便利和舒适,也带来了新的威胁。信息安全是风险最高的领域,而这正是安全即服务 (SECaaS) 脱颖而出的地方——一种全面的方法,正在改变关于数据保护...

 2年前
思科曝9.9分关键权限提升漏洞
近日,思科发布软件更新,解决影响会议管理的关键安全漏洞。该漏洞可能使经过身份验证的远程攻击者在易受攻击的实例上获取管理员权限。漏洞编号为CVE - 2025 - 20156,CVSS评分为9.9(满分10....
 1年前

纯真ip数据库离线版
纯真始于2005年的IP地址库2005年,随着中国互联网的蓬勃发展,纯真IP库诞生了。纯真 (http://http://CZ88.net) 作为全球网络空间地理测绘技术的先行者,秉持开源精神和共享软件理念为中国互联网...
 3个月前
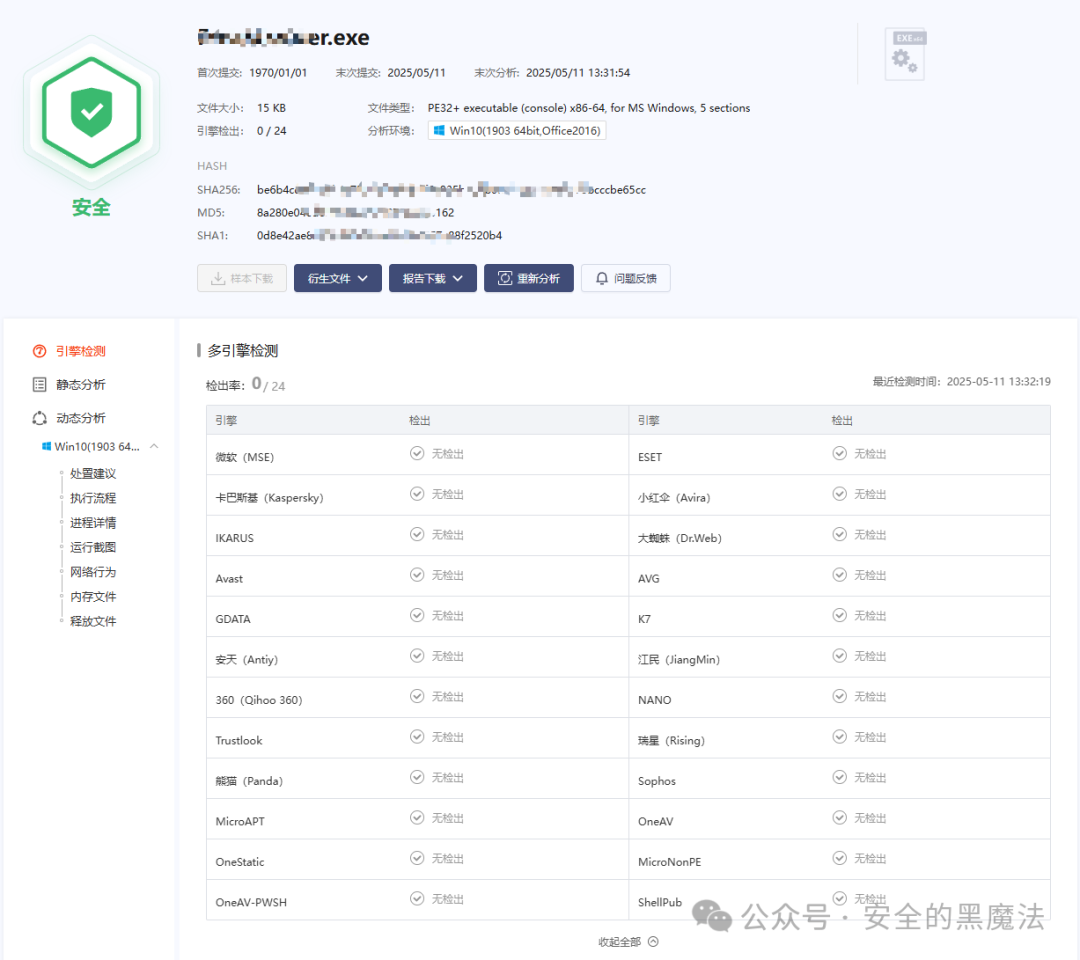
一个用于绕过杀软加载fscan的加载器
在学习fscan的源码时,偶然间查看到了这篇文章:技术幻影-揭开fscan免杀的面纱,才知道有CGO这个技术,于是学习了一下,并且想尝试一下反射式DLL注入能不能应用在CGo编译的DLL上,于是有了本项目...
1年前NSA是如何监控TOR browser用户的
随着“棱镜计划”的实施,🇺🇸开始大范围监控网络,但也存在少数“法外之地”,例如tor等注重匿名的浏览器,但NSA针对tor的监控从未停止。首先,我们要了解tor所用的专用梯子,即orbot,实际情...
 1年前
【已复现 UAF】php2shell:PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
转载自微信公众号「长亭安全应急响应中心」:【已复现 UAF】php2shell:PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
17小时前
【吃瓜】某官方媒体下场传播Deepseek谣言
点击上方蓝字关注我们 并设为星标0x01 事件疏落 2月2日早上9点许,官方媒体中国日报发布这样一条视频,说红客联盟帮助DeepSeek维护算法,守护之类的说法过了一会,中国红客联盟官方专门发文辟...
1年前