

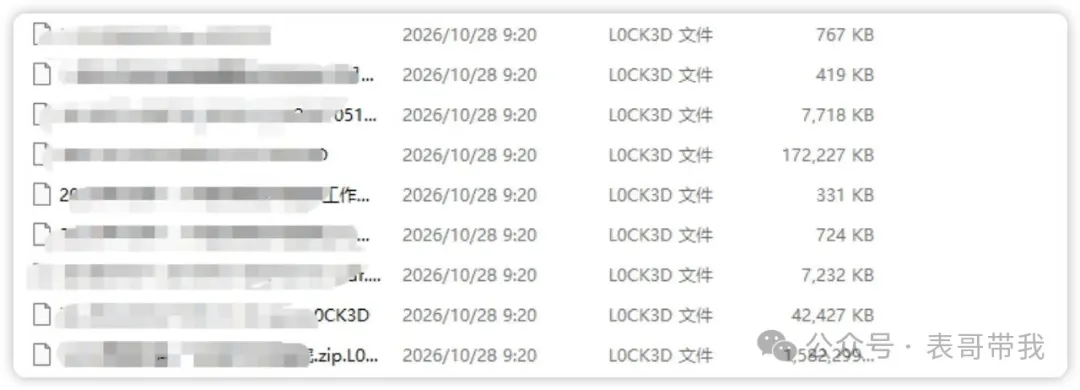
截至2026年10月30日,多方已确认多起群晖NAS被C3RB3R勒索软件加密的案例。文件后缀变成 .L0CK3D ,每个文件夹里躺着一份 read-me3.txt 勒索信。
时间线
9月18日 ,群晖官方发了 Synology-SA-26:13,一口气修了DSM里的8个漏洞,其中两个是CVSS 9.8满分的未授权任意文件读写:
-
CVE-2026-13639 :DSM登录逻辑里的熵不足问题(CWE-331);
-
CVE-2026-13684 :DSM内置SCGI组件的输出编码转义不当(CWE-116)。
当时看公告的人不少,但真正动手升级的,没多少。理由也很经典:管理界面提示”已是最新”,或者怕升级把数据搞坏,或者设备扔在角落半年没登录过。
10月29日 ,360正式发预警。
被C3RB3R加密的设备
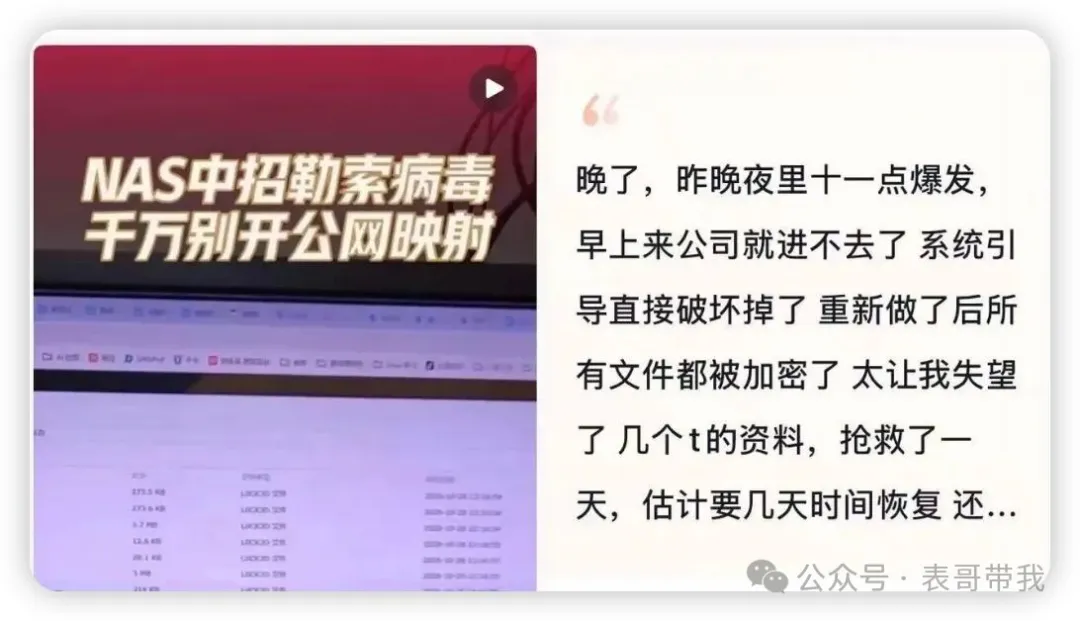
根据多方披露和受害者反馈,被加密的设备有几个共同点:
-
DSM版本停留在9月补丁之前 ——具体是:
-
DSM 7.4 < 7.4-90075
-
DSM 7.3 < 7.3.2-86009-4
-
DSM 7.2.2 < 7.2.2-72806-9
-
DSM 7.2.1 < 7.2.1-69057-12
-
NAS直接暴露在公网上 ——要么做了端口转发(5000/5001),要么开了QuickConnect,要么干脆把DSM管理界面扔在外面;
-
**文件被加密后后缀统一改成
.L0CK3D**,每个目录根目录下生成一份read-me3.txt,内容是索要赎金的比特币地址和说明。
受害者都是些什么人
从目前反馈来看,被加密的主要是这几类:
-
个人用户的家用NAS ,存着照片、视频、工作文档,平时图省事开了QuickConnect或者DDNS+端口转发,从来没升过级;
-
小微企业和工作室 ,拿群晖当文件服务器或轻量业务后端用,IT管理基本处于”装上就不管”的状态;
-
老机型用户 ——设备型号偏老,群晖的自动更新推送不覆盖,管理界面显示”已是最新”但实际上还有需要手动安装的关键安全更新。
有个细节值得单独说:多名用户反映群晖管理界面显示设备已是最新状态,但实际版本号在修复线以下。这不是用户操作失误,是群晖的更新机制本身就有盲区——部分机型和安全更新不会自动推送,必须手动进Package Center或者DSM更新页查。这一个半月里,大量”我点了自动更新”的设备其实是裸奔的。
CVE-2026-13639
这个洞的分类是CWE-331(Insufficient Entropy,熵不足)。说人话就是:DSM在生成登录会话标识(session token)或认证材料的时候,随机数用得不够随机。
正常情况下,一个会话token应该有足够大的随机空间,攻击者碰运气猜到的概率趋近于零。种子值可预测、或者随机源本身有缺陷——攻击者就有机会暴力枚举或直接预测出一个合法的session token。
关键点在于:这个过程不需要你登录。 攻击者直接对着DSM的登录接口发请求,不需要任何账号密码,只要猜中一个有效的session,就能以认证身份执行操作,进而读写服务器上的任意文件,甚至搞拒绝服务把NAS打瘫。
CVE-2026-13684
SCGI(Simple Common Gateway Interface)是DSM Web前端和后端服务之间通信的协议。这个洞分类是CWE-116(输出编码/转义不当)。
DSM的SCGI处理组件在接收和转发请求时,没有对输出做正确的编码和转义。攻击者可以构造恶意的SCGI请求,注入特殊字符或路径,绕过原本的访问控制,直接读写服务器上的任意文件。
和上面那个洞一样, 不需要认证,不需要用户交互,网络可达即可触发 。CVSS向量 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H 。
两个洞配合起来就是一条完整的攻击路径:先用SCGI转义漏洞直接读文件(把配置文件、已有的session记录读出来),再伪造会话写文件(往Web目录丢一个webshell,或者写一个启动脚本来执行加密程序)。
攻击链
根据披露的攻击流程和已公开的技术分析,C3RB3R这次对群晖的攻击链大概是这样走的:
第一步:踩点
 攻击者通过全网扫描,找到公网上暴露的DSM设备
 (端口5000/5001,或QuickConnect域名)
 识别DSM版本号,判断是否在受影响范围内

第二步:突破
 利用 CVE-2026-13684(SCGI转义不当)直接发送恶意请求
 或利用 CVE-2026-13639(熵不足)预测/暴力枚举有效session
 获得未授权的文件读写能力

第三步:落地
 通过文件写权限,向DSM的Web目录或临时目录写入恶意载荷
 (可以是一个shell脚本、一个二进制文件、或者一个被篡改的配置)
 利用文件读权限收集系统信息,确认架构和可写路径

第四步:执行
 触发恶意载荷执行(可能是通过SCGI请求再次调用,
 也可能是写一个cron任务或启动脚本)
 C3RB3R加密程序以root权限运行

第五步:加密勒索
 遍历NAS上的用户数据目录(/volume1/、/volume2/等)
 加密文档、照片、视频、数据库等文件
 将文件后缀改为 .L0CK3D
 在每个目录写入 read-me3.txt 勒索信
 留下比特币钱包地址,要求赎金解密
确认你的DSM版本
SSH登录你的NAS,执行:
cat /etc.defaults/VERSION
输出示例:
majorversion="7"
minorversion="4"
productversion="7.4.1"
buildnumber="90080"
smallfixnumber="1"
对照修复版本判断:
|
大版本
|
安全版本号
|
你的buildnumber是否 ≥ 安全版本号?
|
|---|---|---|
|
DSM 7.4
|
90075
|
|
|
DSM 7.3.2
|
86009
|
|
|
DSM 7.2.2
|
72806
|
|
|
DSM 7.2.1
|
69057(且smallfix ≥ 12)
|
|
如果你的buildnumber低于上表, 你就是C3RB3R的潜在靶子 。
检查是否暴露在公网
从外部网络(手机切流量、或用在线端口检测工具)访问你的NAS:
# 替换成你的公网IP或域名
curl -k https://你的NAS地址:5001/webman/query.cgi
curl http://你的NAS地址:5000/webman/query.cgi
如果返回了任何HTTP响应(哪怕是登录页),说明你的DSM管理接口对公网可达。结合上面的版本检查,风险就明确了。
检查是否已被入侵的痕迹
如果你怀疑自己已经中招,SSH上去查这几个地方:
# 1. 查看最近被修改的文件(最近7天)
find /volume1/ -mtime -7 -type f 2>/dev/null | head -50

# 2. 查找 .L0CK3D 后缀文件
find / -name "*.L0CK3D" 2>/dev/null

# 3. 查找勒索信
find / -name "read-me3.txt" 2>/dev/null

# 4. 查看异常进程(加密程序通常CPU占用很高)
top -bn1 | head -20

# 5. 查看Web目录下是否有可疑文件
ls -la /usr/syno/synoman/webman/

# 6. 查看最近的登录日志
cat /var/log/synolog/synodsm.log 2>/dev/null | tail -50
如果发现大量 .L0CK3D 文件或者异常的加密进程, 立即断网 (拔掉网线或关掉路由器端口映射),不要重启,不要删除任何东西,保留现场用于后续取证和恢复。
应急处置清单
按优先级排:
第一优先:打补丁
打开 DSM → 控制面板 → 更新和还原 → DSM更新,确认更新到上表中的安全版本号以上,更新完成后重启。
群晖官方在SA-26:13里明确写了: 没有缓解措施,只能更新。 在补丁装上之前,任何临时配置都挡不住这两个未授权文件读写。
第二优先:关暴露面
-
关掉端口转发 :在路由器上把5000/5001端口映射删掉,DSM管理界面不要直接暴露在公网;
-
关掉QuickConnect :控制面板 → 外部访问 → QuickConnect → 停用。如果你确实需要远程访问,改用VPN;
-
防火墙限制 :控制面板 → 安全性 → 防火墙,只允许你信任的IP段访问DSM端口。
公网上一个打了补丁但仍然暴露的NAS是减分项,一个没打补丁且暴露的NAS是送命题。这次攻击的前提条件就是”网络可达”,把这个前提掐掉,攻击链第一步就走不下去。
第三优先:检查备份
-
确认你的3-2-1备份策略在正常工作(3份副本、2种介质、1份离线);
-
如果NAS已经被加密, 不要付赎金 ——没有任何保障攻击者会给你可用的解密密钥,而且付了钱他们大概率还会留一份你的数据;
-
从离线备份恢复数据;
-
如果没有可用备份,把加密后的磁盘保留下来,关注后续是否有解密工具放出(Cerber家族历史上部分版本有过解密工具)。
第四优先:长期加固
-
改一个强密码,关掉默认的admin账号;
-
开启双因素认证(2FA);
-
关掉SSH,或者只允许特定IP访问;
-
不要相信”自动更新已开启”这一个状态——定期手动进DSM更新页确认版本号;
-
考虑用反向代理+VPN的方式替代直接端口转发。
说句实在话
这次C3RB3R攻击群晖,技术上没有什么特别花哨的东西。补丁9月18号就发了,攻击10月才大规模跟上,中间隔了一个半月。
一个半月,够绝大多数企业和个人用户把补丁打完了。但现实是大量NAS还停在旧版本上,原因无非几个:怕升级搞坏数据、管理界面提示”已是最新”但实际没更、设备扔在角落没人管。
把DSM管理端口直接扔在公网上、开着QuickConnect裸奔、半年不登录一次系统——这种使用习惯本身就是在给扫描器递钥匙。
现在最该做的事就一件:打开你的群晖,看看版本号,然后把补丁打了。
参考来源:Synology-SA-26:13(2026-09-18)、360反勒索团队预警(2026-10-29)、NVD CVE-2026-13639 / CVE-2026-13684、IONIX威胁情报中心、阿里云漏洞库、pwn. watch威胁时间线。
对此 你怎么看 在评论区发表你的意见吧
— 阅读原文请访问微信公众号「表哥带我」 · 原文链接 —


暂无评论内容