

本文转载自微信公众号「FreeBuf」
原文标题:Claude Code官方VS Code扩展遭篡改,植入持久化SSH后门
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
Part 01
Claude Code官方扩展遭篡改
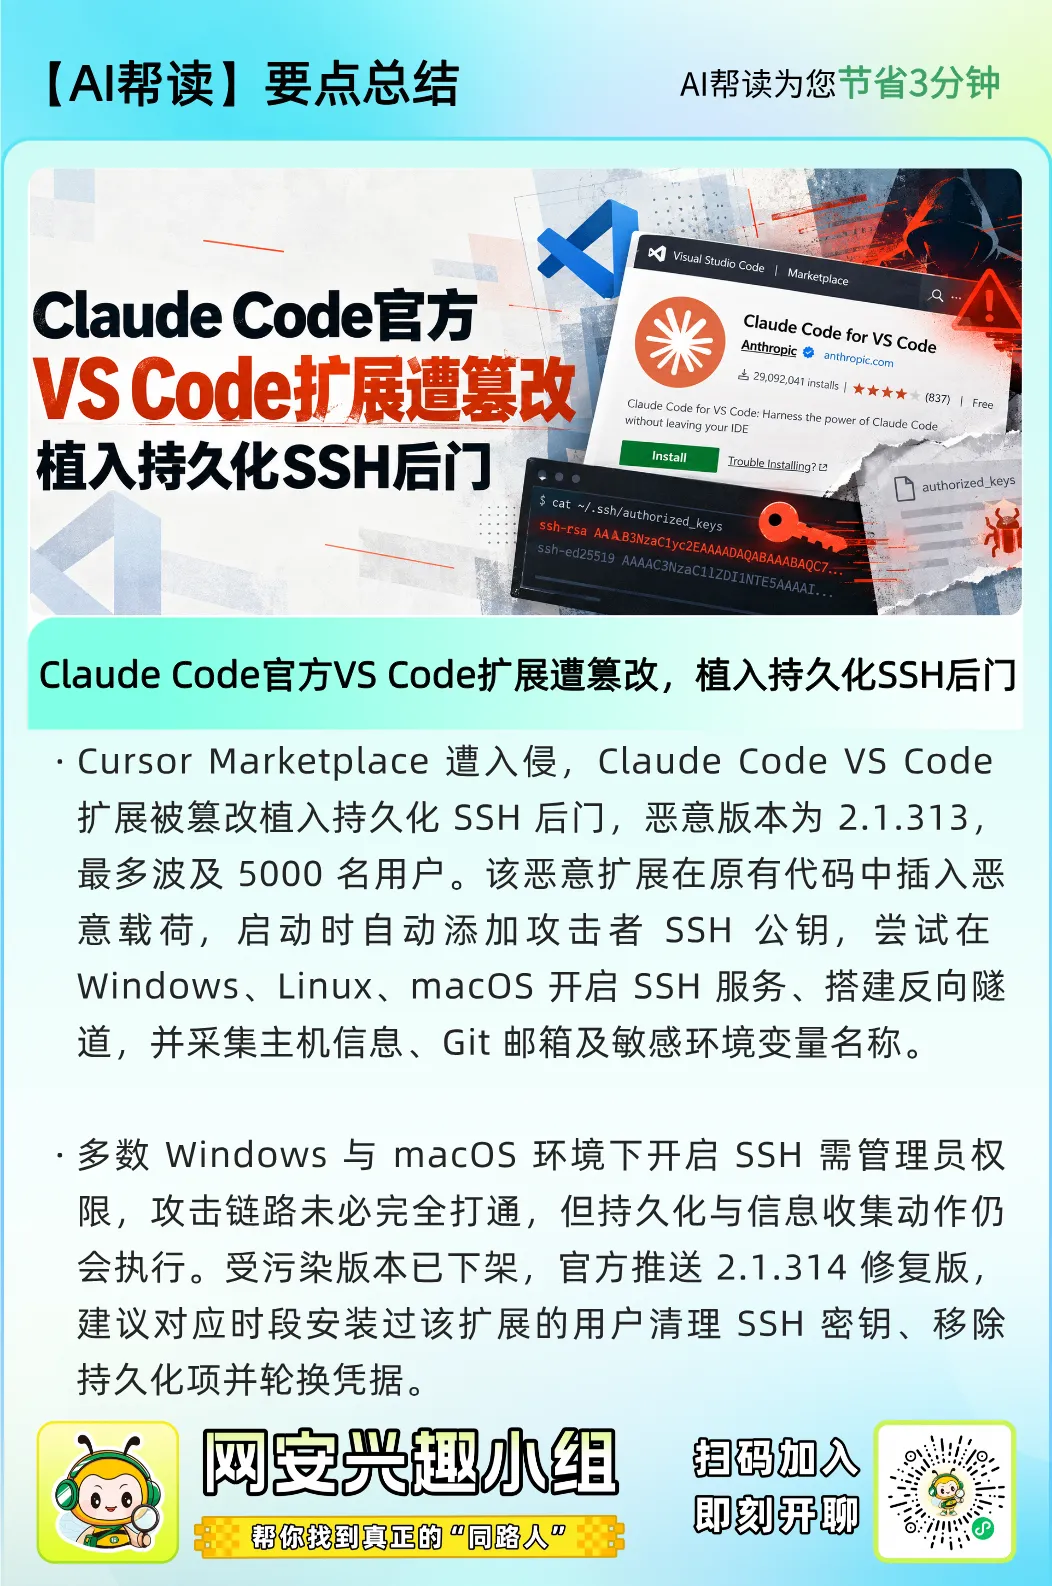
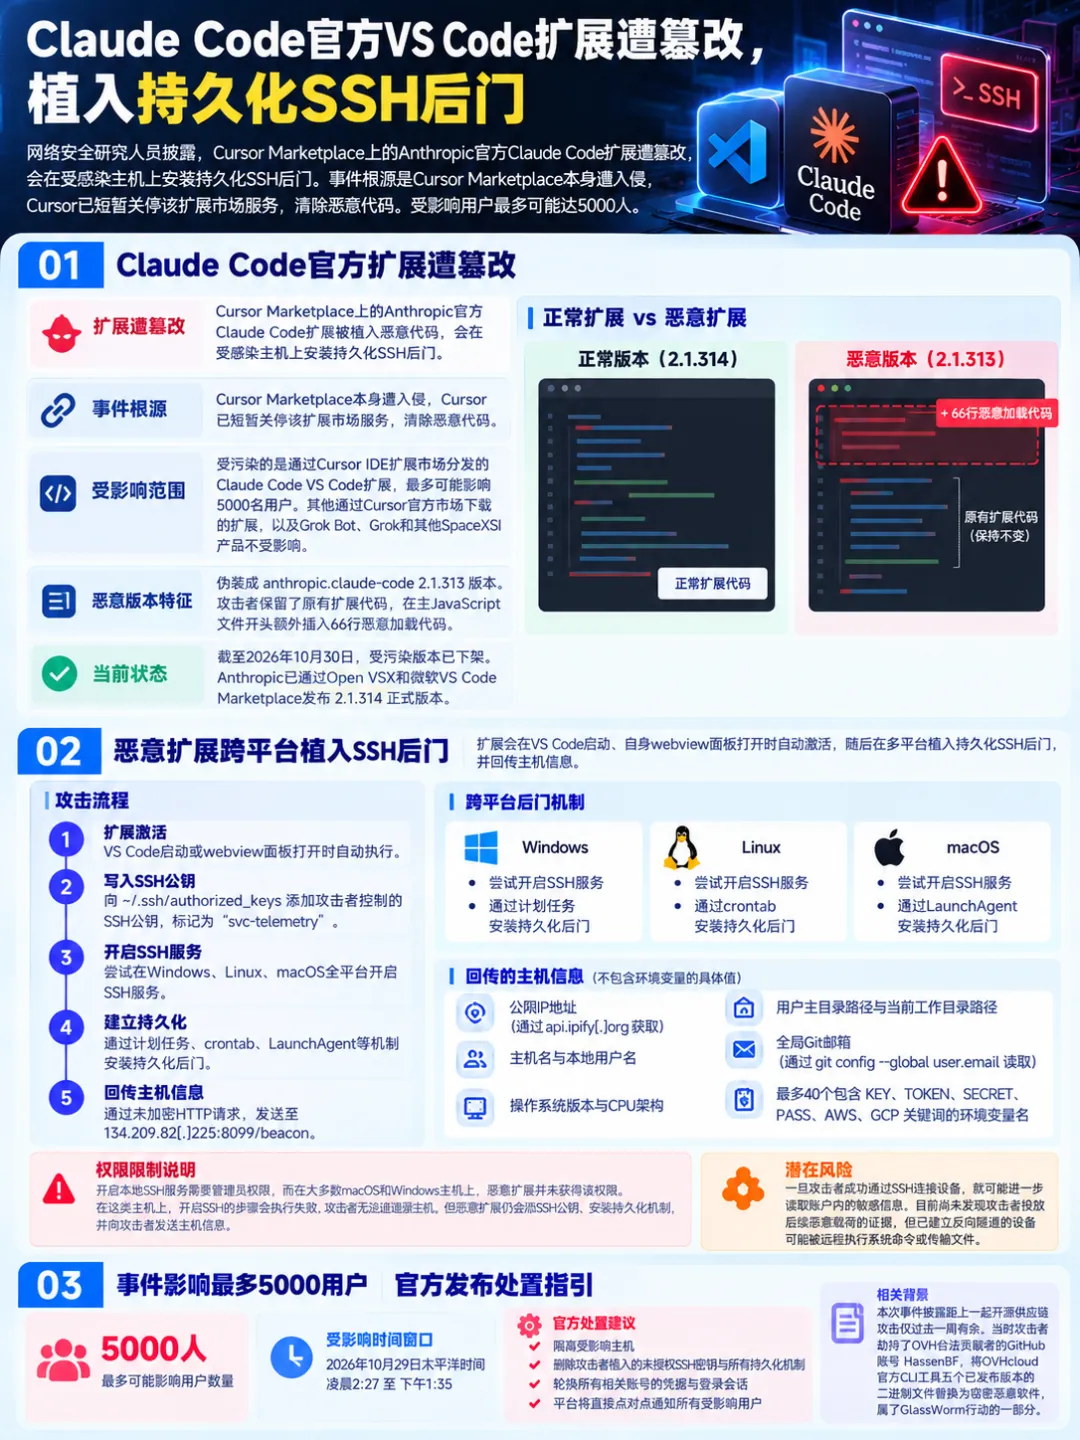
网络安全研究人员披露,Cursor Marketplace上的Anthropic官方Claude Code扩展遭篡改,会在受感染主机上安装持久化SSH后门。
经溯源,事件根源是Cursor Marketplace本身遭入侵,AI编程平台Cursor已短暂关停该扩展市场服务,清除恶意代码。
此次受污染的是通过Cursor IDE扩展市场分发的Claude Code VS Code扩展,最多可能影响5000名用户。恶意版本并非由Anthropic开发,其他通过Cursor官方市场下载的扩展,以及Grok Bot、Grok和其他SpaceXSI产品不受影响。
恶意扩展 伪装成 anthropic.claude-code 2.1.313版本。OpenSourceMalware联合创始人Jenn Gile在分析中发现,攻击者保留了原有扩展代码,却在主JavaScript文件开头额外插入了66行恶意加载代码,使正常扩展具备了后门安装能力。
截至2026年10月30日,受污染版本已经下架。Anthropic也已通过Open VSX和微软VS Code Marketplace发布2.1.314正式版本。
Part 02
恶意扩展跨平台植入SSH后门
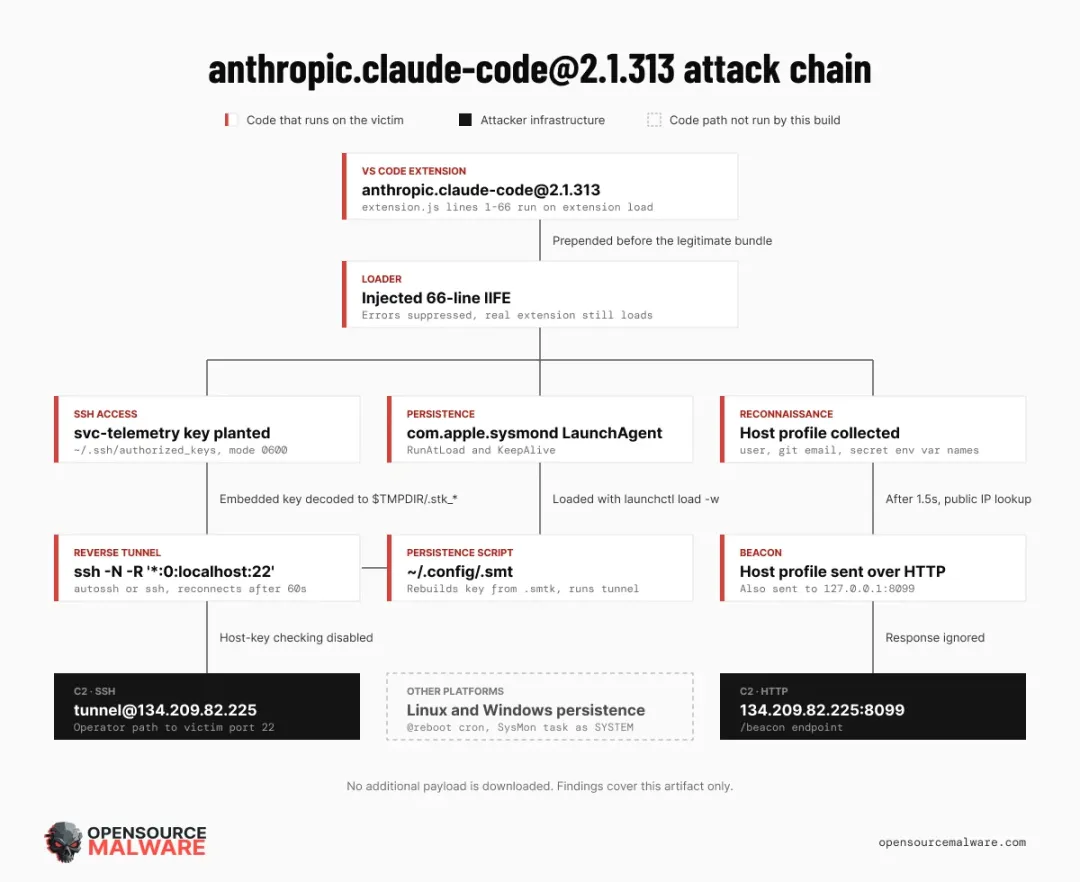
该扩展会在VS Code启动、自身webview面板打开时自动激活,随后向用户的~/.ssh/authorized_keys文件中添加攻击者控制的SSH公钥。该密钥被标记为”svc-telemetry”,试图伪装成无害的遥测相关组件。
之后,恶意代码会尝试在Windows、Linux、macOS全平台开启SSH服务,让受害者主机可被远程访问。
它同时会向134.209.82[.]225建立反向隧道,针对不同平台通过计划任务、crontab、LaunchAgent等机制安装持久化后门。
所有侦察数据会通过未加密HTTP请求,发送至134.209.82[.]225的8099端口/beacon路径。
-
通过api.ipify[.]org获取的公网IP地址;
-
主机名与本地用户名;
-
操作系统版本与CPU架构;
-
用户主目录路径与当前工作目录路径;
-
通过git config –global user.email命令读取的全局Git邮箱;
-
最多40个名称包含KEY、TOKEN、SECRET、PASS、AWS、GCP关键词的环境变量名。
初始回传的数据并不包含环境变量的具体值,但这些变量名称已经足以让攻击者判断设备可能使用了哪些云服务、持续集成系统和凭证类型。
安全研究员Paul McCarty认为,一旦攻击者成功通过SSH连接设备,就可能进一步读取账户内的敏感信息。
目前尚未发现攻击者投放后续恶意载荷的证据。但对于已经建立反向隧道的设备,攻击者可以获得相对稳定的SSH访问通道,进而执行系统命令或传输文件。
此外,虽然恶意版本很快被下架,但启用了Claude Code自动更新功能的用户,仍可能在不知情的情况下安装受污染的扩展。
Part 03
事件影响最多5000用户
官方发布处置指引
Cursor公布,本次事件最多影响5000名用户,受影响用户均在2026年10月29日太平洋时间凌晨2:27至下午1:35之间安装了恶意版本扩展。平台方将直接点对点通知所有受影响用户。
官方建议,在上述时间窗口内安装过受污染扩展的用户,第一时间隔离受影响主机,删除攻击者植入的未授权SSH密钥与所有持久化机制,轮换所有相关账号的凭据与登录会话。
本次事件披露距上一起开源供应链攻击仅过去一周有余。当时未知攻击者劫持了OVH合法贡献者的GitHub账号”HassenBF”(账号于2026年3月被攻陷),将OVHcloud官方CLI工具(ovh/ovhcloud-cli)五个已发布版本的二进制文件替换为窃密恶意软件,该攻击属于GlassWorm行动的一部分。
参考来源:
Official Claude Code VS Code Extension Compromised to Install Persistent SSH Backdoor
https://thehackernews.com/2026/10/official-claude-code-vs-code-extension.html
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容