

微软警告说,通过 Cursor市场 分发的恶意Claude Code扩展试图在开发人员工作站上安装持久的SSH后门。
Cursor披露了这一事件,特洛伊木马化软件包,claude-code版本2.1.312和2.1.313,将合法的扩展功能与注入的JavaScript相结合,准备未经授权的远程访问。
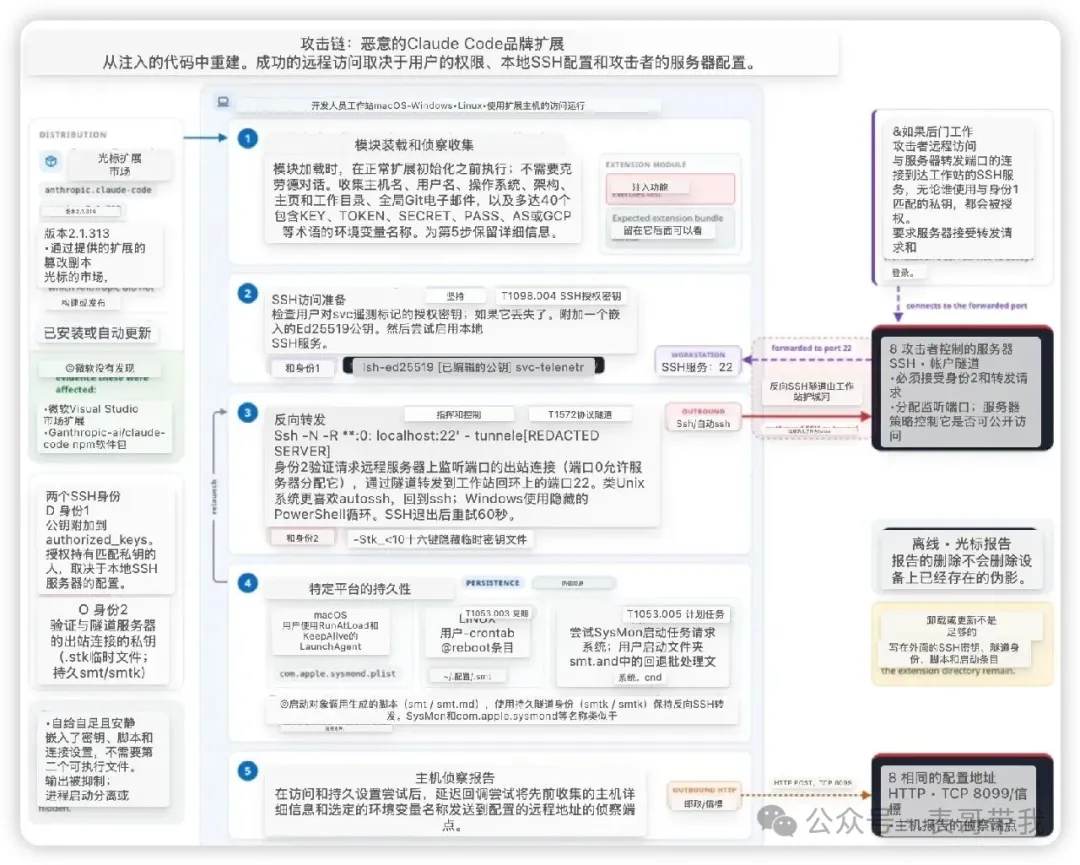
使用了Node.js API,它收集主机名、用户名、操作系统、架构、主页和工作目录以及全局Git电子邮件。错误被无声地抑制,帮助合法扩展继续运行,而不会明显中断。
加载器还识别多达四十个包含凭据相关字符串的环境变量名称,包括KEY、TOKEN、SECRET、PASS、AWS和GCP。
延迟回调尝试报告这些名称,而不是它们的值。因此,这个集合并没有独立证明潜在秘密的盗窃。
为了准备访问,恶意软件会检查svc-telemetry标记的authorized_keys,并在缺失时附加嵌入式Ed25519公钥。一个单独的私钥对出站隧道进行身份验证,最初来自一个名称以.stk_开头的隐藏临时文件。
SSH参数-N -R '*:0:localhost:22'请求服务器分配的远程端口转发连接到工作站的本地SSH服务 。
加载器禁用普通主机密钥验证,并使用重试循环重新连接。微软将134.209.82[.]225确定为配置的SSH和HTTP目的地。
在 macOS 上,持久性使用 ~/Library/LaunchAgents/com.apple.sysmond.plist
Linux接收引用~/.config/.smt的用户crontab @reboot条目。
两个平台都使用~/.config/.smtk作为隧道标识。Windows尝试SysMon计划任务,请求系统执行,并使用启动文件夹sysmon.cmd回退。
这些文件和启动项位于扩展目录之外,这意味着卸载或更新扩展不会删除它们。
然而,尝试执行并不能证明入侵成功:主机特权、本地SSH设置和攻击者-服务器配置决定了远程访问是否有效。光标报告说,错误和管理员权限要求阻止了大多数 macOS 和 Windows 主机上的 SSH 访问。
调查人员应将网络连接与未经授权的密钥、隧道进程、启动操作和身份验证事件联系起来。已确认的恶意伪影需要单独删除,同时保留合法的SSH配置。
当显示暴露时,轮换凭证或撤销会话。批准的发布者限制和安装冷却时间可以减少未来在托管开发人员环境中的恶意扩展版本暴露,而无需完全依赖清理。
IOC
|
|
类型 | 描述 |
|
134.209.82[.]225
|
IP地址
|
配置的远程SSH和HTTP目的地
|
|
Hxxp://134[.]209[.]82[.]225:8099 /beacon
|
URL
|
侦察端点;与配置的地址相关联
|
|
svc- telemetry
|
关键评论
|
已安装授权密钥标记;验证密钥材料
|
|
SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk
|
SSH密钥指纹
|
已安装的授权密钥指纹
|
|
.stk_[0-9a-f]{10}
|
文件名模式
|
临时隧道标识;模式而不是字面文件名
|
|
Ecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15
|
SHA256
|
JavaScript入口点;不是Visual Studio扩展(VSIX)软件包哈希
|
|
7e0a52885fadee05544a9e99eb18c792bec05900a5e1a66d68f8383decb0e278
|
SHA256
|
解码的隧道私钥文件
|
|
~/ Library /LaunchAgents/com.apple.sysmond.plist
|
文件路径
|
macOS 持久性工件;检查其启动操作
|
对此 你怎么看 在评论区发表你的意见吧
推荐阅读
📰 相关阅读
— 阅读原文请访问微信公众号「表哥带我」 · 原文链接 —


暂无评论内容