

2 0 26年 10月26日 – 2 0 26 年11月01日
本 周 漏 洞 态 势 研 判 情 况
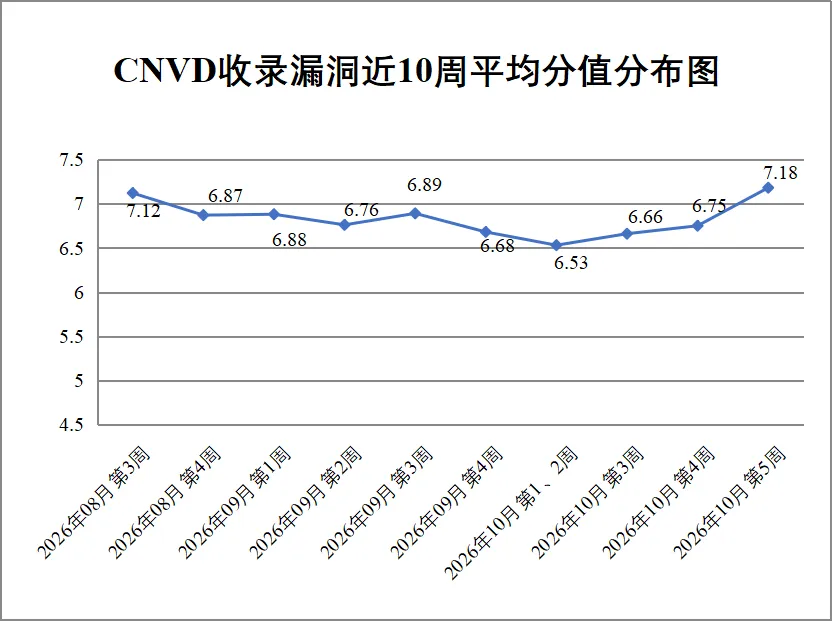
图 1 C N V D 收 录 漏 洞 近 1 0 周 平 均 分 值 分 布 图
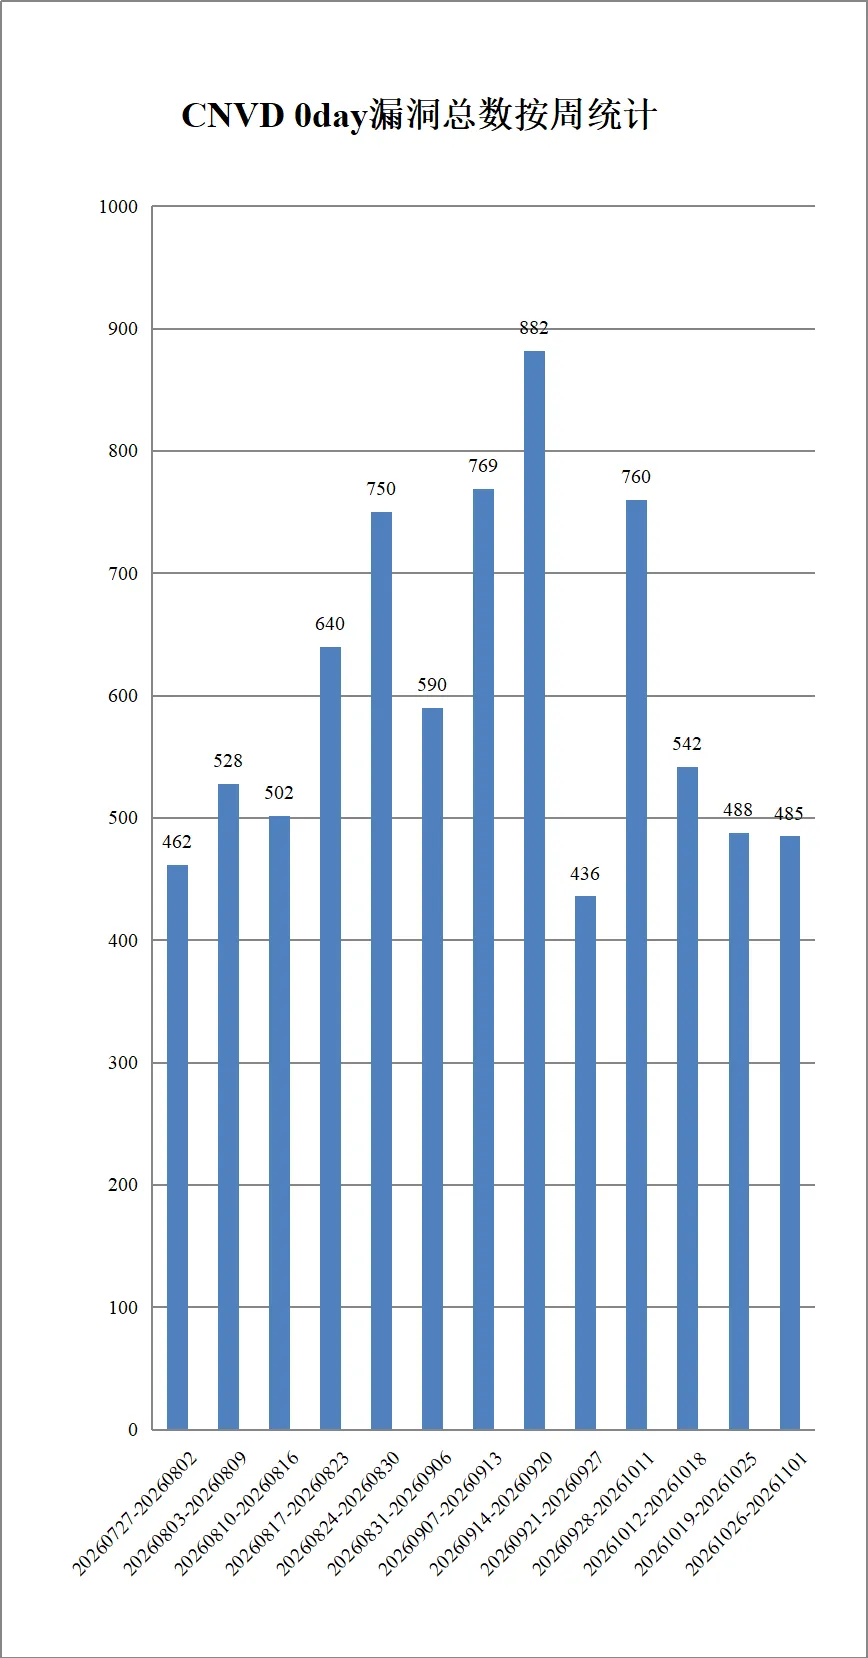
图 2 C N V D 0 d a y 漏 洞 总 数 按 周 统 计
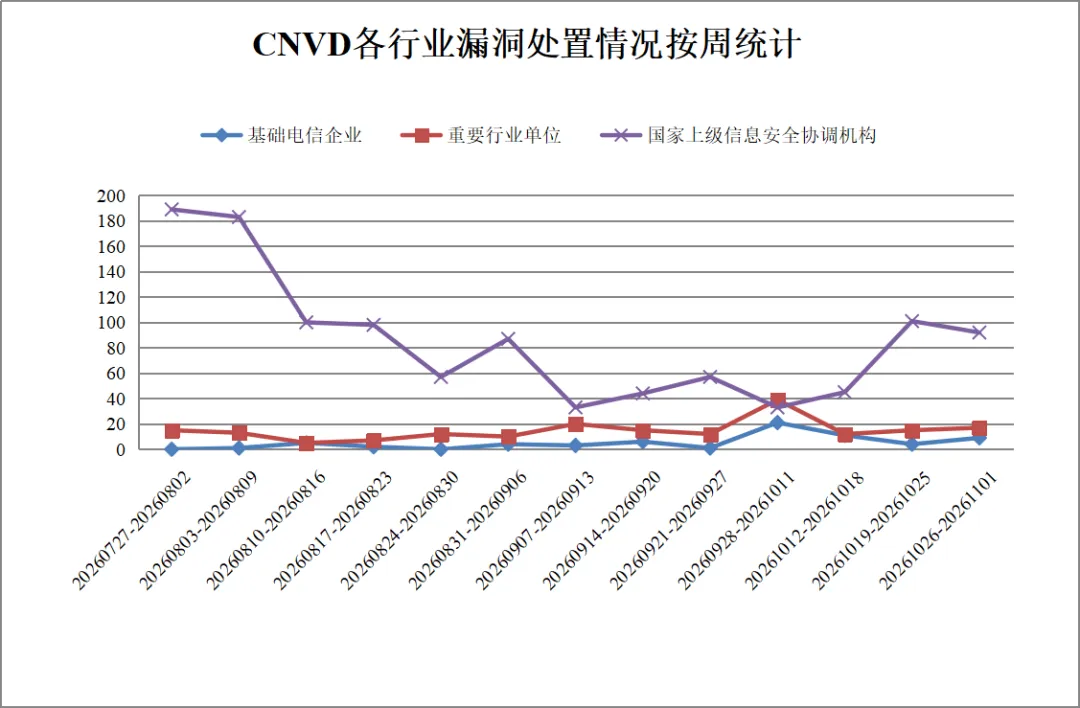
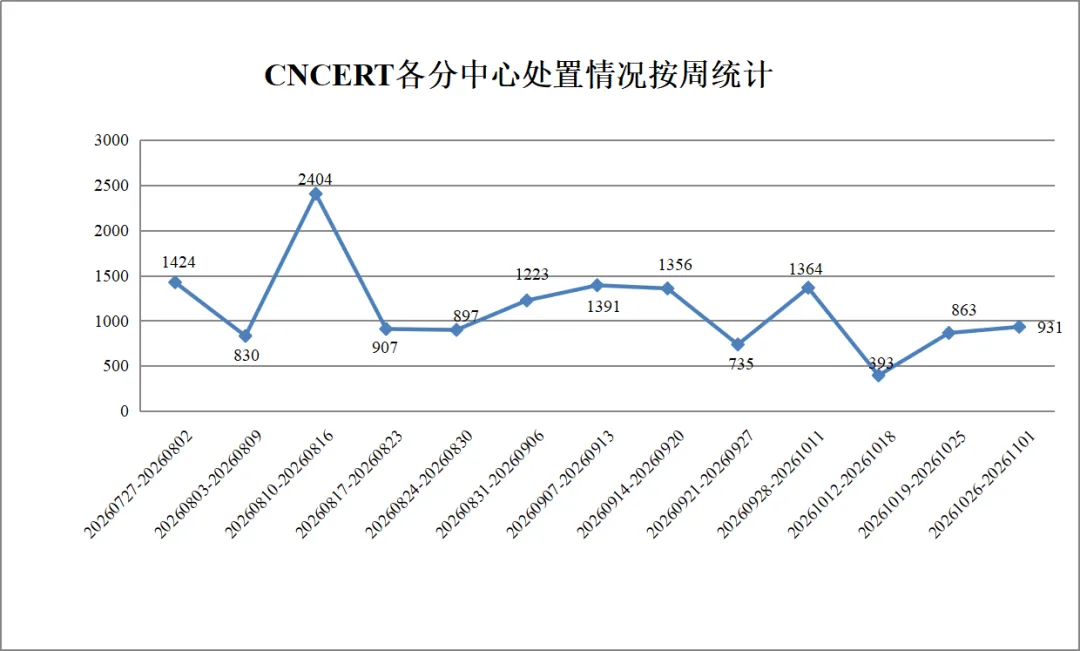
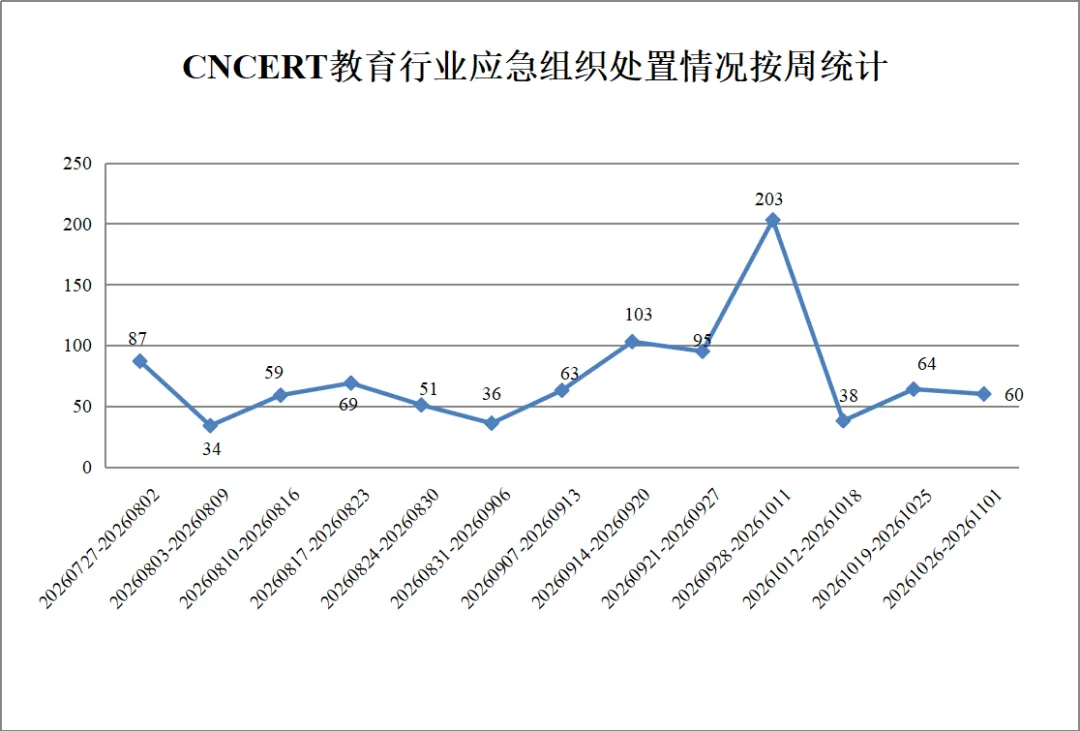
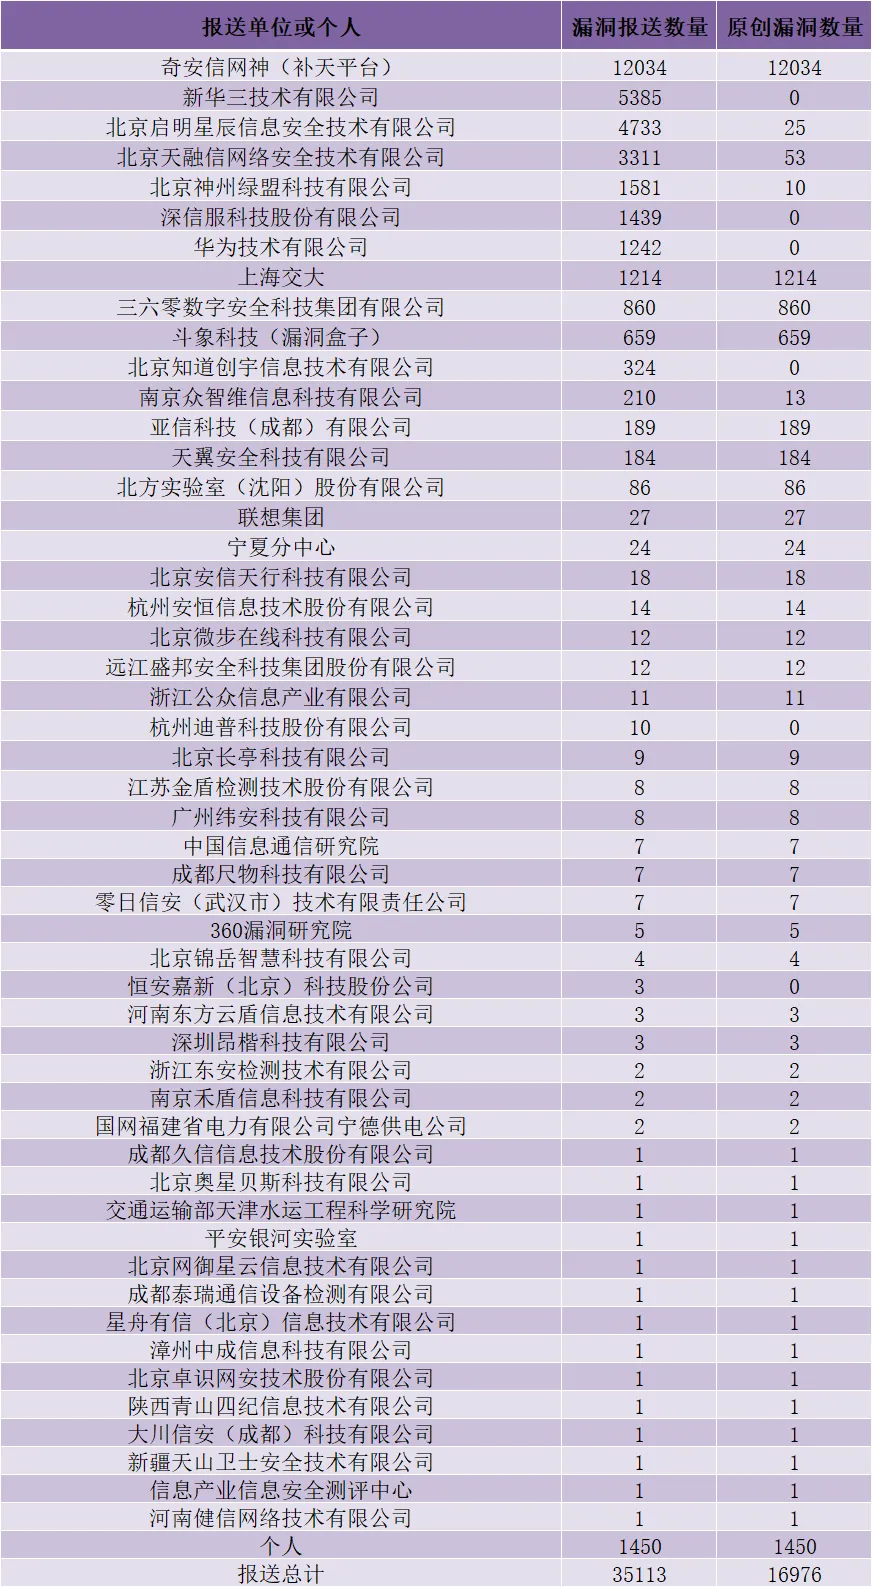
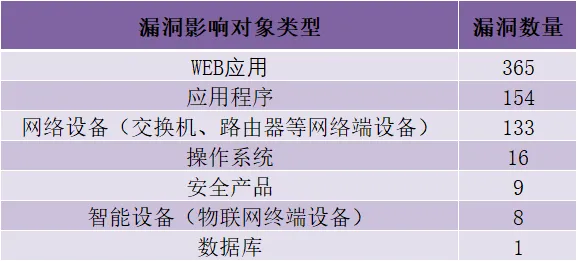
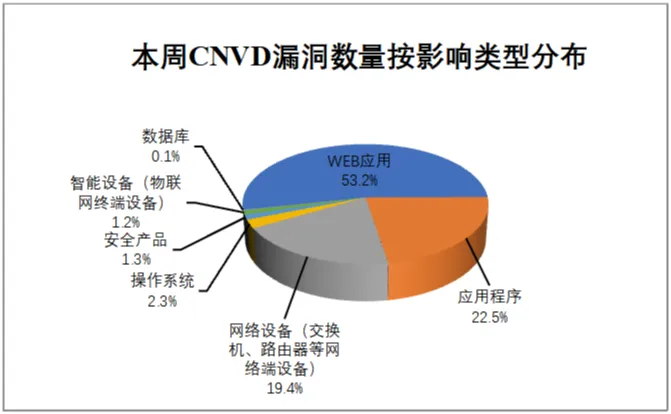
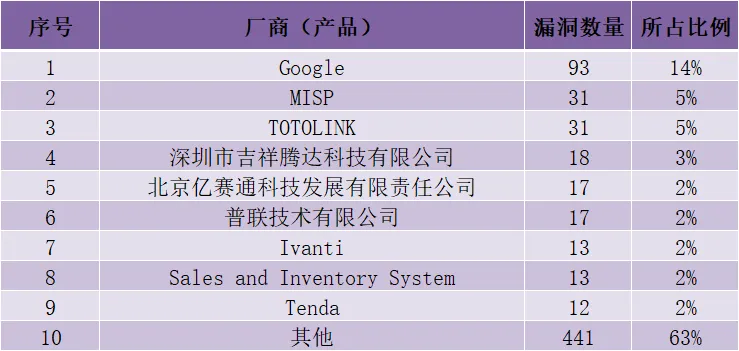
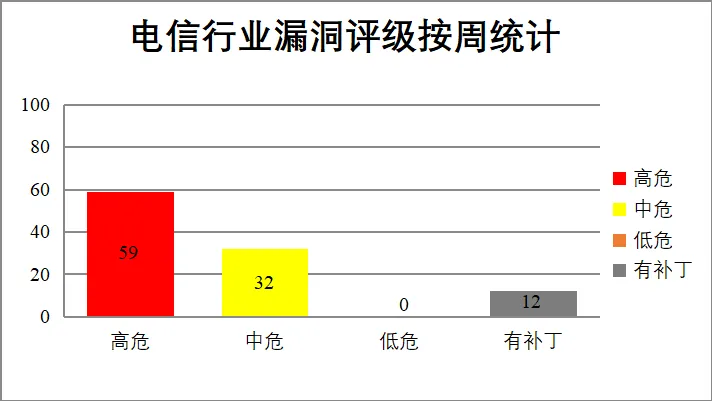
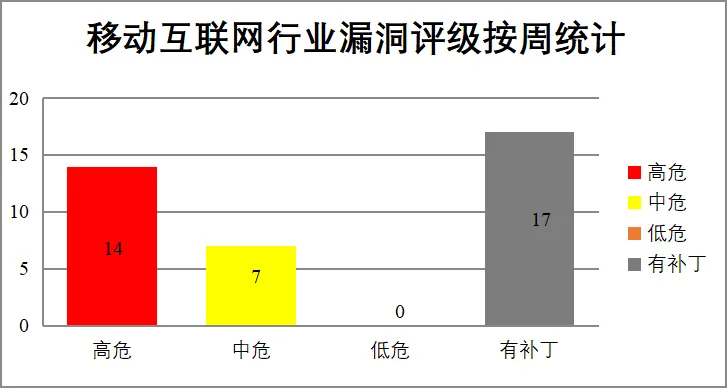
本 周 , C N V D 整 理 和 发 布 以 下 重 要 安 全 漏 洞 信 息 。
1、Google产品安全漏洞
Brotli是一种由Google开发的开源无损数据压缩算法,用于提高网络数据传输效率。它通过静态字典和动态字典结合的方式,将常用词汇、短语和代码模式替换为更短的引用,从而实现比传统压缩算法(如 Gzip)更高的压缩率。Google Chrome for Mac是谷歌官方专门为苹果macOS系统开发的浏览器。Google Chrome for Android是谷歌Chrome浏览器的安卓手机版。Google Chrome是谷歌公司开发的跨平台网页浏览器。Google Chrome for Windows是谷歌开发的网页浏览器Windows版本。Google OSS Agent Mesh是Google开源的AI多智能体治理平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过特制的Brotli压缩流破坏相邻的解码器状态内存,泄露敏感内存内容,导致拒绝服务,或可能执行任意代码,或通过构造特制的HTML页面在浏览器沙箱内执行任意代码等。
CNVD收录的相关漏洞包括:Google Brotli解码器缓冲区溢出漏洞、Google Chrome for Mac内存损坏漏洞、Google Chrome for Android内存损坏漏洞、Google Chrome越界读取漏洞、Google Chrome越界写入漏洞、Google Chrome释放后使用漏洞、Google Chrome for Windows内存损坏漏洞、Google OSS Agent Mesh缺少身份验证漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42986
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42988
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42990
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42989
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42991
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42992
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42995
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43013
2、Ivanti产品安全漏洞
Ivanti Connect Secure是企业级SSLVPN远程访问解决方案。Ivanti Xtraction是Ivanti旗下的一款IT数据可视化与商业智能(BI)报告平台。Ivanti Endpoint Manager Mobile是Ivanti公司推出的企业级移动设备管理(MDM)解决方案。Ivanti Sentry是Ivanti公司的一款安全网关产品。Ivanti Secure Access Client是企业级安全接入客户端软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞将权限提升至root,或将应用生成的请求重定向至其控制的端点,获取企业项目管理方法论连接器凭据,或绕过ICS的认证流程,未授权访问系统等。
CNVD收录的相关漏洞包括:Ivanti Connect Secure权限提升漏洞、Ivanti Xtraction文件名外部控制漏洞(CNVD-2026-42430、CNVD-2026-42435)、Ivanti Connect Secure身份验证绕过漏洞、Ivanti Endpoint Manager Mobile操作系统命令注入漏洞、Ivanti Sentry授权问题漏洞、Ivanti Secure Access Client证书验证不当漏洞、Ivanti Secure Access Client竞态条件漏洞。除“Ivanti Connect Secure权限提升漏洞、Ivanti Secure Access Client竞态条件漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42427
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42430
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42428
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42433
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42432
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42435
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42434
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42436
3、Huawei产品安全漏洞
Huawei HarmonyOS是华为自主研发的鸿蒙系统。Huawei EMUI是华为基于Android系统深度定制的情感化操作系统。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞影响系统的可用性,或导致系统的机密性受影响,或导致系统崩溃等。
CNVD收录的相关漏洞包括:Huawei HarmonyOS/EMUI稳定性漏洞、Huawei HarmonyOS/EMUI暴力破解漏洞(CNVD-2026-42416、CNVD-2026-42417)、Huawei HarmonyOS/EMUI克隆漏洞、Huawei HarmonyOS/EMUI数组越界漏洞、Huawei HarmonyOS/EMUI广播权限控制漏洞(CNVD-2026-42418、CNVD-2026-42420)、Huawei HarmonyOS/EMUI释放后重用漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42412
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42416
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42415
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42417
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42419
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42418
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42420
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42422
4、Tenda产品安全漏洞
Tenda AC5是腾达(Tenda)推出的一款入门级双频无线路由器。Tenda AC6是腾达(Tenda)公司推出的一款双频无线路由器。Tenda AC19是腾达(Tenda)旗下的一款AC2100双频千兆无线路由器,专为家庭高速宽带接入设计,主打性价比和覆盖能力。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞导致应用程序崩溃或者执行任意代码,或触发基于栈的缓冲区溢出等。
CNVD收录的相关漏洞包括:Tenda AC5堆栈缓冲区溢出漏洞、Tenda AC6缓冲区溢出漏洞(CNVD-2026-42392、CNVD-2026-42393、CNVD-2026-42395)、Tenda AC5栈缓冲区溢出漏洞、Tenda AC6跨站请求伪造漏洞(CNVD-2026-42397、CNVD-2026-42399)、Tenda AC19缓冲区溢出漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42389
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42392
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42390
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42393
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42395
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42397
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42399
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42443
5、Ruijie RG-EW3000GX命令注入漏洞
本周,Ruijie RG-EW3000GX被披露存在命令注入漏洞,该漏洞源于文件unifyframe-sgi.elf中cc_set函数的参数data.url未能正确过滤构造命令特殊字符、命令等,攻击者可利用该漏洞导致任意命令执行。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42414
小 结 : 本 周 ,Google产品被披露存在多个漏洞,攻击者可利用漏洞通过特制的Brotli压缩流破坏相邻的解码器状态内存,泄露敏感内存内容,导致拒绝服务,或可能执行任意代码,或通过构造特制的HTML页面在浏览器沙箱内执行任意代码等。此外,Ivanti、Huawei、Tenda等多款产品被披露存在多个漏洞,攻击者可利用漏洞将权限提升至root,将应用生成的请求重定向至其控制的端点,获取企业项目管理方法论连接器凭据,绕过ICS的认证流程,未授权访问系统,影响系统的可用性,导致系统的机密性受影响,导致系统崩溃等。另外,Ruijie被披露存在命令注入漏洞,该漏洞源于文件unifyframe-sgi.elf中cc_set函数的参数data.url未能正确过滤构造命令特殊字符、命令等,攻击者可利用该漏洞导致任意命令执行 。 建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本 周 重 要 漏 洞 攻 击 验 证 情 况
Performance Indicator System是一款协助企业设定、跟踪和评估绩效指标的管理系统。
Performance Indicator System存在SQL注入漏洞,该漏洞源于对文件/opils/staff/edit_quantity.php中参数pqty的错误操作,攻击者可利用该漏洞获取数据库中的敏感信息或篡改数据。
验 证 信 息
https://github.com/hubdk01/cve/issues/7
参 考 链 接 :
https://www.cnvd.org.cn/flaw/show/CNVD-2026-42425
信 息 提 供 者
北京天融信网络安全技术有限公司
📰 相关阅读
— 阅读原文请访问微信公众号「国家互联网应急中心CNCERT」 · 原文链接 —


暂无评论内容