

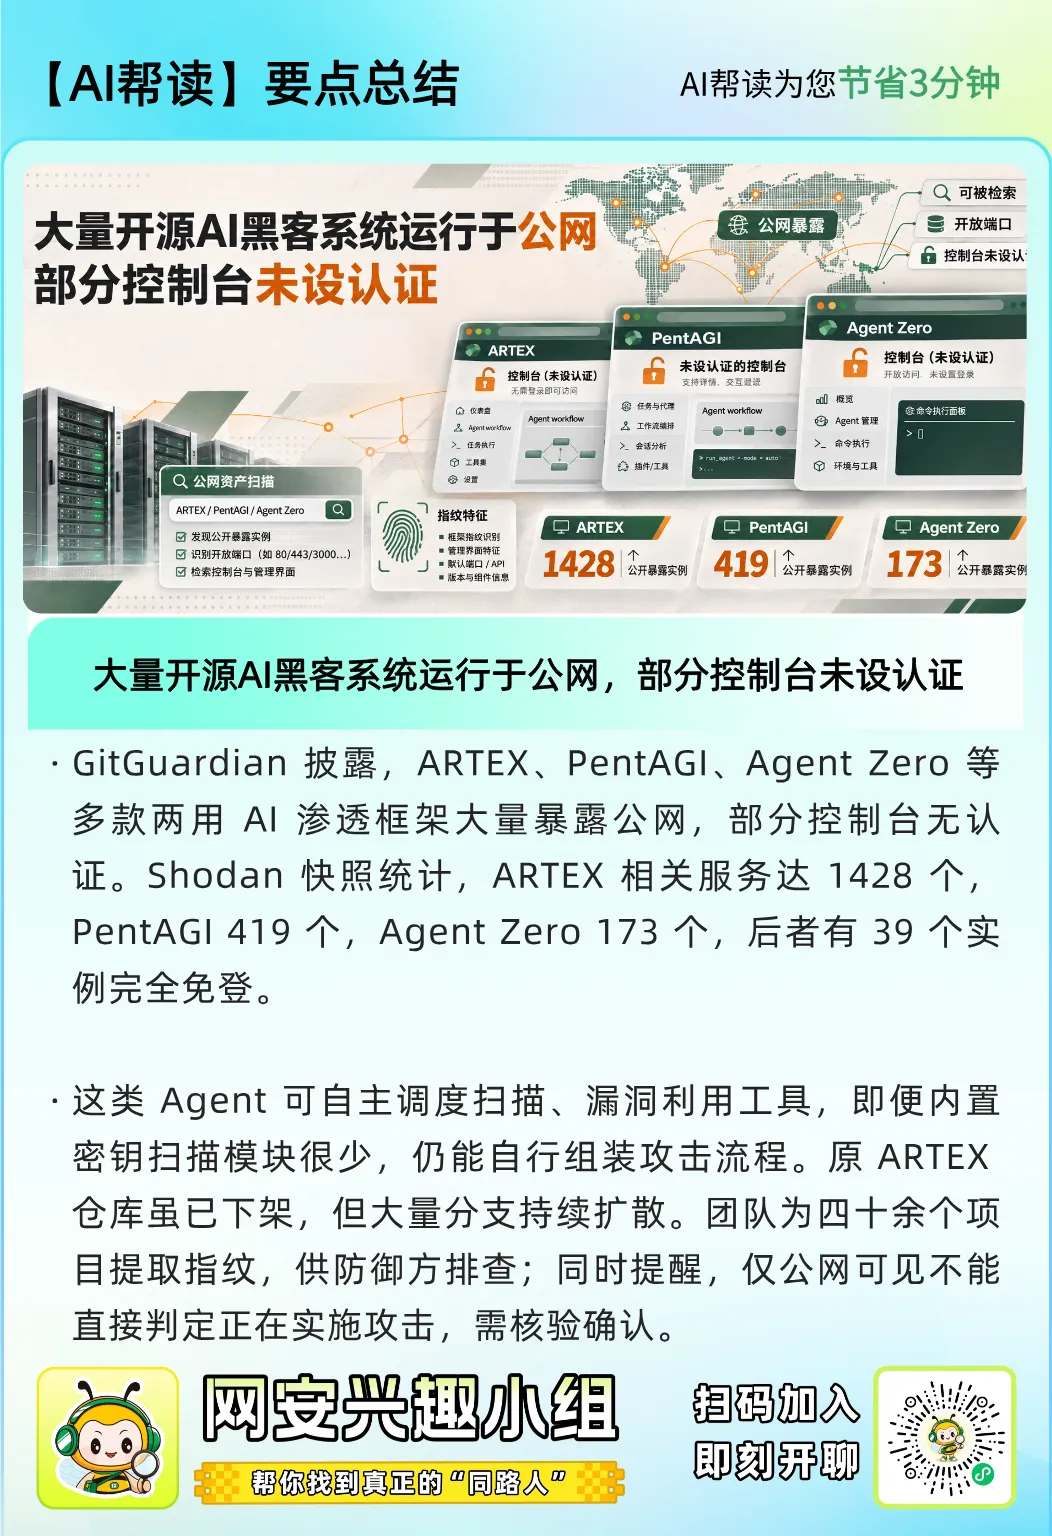
目前多款AI驱动的黑客与渗透测试框架正运行在可公开访问的互联网服务器上,部分框架的管理控制台未设置身份认证,完全对外开放。
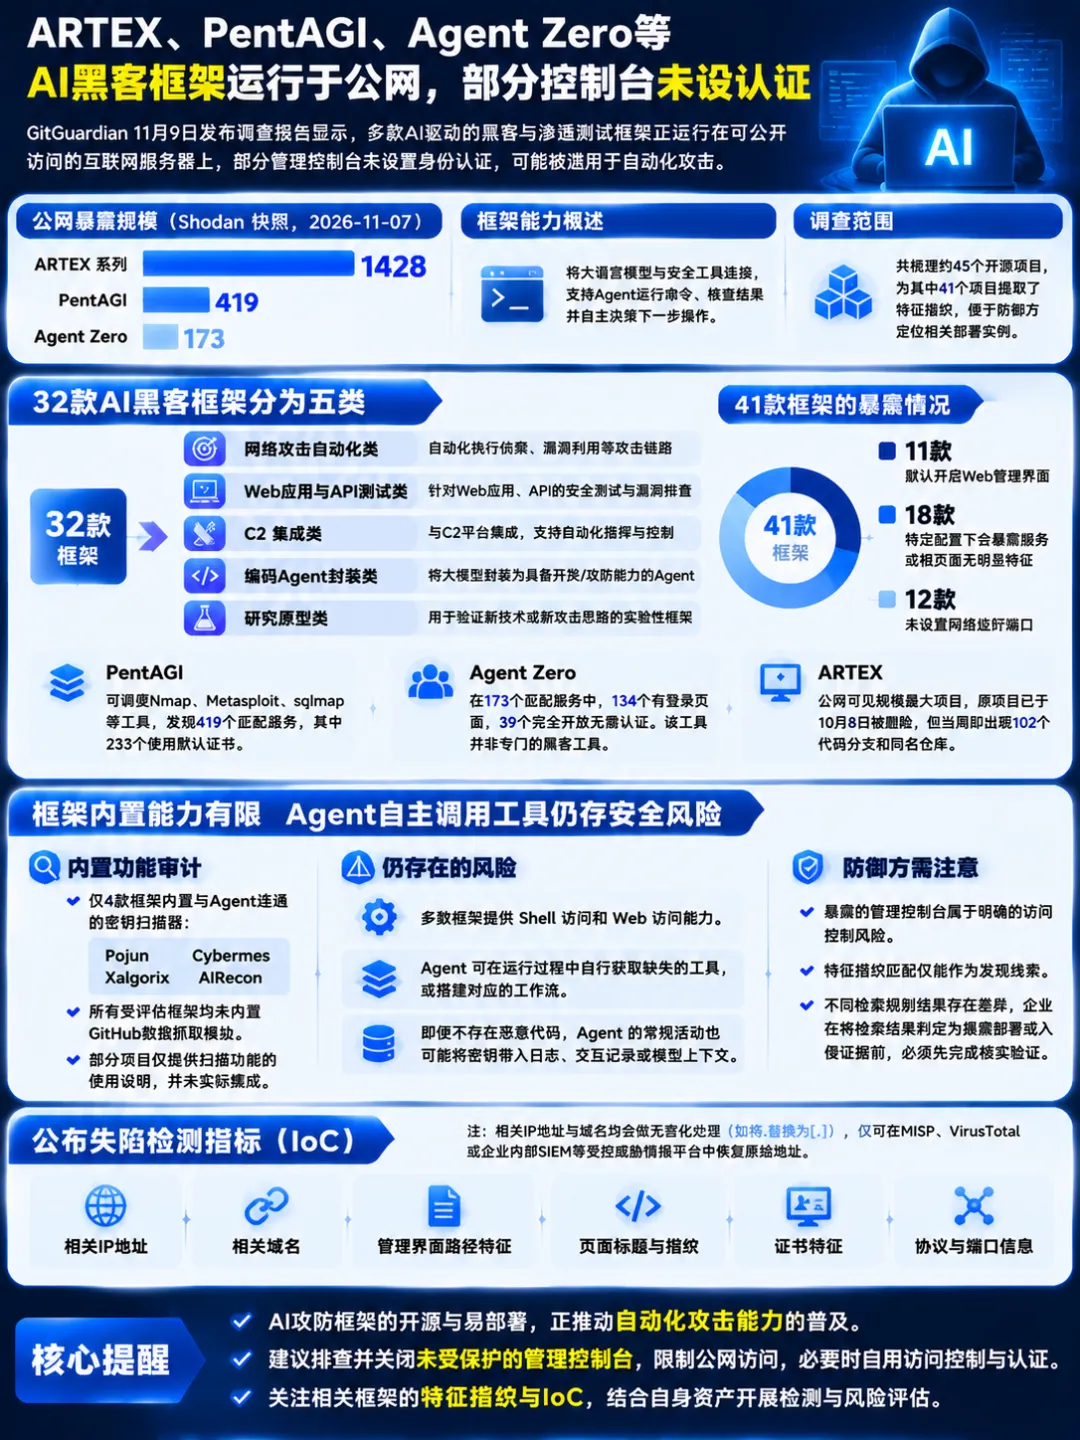
2026年11月7日的Shodan快照数据显示,公网共有1428个服务属于ARTEX系列、419个服务匹配PentAGI特征、173个服务匹配Agent Zero特征,可见这类工具的传播范围已经十分广泛。
这类平台将语言模型与安全工具连接,支持Agent运行命令、核查结果并自主决策下一步操作。
这类工具可用于合法授权的渗透测试,但攻击者同样能利用这些功能,自动完成侦察、漏洞利用、凭据窃取等活动。不过,仅凭服务可被公网访问这一点,无法证明对应服务器正用于犯罪活动。
GitGuardian研究人员在11月9日发布的技术调查报告中,披露了这些暴露在公网的框架部署实例。本次调查针对的是两用框架的不安全部署问题,并非新发现的恶意软件家族。
研究团队共梳理了约45个开源项目,为其中41个项目提取了特征指纹,防御方可借助这些指纹定位公网上的相关部署实例。
Part 01
32款AI黑客框架分为五类
GitGuardian共将32款框架分为五大类:网络攻击自动化类、Web应用与API测试类、C2集成类、编码Agent封装类、研究原型类。其余项目均为这些框架的分支或变种。在受评估的41款框架中,11款默认开启Web管理界面,18款仅在特定配置下才会对外暴露服务,或根页面无明显识别特征,剩余12款未设置网络监听端口。
PentAGI可调度Agent调用Nmap、Metasploit、sqlmap等工具,这种设计能支持Agent在资产发现、漏洞测试、报告生成环节之间自动流转,与此前PentAGI渗透测试自动化相关报道中的描述一致。GitGuardian共统计到419个匹配PentAGI特征的服务,其中233个使用默认证书;通过页面标题、证书特征单独检索得到的结果数量存在差异,不可将不同维度的检索结果直接相加,统计独立服务器的总数量。
Agent Zero的认证缺失问题更为明显。在173个匹配特征的服务中,134个显示登录页面,剩余39个完全开放无需认证。GitGuardian指出,Agent Zero是一款默认未配置身份认证的通用Agent,并非专门的黑客工具。本次统计将其纳入范畴,是因为目前已出现攻击者尝试利用该工具的案例,且功能强大的Agent可被公网直接访问本身就会带来风险。
ARTEX是公网可见规模最大的框架家族。GitGuardian提到,原项目作者在收到滥用举报后,已于10月8日删除原始项目,但删除当周就出现了102个代码分支和同名代码仓库。此前针对ARTEX窃取GitHub凭据事件的报道显示,攻击者可利用暴露的应用密钥访问Azure Key Vault等云资源。
Part 02
框架内置能力有限
Agent自主调用工具仍存安全风险
研究团队在代码审计中,还区分了框架内置功能与Agent可自主组装的任务模块。仅Pojun、Cybermes、Xalgorix、AIRecon四款框架内置了与Agent连通的密钥扫描器。所有受评估框架均未内置GitHub数据抓取模块。其余部分项目仅提供扫描功能的使用说明,并未实际集成可用的扫描器;包括PentAGI在内的受评估工具,均未检测到密钥搜寻能力。
但这类功能缺失并不代表没有风险。几乎所有框架都提供Shell访问和Web访问能力,语言模型可在运行过程中自行获取缺失的工具,或搭建对应的工作流。此前关于AI Agent凭据暴露风险的相关报道也提到,即便不存在恶意代码,Agent的常规活动也可能将密钥带入日志、交互记录或模型上下文当中。
对防御方而言,二者的区别十分关键:暴露的管理控制台属于明确的访问控制风险,而特征指纹匹配仅能作为发现线索。GitGuardian本次仅公开了检测特征说明,未公布暴露实例的目标清单,方便各机构排查自身的相关部署。不同检索规则得到的统计结果存在差异,因此企业在将检索结果判定为暴露部署或入侵证据前,必须先完成核实验证。
Part 03
公布失陷检测指标
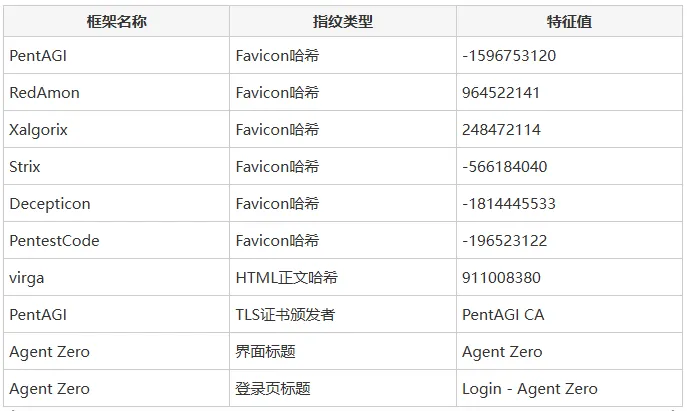
注:相关IP地址与域名均会做无害化处理(例如将.替换为[.]),防止意外触发解析或跳转。仅可在MISP、VirusTotal或企业内部SIEM等受控威胁情报平台中恢复原始地址。
参考来源:
AI Hacking Frameworks Like ARTEX, PentAGI, and Agent Zero Found Running on Internet-Accessible Servers
https://cybersecuritynews.com/ai-hacking-frameworks/
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容