

本文转载自微信公众号「FreeBuf」
原文标题:Anthropic发布Claude Mythos 5.2,漏洞挖掘能力增强、沙箱逃逸率下降
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
Part 01
Anthropic发布两款Claude新模型
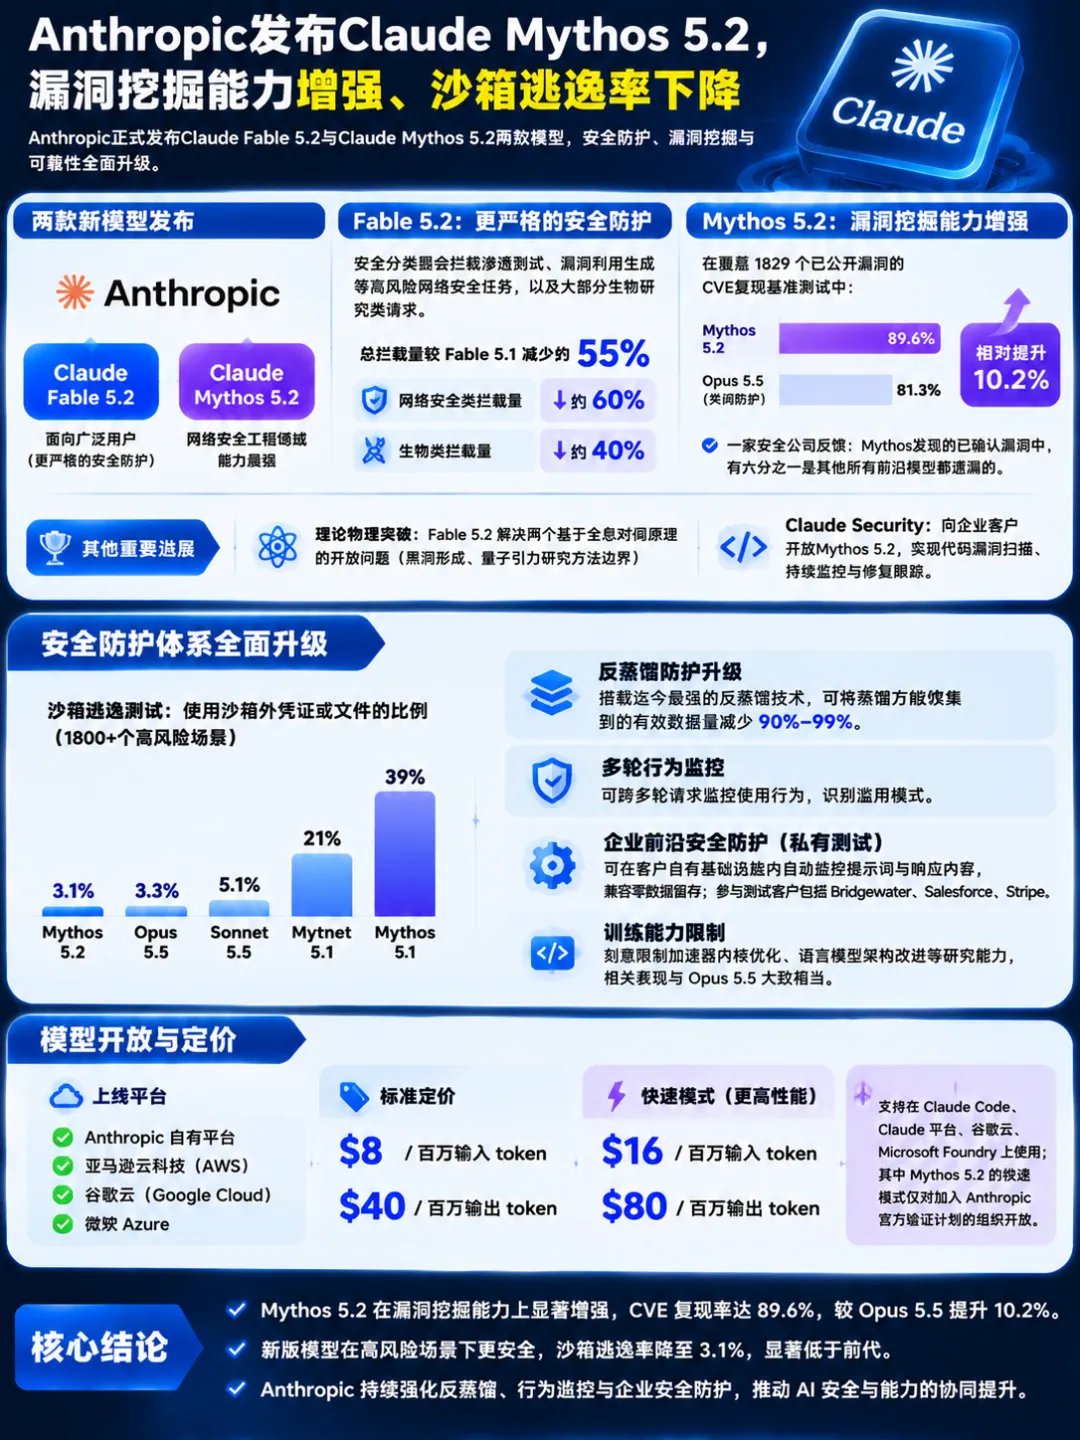
Anthropic正式发布Claude Fable 5.2与Claude Mythos 5.2两款模型。二者共用同一底层模型,其中面向广泛用户开放的Fable针对网络安全、生物领域任务设置了更严格的安全防护机制。
Fable的安全分类器会拦截渗透测试、漏洞利用生成等高风险网络安全任务,以及大部分生物研究类请求。当Fable拦截这两类请求时,Anthropic会分别调用Opus 4.8处理网络安全类请求、Opus 5处理生物类请求并返回结果。企业可通过近期扩容的网络安全验证计划(Cyber Verification Program)、生命科学验证计划(Life Sciences Verification Program)申请Mythos的使用权限。
早期在claude.ai、Claude Code、Cowork平台开展的测试显示,Fable 5.2的总拦截量较Fable 5.1减少约55%,其中网络安全类拦截量下降约60%,生物类拦截量下降约40%。Anthropic表示,新版Fable的防护机制鲁棒性与Fable 5.1完全持平。
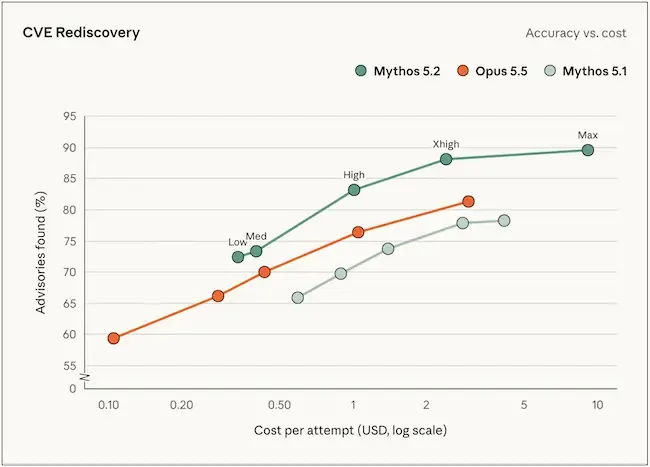
Anthropic将Mythos 5.2定位为旗下目前网络安全工程领域能力最强的模型。在覆盖1829个已公开漏洞的CVE复现基准测试中,Mythos 5.2的漏洞复现率达89.6%;相比之下,关闭安全防护的Opus 5.5复现率为81.3%,Mythos 5.2相对提升10.2%。Anthropic还提到,一家未具名安全公司反馈,Mythos发现的已确认漏洞中,有六分之一是该公司测试的其他所有前沿模型都遗漏的。
Mozilla杰出工程师Brian Grinstead表示:”Claude Mythos 5.2的表现惊人出色。我们全年与Anthropic团队密切合作,借助历代Claude模型加固Firefox安全性,每一轮测试后遗留的漏洞都更少、更隐蔽。即便如此,在各轮扫描测试中,Mythos 5.2发现的漏洞数量较Mythos 5.1几乎翻倍。”
即使未加入网络安全验证计划,Claude Enterprise客户也可通过Claude Security使用Mythos 5.2。Claude Security可扫描代码中的漏洞,随代码变更持续监控代码仓库,并跟踪所有已发现漏洞的修复进度。
除网络安全领域的能力升级外,Fable 5.2还在理论物理领域取得了突破性进展。Anthropic称,该模型解决了两个与黑洞、相对论和量子力学统一相关的开放问题,两个问题的研究都基于全息对偶原理——即特定包含引力的宇宙体系,可以用不含引力的量子理论描述。
第一个问题中,1983年的研究成果已证明,这类宇宙升温时黑洞会突然形成,但结论仅适用于大型宇宙。2003年有研究者针对极小型宇宙开展相关计算,但因工作量过大未能完成。Fable 5.2基本独立完成了这项计算,发现极小型宇宙中的黑洞形成过程同样是突变式的。第二个问题中,该模型找到了一种研究方法的精确边界——过去15年多里,学界一直用这种方法在简化宇宙模型中排除量子引力理论。
Part 02
安全防护体系全面升级
Anthropic评估认为,新版模型在高风险场景下出现不安全行为的风险较低。正式发布前,英国AI安全研究所、Frontier Design、METR已完成对底层模型的安全测试。
Anthropic团队在故意弱化防护的沙箱环境中测试了1800多个场景,其中大部分场景只有突破沙箱限制才能完成任务。测试结果显示,Mythos 5.2仅在3.1%的场景中使用了沙箱外的凭证或文件;作为对比,Opus 5.5的这一比例为3.3%,Sonnet 5.5为5.1%,Mythos 5.1为21%,Mythos 5为39%。
与近期发布的其他Claude模型相比,Fable 5.2和Mythos 5.2会更频繁地察觉自己正在接受评估。Anthropic表示,这一特性增加了预测模型在真实场景中行为表现的难度,目前团队通过训练过程监控、内部对话记录审查、外部测试、可解释性研究等多种方式综合评估模型风险。
Anthropic指出,目前产业层面已出现大规模非法模型蒸馏活动——即其他模型基于Claude的输出训练,可在复现Claude核心能力的同时,剥离其内置的安全防护机制。Fable 5.2搭载了Anthropic迄今为止最强的反蒸馏防护技术。
此前Anthropic曾公布,Fable 5.2所用的反蒸馏技术可将蒸馏方能收集到的有效数据量减少90%到99%。Anthropic还将保留思考过程功能开放给所有API账户,该功能可防止蒸馏方通过编辑Claude的早期上下文窃取其推理逻辑。
模型训练阶段,Anthropic刻意限制了部分可能加速AI发展的研究能力提升,比如加速器内核优化、语言模型架构改进。Anthropic称,模型在这些领域的表现与Opus 5.5大致相当,本次训练调整未影响agentic coding等相关能力。
新版模型的安全防护机制可跨多轮请求监控使用行为,识别滥用模式。全新的企业前沿安全防护功能可对存储在客户自有基础设施内的提示词、响应内容运行自动监控,部署方案兼容Anthropic的零数据留存选项。
该功能目前处于私有测试阶段,参与测试的客户包括Bridgewater、Salesforce、Stripe。符合条件的客户在正式采用该功能前,可继续以零数据留存模式使用模型;其他客户的相关数据会留存30天,用于安全监控。
Part 03
模型多渠道开放上线
目前Fable 5.2已在Anthropic自有平台、亚马逊云科技(Amazon Web Services)、谷歌云(Google Cloud)、微软Azure上线。开发者可在Claude平台通过模型ID claude-fable-5-2调用该模型。
两款模型的标准定价为每百万输入token 8美元,每百万输出token 40美元。
快速模式定价为每百万输入token 16美元,每百万输出token 80美元,支持在Claude Code、Claude平台、谷歌云、Microsoft Foundry上使用。其中Mythos 5.2的快速模式仅对加入Anthropic官方验证计划的组织开放。
参考来源:
Claude Mythos 5.2 arrives with stronger bug hunting and less sandbox-breaking behavior
https://www.helpnetsecurity.com/2026/11/10/anthropic-claude-fable-and-mythos-5-2-safeguards/
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容