本文转载自微信公众号「国家互联网应急中心CNCERT」
原文标题:CNVD漏洞周报2026年第44期
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
2 0 26年 11月02日 – 2 0 26 年11月08日
本 周 漏 洞 态 势 研 判 情 况
本周信息安全漏洞威胁整体评价级别为 中 。
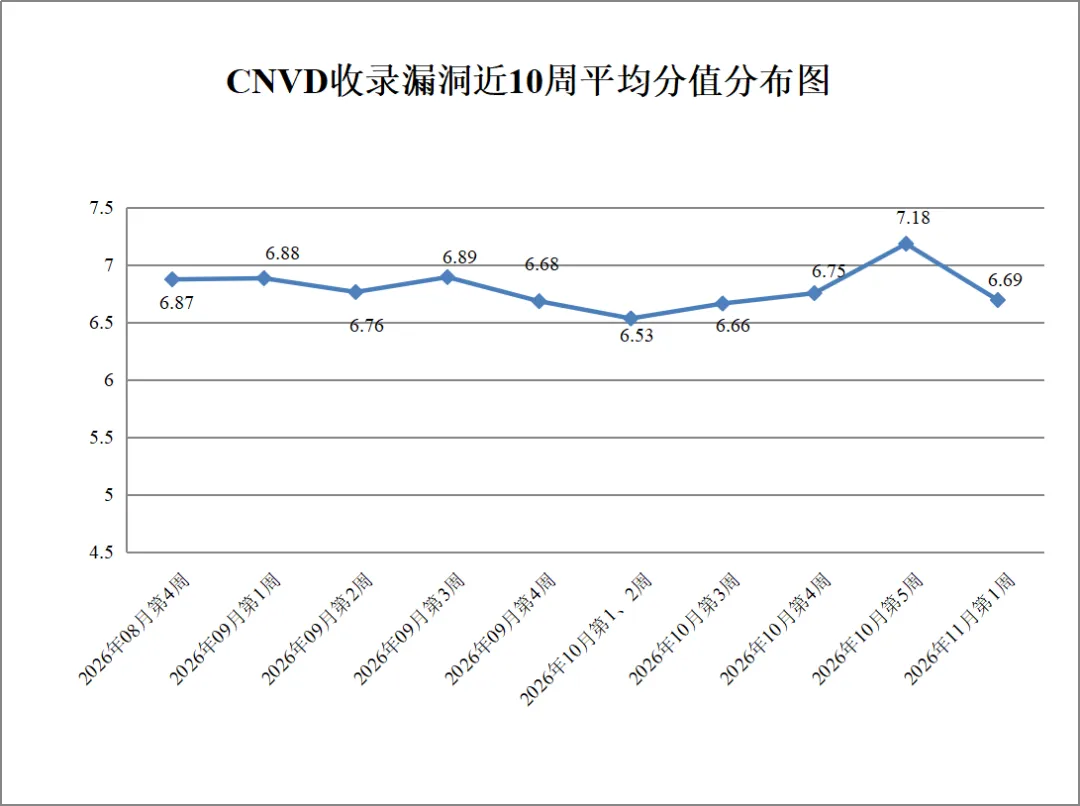
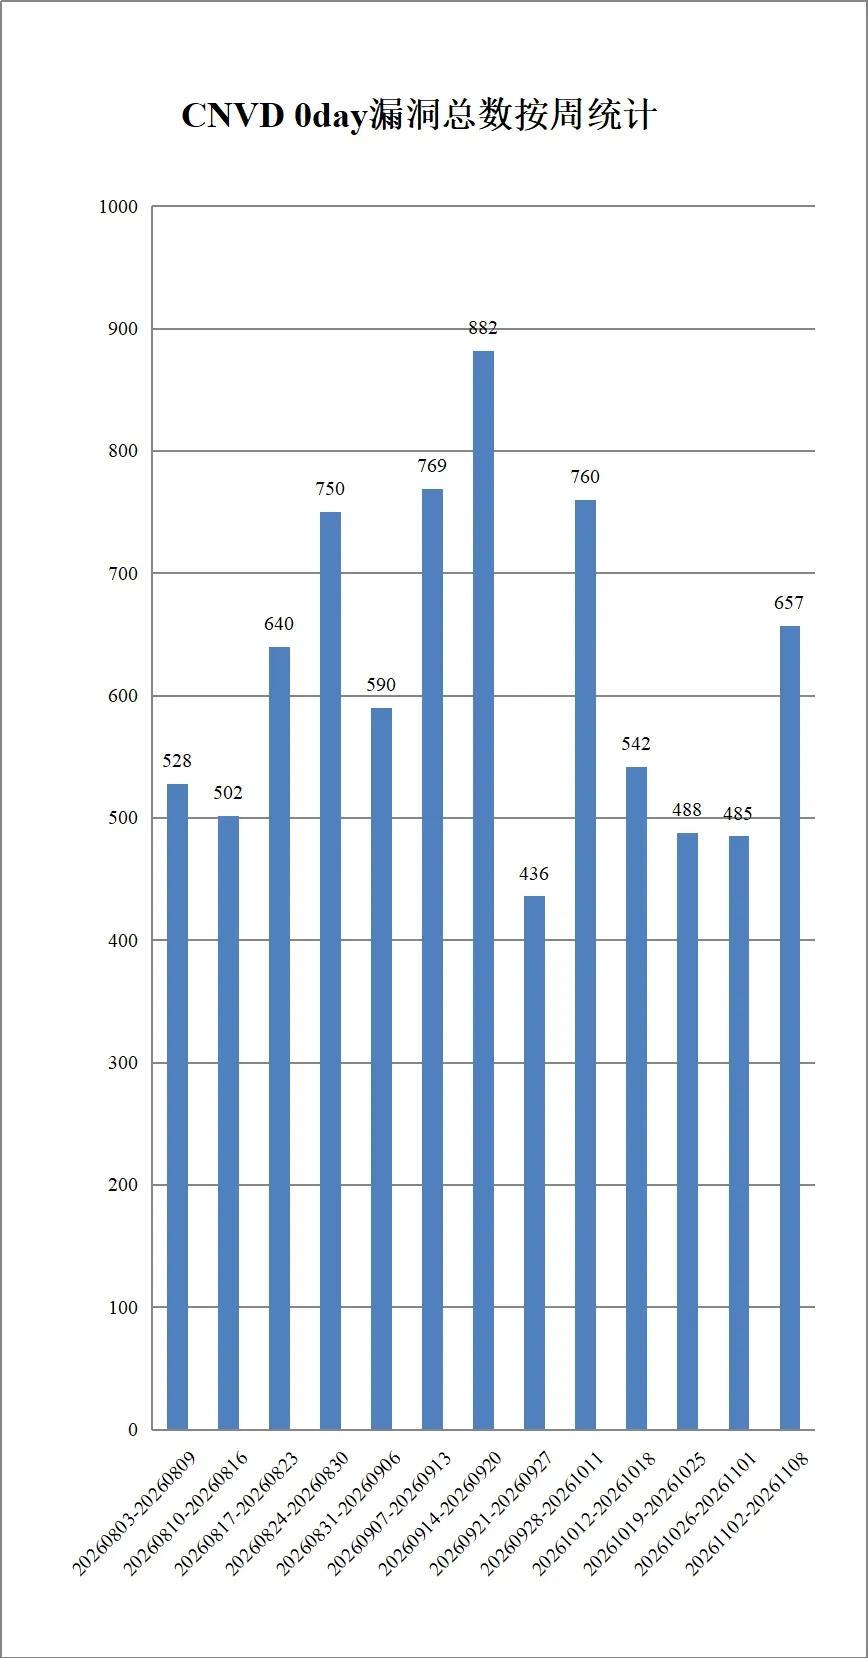
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞771个,其中高危漏洞433个、中危漏洞279个、低危漏洞59个。漏洞平均分值为6.69。本周收录的漏洞中,涉及0day漏洞657个(占85%),其中互联网上出现“YeaLink SIP-T46U栈缓冲区溢出漏洞、Performance Indicator System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数16927个,与上周(16976)环比下降0.3%。
图 1 C N V D 收 录 漏 洞 近 1 0 周 平 均 分 值 分 布 图
图 2 C N V D 0 d a y 漏 洞 总 数 按 周 统 计
本 周 漏 洞 事 件 处 置 情 况
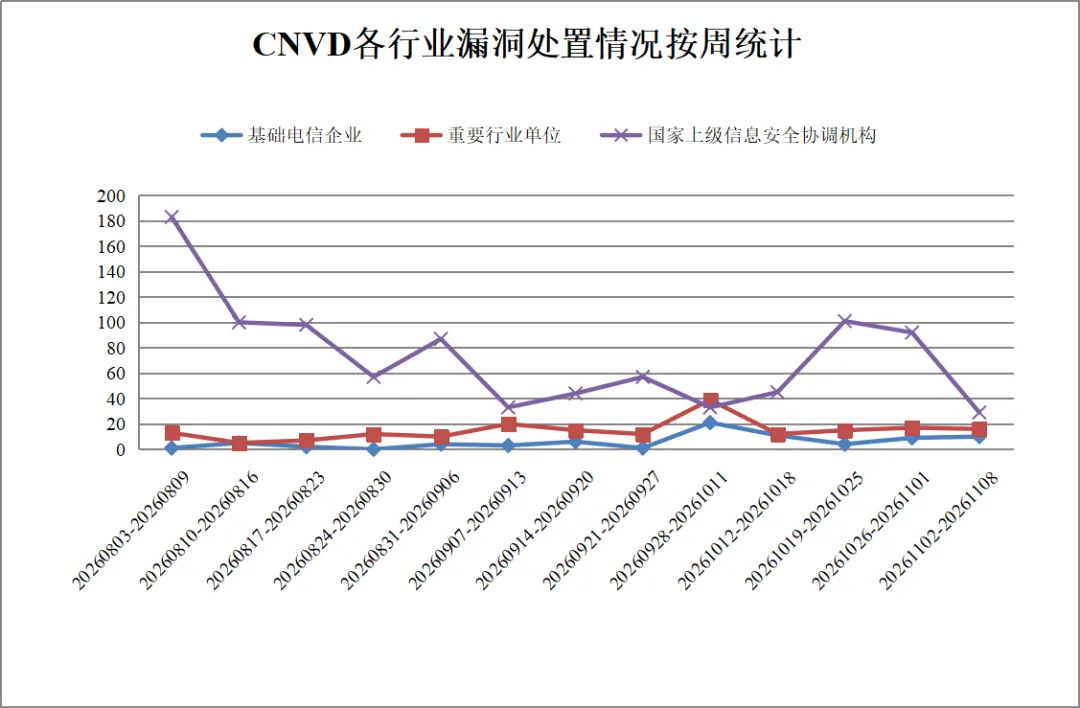
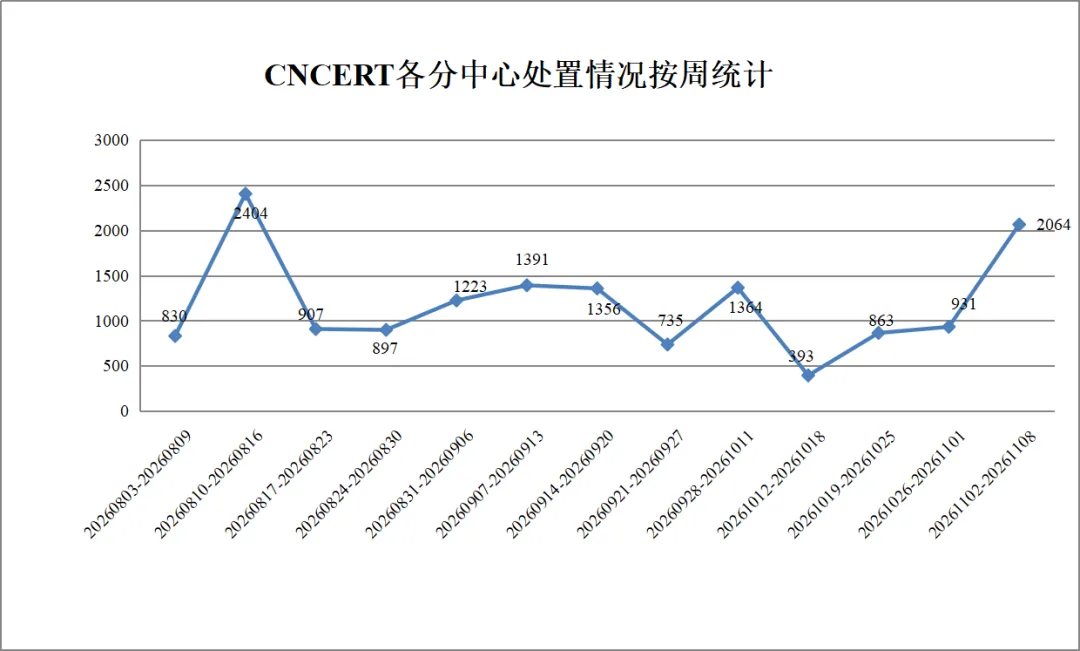
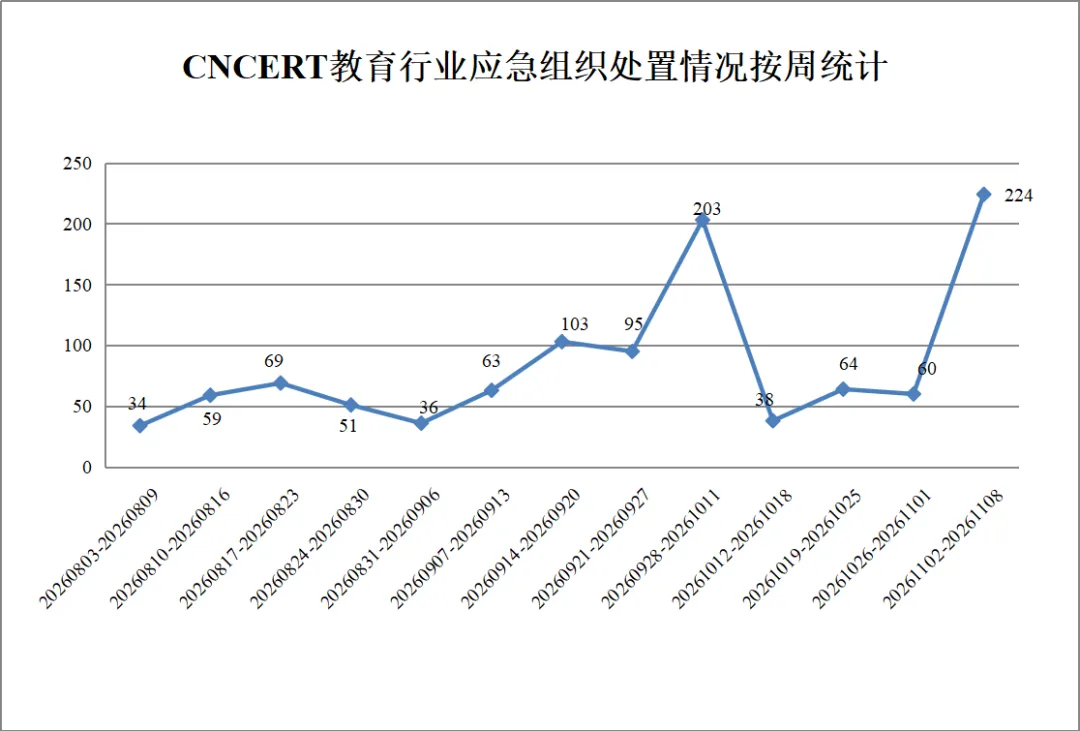
本周, CNVD向银行、保险、能源等重要行业单位通报漏洞事件 16起,向基础电信企业通报漏洞事件10起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件2064起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件224起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件29起 。
图 3 C N V D 各 行 业 漏 洞 处 置 情 况 按 周 统 计
图 4 C N C E R T 各 分 中 心 处 置 情 况 按 周 统 计
图 5 C N V D 教 育 行 业 应 急 组 织 处 置 情 况 按 周 统 计
此 外 , C N V D 通 过 已 建 立 的 联 系 机 制 或 涉 事 单 位 公 开 联 系 渠 道 向 以 下 单 位 通 报 了 其 信 息 系 统 或 软 硬 件 产 品 存 在 的 漏 洞 , 具 体 处 置 单 位 情 况 如 下 所 示 :
安徽省科大奥锐科技有限公司、安徽旭帆信息科技有限公司、安吉加加信息技术有限公司、安科瑞电气股份有限公司、北京邦永科技有限公司、北京超图软件股份有限公司、北京高速波软件有限公司、北京国炬信息技术有限公司、北京宏景世纪软件股份有限公司、北京极益科技有限公司、北京金和网络股份有限公司、北京京东叁佰陆拾度电子商务有限公司、北京蓝卡科技股份有限公司、北京朗新天霁软件技术有限公司、北京龙软科技股份有限公司、北京面壁智能科技股份有限公司、北京慕华信息科技有限公司、北京南北天地科技股份有限公司、北京敲敲云科技有限公司、北京趋势威尔网络技术有限公司、北京山石网科信息技术有限公司、北京神州鲲泰信息技术有限公司、北京神州视翰科技有限公司、北京时空智友科技有限公司、北京硕人时代科技股份有限公司、北京通达信科科技有限公司、北京网动网络科技股份有限公司、北京溪歌科技有限公司、北京小米科技有限责任公司、北京星网锐捷网络技术有限公司、北京亿赛通科技发展有限责任公司、北京友数聚科技有限公司、北京致远互联软件股份有限公司、北京中科华博科技有限公司、北京中科医信科技有限公司、北京自由超越信息技术有限公司、畅捷通信息技术股份有限公司、成都朗速科技有限公司、成都青软青之软件有限公司、成都市任我行信息技术有限公司、成都西软互联软件有限公司、重庆森鑫炬科技有限公司、重庆天知软件技术有限公司、德勤管理咨询(上海)有限公司、东莞市百方勤达计算机技术有限公司、东莞市虹华软件科技有限公司、东莞市同享软件科技有限公司、飞思达技术(北京)有限公司、高新兴科技集团股份有限公司、广东立冠科技有限公司、广东联和信息技术有限公司、广东深蓝易网信息科技有限公司、广东数夫软件有限公司、广联达科技股份有限公司、广州高新兴机器人有限公司、广州恒企教育科技有限公司、广州红海云计算股份有限公司、广州酷狗计算机科技有限公司、广州市奥威亚电子科技有限公司、广州市超易信息科技有限公司、广州同鑫科技有限公司、广州图创计算机软件开发有限公司、广州网易计算机系统有限公司、广州一山软件有限公司、广州优胜特软件开发有限公司、海南赞赞网络科技有限公司、海洋CMS、汉王科技股份有限公司、杭州博斯软件开发有限公司、杭州当虹科技股份有限公司、杭州迪普科技股份有限公司、杭州海康威视数字技术股份有限公司、杭州吉拉科技有限公司、杭州可道云网络有限公司、杭州阔知网络科技有限公司、杭州中宝科技有限公司、河北工大科雅科技集团股份有限公司、河北南昊高新技术开发有限公司、河南省风速科技有限公司、湖北普罗格科技集团股份有限公司、湖北天天数链技术有限公司、湖南翱云网络科技有限公司、湖南奥科网络技术股份有限公司、湖南创星科技股份有限公司、湖南建研信息技术股份有限公司#1、湖南强智科技发展有限公司、华平信息技术股份有限公司、华硕电脑(上海)有限公司、华新智科技产业发展股份有限公司、黄石里诺软件开发有限公司、惠科股份有限公司、惠普贸易(上海)有限公司、奇偶科技股份有限公司、济南中维世纪科技有限公司、佳能(中国)有限公司、江苏汉思未来信息科技有限公司、江苏倢科软件有限公司、江苏金智教育信息股份有限公司、江苏敏捷科技股份有限公司、江苏群杰科技有限公司、江苏中矿安华科技发展有限公司、江西铭软科技有限公司、金蝶软件(中国)有限公司、蓝卓数字科技有限公司、廊坊市极致网络科技有限公司、浪潮通用软件有限公司、乐金电子(中国)有限公司、迈普通信技术股份有限公司、沐华清诚(北京)教育科技发展有限公司、南昌蓝智科技有限公司、南京科远智慧科技集团股份有限公司、南京苏迪科技有限公司、普莱恩科技股份有限公司、普联技术有限公司、普元信息技术股份有限公司、奇安信网神信息技术(北京)股份有限公司、麒麟软件有限公司、青岛东胜伟业软件有限公司、青岛海信网络科技股份有限公司、青岛和正信息技术有限公司、青岛利凯达网络科技有限公司、青岛雨诺网络信息股份有限公司、青果软件集团有限公司、任子行网络技术股份有限公司、瑞斯康达科技发展股份有限公司、睿因科技(深圳)有限公司、山东比特智能科技股份有限公司、山东启恒信息科技有限公司、山东潍微科技股份有限公司、山石网科通信技术(北京)有限公司、熵基科技股份有限公司、上海阿法迪智能数字科技股份有限公司、上海艾泰科技有限公司、上海贝锐信息科技股份有限公司、上海必智科技有限公司、上海博达数据通信有限公司、上海伯俊软件科技有限公司、上海汉得信息技术股份有限公司、上海鸿翼软件技术股份有限公司、上海华测导航技术股份有限公司、上海汇尼信息科技有限公司、上海金慧软件有限公司、上海开始网络科技有限公司、上海七慧网络科技有限公司、上海桑锐电子科技股份有限公司、上海商派网络科技有限公司、上海申远空间设计(集团)有限公司、上海斯歌信息技术有限公司、上海小羚羊软件股份有限公司、上海小羚羊软件有限公司、上海甄云科技信息有限公司、上海卓卓网络科技有限公司、深信服科技股份有限公司、深圳国威电子有限公司、深圳市必联电子有限公司、深圳市创捷易科技有限公司、深圳市鼎游信息技术有限公司、深圳市吉祥腾达科技有限公司、深圳市捷顺科技实业股份有限公司、深圳市科脉技术股份有限公司、深圳市科荣软件股份有限公司、深圳市酷瓜软件有限公司、深圳市蓝凌软件股份有限公司、深圳市麦斯杰网络有限公司、深圳市明源云科技有限公司、深圳市鹏为软件股份有限公司、深圳市商联软件开发有限公司、深圳市深科特信息技术有限公司、深圳市盛世众唐科技有限公司、深圳市思迅软件股份有限公司、深圳市腾讯计算机系统有限公司、深圳市天泰网络技术有限公司、深圳市易宇通科技有限公司、深圳市优必选科技股份有限公司、深圳维盟网络技术有限公司、深圳原语科技有限公司、深圳智慧光迅信息技术有限公司、升泰科技股份有限公司、世邦通信股份有限公司、四川神标防伪科技有限公司、四川迅睿云软件开发有限公司、四川中仑数科科技有限责任公司、苏州科达科技股份有限公司、随商信息技术(上海)有限公司、台达电子企业管理(上海)有限公司、太原迅易科技有限公司、天地伟业技术有限公司、天津南大通用数据技术股份有限公司、天津神州浩天科技有限公司、同望科技股份有限公司、统信软件技术有限公司、万洲电气股份有限公司、网是科技股份有限公司、微软(中国)有限公司、微旭商贸(上海)有限公司、卫宁健康科技集团股份有限公司、武汉金同方科技有限公司、武汉中地软件股份有限公司、西安极通软件信息科技有限公司、西安九佳易信息资讯有限公司、西安图安云算信息科技有限公司、西安众邦网络科技有限公司、厦门甚好软件信息技术有限公司、厦门四信通信科技有限公司、厦门一指通智能科技有限公司、新道科技股份有限公司、新华三技术有限公司、新智认知数字科技股份有限公司、信呼OA、益昇智德信息技术(无锡)有限公司、友讯电子设备(上海)有限公司、浙江大华技术股份有限公司、浙江兰德纵横网络技术股份有限公司、浙江同花顺互联信息技术有限公司、浙江中易慧能科技有限公司、正元智慧集团股份有限公司、中电科金仓(北京)科技股份有限公司、珠海盈致科技有限公司 。
本 周 漏 洞 报 送 情 况 统 计
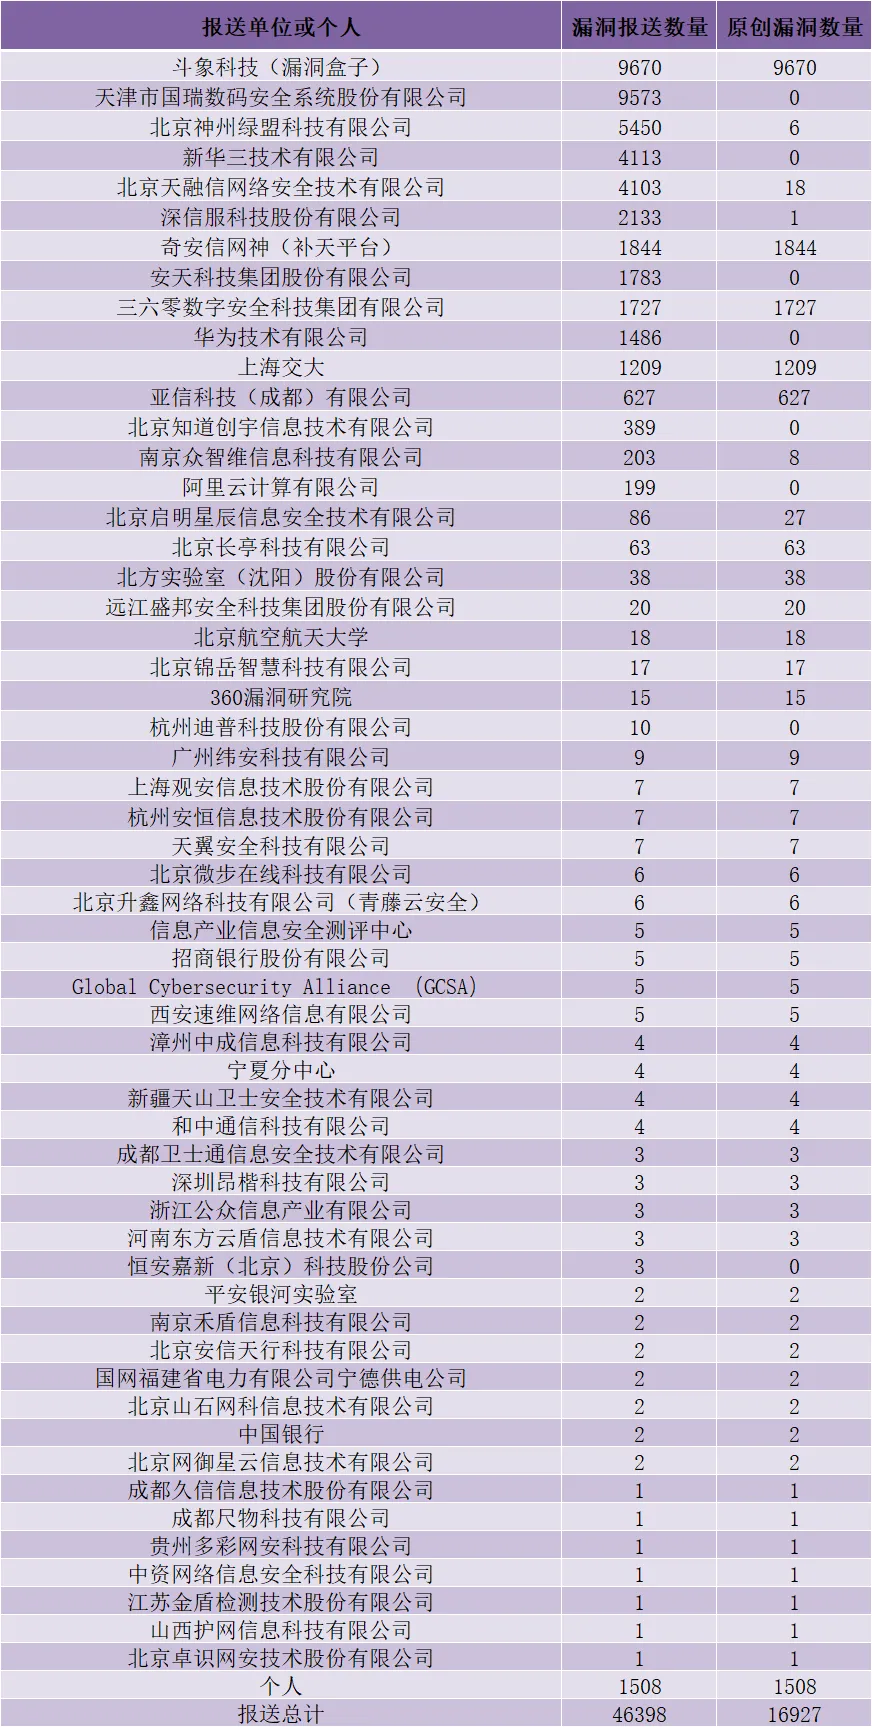
本 周 报 送 情 况 如 表 1 所 示 。 其 中 ,天津市国瑞数码安全系统股份有限公司、新华三技术有限公司、安天科技集团股份有限公司、华为技术有限公司等单位报送公开收集的漏洞数量较多。北京神州绿盟科技有限公司、北京天融信网络安全技术有限公司、深信服科技股份有限公司、亚信科技(成都)有限公司、南京众智维信息科技有限公司、北京启明星辰信息安全技术有限公司、北京长亭科技有限公司、北方实验室(沈阳)股份有限公司、远江盛邦安全科技集团股份有限公司、北京航空航天大学、北京锦岳智慧科技有限公司、360漏洞研究院、广州纬安科技有限公司、上海观安信息技术股份有限公司、杭州安恒信息技术股份有限公司、天翼安全科技有限公司、北京微步在线科技有限公司、北京升鑫网络科技有限公司(青藤云安全)、信息产业信息安全测评中心、招商银行股份有限公司、Global Cybersecurity Alliance (GCSA)、西安速维网络信息有限公司、漳州中成信息科技有限公司、宁夏分中心、新疆天山卫士安全技术有限公司、和中通信科技有限公司、成都卫士通信息安全技术有限公司、深圳昂楷科技有限公司、浙江公众信息产业有限公司、河南东方云盾信息技术有限公司、平安银河实验室、南京禾盾信息科技有限公司、北京安信天行科技有限公司、国网福建省电力有限公司宁德供电公司、北京山石网科信息技术有限公司、中国银行、北京网御星云信息技术有限公司、成都久信信息技术股份有限公司、成都尺物科技有限公司、贵州多彩网安科技有限公司、中资网络信息安全科技有限公司、江苏金盾检测技术股份有限公司、山西护网信息科技有限公司、北京卓识网安技术股份有限公司及其他个人白帽子向CNVD提交了16927个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、三六零数字安全科技集团有限公司和上海交大向CNVD共享的白帽子报送的14450条原创漏洞信息。
表 1 漏 洞 报 送 情 况 统 计 表
本 周 漏 洞 按 类 型 和 厂 商 统 计
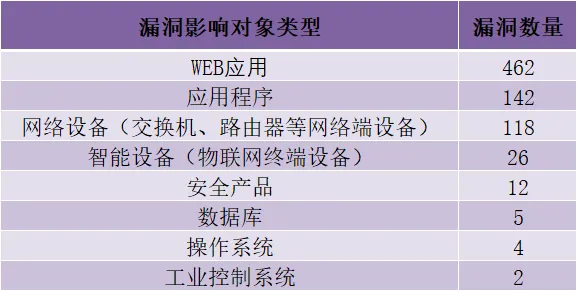
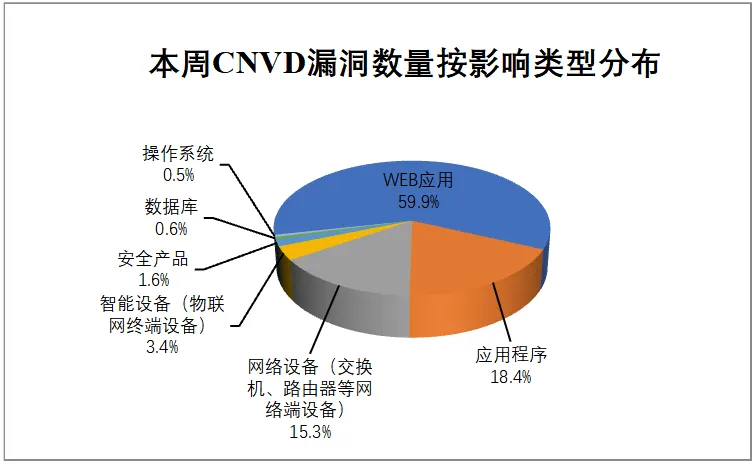
本周,CNVD收录了771个漏洞。WEB应用462个、应用程序142个、网络设备(交换机、路由器等网络端设备)118个、智能设备(物联网终端设备)26个、安全产品12个、数据库5个、操作系统4个、工业控制系统2个。
表 2 漏 洞 按 影 响 类 型 统 计 表
图 6 本 周 漏 洞 按 影 响 类 型 分 布
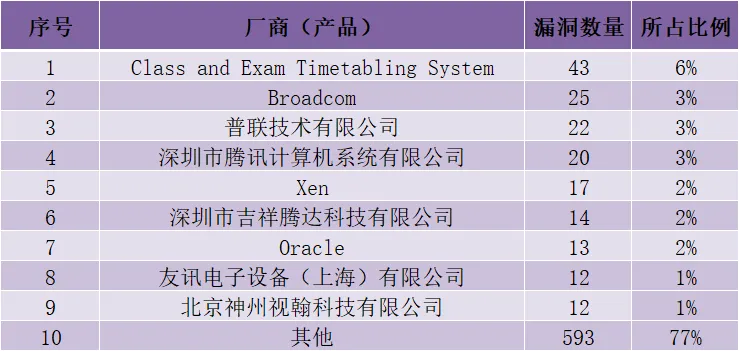
CNVD整理和发布的漏洞涉及Class and Exam Timetabling System、Broadcom、普联技术有限公司 等多家厂商的产品 ,部分漏洞数量按厂商统计如表3所示。
表 3 漏 洞 产 品 涉 及 厂 商 分 布 统 计 表
本 周 行 业 漏 洞 收 录 情 况
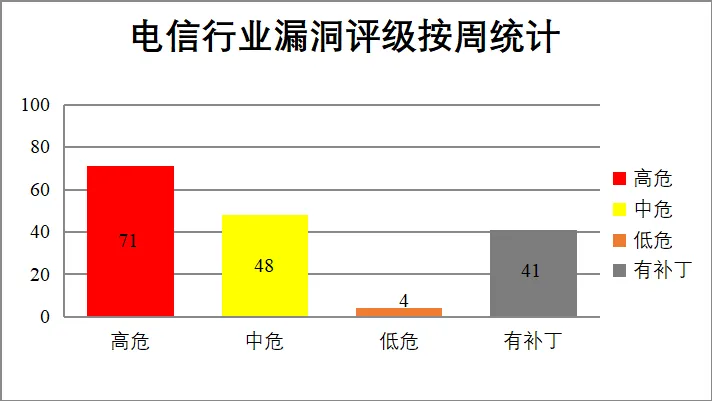
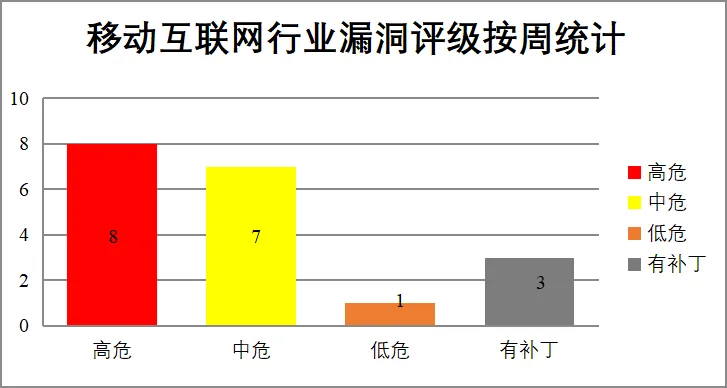
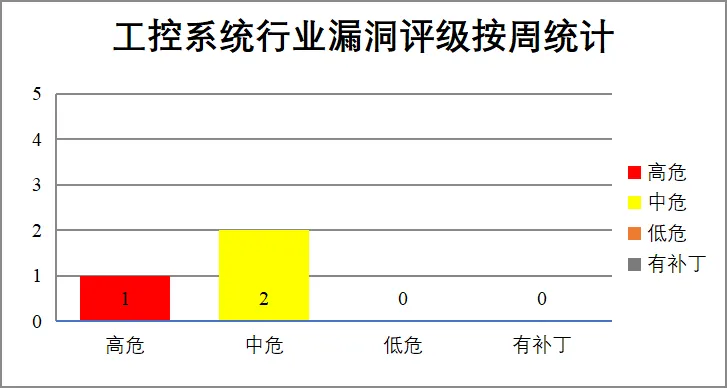
本 周 , CNVD收录了123个电信行业漏洞,16个移动互联网行业漏洞,3个工控行业漏洞(如下图所示)。其中,“Xiaomi Mi Connect Service APP未授权访问漏洞、Apple iOS缓冲区溢出漏洞(CNVD-2026-44037)”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电 信 行 业 漏 洞 链 接 : h t t p : / / t e l e c o m . c n v d . o r g . c n /
移 动 互 联 网 行 业 漏 洞 链 接 : h t t p : / / m i . c n v d . o r g . c n /
工 控 系 统 行 业 漏 洞 链 接 : h t t p : / / i c s . c n v d . o r g . c n /
图 7 电 信 行 业 漏 洞 统 计
图 8 移 动 互 联 网 行 业 漏 洞 统 计
图 9 工 控 系 统 行 业 漏 洞 统 计
本 周 重 要 漏 洞 安 全 告 警
本 周 , C N V D 整 理 和 发 布 以 下 重 要 安 全 漏 洞 信 息 。
1、OpenSSH产品安全漏洞
OpenSSH是一款广泛使用的开源SSH协议实现套件,sshd是其服务端守护进程,主要提供安全的远程登录与加密通信功能。本周,上述产品被披露存在密码认证绕过漏洞,该漏洞源于Linux系统使用musl libc且禁用PAM时,缺少对密码认证绕过的有效验证所致,与是否将字符串误解为密码哈希有关,攻击者可利用该漏洞绕过密码认证。
CNVD收录的该漏洞为:OpenBSD OpenSSH sshd密码认证绕过漏洞,漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44652
2、Oracle产品安全漏洞
Oracle Agile Product Lifecycle Management for Process是Oracle专为流程制造行业打造的产品生命周期管理系统。Oracle Java SE是美国甲骨文(Oracle)公司的一款用于开发和部署桌面、服务器以及嵌入设备和实时环境中的Java应用程序。Oracle GraalVM for JDK是Oracle推出的高性能Java开发工具包,Oracle GraalVM Enterprise Edition是Oracle推出的一款高性能JDK分发。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未授权访问关键数据或全部数据,未授权更新、插入或删除部分数据,并导致部分拒绝服务,或通过网络访问,接管Oracle Agile Product Lifecycle Management for Process等。
CNVD收录的相关漏洞包括:Oracle Agile Product Lifecycle Management for Process访问控制不当漏洞(CNVD-2026-43380、CNVD-2026-43382、CNVD-2026-43383、CNVD-2026-43387)、Oracle Agile Product Lifecycle Management for Process缺少身份验证漏洞(CNVD-2026-43379、CNVD-2026-43381、CNVD-2026-43384)、Oracle Java SE JSSE中间CA证书信任漏洞。除“Oracle Agile Product Lifecycle Management for Process访问控制不当漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43380
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43379
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43382
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43381
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43384
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43383
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43387
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43657
3、Broadcom产品安全漏洞
Broadcom Brocade Sannav是博通(Broadcom)旗下的一套SAN(存储区域网络)管理软件平台,用于简化光纤通道(FibreChannel)存储网络的管理和运维。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞获取预共享密钥并破解加密网络隧道,或执行任意交换机管理CLI命令和容器管理指令,修改光纤通道交换机配置或操纵应用容器运行时,或获得交换机的完全管理权限等。
CNVD收录的相关漏洞包括:Broadcom Brocade Sannav日志信息泄露漏洞(CNVD-2026-44045、CNVD-2026-44049)、Broadcom Brocade Sannav逻辑错误漏洞、Broadcom Brocade Sannav命令注入漏洞(CNVD-2026-44048、CNVD-2026-44050)、Broadcom Brocade Sannav拒绝服务漏洞、Broadcom Brocade Sannav明文传输漏洞、Broadcom Brocade Sannav身份验证错误漏洞。除“Broadcom Brocade Sannav日志信息泄露漏洞、Broadcom Brocade Sannav逻辑错误漏洞、Broadcom Brocade Sannav身份验证错误漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44045
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44044
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44048
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44050
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44049
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44065
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44064
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44063
4、JetBrains产品安全漏洞
JetBrains TeamCity是由JetBrains公司开发的持续集成(CI/CD)工具。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在经典项目概览页面注入恶意脚本,当其他用户浏览该页面时触发恶意代码执行,从而窃取用户会话信息或执行未授权操作,或在Windows服务器上执行任意命令,或接管管理员账户等。
CNVD收录的相关漏洞包括:JetBrains TeamCity跨站脚本漏洞、JetBrains TeamCity命令注入漏洞、JetBrains TeamCity输入验证错误漏洞(CNVD-2026-44040、CNVD-2026-44052)、JetBrains TeamCity代码执行漏洞(CNVD-2026-44039、CNVD-2026-44042、CNVD-2026-44053、CNVD-2026-44054)。除“JetBrains TeamCity跨站脚本漏洞”外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44038
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44041
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44040
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44039
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44042
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44053
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44052
https://www.cnvd.org.cn/flaw/show/CNVD-2026-44054
5、YeaLink SIP-T46U栈缓冲区溢出漏洞
本周,YeaLink SIP-T46U被披露存在栈缓冲区溢出漏洞,该漏洞源于Web FastCGI Service中bttest文件的mod_webd.BlueToothTest函数未能正确验证参数btMac/pin/reserved长度,目前没有详细的漏洞细节提供。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43363
小 结 : 本 周 , OpenSSH产品被披露存在密码认证绕过漏洞,攻击者可利用该漏洞绕过密码认证。此外,Oracle、Broadcom、JetBrains等多款产品被披露存在多个漏洞,攻击者可利用漏洞通过HTTP网络访问,未授权访问关键数据或全部数据,未授权更新、插入或删除部分数据,并导致部分拒绝服务,或通过网络访问,接管Oracle Agile Product Lifecycle Management for Process,获取预共享密钥并破解加密网络隧道,执行任意交换机管理CLI命令和容器管理指令,修改光纤通道交换机配置或操纵应用容器运行时,获得交换机的完全管理权限,在经典项目概览页面注入恶意脚本,当其他用户浏览该页面时触发恶意代码执行,从而窃取用户会话信息或执行未授权操作,在Windows服务器上执行任意命令,接管管理员账户等。另外,YeaLink被披露存在栈缓冲区溢出漏洞,该漏洞源于Web FastCGI Service中bttest文件的mod_webd.BlueToothTest函数未能正确验证参数btMac/pin/reserved长度,目前没有详细的漏洞细节提供 。 建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本 周 重 要 漏 洞 攻 击 验 证 情 况
本 周 , C N V D 建 议 注 意 防 范 以 下 已 公 开 漏 洞 攻 击 验 证 情 况 。
1 、 Performance Indicator System SQL注入漏洞
验 证 描 述
Performance Indicator System是一款协助企业设定、跟踪和评估绩效指标的管理系统。
Performance Indicator System存在SQL注入漏洞,该漏洞源于对文件/opils/staff/save_profile.php中参数Contact的错误操作,攻击者可利用该漏洞导致敏感信息泄露或被篡改。
验 证 信 息
P O C 链 接 : https://github.com/hubdk01/cve/issues/13
参 考 链 接 :
https://www.cnvd.org.cn/flaw/show/CNVD-2026-43366
信 息 提 供 者
北京天融信网络安全技术有限公司
注 : 以 上 验 证 信 息 ( 方 法 ) 可 能 带 有 攻 击 性 , 仅 供 安 全 研 究 之 用 。 请 广 大 用 户 加 强 对 漏 洞 的 防 范 工 作 , 尽 快 下 载 相 关 补 丁 。
关 于 C N V D
国 家 信 息 安 全 漏 洞 共 享 平 台 ( C h i n a N a t i o n a l V u l n e r a b i l i t y D a t a b a s e , 简 称 C N V D ) 是 由 C N C E R T 联 合 国 内 重 要 信 息 系 统 单 位 、 基 础 电 信 运 营 商 、 网 络 安 全 厂 商 、 软 件 厂 商 和 互 联 网 企 业 建 立 的 国 家 网 络 安 全 漏 洞 库 , 致 力 于 建 立 国 家 统 一 的 信 息 安 全 漏 洞 收 集 、 发 布 、 验 证 、 分 析 等 应 急 处 理 体 系 。
关 于 C N C E R T
国 家 计 算 机 网 络 应 急 技 术 处 理 协 调 中 心 ( 简 称 “ 国 家 互 联 网 应 急 中 心 ” , 英 文 简 称 是 C N C E R T 或 C N C E R T / C C ) , 成 立 于 2 0 0 2 年 9 月 , 为 非 政 府 非 盈 利 的 网 络 安 全 技 术 中 心 , 是 我 国 计 算 机 网 络 应 急 处 理 体 系 中 的 牵 头 单 位 。
作 为 国 家 级 应 急 中 心 , C N C E R T 的 主 要 职 责 是 : 按 照 “ 积 极 预 防 、 及 时 发 现 、 快 速 响 应 、 力 保 恢 复 ” 的 方 针 , 开 展 互 联 网 网 络 安 全 事 件 的 预 防 、 发 现 、 预 警 和 协 调 处 置 等 工 作 , 维 护 国 家 公 共 互 联 网 安 全 , 保 障 基 础 信 息 网 络 和 重 要 信 息 系 统 的 安 全 运 行 。
网 址 : w w w . c e r t . o r g . c n
邮 箱 : v r e p o r t @ c e r t . o r g . c n
电 话 : 0 1 0 – 8 2 9 9 1 783
关 注 C N V D 漏 洞 平 台
— 阅读原文请访问微信公众号「国家互联网应急中心CNCERT」 · 原文链接 —




暂无评论内容