

点击小程序,发布评论参与讨论👆
从PHP2Shell、HTTP2Shell,到Java4Shell、NGINX2Root,最近一个月,安全圈几乎被各种“2Shell”漏洞轮番刷屏。
漏洞刚曝光,PoC演示、技术分析、影响范围解读便接踵而至。不少通报直接将其定性为“严重威胁”,催促企业立即修复。可对于安全团队来说,每一次漏洞曝光,都意味着新一轮资产排查、风险评估、补丁测试和业务协调。
问题也随之而来:当高危警报接二连三出现,企业究竟该如何判断哪些风险需要立即处理?如果每个漏洞都被冠以“核弹级”标签,安全团队又该如何避免陷入告警疲劳?
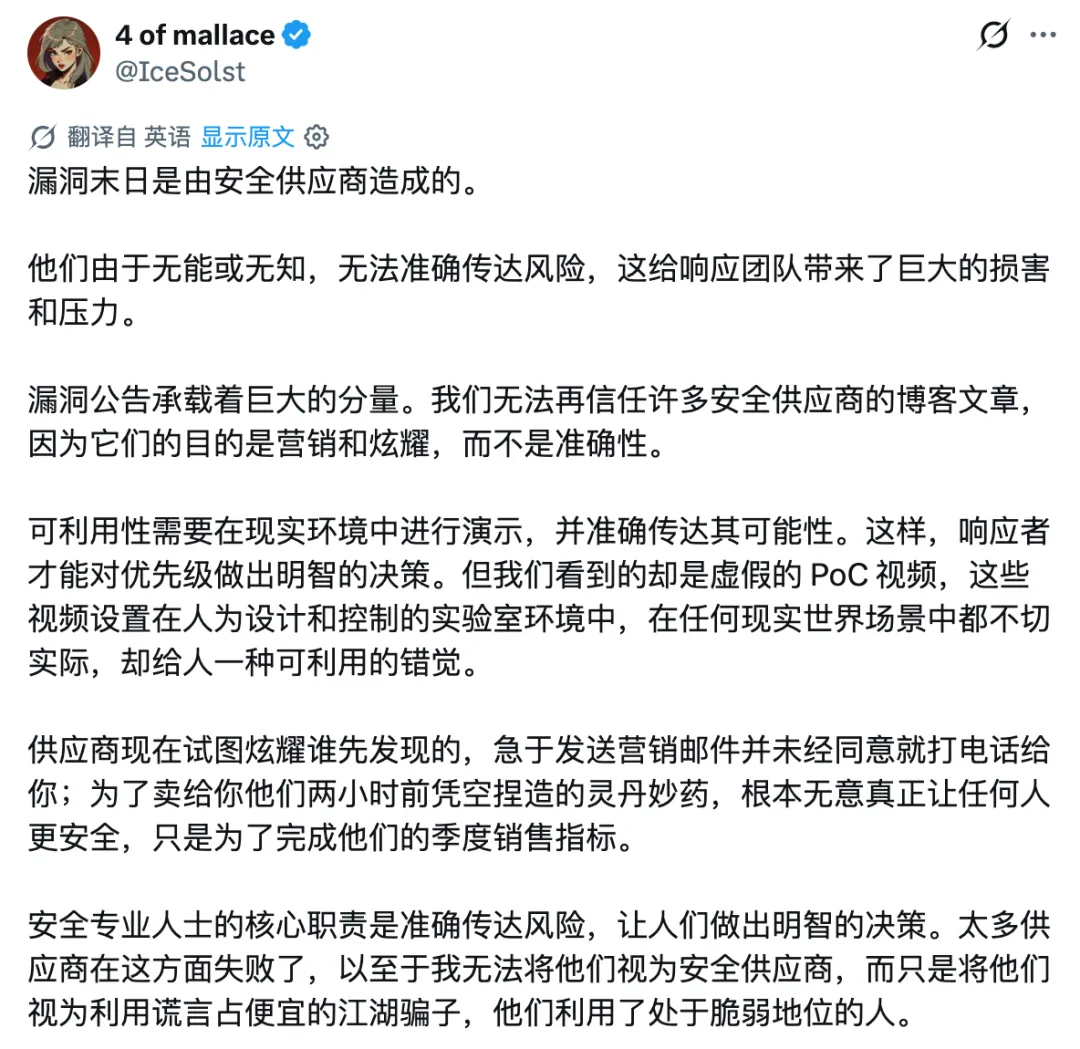
近期,一些安全从业者开始质疑,部分安全厂商在漏洞披露时过于强调首发速度和技术影响力,却没有充分说明漏洞的实际触发条件、利用门槛及生产环境中的风险。
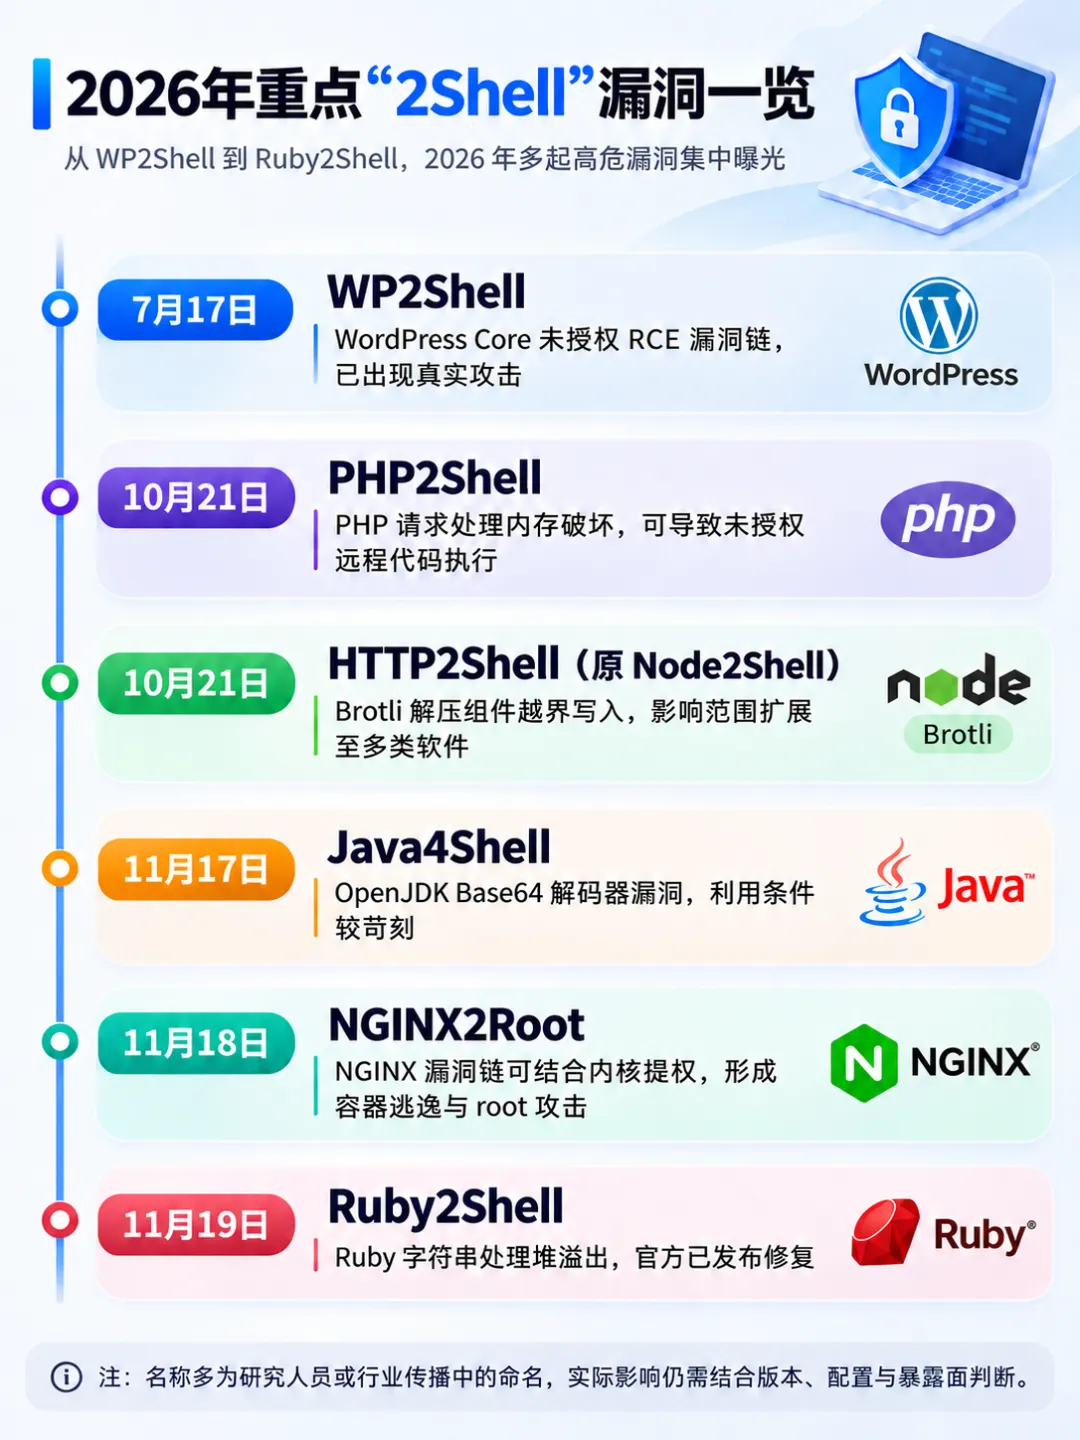
从这些漏洞实际触发条件来看,想要达成攻击目标,对环境都有较高的要求,需要满足特定的rewrite、if和set指令组合,而这类配置在实际生产环境中并不常见。
因此,实验室中能够成功复现的PoC,并不意味着攻击者可以轻易将其用于真实环境,漏洞的实际威胁仍取决于目标系统是否具备相应的利用条件。
你对于近期集中爆发的2Shell漏洞是怎么看的
点击下方小程序发表评论,参与讨论
👇
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —
© 版权声明
THE END


暂无评论内容