最新发布第3页
排序
“红客”or“哄客”——圈内专业技术人士锐评网红真相
如果你是网安圈外人,请转发告知亲友真相防止受骗! 如果你是网安从业者,请转发维护圈内最后一丝清明! 关于作者: 玄道 多地高校/公安/网信办顾问,七年一线红队攻防/安全建设经验,赴港求...

 1年前

今天来给大家分享源码
import requestsimport jsonimport randomimport reimport timefrom datetime import datetimefrom tqdm import tqdmfrom colorama import Fore, Back, Style, init # 初始化颜色库init(autore...
 1年前
江湖程序员:技术圈的“小丑”还是“大师”?
近日,抖音上一位名为“江湖程序员”的博主引发了广泛关注,他自称开发了一款“私域即时通讯系统”,并声称凭借此系统赚得盆满钵满。然而,当深入探究后,却发现这位博主的言行和技术水平令人啼...
 1年前

国内精准且免费的ip数据库
纯真(CZ88.NET)自2005年起一直为广大社区用户提供社区版IP地址库,只要获得纯真的授权就能免费使用,并不断获取后续更新的版本。如果有需要免费版IP库的朋友可以前往纯真的官网进行申请。纯真除...
 2年前
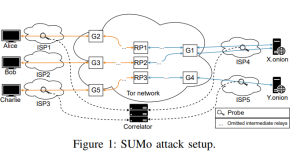
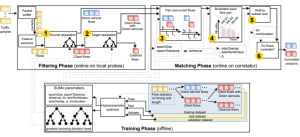
研究者们正在利用sumo攻击来对抗tor的匿名性
Tor 是当今使用的最受欢迎的匿名网络之一。它抵御流关联攻击的能力对于提供强大的匿名性保证非常重要。然而,对 Tor 洋葱服务(以前称为“隐藏服务”)进行流关联攻击的可行性仍然是一个悬而未...
 2年前
记一次SRC的前台 sql 注入漏洞
在信息收集时发现一个登录框http://xxxxx/login存在前台 sql 注入漏洞正常访问http://xxxxxxxx/login/sys/user/list?limit=10&offset=0&username=&deptId=&name= 会跳转到登录...
 2年前
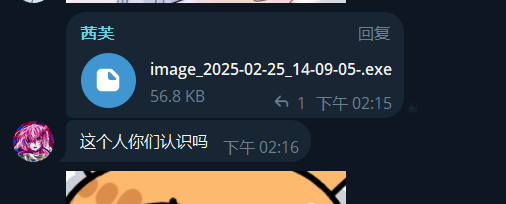
一次钓鱼样本简单解析
本人不太会逆向,只能通过在线沙箱结合虚拟机双击的形式进行样本的分析,还请佬们轻喷()该样本来源于某飞机群聊中一个引人发笑的钓鱼:未免太把人当傻子了,这么大一个.exe谁看不见啊(笑 不...
1年前
众测下的SQL注入挖掘
常用手法:单引号报错,双引号正常(对比返回长度)可能存在注入,然后判断数据库类型,套用各数据库语句函数,证明有注,之后可以放入 sqlmap 中跑出注入或者自己写脚本来跑注入存在点:1 常见的...
2年前
JS逆向:某上网行为认证设备登录密码认证接口分析
免责声明: 本文仅用于 JavaScript 逆向、RC4 加密算法与接口协议的学习研究,所有分析内容均来自前端公开代码。文中逻辑与代码仅作技术演示,请勿用于未经授权的自动登录、批量操作或其他违反...
2个月前📡 WPA/WPA2 握手包捕获与密码恢复实战指南
—— 从监听抓包到 GPU 加速破解(Linux / macOS / Windows / WSL / Hashcat)最后更新:2026年1月26日⚠️ 法律声明:本文仅用于授权安全研究、CTF竞赛、密码恢复(如遗忘自家Wi-Fi密码)等...
 7个月前