

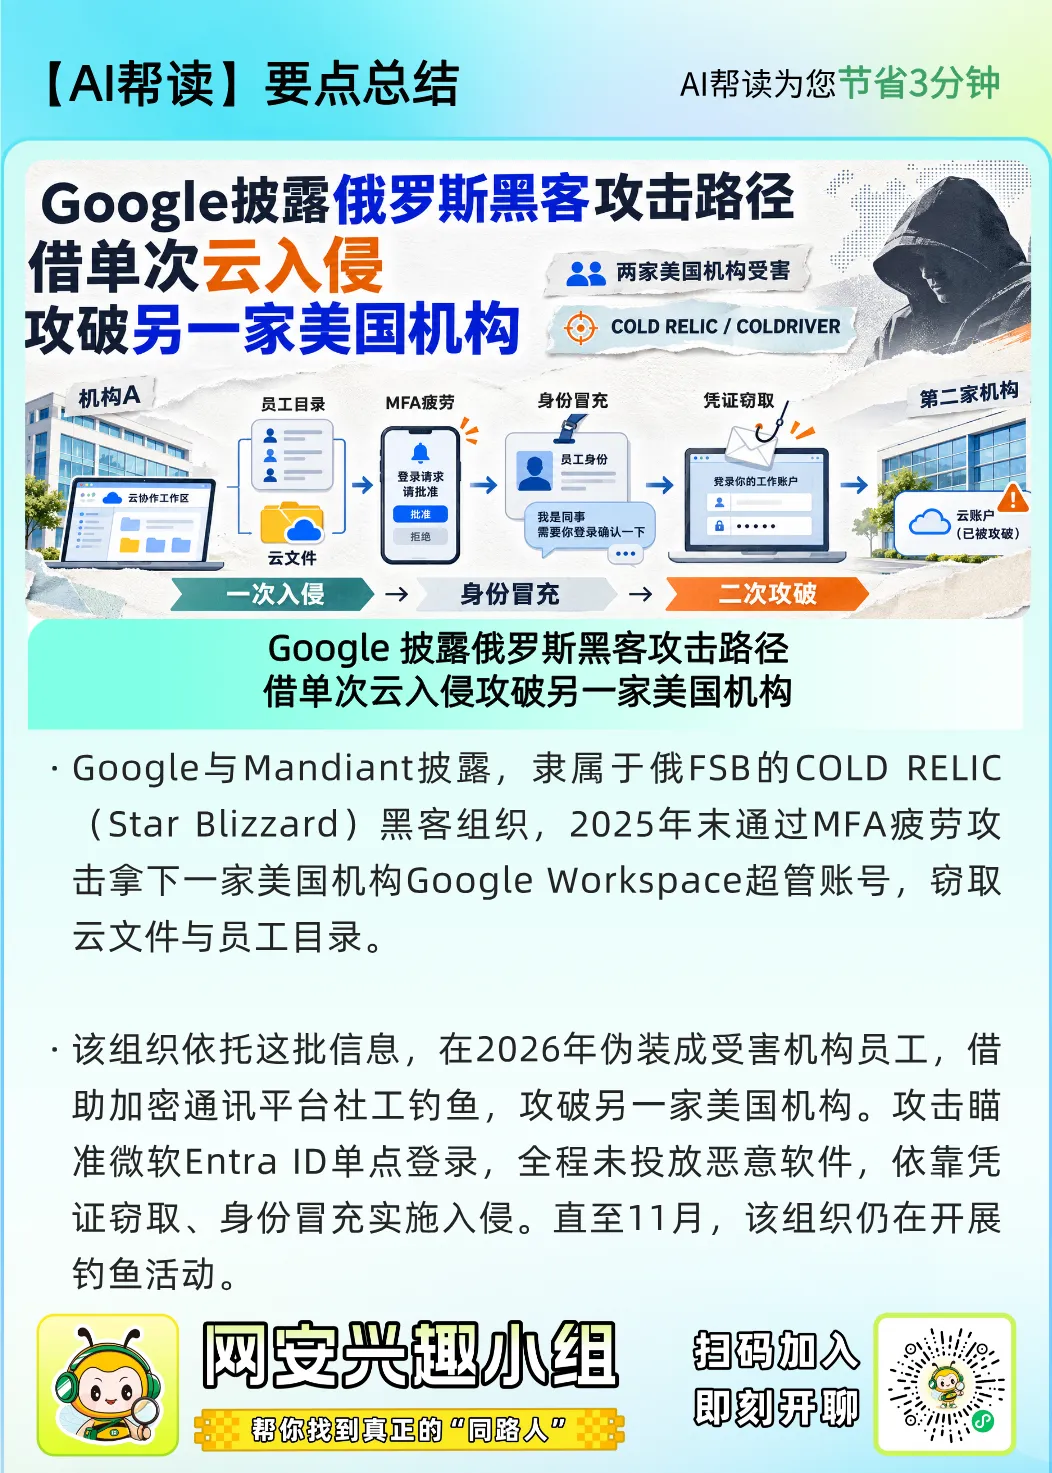
2025年末,俄罗斯国家支持的黑客入侵了一家美国机构的Google Workspace环境,窃取员工目录与云文件,随后在2026年利用此次入侵获取的信息,攻击了第二家美国机构。
Google与Mandiant表示,黑客伪装成第一家受害机构的员工,利用受害者熟悉的职场身份,骗取第二家机构的云凭证。两家受害机构的名称均未公开。
在11月17日发布的案例研究中,Google将该黑客组织命名为COLD RELIC,此前该组织的追踪编号为COLDRIVER,别名Star Blizzard或Callisto。
美国司法部已确认Callisto隶属于俄罗斯联邦安全局(FSB)。Google研究人员表示,直到2026年11月,仍能观测到该组织开展新一轮钓鱼活动的证据。
Google Cloud研究人员此前曾在2025年的另一场攻击活动中,发现该组织使用的LOSTKEYS文档窃取恶意软件。本次新发布的报告显示,两起针对美国机构的入侵事件中均未发现恶意软件载荷。
报告指出,黑客仅靠窃取凭证、部署未授权认证方式、高仿真身份冒充,就足以窃取云文件并入侵下一家机构。
Part 01
首起入侵借MFA疲劳突破
窃取全量云数据及员工目录
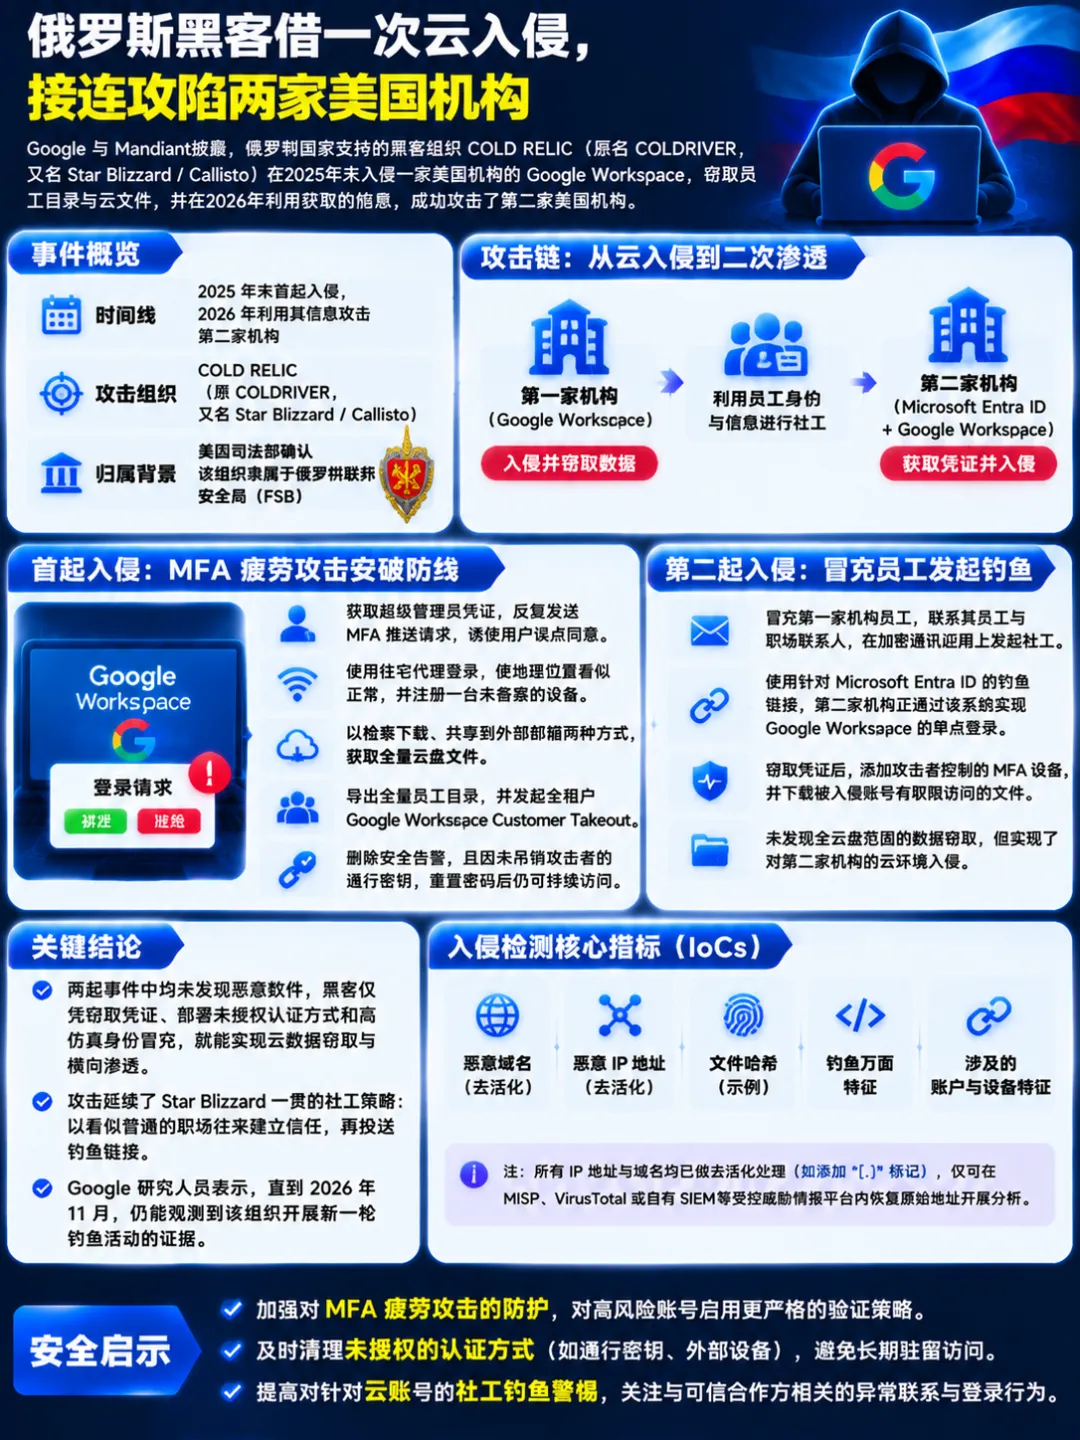
第一起入侵始于黑客窃取到一个Google Workspace超级管理员账号的凭证。攻击者反复向该用户发送MFA推送请求,直到用户误点同意,这种手法即MFA疲劳攻击。
攻击者通过受害者附近的住宅代理登录,让连接的地理位置看起来符合常规访问习惯。进入系统后,他们注册了一台该机构从未备案过的设备型号。
拿到管理员权限后,该组织通过两种方式下载机构全量云盘文件:一是直接检索文件下载,二是将文件共享到攻击者控制的邮箱账号。
黑客还导出了全量员工目录,发起了全租户范围的Google Workspace Customer Takeout导出,并删除了系统中的安全告警。
由于应急响应人员未直接吊销攻击者注册的通行密钥,即便重置了账号密码和登录会话,部分攻击者留存的通行密钥仍可正常使用。
完全撤出第一家机构的系统后,黑客使用冒充该机构员工的账号,联系其员工与职场联系人。
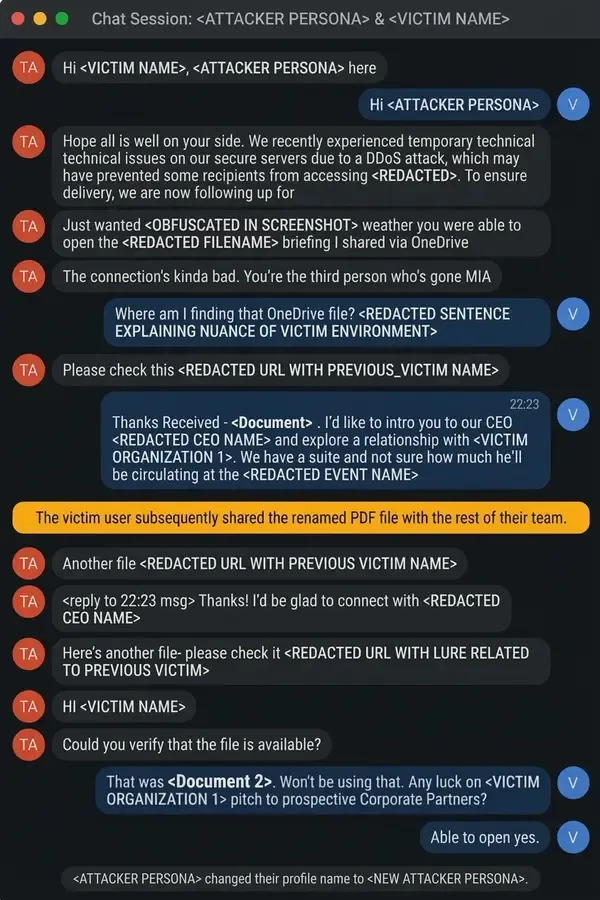
这种手法符合Star Blizzard此前攻击活动的一贯模式:该组织通常会以看似普通的职场往来作为攻击开场。第二起美国机构入侵事件中,双方对话并非发生在受害者的工作邮箱,而是在一款加密通讯应用上。
Part 02
冒充员工发起社工钓鱼
该组织此前曾利用恶意二维码攻击WhatsApp,但Google并未透露本次攻击中使用的具体通讯应用名称。
调查人员发现了两起入侵之间的明确关联:2026年6月提交到VirusTotal的一个钓鱼跳转链接中,包含第一家受害机构的相关标识,与黑客在聊天中使用的冒充身份完全匹配。
钓鱼链接针对Microsoft Entra ID,第二家机构正是用该系统实现Google Workspace的单点登录,员工可通过微软账号直接访问Google服务。
窃取到登录信息后,黑客添加了自己控制的MFA设备,下载了被入侵账号有权限访问的所有文件。与第一起入侵不同,Google未发现第二起事件中出现全云盘范围的数据窃取。
Part 03
公布入侵检测核心指标
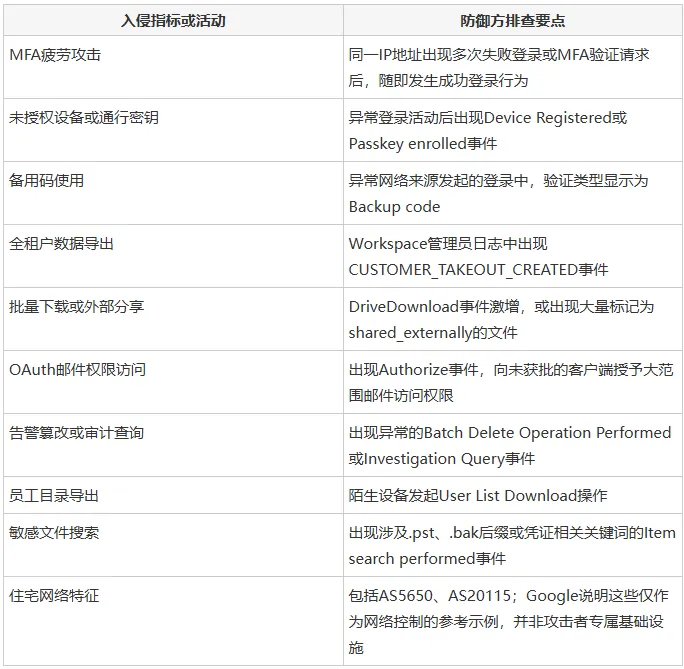
注:文中涉及的IP地址与域名均已做去活化处理(例如添加 _[.]_ 标记),防止意外解析或跳转。仅可在MISP、VirusTotal或自身SIEM等受控威胁情报平台内恢复原始地址开展分析。
参考来源:
Google Reveals How Russian Hackers Used One Cloud Breach to Compromise Another US Organization
https://cybersecuritynews.com/russian-hackers-3/
推荐阅读
电报讨论
📰 相关阅读
— 阅读原文请访问微信公众号「FreeBuf」 · 原文链接 —


暂无评论内容