最新发布第18页
排序

【成功复现】Gladinet CentreStack反序列化漏洞(CVE-2025-30406)
网安引领时代,弥天点亮未来 0x00写在前面 本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责! 0x01漏洞介绍 Gladinet Centre...

 1年前
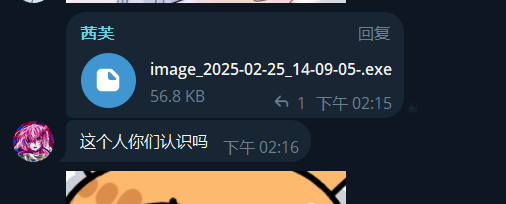
一次钓鱼样本简单解析
本人不太会逆向,只能通过在线沙箱结合虚拟机双击的形式进行样本的分析,还请佬们轻喷()该样本来源于某飞机群聊中一个引人发笑的钓鱼:未免太把人当傻子了,这么大一个.exe谁看不见啊(笑 不...
 1年前

加拿大巨头被窃1PB数据敲警钟 企业网络安全管控新威胁防范
近期的时候,加拿大的电信巨头Telus,遭遇了网络攻击,有近1PB的数据被窃取了,这样的消息,再次给所有的企业敲响了警钟。在当下,网络攻击手段越发复杂,攻击面持续扩大
6个月前
PHP2SHELL:真正的核弹还是虚假的“核弹”——关于网传核弹级 PHP 漏洞,剥开噱头看真相
转载自微信公众号「表哥带我」:PHP2SHELL:真正的核弹还是虚假的“核弹”——关于网传核弹级 PHP 漏洞,剥开噱头看真相
 前天
2026年新版网络安全法施行,AI安全规范与处罚上限有这些变化
2026年的互联网生活,因一部法律的修订而有了更坚实的保障。新修订的《中华人民共和国网络安全法》(以下简称《网络安全法》)已于今年1月1日起施行
6个月前
【已复现 UAF】php2shell:PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
转载自微信公众号「长亭安全应急响应中心」:【已复现 UAF】php2shell:PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
4天前
记一次SRC的前台 sql 注入漏洞
在信息收集时发现一个登录框http://xxxxx/login存在前台 sql 注入漏洞正常访问http://xxxxxxxx/login/sys/user/list?limit=10&offset=0&username=&deptId=&name= 会跳转到登录...
 2年前